
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-38077-check — Обнаружение наличия уязвимости CVE-2024-38077 на цели на основе порта 135 | Kitploit
Инструменты/GitHubGitHub/atlassion/cve-2024-38077-check
РазведкаАнализ уязвимостейЭксплуатацияСетевая безопасностьТестирование на Проникновение
GitHubatlassion/cve-2024-38077-check

CVE-2024-38077-check

Обнаружение наличия уязвимости CVE-2024-38077 на цели на основе порта 135

Репозиторий
2192 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2024-38077_check

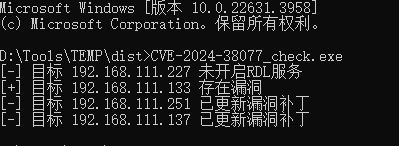
Обнаружение уязвимости CVE-2024-38077 через порт 135. Требуется, чтобы брандмауэр целевой машины не ограничивал порт 135. Если на цели включена служба RDL, она уязвима для этой уязвимости. Если на целевом сервере установлено обновление, попытка подключения через RPC вернет nca_s_fault_access_denied.

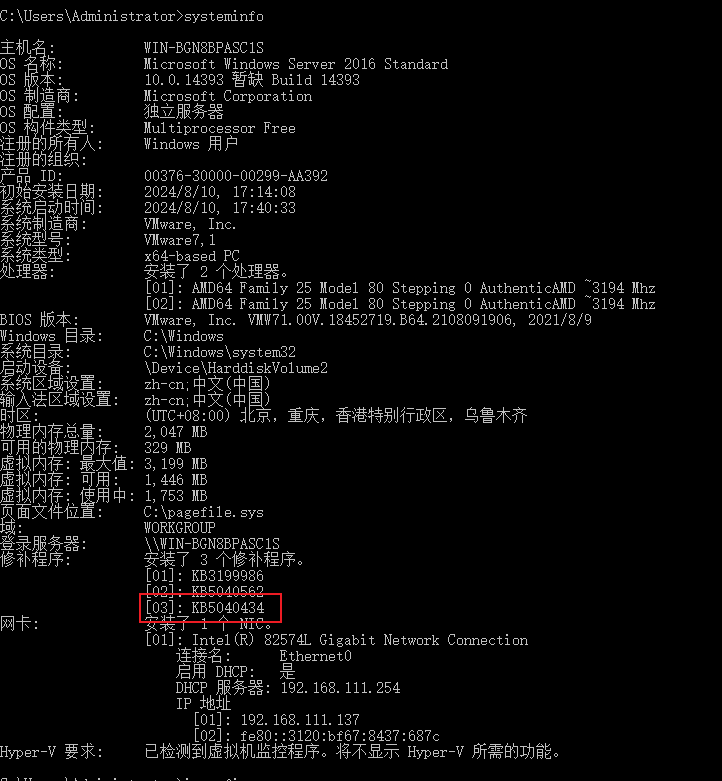
Примечание: Обновления для 2008 и 2012 не были успешно установлены, поэтому неясно, возвращается ли access_denied. На скриншотах обновления установлены для 2016 и 2019.
image

image

пакет с обновлением

Скачать инструмент