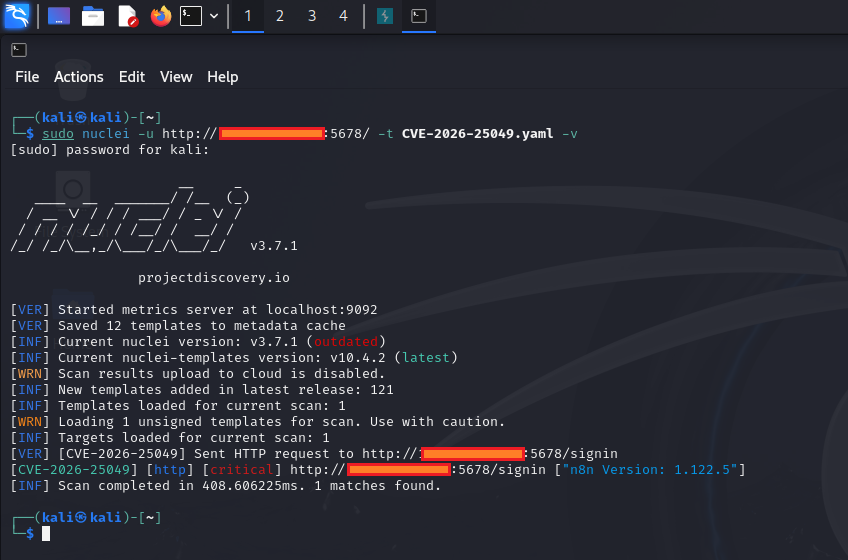
Рекомендации и заметки по проверке для CVE-2026-25049 — неаутентифицированное раскрытие информации в эндпоинте /rest/settings n8n, с описанием воздействия, затронутых версий и мер по устранению.



Эта уязвимость позволяет получить неаутентифицированный доступ к внутренним конфигурационным данным через конечную точку REST API в некоторых развёртываниях n8n.
В уязвимых конфигурациях следующая конечная точка доступна без аутентификации:
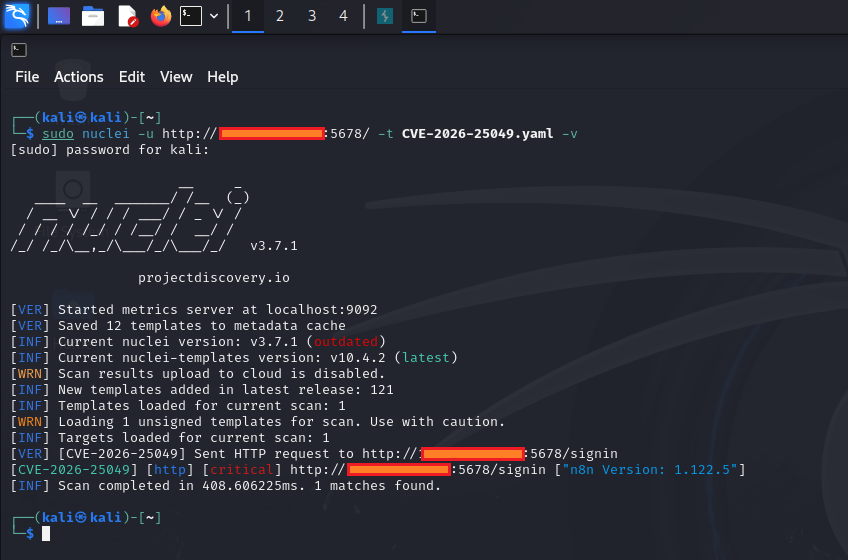
GET /rest/settings
public)Обычно эта конечная точка должна быть доступна только аутентифицированным пользователям, но ошибки конфигурации или уязвимые версии могут сделать её общедоступной.
Хотя это не приводит напрямую к полной компрометации системы, данная уязвимость может:
💡 Даже ограниченное раскрытие информации может существенно ослабить общую защищённость.
n8n v1.123.5⚠️ Всегда сверяйтесь с официальными рекомендациями и журналами изменений.
Чтобы проверить наличие уязвимости:
Отправьте запрос на:
/rest/settings
Проанализируйте поведение ответа.
401 Unauthorized200 OKЧтобы защитить ваш экземпляр n8n:
5678 (VPN, межсетевой экран, список разрешённых IP)| Фактор | Оценка |
|---|---|
| Сложность атаки | Низкая |
| Требуемые привилегии | Отсутствуют |
| Взаимодействие с пользователем | Отсутствует |
| Масштаб влияния | Частичный (утечка информации) |
| Эксплуатируемость | Высокая (при открытом доступе) |
⚠️ Этот проект предназначен для образовательных целей и только для авторизованного тестирования безопасности. Не тестируйте и не сканируйте системы без явного разрешения.
Если это оказалось полезным:
Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.