
Skip to content
KitploitKITPLOIT
ИнструментыБлог
Log in
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-21858 — Рекомендации по CVE-2026-21858 («Ni8mare») — неаутентифицированное RCE в автоматизации рабочих процессов n8n через путаницу Content-Type в webhook, с руководством по эксплуатации, обнаружению и устранению уязвимости. | Kitploit
Инструменты/GitHubGitHub/ashrafzaryouh/cve-2026-21858
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на ПроникновениеИнструмент Удаленного Доступа
GitHubashrafzaryouh/cve-2026-21858

CVE-2026-21858

Рекомендации по CVE-2026-21858 («Ni8mare») — неаутентифицированное RCE в автоматизации рабочих процессов n8n через путаницу Content-Type в webhook, с руководством по эксплуатации, обнаружению и устранению уязвимости.

Репозиторий
18 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Данных о популярности пока нет.
Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

🚨 CVE-2026-21858 — «Ni8mare»

G-ELe0qa4AA62WN

Severity CVSS Attack Vector Auth Required

Критическая уязвимость удалённого выполнения кода без аутентификации в платформе автоматизации рабочих процессов с открытым исходным кодом.


📖 Содержание

  • Обзор
  • Технические детали
  • Критичность и CVSS
  • Затронутые версии
  • Влияние
  • Эксплуатация
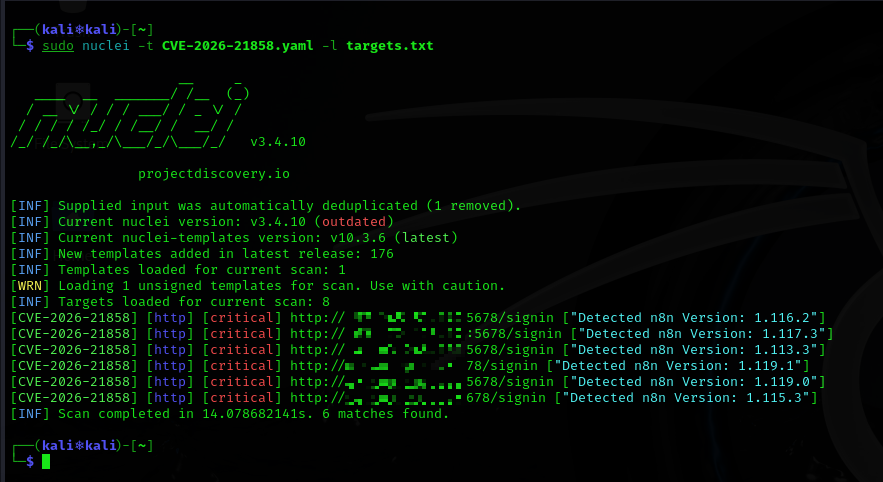
  • Обнаружение
  • Устранение
  • Временные меры защиты
  • Резюме

🔎 Обзор

CVE-2026-21858, получившая прозвище «Ni8mare», — критическая уязвимость, обнаруженная в n8n, популярной платформе для построения автоматизированных рабочих процессов (например, автоматизации вызовов API, интеграций и коннекторов SaaS).

Она позволяет удалённым злоумышленникам без аутентификации взаимодействовать с некорректно проверяемыми конечными точками webhook/form и получать несанкционированный доступ к файлам и внутренним ресурсам сервера.

Успешная эксплуатация может привести к полному удалённому выполнению кода (RCE) и полному захвату экземпляра.


🧠 Технические детали

  • Первопричина: некорректная проверка входных данных и путаница Content-Type в логике обработки webhook/form.
  • Злоумышленники могут отправлять специально сформированные HTTP-запросы, которые заставляют систему раскрывать содержимое файлов или запускать небезопасные рабочие процессы.
  • Уязвимость позволяет злоумышленникам:
    • Читать произвольные файлы с хоста
    • Раскрывать конфиденциальные учётные данные и токены
    • Подделывать токены административных сессий
    • Злоупотреблять узлами рабочих процессов (например, Execute Command) для выполнения произвольных команд ОС
    • Полностью скомпрометировать экземпляр сервера

📊 Критичность и CVSS

МетрикаДетали
Оценка CVSS (v3.1)10.0 — критическая
Вектор атакиСеть
Требуемые привилегииНет
Требуется аутентификация❌ Нет
Взаимодействие с пользователем❌ Нет
Влияние на конфиденциальностьВысокое
Влияние на целостностьВысокое
Влияние на доступностьНет

Это максимально возможная степень критичности для уязвимости удалённого выполнения кода.


📦 Затронутые версии

Уязвимость затрагивает платформу n8n с открытым исходным кодом:

= 1.65.0 и < 1.121.0

id="vsurvey1"

Все самостоятельно размещённые экземпляры, работающие на версиях до 1.121.0, уязвимы.


🔥 Влияние

Злоумышленник, эксплуатирующий эту уязвимость, может:

  • 🔓 Читать произвольные системные файлы
  • 🔑 Раскрывать учётные данные баз данных, ключи API, токены
  • 🔐 Подделывать сессии аутентификации
  • 🛠 Выполнять произвольные системные команды
  • 💥 Полностью скомпрометировать хост-машину
  • ↔ Перемещаться в подключённые системы и интеграции

Экземпляры, доступные из публичного интернета, подвержены особому риску.

🧨 Эксплуатация

cve-2026-21858

Эта уязвимость:

  • Удалённая: не требуется сетевых ограничений помимо доступа к конечным точкам webhook/form
  • Без аутентификации: не требуется вход в систему или учётные данные
  • Низкая сложность: злоумышленникам легко формировать эксплойт-запросы

Данные интернет-сканирования указывают на то, что десятки тысяч потенциально уязвимых экземпляров остаются доступными в сети.


🔍 Обнаружение

Обращайте внимание на:

  • Неожиданные HTTP-запросы с необычными заголовками Content-Type
  • Шаблоны доступа к конечным точкам webhook/form из недоверенных источников
  • Подозрительный доступ к файлам или журналы выполнения узлов
  • Журналы веб-сервера, показывающие аномальные выполнения рабочих процессов

🛠 Устранение

✅ Немедленно установите исправление

Обновите n8n до версии 1.121.0 или более поздней — этот выпуск содержит исправление для CVE-2026-21858.

  1. Остановите текущий экземпляр n8n
  2. Обновитесь до 1.121.0+
  3. Перезапустите службу
  4. Убедитесь, что не осталось открытых неисправленных узлов

🧱 Временные меры защиты (если установка исправления откладывается)

Пока выполняется обновление, снизьте уровень подверженности:

  • Ограничить внешний доступ к конечным точкам webhook и форм
  • Требовать аутентификацию для всех входящих запросов
  • Использовать правила брандмауэра для ограничения входящего трафика
  • Отключить публичные webhook до установки исправления

🔐 Контрольный список безопасности

  • Запустить n8n ≥ 1.121.0
  • Ограничить сетевой доступ доверенными IP-адресами
  • Выполнить ротацию всех сохранённых секретов (ключей API/токенов/учётных данных)
  • Проверить определения рабочих процессов на наличие небезопасного содержимого
  • Провести аудит журналов доступа на предмет попыток эксплуатации

📌 Сводка

ПолеЗначение
CVE IDCVE-2026-21858
ПсевдонимNi8mare
Продуктn8n Workflow Automation
КритичностьКритическая (CVSS 10.0)
ТипНеаутентифицированное удалённое выполнение кода
Требуется аутентификацияНет
Исправленная версия≥ 1.121.0

⚠️ Итоговое предупреждение

Если вы используете n8n **где угодно — особенно на самостоятельно размещённых экземплярах, доступных из интернета — немедленно установите исправление **до версии 1.121.0 или выше. Риск полной компрометации системы высок, а автоматизированные эксплойты возможны благодаря публично раскрытым сведениям об этой уязвимости.

Скачать инструмент