
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-20079 — Аналитическая и исследовательская публикация о CVE-2026-20079 — критическом обходе аутентификации в Cisco Secure Firewall Management Center, позволяющем неаутентифицированное выполнение кода с правами root (RCE), с указанием затронутых версий и мер по устранению. | Kitploit
Инструменты/GitHubGitHub/ashrafzaryouh/cve-2026-20079
Оборонительные ИнструментыПовышение привилегийАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСетевая безопасностьАутентификацияСтатьи и Исследования
Поделиться
GitHub
ashrafzaryouh/cve-2026-20079

CVE-2026-20079

Аналитическая и исследовательская публикация о CVE-2026-20079 — критическом обходе аутентификации в Cisco Secure Firewall Management Center, позволяющем неаутентифицированное выполнение кода с правами root (RCE), с указанием затронутых версий и мер по устранению.

Репозиторий
27 месяцев назадЕщё не проверено

🚨 CVE-2026-20079 "Критическая уязвимость нулевого дня в Cisco FMC"

cisco-exploit

Критический обход аутентификации, приводящий к удалённому выполнению кода с правами root в Cisco Secure Firewall Management Center

Severity CVSS Cisco FMC Published

📋 Обзор

CVE-2026-20079 — критическая уязвимость в веб-интерфейсе программного обеспечения Cisco Secure Firewall Management Center (FMC).

Неаутентифицированный удалённый злоумышленник может обойти аутентификацию и выполнить произвольные скрипты с правами root в базовой операционной системе.

  • CVE ID: CVE-2026-20079
  • CWE: CWE-288 (Обход аутентификации с использованием альтернативного пути или канала)
  • Базовая оценка CVSS v3.1: 10.0 (Критическая)
  • Вектор: CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H

Первопричина: Некорректно настроенный системный процесс, создаваемый при загрузке, который позволяет специально сформированным HTTP-запросам обходить аутентификацию.


🛠️ Воздействие

  • Неаутентифицированная удалённая эксплуатация
  • Полный доступ с правами root к устройству FMC
  • Возможность выполнения произвольных скриптов и команд
  • Потенциальная компрометация управляемых устройств Firewall Threat Defense (FTD) (Область воздействия: изменённая)
  • Полная потеря конфиденциальности, целостности и доступности

Эта уязвимость затрагивает плоскость управления локальной инфраструктуры межсетевых экранов Cisco, что делает её чрезвычайно опасной в производственных средах.


🔍 Затронутые продукты

Уязвимые:

  • Cisco Secure Firewall Management Center (локальные) версии:
    • 7.0.x (все)
    • 7.1.x (все)
    • 7.2.0 – 7.2.10.2
    • 7.3.0 – 7.3.1.2
    • 7.4.0 – 7.4.3
    • 7.6.0 – 7.6.3
    • 7.7.0 – 7.7.11

Не затронуты:

  • Облачный FMC (cdFMC)
  • Программное обеспечение Cisco Secure Firewall ASA
  • Устройства Cisco Secure Firewall Threat Defense (FTD) (если они не управляются уязвимым FMC)

✅ Исправленные версии

Cisco выпустила патчи. Точные исправленные выпуски для каждой ветки см. в официальном бюллетене.

Рекомендация: как можно скорее обновитесь до последней исправленной версии.
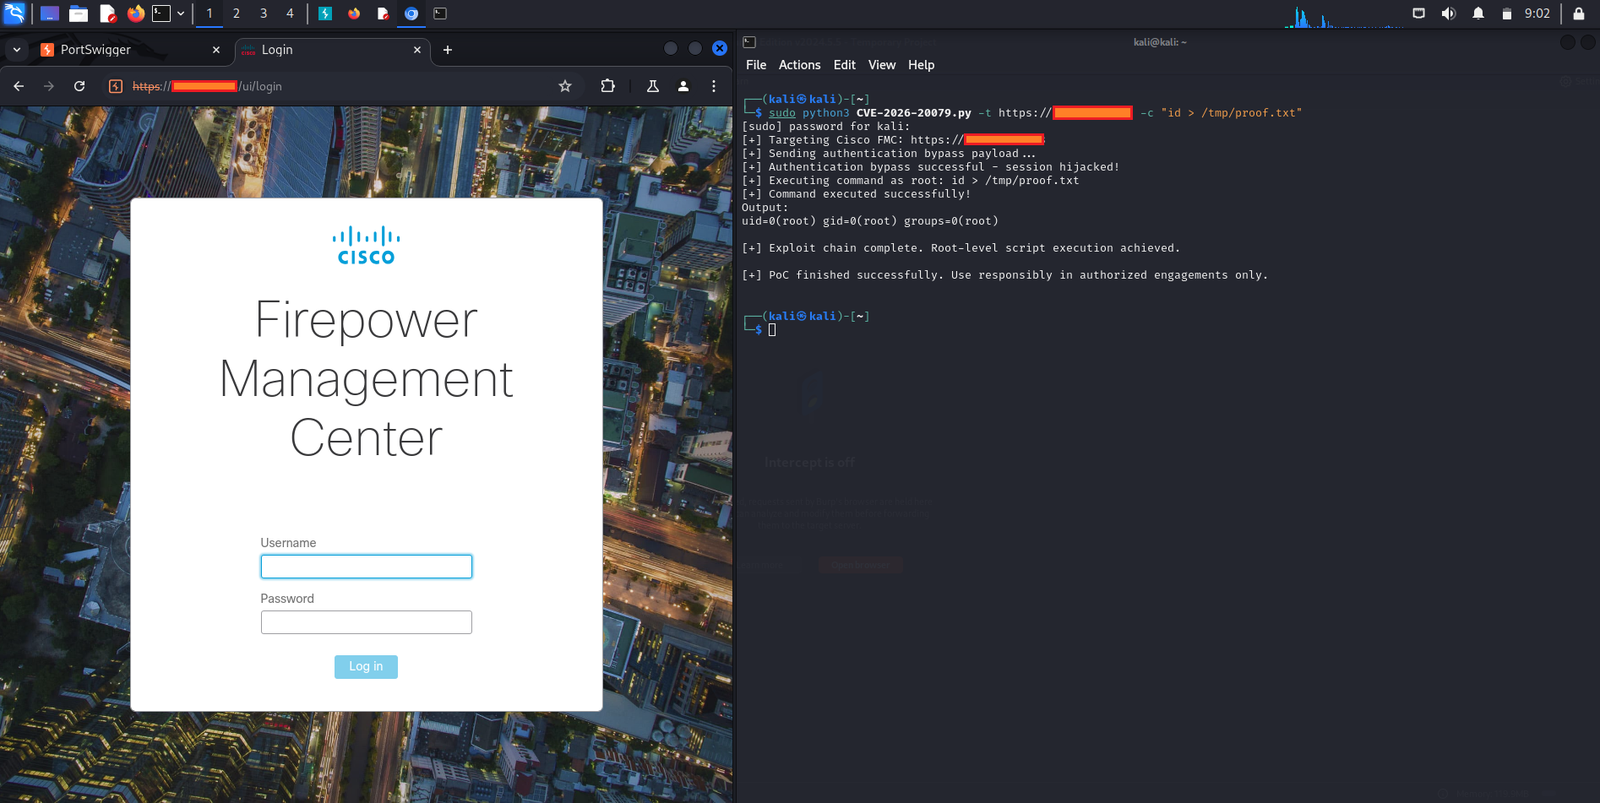

⚠️ Детали эксплуатации

cve-2026-20079

Злоумышленники могут эксплуатировать эту уязвимость, отправляя специально сформированные HTTP-запросы в веб-интерфейс FMC. Недостаток возникает из-за неправильно настроенного процесса, запускаемого при загрузке, который создаёт альтернативный путь аутентификации, позволяя неаутентифицированное выполнение скриптов с правами root.

Публичные эксплойты (PoC) появились вскоре после раскрытия уязвимости.


🛡️ Меры защиты

  1. Немедленные действия: установите патч безопасности, предоставленный Cisco.
  2. Официальных обходных решений нет — установка патча является единственным способом устранения.
  3. Ограничьте доступ к интерфейсу управления FMC (используйте правила межсетевого экрана, VPN или сегментацию по принципу нулевого доверия).
  4. Отслеживайте подозрительный HTTP-трафик, направленный на веб-интерфейс FMC.
  5. Используйте инструмент Cisco Software Checker для проверки вашей версии.

Официальный бюллетень безопасности Cisco: https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-onprem-fmc-authbypass-5JPp45V2


📚 Ссылки

  • Страница сведений NVD
  • Официальный бюллетень Cisco
  • Связанная уязвимость: CVE-2026-20131 (Ещё одна критическая RCE в том же продукте)

📝 Примечания

  • Этот репозиторий предназначен исключительно для документации, исследований и защитных целей.
  • Эксплуатация со злонамеренными намерениями незаконна и категорически не рекомендуется.
  • Всегда следуйте практике ответственного раскрытия уязвимостей.
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Данных о популярности пока нет.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
