Рекомендательное и безопасное средство проверки для CVE-2026-12485 — неаутентифицированного переполнения буфера стека с удалённым выполнением кода (RCE) в GeoVision GV-I/O Box 4E DVRSearch, с рекомендациями по обнаружению и устранению.

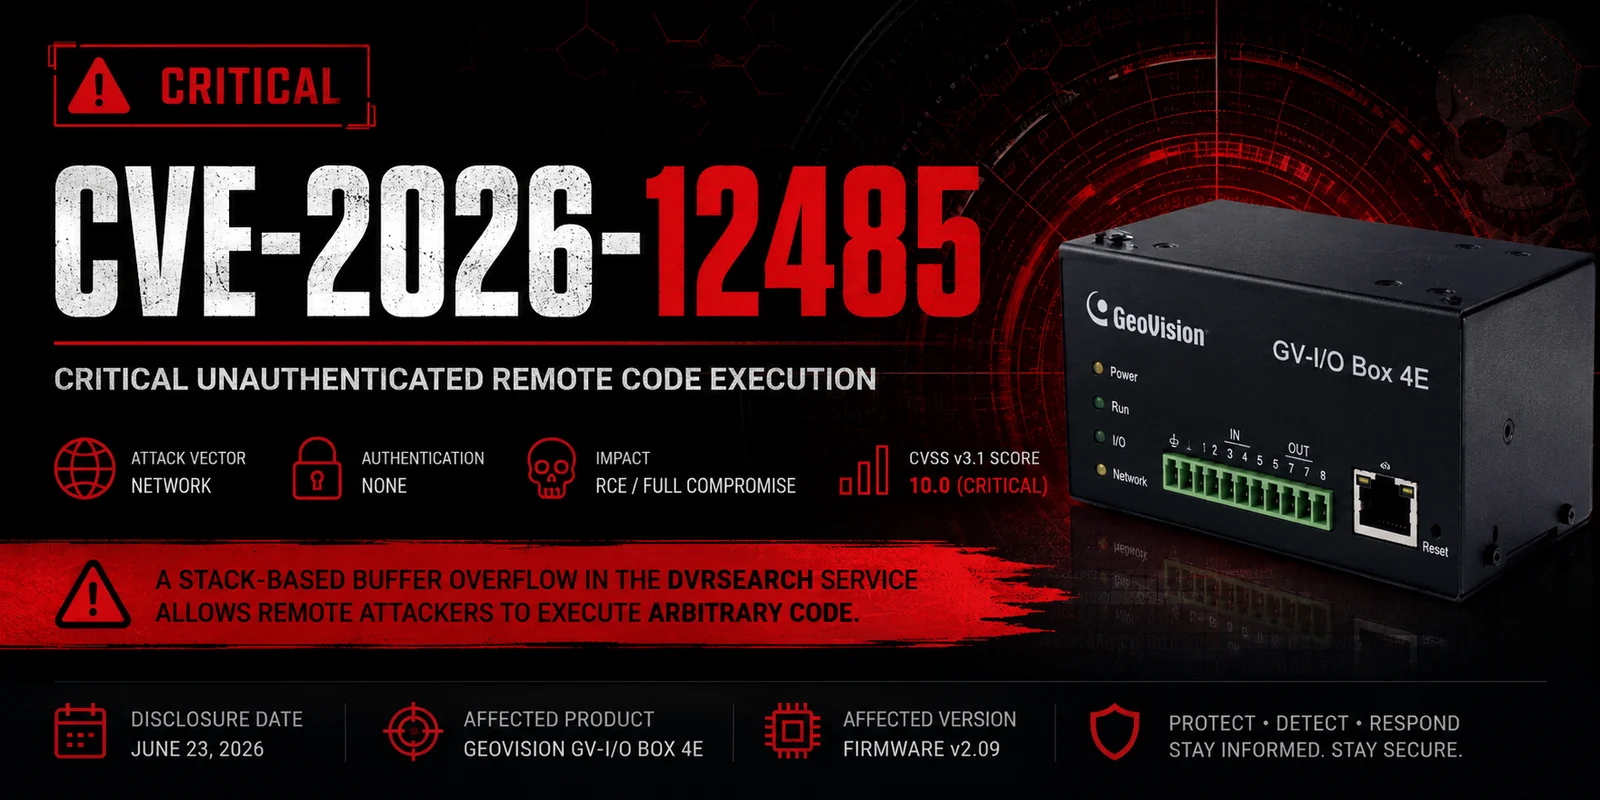


Дата раскрытия: 23 июня 2026 г.
CWE: CWE-121 – переполнение буфера в стеке
Вектор атаки: сетевой (без аутентификации)
Уязвимость переполнения буфера в стеке без необходимости аутентификации в службе DVRSearch устройства GeoVision GV-I/O Box 4E позволяет удалённым злоумышленникам добиться выполнения произвольного кода и полностью скомпрометировать уязвимые устройства.
| Поле | Значение |
|---|---|
| CVE ID | CVE-2026-12485 |
| CVSS v3.1 | 10.0 (критический) |
| CWE | CWE-121 |
| Уязвимый продукт | GeoVision GV-I/O Box 4E |
| Уязвимая версия | прошивка v2.09 |
| Требуется аутентификация | Нет |
| Взаимодействие с пользователем | Отсутствует |
| Воздействие | удалённое выполнение кода |
| Продукт | Версия | Статус |
|---|---|---|
| GeoVision GV-I/O Box 4E | 2.09 | Уязвим |
Уязвимость находится в функциональности CMD_IP_SET службы DVRSearch. Небезопасная операция memcpy() копирует контролируемые пользователем данные в буфер стека фиксированного размера без проверки длины исходных входных данных.
v3 = strlen(g_network_config->ip_addr);
memcpy(&reply_buf[36], g_network_config->ip_addr, v3);
Поскольку границы буфера назначения не проверяются, специально сформированный запрос может вызвать переполнение буфера в стеке, что потенциально позволяет злоумышленнику перезаписать поток выполнения и выполнить произвольный код.
Успешная эксплуатация может позволить злоумышленнику:
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H
Base Score: 10.0 (Critical)
| Метрика | Значение |
|---|---|
| Вектор атаки | Сеть |
| Сложность атаки | Низкая |
| Требуемые привилегии | Отсутствуют |
| Взаимодействие с пользователем | Отсутствует |
| Область воздействия | Изменена |
| Конфиденциальность | Высокая |
| Целостность | Высокая |
| Доступность | Высокая |
DVRSearch.DVRSearch.| Дата | Событие |
|---|---|
| 2026-06-23 | Уязвимость публично раскрыта |
| 2026-06-23 | Присвоен идентификатор CVE |
| 2026-06-23 | Выпущен технический бюллетень |
Вот что вы должны увидеть при запуске проверки:
$ python3 CVE-2026-12485-check.py 192.168.1.100
============================================================
Safe CVE-2026-12485 (GV-I/O Box 4E DVRSearch) Checker
============================================================
Target: 192.168.1.100:10001
This script does NOT exploit the vulnerability.

[+] Sending safe probe to 192.168.1.100:10001 ...
[+] Received response (XXX bytes) from ('192.168.1.100', 10001)
[+] Service appears active. Response preview: b'\x00\x00...'

============================================================
Recommendation:
- If service responds → Update firmware immediately (GV-IOBOX_2026-06-01).
- Block UDP/10001 from untrusted sources.
- Full advisory: https://talosintelligence.com/vulnerability_reports/TALOS-2026-2377
============================================================
--length-testВы увидите дополнительные строки, например:
[+] Performing safe length test (non-crashing)...
    Testing payload size: 54 bytes...
    [+] Size 54 -> Response received (XXX bytes)
    Testing payload size: 104 bytes...
    [+] Size 104 -> Response received (XXX bytes)
    ...
| Ситуация | Что вы увидите | Значение |
|---|---|---|
| Служба работает | "Received response" | Уязвимая служба прослушивает порт |
| Нет ответа | "No response received (timeout)" | Брандмауэр, служба остановлена или неверный IP |
| Служба аварийно завершилась (маловероятно) | Скрипт зависает / цель перестаёт отвечать | Вы зашли слишком далеко (не делайте этого с помощью данного скрипта) |
| Отказано в доступе / ошибка | Ошибка сокета | Запустите от имени root или проблема с брандмауэром |
Дальнейшие действия, если устройство отвечает:
Этот репозиторий предназначен исключительно для образовательных, исследовательских и оборонительных целей в сфере безопасности.
Код эксплойта не предоставляется. Любое тестирование следует проводить только в отношении систем, на которые у вас есть явное разрешение.
Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.



