 ashrafzaryouh/cve-2026-114595
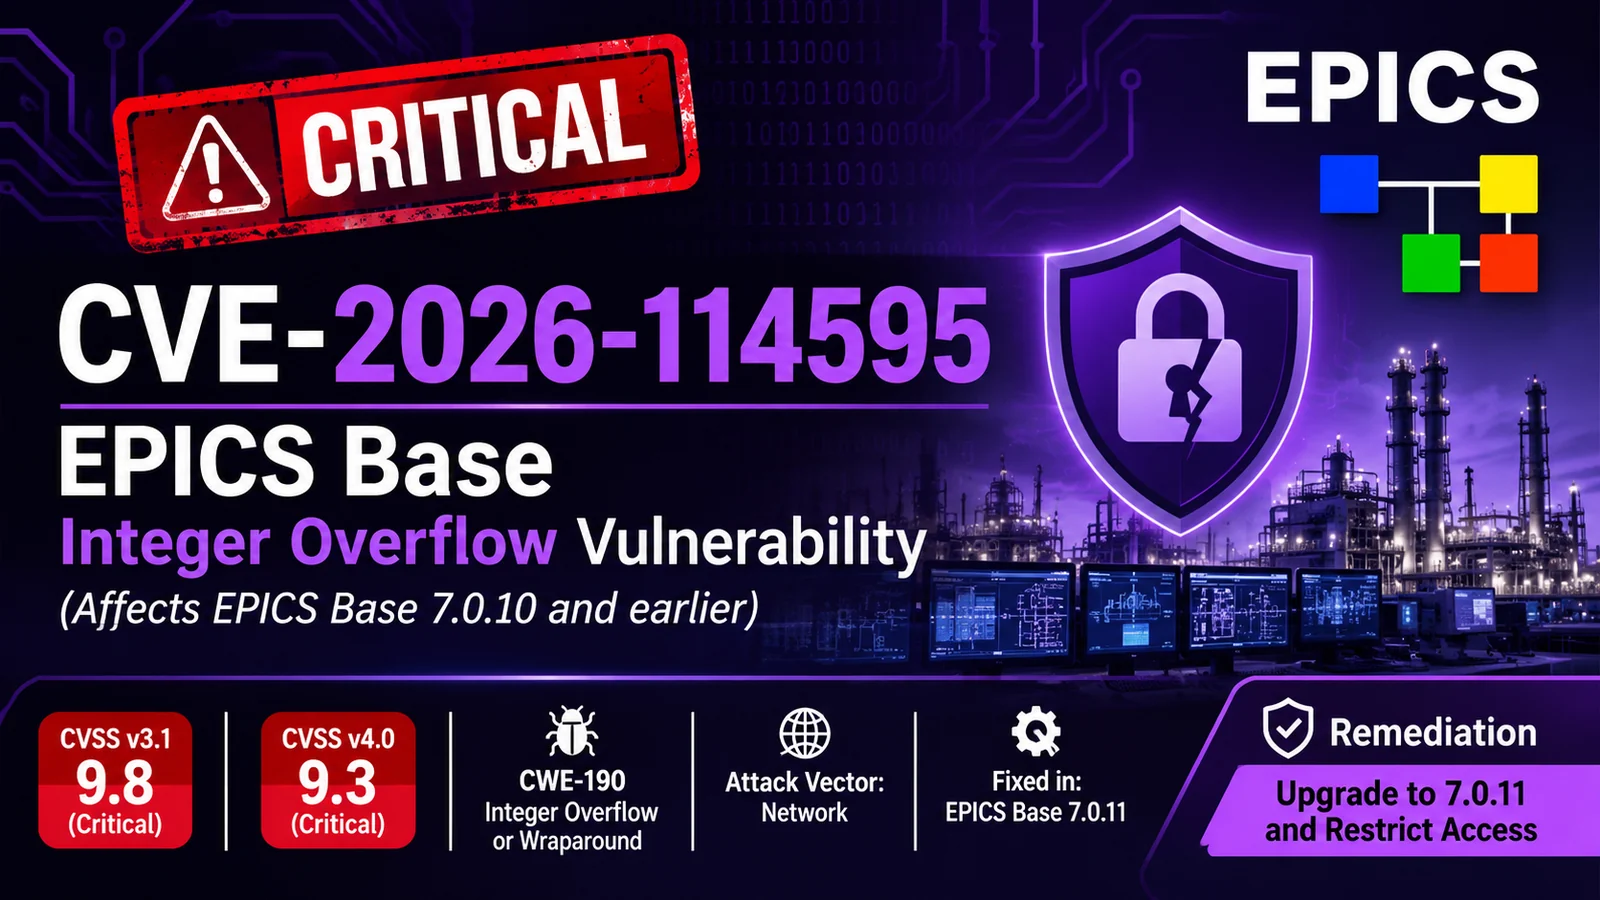
Рекомендации по CVE-2026-114595 — критическому целочисленному переполнению в EPICS Base (≤7.0.10), приводящему к повреждению памяти, DoS и потенциальному неаутентифицированному RCE; включает сведения CVSS и исправления.

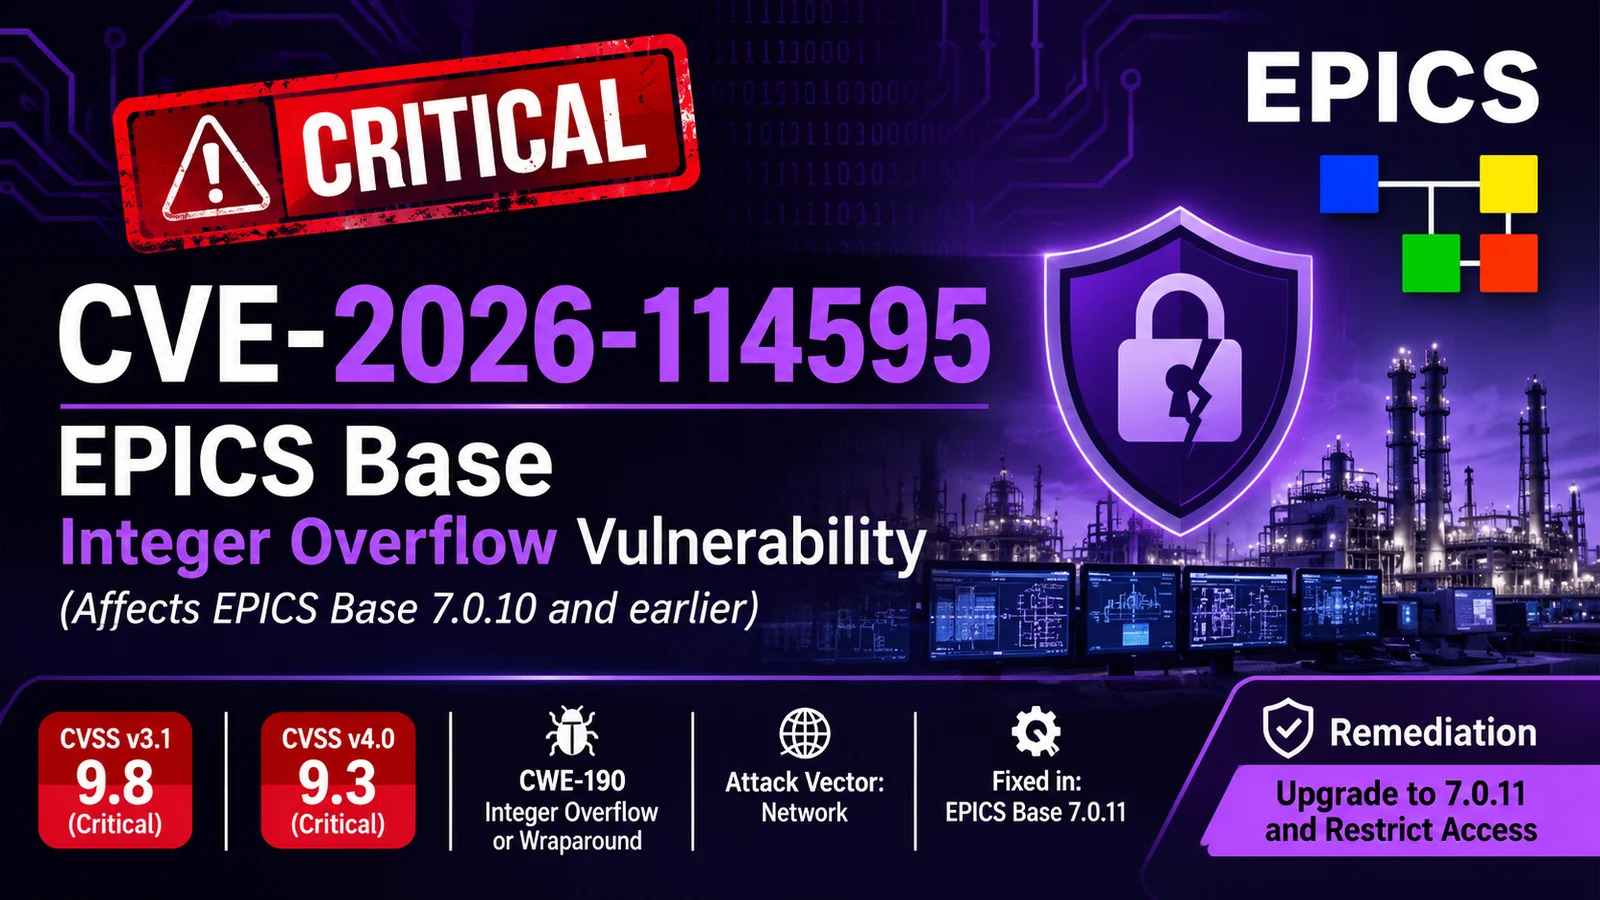


Обзор, сведения об уведомлении и рекомендации по устранению для CVE-2026-114595 — критической уязвимости целочисленного переполнения в EPICS Base (Experimental Physics and Industrial Control System).
В выпуске EPICS Base 7.0.10 и более ранних целочисленное переполнение при обработке сетевых запросов может привести к выделению памяти неверного размера. Последующая обработка данных, предоставленных злоумышленником, может привести к повреждению памяти, отказу в обслуживании или потенциальному удалённому выполнению кода.
Эта уязвимость эксплуатируется удалённо по сети без необходимости аутентификации или взаимодействия с пользователем.
| Поставщик | Продукт | Затронутые версии | Исправленная версия |
|---|---|---|---|
| Сообщество EPICS | EPICS Base | ≤ 7.0.10 (все предыдущие) | 7.0.11 |
EPICS (Experimental Physics and Industrial Control System) — широко используемый открытый набор инструментов для построения распределённых систем управления. Он обеспечивает работу крупных научных объектов по всему миру, включая ускорители частиц, синхротроны и эксперименты по термоядерному синтезу (например, ITER).
Злоумышленник, способный отправлять специально сформированные сетевые запросы процессу EPICS Base, может вызвать целочисленное переполнение при вычислении размера запроса. Это приводит к выделению памяти недостаточного размера, что позволяет выполнить последующие записи за границами буфера при обработке контролируемых злоумышленником данных.
| Версия | Оценка | Серьёзность | Строка вектора |
|---|---|---|---|
| 3.1 | 9.8 | Критическая | CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H |
| 4.0 | 9.3 | Критическая | CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N |
Успешная эксплуатация может позволить удалённому неаутентифицированному злоумышленнику:
Поскольку EPICS используется в критически важных научных и промышленных средах управления, успешные атаки могут нарушить эксперименты или повлиять на безопасность эксплуатации.
Обновитесь до EPICS Base 7.0.11 или более поздней версии.
Сообщество EPICS выпустило исправления в официальных репозиториях:
Для получения дополнительной информации обратитесь в службу поддержки EPICS Controls.
Данная CVE входит в набор из четырёх проблем, раскрытых в рекомендации CISA ICSA-26-300-01:
| CVE | Уровень серьёзности | Описание |
|---|---|---|
| CVE-2026-114595 | Критический (9.8) | Целочисленное переполнение → потенциальный RCE |
| CVE-2026-114596 | Высокий (8.2) | Некорректная проверка длины сообщения |
| CVE-2026-114597 | Высокий (7.5) | Недостаточная проверка границ |
| CVE-2026-114598 | Высокий (7.5) | Путаница типов |
Все они исправлены в EPICS Base 7.0.11.
| Дата | Событие |
|---|---|
| 2026-10-27 | CISA публикует ICSA-26-300-01 |
| 2026-10-27 | Выпущен EPICS Base 7.0.11 с исправлениями |
| 2026-10-27 | Опубликована CVE-2026-114595 |
Данный документ предоставлен в информационных и образовательных целях. Всегда сверяйте сведения с официальными источниками (CISA, NVD, сообщество EPICS) перед принятием мер в производственных средах.
Последнее обновление: 28 октября 2026 г.






