 as4mir/cve-2021-45008
Доказательство концепции эксплуатации для CVE-2021-45008, демонстрирующее повышение привилегий с пользователя до администратора в Plesk Obsidian 18.0.37 путём манипуляции параметром флага суперадминистратора.

Повышение привилегий от пользователя до администратора
Затронутый продукт и версия: Plesk Obsidian 18.0.37
Серьёзность: Критическая
Воздействие: получение высоких привилегий от пользователя до администратора и доступ к критической информации
Описание: уязвимость, связанная с небезопасными разрешениями, которая позволяет непривилегированному пользователю получить права администратора.
Шаги для воспроизведения:
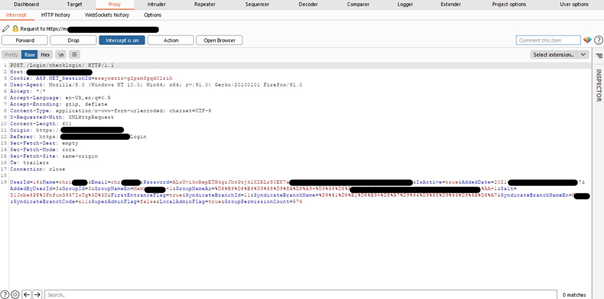
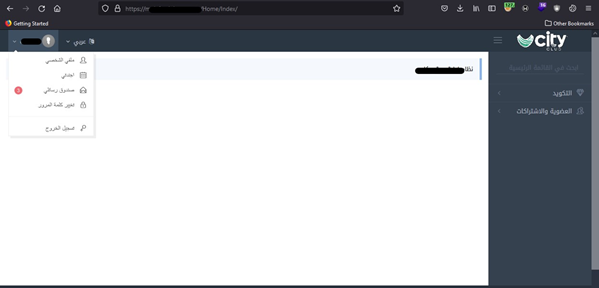
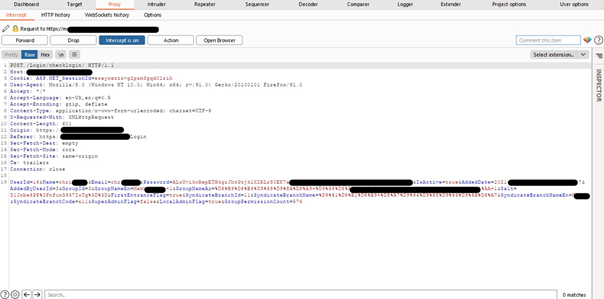
Теперь выйдите из системы и введите учётные данные для повторного входа, затем перехватите запрос
Измените значение параметра флага Super admin с false на true и перешлите запрос
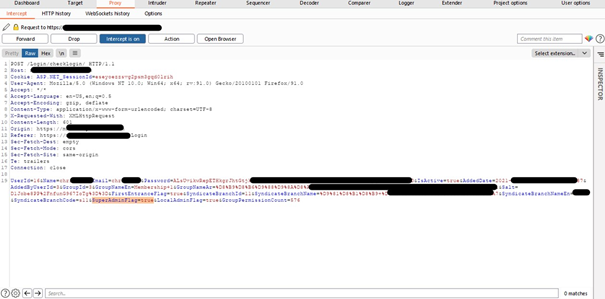
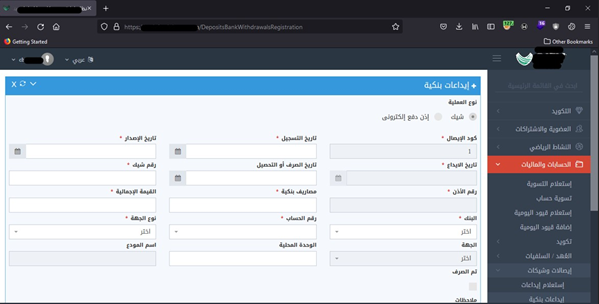
Вы увидите больше информации, например, банковский счёт и другие данные