
 artusec/pivotool
Инструмент пост-эксплуатации на Bash для полуавтоматического сетевого пивотинга, обеспечивающий латеральное перемещение через скомпрометированные системы во время тестов на проникновение.


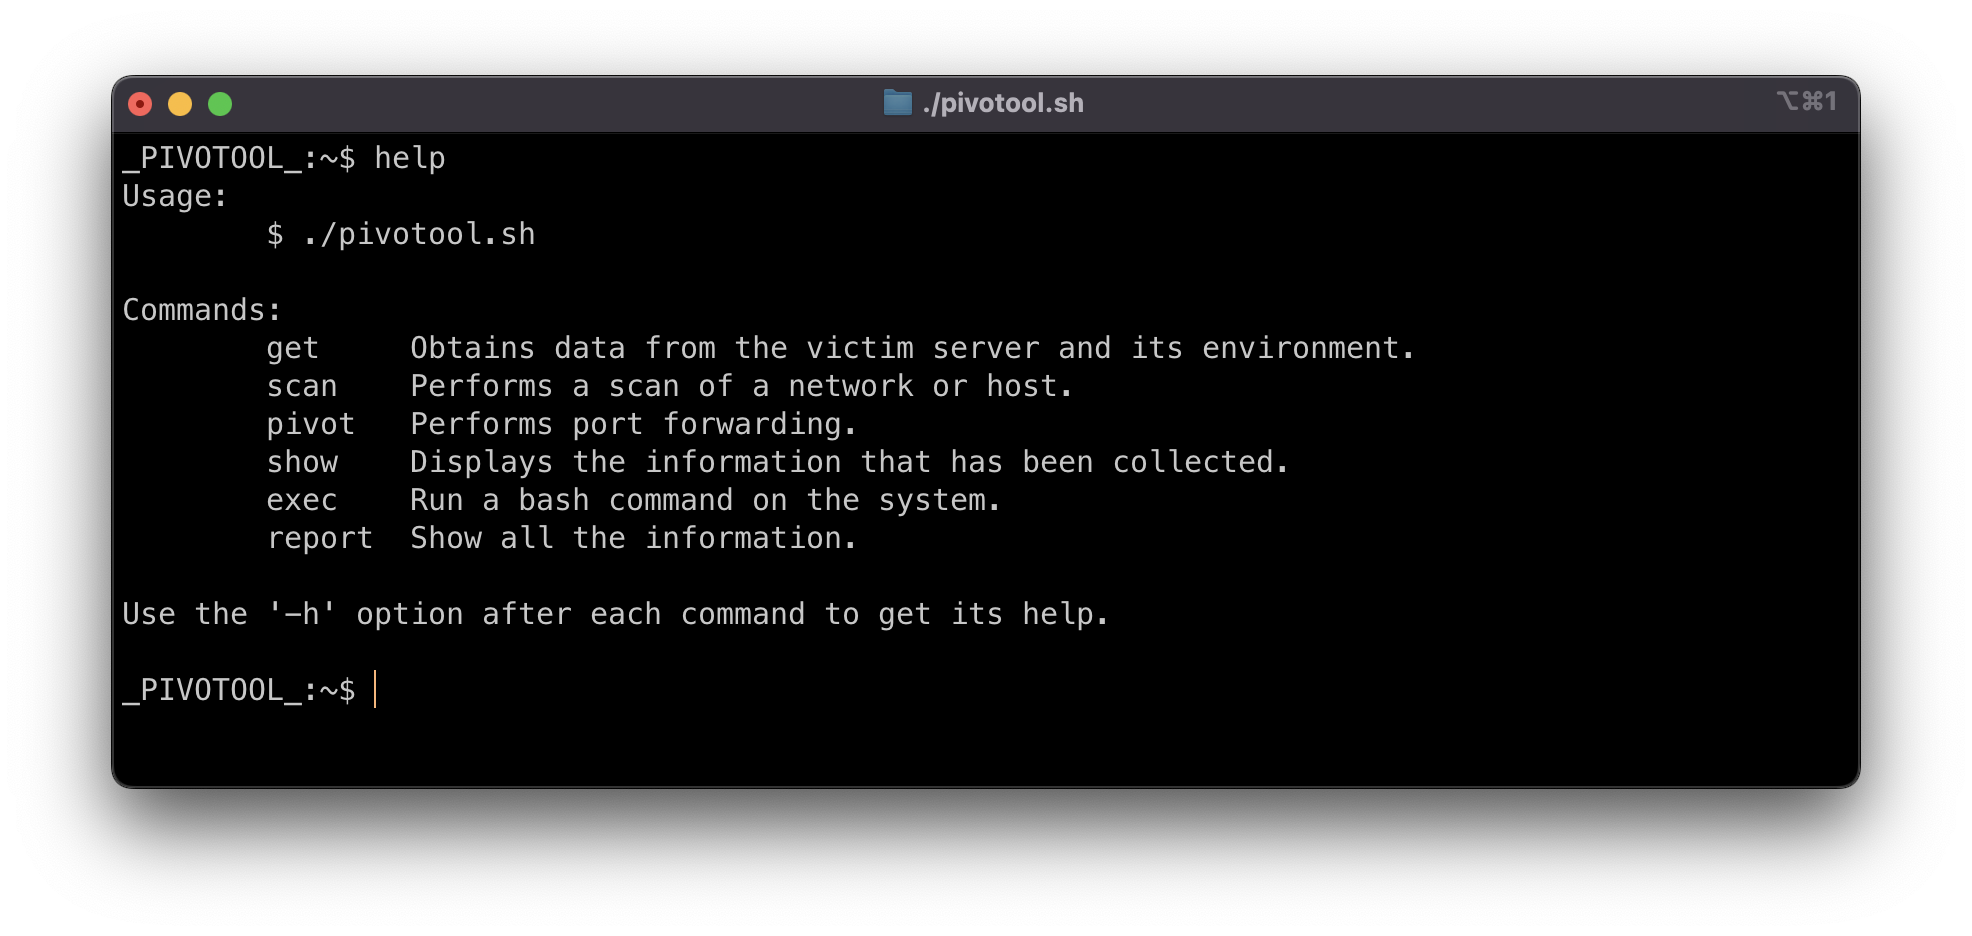
pivotool в этическом хакинге, как и предполагается, это простой инструмент, написанный на bash, который может помочь вам на этапе пост-эксплуатации для пивота к другим системам.
Pivotool — это инструмент, который не претендует на революцию в этапе пост-эксплуатации пентеста, но он может помочь сэкономить время и быть более организованным.
Он состоит из одного скрипта на bash, с несколькими зависимостями, которые обычно установлены в любой unix-подобной системе (Go-версия инструмента с самодостаточным бинарником в процессе разработки :) ).
Режим работы — полуавтоматический. Он выводит новое приглашение, в котором вы указываете действия, которые хотите выполнить.
Уверен, что в нём будет много багов и множество возможностей для улучшения, повышения эффективности и т.д. Пожалуйста, не стесняйтесь указывать их в разделе issues.
Спасибо! :D
version: "3.9"
services:
    attacker:
        hostname: attacker
        build:
            context: .
            dockerfile: ./Dockerfile_Attacker
        stdin_open: true
        container_name: attacker
        restart: always
        networks:
            internet:
                ipv4_address: 172.16.0.11
        init: true

    http_server:
        image: httpd:2.4
        hostname: http-server
        container_name: http-server
        restart: always
        expose:
            - "80"
        networks:
            internet:
                ipv4_address: 172.16.0.12
            internal_network:
                ipv4_address: 10.11.12.11

    ssh_server:
        build:
            context: .
            dockerfile: ./Dockerfile_SSH
        hostname: ssh-server
        container_name: ssh-server
        restart: always
        environment:
          - PUID=1000
          - PGID=1000
          - TZ=Europe/Madrid
          - PASSWORD_ACCESS=true
          - USER_PASSWORD=password
          - USER_NAME=arturo
        networks:
            internet:
                ipv4_address: 172.16.0.13
            internal_network:
                ipv4_address: 10.11.12.12

    backend:
        build:
            context: .
            dockerfile: ./Dockerfile_SSH
        hostname: backend
        container_name: backend
        restart: always
        environment:
          - PUID=1000
          - PGID=1000
          - TZ=Europe/Madrid
          - PASSWORD_ACCESS=true
        networks:
            internal_network:
                ipv4_address: 10.11.12.13

networks:
    internet:
        name: internet
        ipam:
            config:
                - subnet: 172.16.0.0/24
    internal_network:
        name: internal_network
        ipam:
            config:
                - subnet: 10.11.12.0/24
docker compose up -d
docker exec -it ssh-server bash



Смотрите файл LICENSE.







