 armissecurity/urgent11-detector
Инструмент обнаружения URGENT/11 от Armis


urgent11-detector — это инструмент для определения того, использует ли устройство стек TCP/IP Interpeak IPnet, и, следовательно, подвержено ли оно уязвимостям URGENT/11.
В свете недавних открытий (см. https://armis.com/urgent11) мы решили разработать инструмент, предназначенный для определения того, использует ли устройство стек TCP/IP IPnet от Interpeak, независимо от RTOS, на которой оно работает. Стек TCP/IP IPnet является собственным встроенным стеком для VxWorks начиная с версии 6.5, но в прошлом он также поддерживался широким спектром RTOS. Определение базового стека TCP/IP, используемого устройством, — нетривиальная задача, поэтому с помощью этого инструмента можно выявить устройства, уязвимые к уязвимостям URGENT/11.
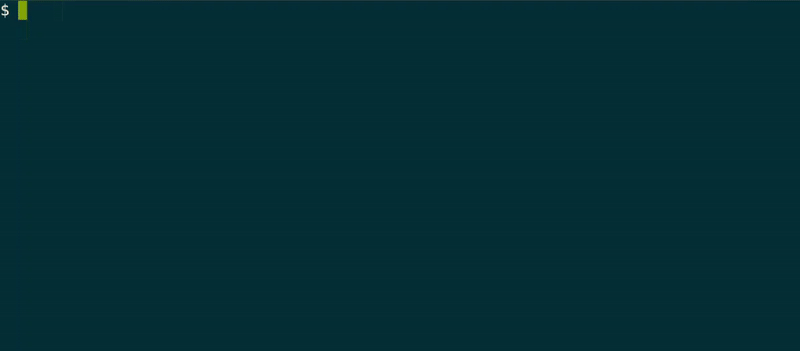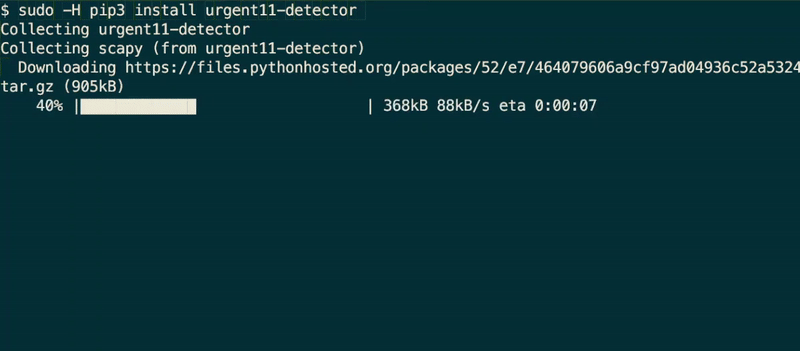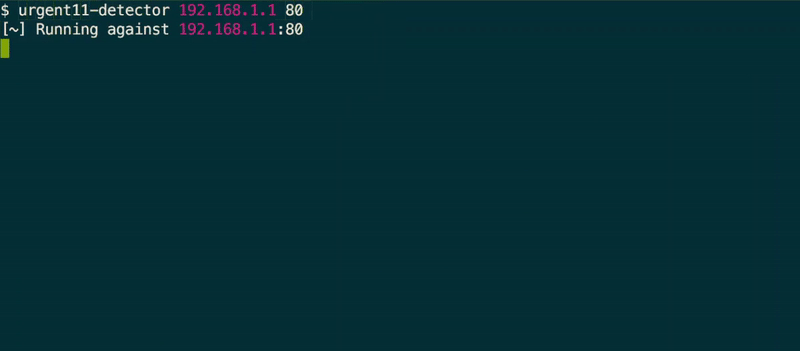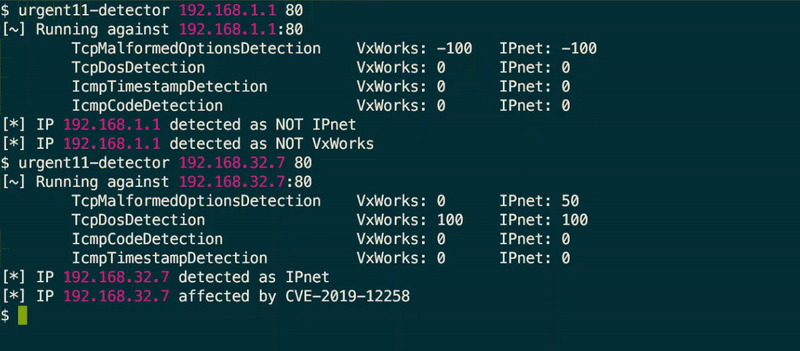
Этот инструмент реализует 4 уникальных метода обнаружения в виде TCP- и ICMP-отпечатков для целевого хоста. Вычисляя сумму баллов всех методов, мы можем с высокой точностью определить, работает ли устройство на ОС, которая использует стек TCP/IP IPnet, и является ли эта ОС VxWorks. Кроме того, мы также проверяем, уязвим ли хост к CVE-2019-12258 — одной из уязвимостей URGENT/11, которая затрагивает все версии VxWorks, использующие IPnet. Если устройство определено как работающее на IPnet поверх VxWorks и НЕ уязвимо к этому CVE, можно сделать вывод, что это устройство было пропатчено от уязвимостей URGENT/11.
Установите инструмент напрямую с помощью pip3:
pip3 install urgent11-detector
Затем запустите его следующим образом:
urgent11-detector IP PORT
В качестве альтернативы вы можете установить зависимости и запустить его вручную:
./urgent11-detector.py IP PORT

Если у вас установлен python3 — единственными зависимостями являются scapy и python-iptables. Установите их с помощью:
pip3 install scapy python-iptables
или воспользуйтесь официальным руководством по установке scapy и официальной документацией python-iptables.
Кроме того, urgent11-detector в настоящее время поддерживает работу исключительно в среде Linux.
Copyright 2019 Armis.
Лицензировано на условиях GNU Affero General Public License версии 3.0 («Лицензия»); вы не можете использовать этот файл иначе как в соответствии с Лицензией. Копию Лицензии можно получить по адресу:
https://www.gnu.org/licenses/agpl-3.0.txt
Если этого не требует действующее законодательство или если иное не согласовано в письменной форме, программное обеспечение, распространяемое по Лицензии, распространяется на основе «AS IS» («КАК ЕСТЬ»), БЕЗ КАКИХ-ЛИБО ГАРАНТИЙ ИЛИ УСЛОВИЙ, явных или подразумеваемых. См. Лицензию для ознакомления с конкретными правами и ограничениями.
