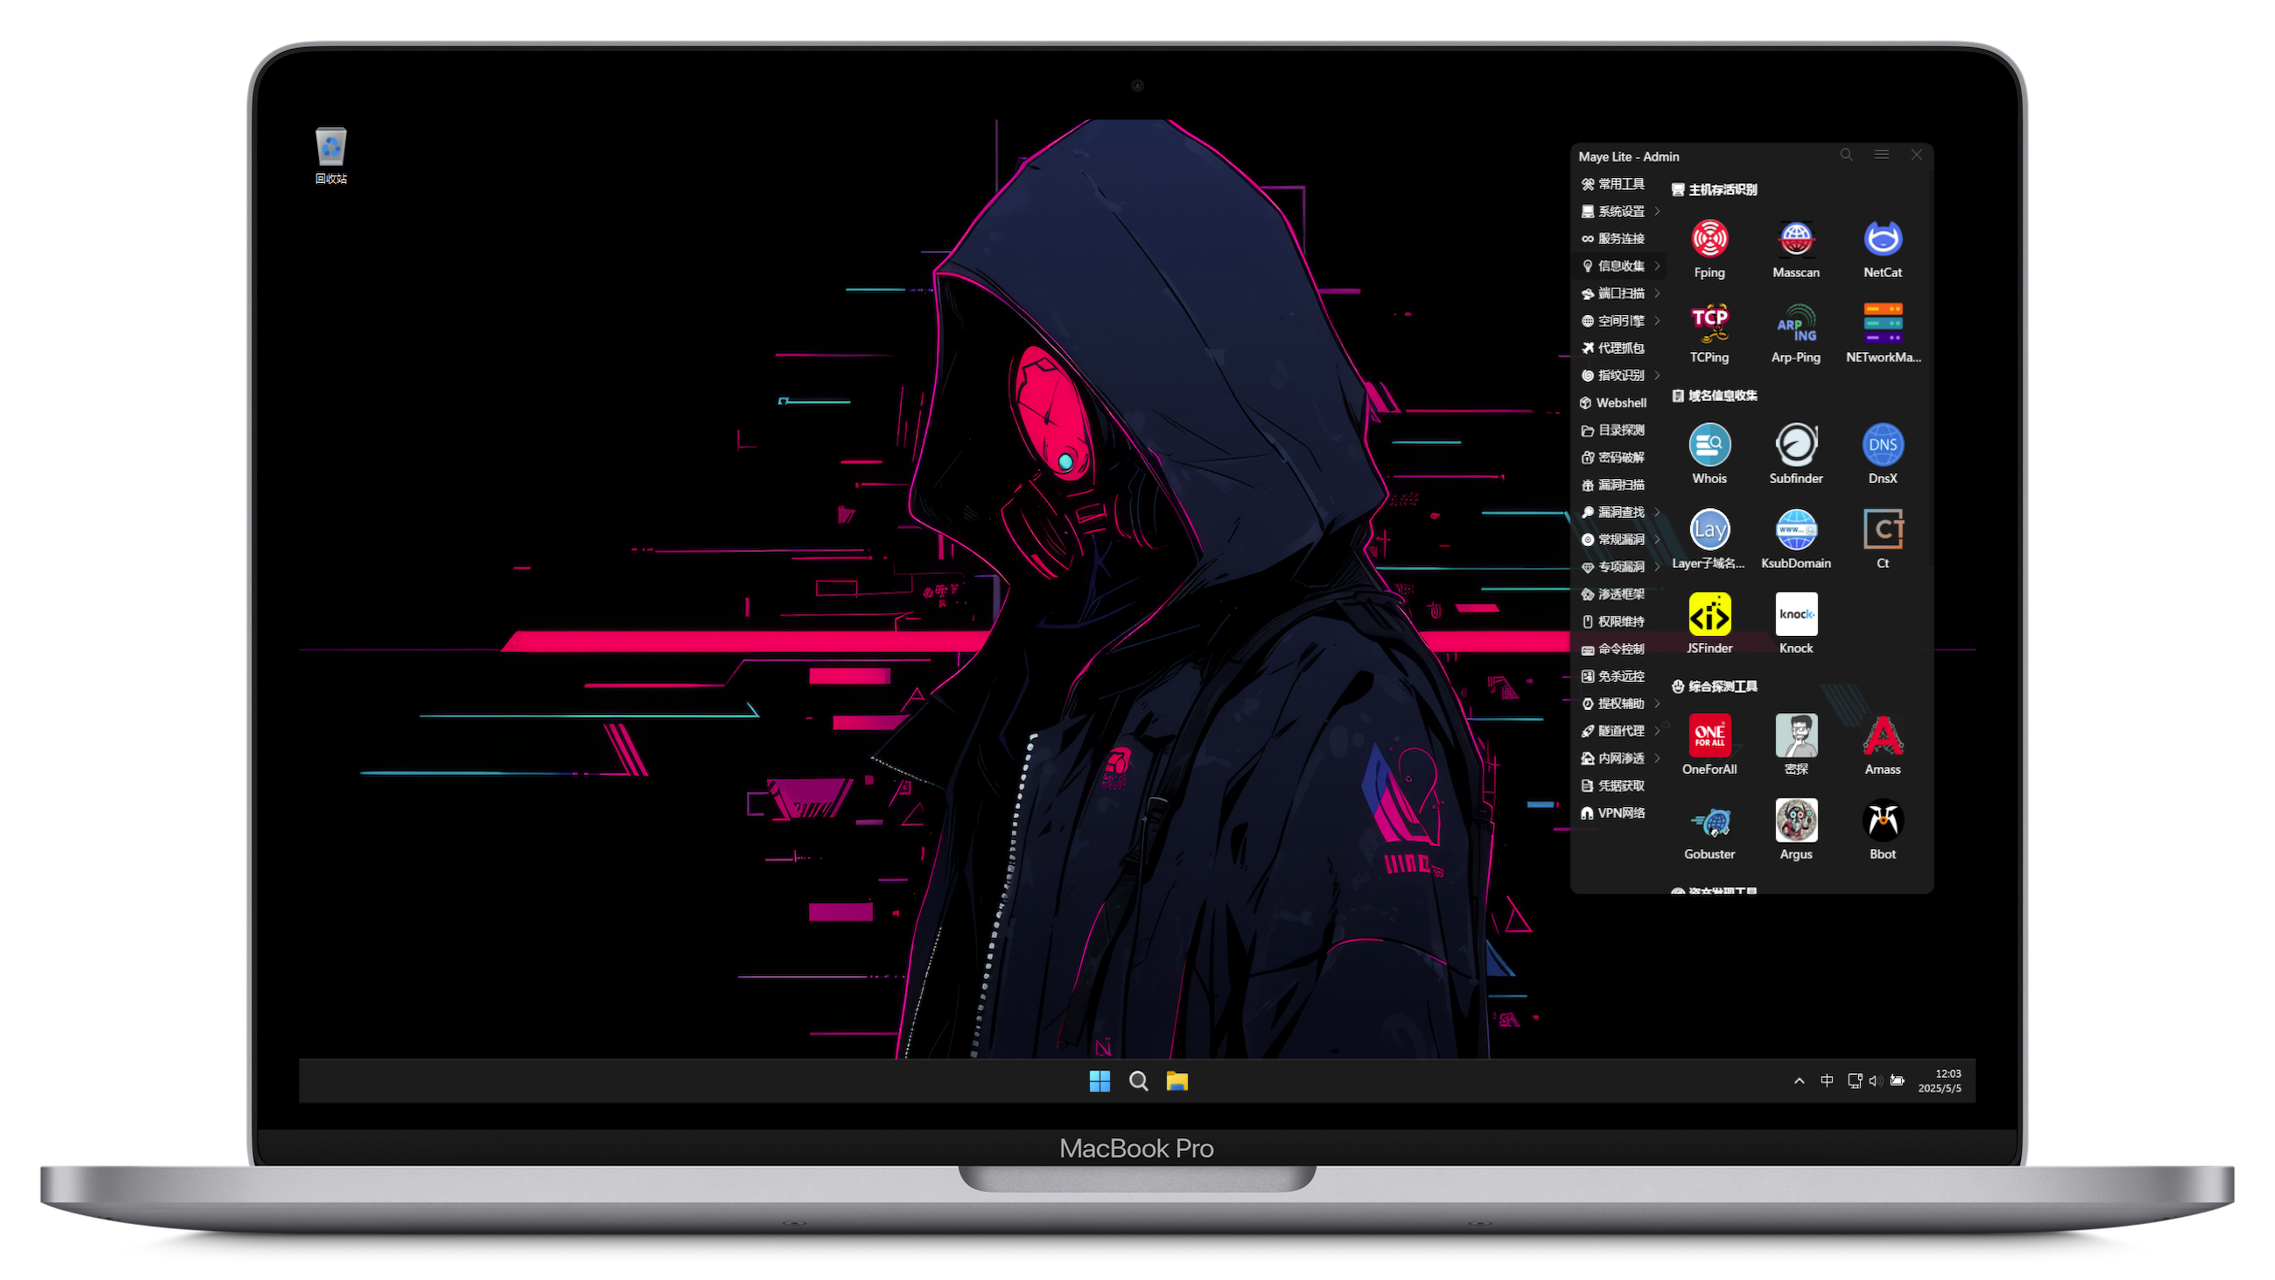
Pentest-Windows11 v3.2
Первая среда тестирования на проникновение Windows на чипах Mac M


中文文档 |
README на английском
📖 Обзор проекта
📝 Введение в систему
- Эта среда предназначена для предоставления готовой к использованию среды тестирования на проникновение Windows.
- Приветствуется репостинг. Пожалуйста, указывайте оригинального автора и ссылку: https://github.com/arch3rPro/Pentest-Windows
- Рекомендуемая среда: [VMware: 17.0] / [RAM: 8G] / [VM Disk: 100G] / [Фактическое использование диска: около 30G]
- Учётная запись системы:
admin, пароль: 123456. Пожалуйста, смените пароль после входа!
- Китайское название: 矛·盾 武器库, что означает, что кибербезопасность — это одновременно нападение и защита, с самым острым копьём и самым прочным щитом, взаимозависимыми и конкурентно развивающимися.
- Проект включает 400+ часто используемых инструментов и скриптов. Вы можете оставить запрос на инструменты в закреплённом Issue.
🚀 Загрузка VM
Статус релизов:
Ссылка для загрузки:
- Parallels Desktop
- VMware version
✨ Введение в версии
Основные возможности и история обновлений:
- v3.2 (последняя):
- Поддержка архитектуры x64 (VMware | PVE-KVM)
- Поддержка Arm-архитектуры Mac M серии (Fusion | Parallels Desktop)
- Поддержка загрузочной версии Hyper-V и Ventoy (можно установить на внешний жёсткий диск, запускать на любом хосте, VM не требуется)
- Оптимизирован графический запуск bat-инструментов, добавлен запуск vbs без всплывающего окна CMD.
- В VM KVM установлены драйверы QGA и VirtualIO, адаптировано для ProxmoxVE, готово к использованию после импорта (рекомендуется RDP).
- Добавлено управление UniGetUI, поддержка графического обновления инструментов и ПО, установленных через scoop.
- Версия VirtualBox в разработке.
- v3.1:
- На основе официального ISO Windows 11 ARM.
- Добавлено управление вкладками Chrome, импортированы ссылки на инструменты проекта.
- Категории и подкатегории набора инструментов Maye украшены эмодзи.
- В версии v3.1 PD снято ограничение TPM, VM не зашифрована.
- Добавлена базовая загрузка VM PD Windows 11-Optimization.PD.7z
- v3.0:
- Добавлены инструменты для внутреннего проникновения, получения учётных данных, VPN и т.д. Общее количество инструментов увеличено до 360+.
- Инструментарий использует новую версию Maya Lite, поддерживает подкатегории, более чёткая классификация.
- Все инструменты в панели имеют комментарии, при наведении мыши отображается описание.
- Из-за политики TPM Windows 11 VM зашифрована, пароль:
123456789.
- Общие возможности (v2.x - v3.x):
- Упрощено встроенное ПО, улучшены шрифты терминала и некоторые иконки, умеренная оптимизация.
- Образ системного диска 100GB, хранение в одном файле диска для производительности (размер образа постоянно оптимизируется).
- Переработаны иконки инструментов, для каждого инструмента есть соответствующая иконка.
- Интегрирован пакетный менеджер Scoop (v2.1+), поддерживает
scoop update <tool> для обновлений.
- Scoop поддерживает установку и обновление скриптовых инструментов (v2.2+).
- Оптимизирован Windows Terminal, единая тема и улучшение oh-my-posh.
- Обновлены переменные среды Scoop, инструменты CLI можно использовать напрямую в CMD или PowerShell.
- Удалены некоторые неподдерживаемые или редко используемые инструменты.
- WSL временно удалён (низкое использование, большой объём, ARM-версия не поддерживается), может быть добавлен позже при необходимости.
ℹ️ Дополнительная информация
- Полный список поддерживаемых инструментов и обновлений см. на https://github.com/arch3rPro/scoop-bucket.
- Некоторые машины не поддерживают вложенную виртуализацию или могут конфликтовать с локальной установкой Hyper-V. Пожалуйста, используйте облегчённую версию NoWSL, если вам не нужен Kali-WSL.
- По умолчанию инструменты находятся в состоянии первоначальной установки. Некоторые инструменты требуют инициализации, а для нескольких необходима ручная настройка плагинов.
📜 Заявление о сборке
1. Всё устанавливаемое ПО загружается с официального сайта или GitHub.
2. Всё портативное (зелёное) ПО загружается с Guohe Shell (https://www.ghxi.com/).
3. Все скриптовые инструменты загружаются с GitHub.
4. Некоторые лицензионные (взломанные) и отличные инструменты для пентеста распространяются через публичные аккаунты WeChat.
5. Из-за отладки может оставаться некоторая личная информация; пожалуйста, игнорируйте её.
6. Этот проект не принимает и никогда не будет принимать спонсорскую помощь в любой форме.
⚠️ Отказ от ответственности
1. Этот образ предназначен только для легально авторизованного построения корпоративной безопасности. Если вы хотите проверить его работоспособность, создайте собственную целевую среду.
2. При использовании этого образа для тестирования убедитесь, что ваши действия соответствуют местным законам и имеют достаточную авторизацию.
3. Любое незаконное использование — на ваш собственный риск. Автор не несёт юридической или совместной ответственности.
💻 Введение в систему
🖥️ Основы
- 🪟: Управляется и устанавливается через scoop, поддерживает установку и обновление в один клик.
- 🌐: Онлайн-инструменты безопасности, требуют доступа в интернет, некоторым нужен VPN/прокси.
- 📖: Офлайн-база знаний, включая словари паролей, использование инструментов, обучающие материалы по эксплуатации, руководства по обходу антивируса (PDF/Markdown).
⌨️ Программирование и IDE
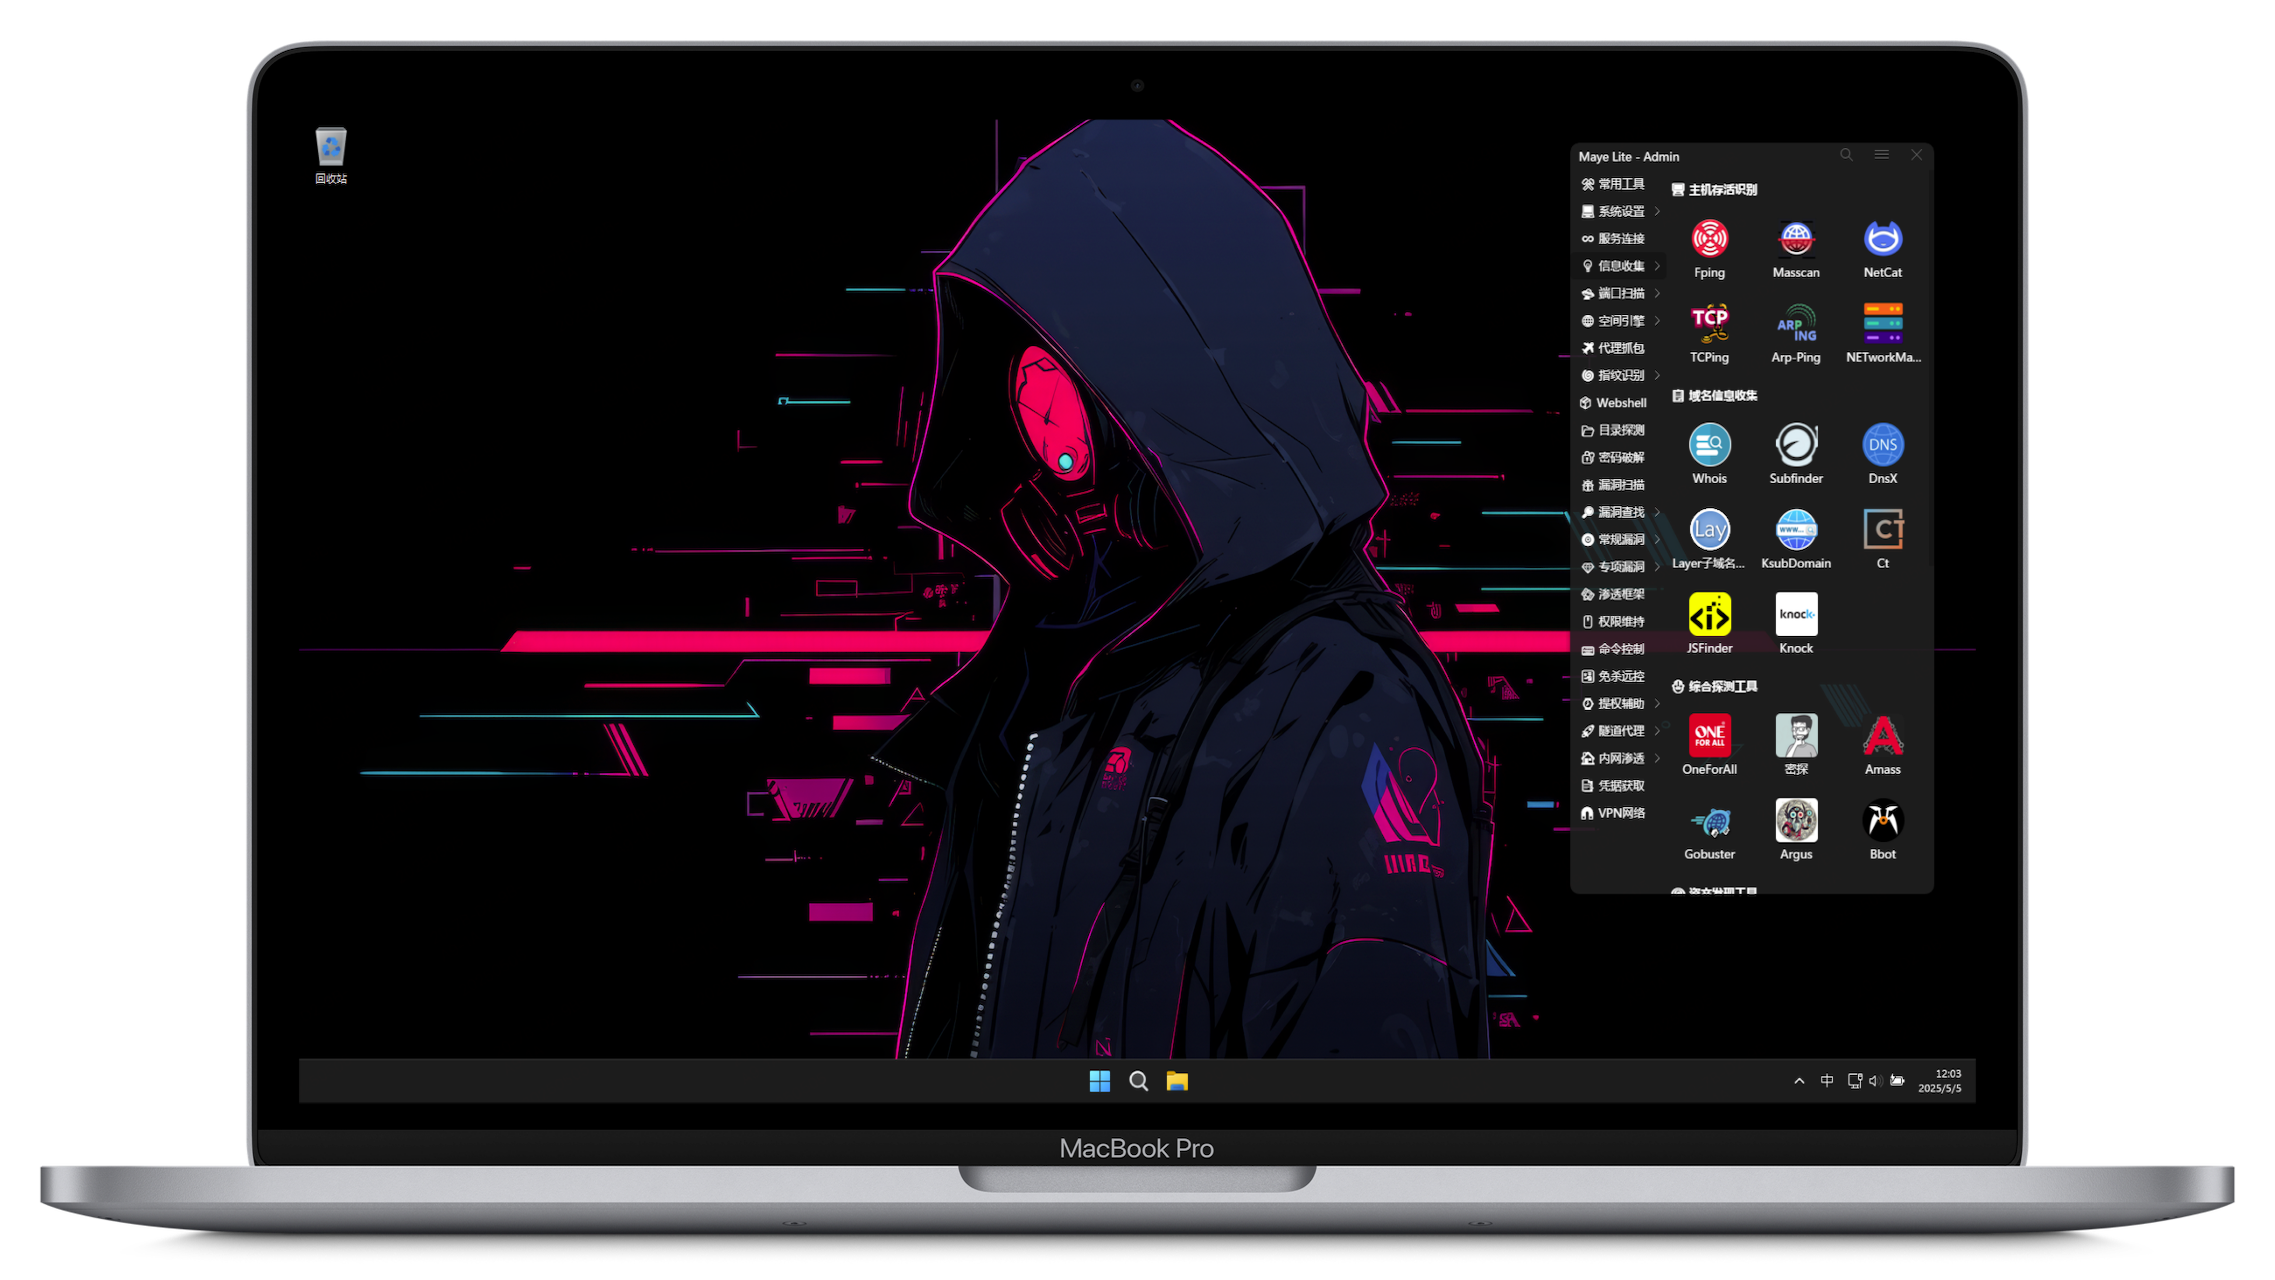

 arch3rpro/pentest-windows
