 aranfarzami/cve-2026-89026
PoC-эксплойт и сканер для CVE-2026-89026, проверяющий обход аутентификации Issabel PBXAPI через поддельные HS256 JWT для одной или нескольких указанных целей.

CVE-2026-89026 — это уязвимость в системе безопасности, на которую нацелен данный проект.
Данный репозиторий содержит PoC-эксплойт и сканер для исследования и проверки поведения аутентификации в затронутом Issabel PBXAPI.
Проект предназначен для авторизованных исследований в области безопасности, проверки уязвимостей, лабораторий по тестированию на проникновение и защитной оценки.
Важно: Тестируйте только те системы, которыми вы владеете или на оценку которых у вас есть явное разрешение.
PoC реализует исследовательский сценарий подделки аутентификации против эндпоинта Issabel PBXAPI.
Он включает:
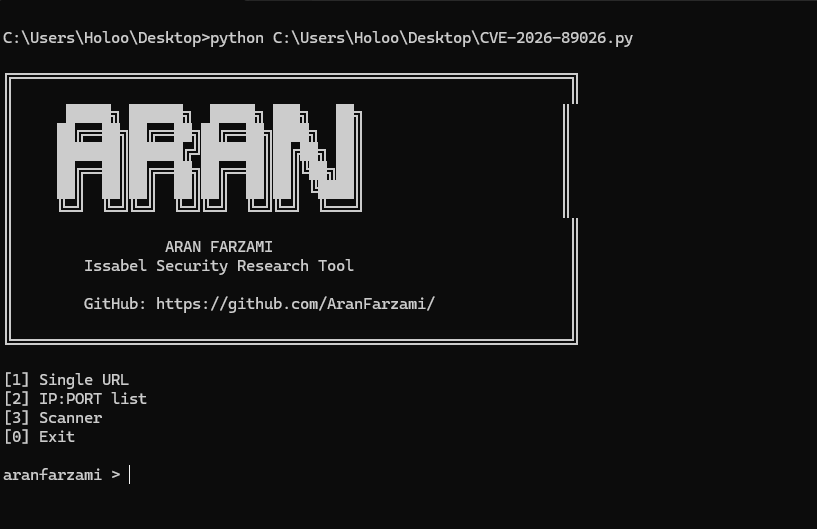
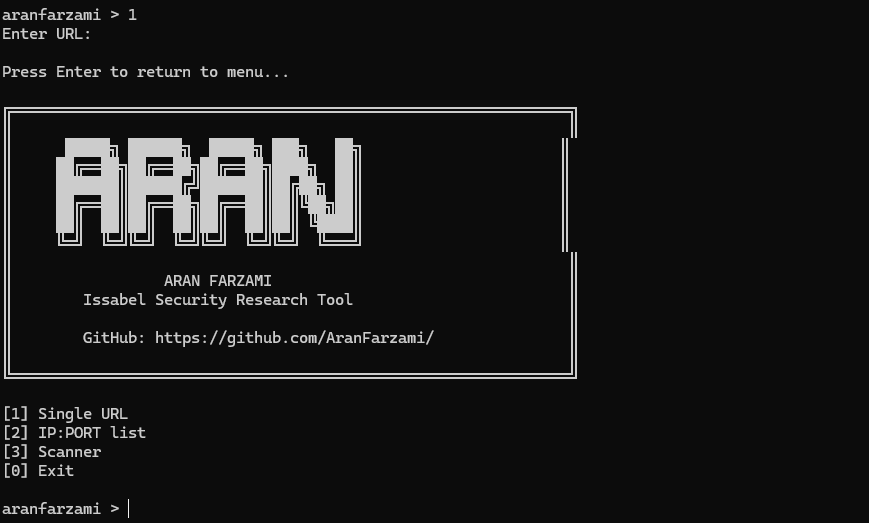
Сканер поддерживает два режима ввода:
[1] Single URL
[2] IP:PORT List
[0] Back
Можно указать одну авторизованную цель, например:
https://target.example.com:8443
Текстовый файл может содержать цели в следующем формате:
http://192.168.1.10:8443
http://192.168.1.20:443
http://10.0.0.15:8080
Цели обрабатываются последовательно.
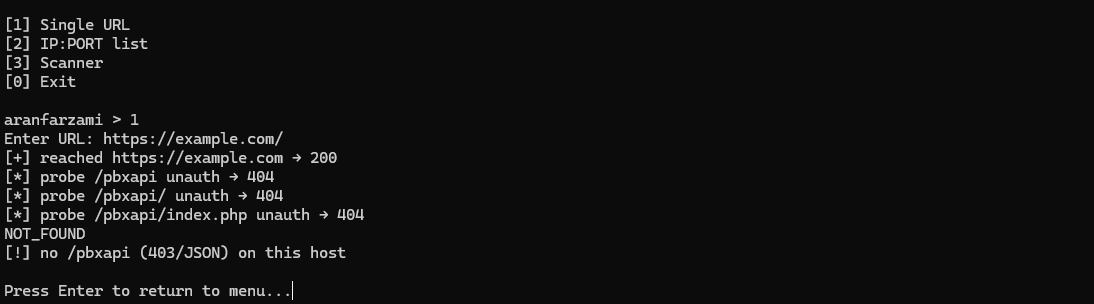
Сканер проверяет эндпоинт Issabel /pbxapi и определяет, присутствует ли
исследуемое состояние аутентификации.
Типичные результаты:
VULNERABLE
или:
NOT_VULNERABLE
Путь обнаружения сканера предназначен для проверки проблемы аутентификации без использования опционального пути выполнения команд.
Поместите свои скриншоты в директорию screenshots/ репозитория.
.
├── aranfarzami_issabel_cve_2026_89026_final.py
├── README.md
├── screenshots/
│   ├── main.png
│   ├── scanner.png
│   └── result.png
└── targets.txt
Aran Farzami
Исследователь в области безопасности и программист
GitHub:
https://github.com/AranFarzami/
Данный проект предоставляется для авторизованных исследований в области безопасности и образовательных целей.
Не используйте этот PoC или сканер против систем без явного разрешения.
Автор не даёт разрешения и не несёт ответственности за несанкционированный доступ, нарушение работы, доступ к данным или иное противоправное использование данного проекта.
Выберите и добавьте подходящую лицензию с открытым исходным кодом перед публикацией этого репозитория.
