 aquasecurity/chain-bench
Аудит соответствия безопасности цепочки поставок программного обеспечения эталону CIS, сканирование настроек SCM, защиты веток, зависимостей и конвейеров CI/CD на предмет рисков.

[📖 Документация][docs]
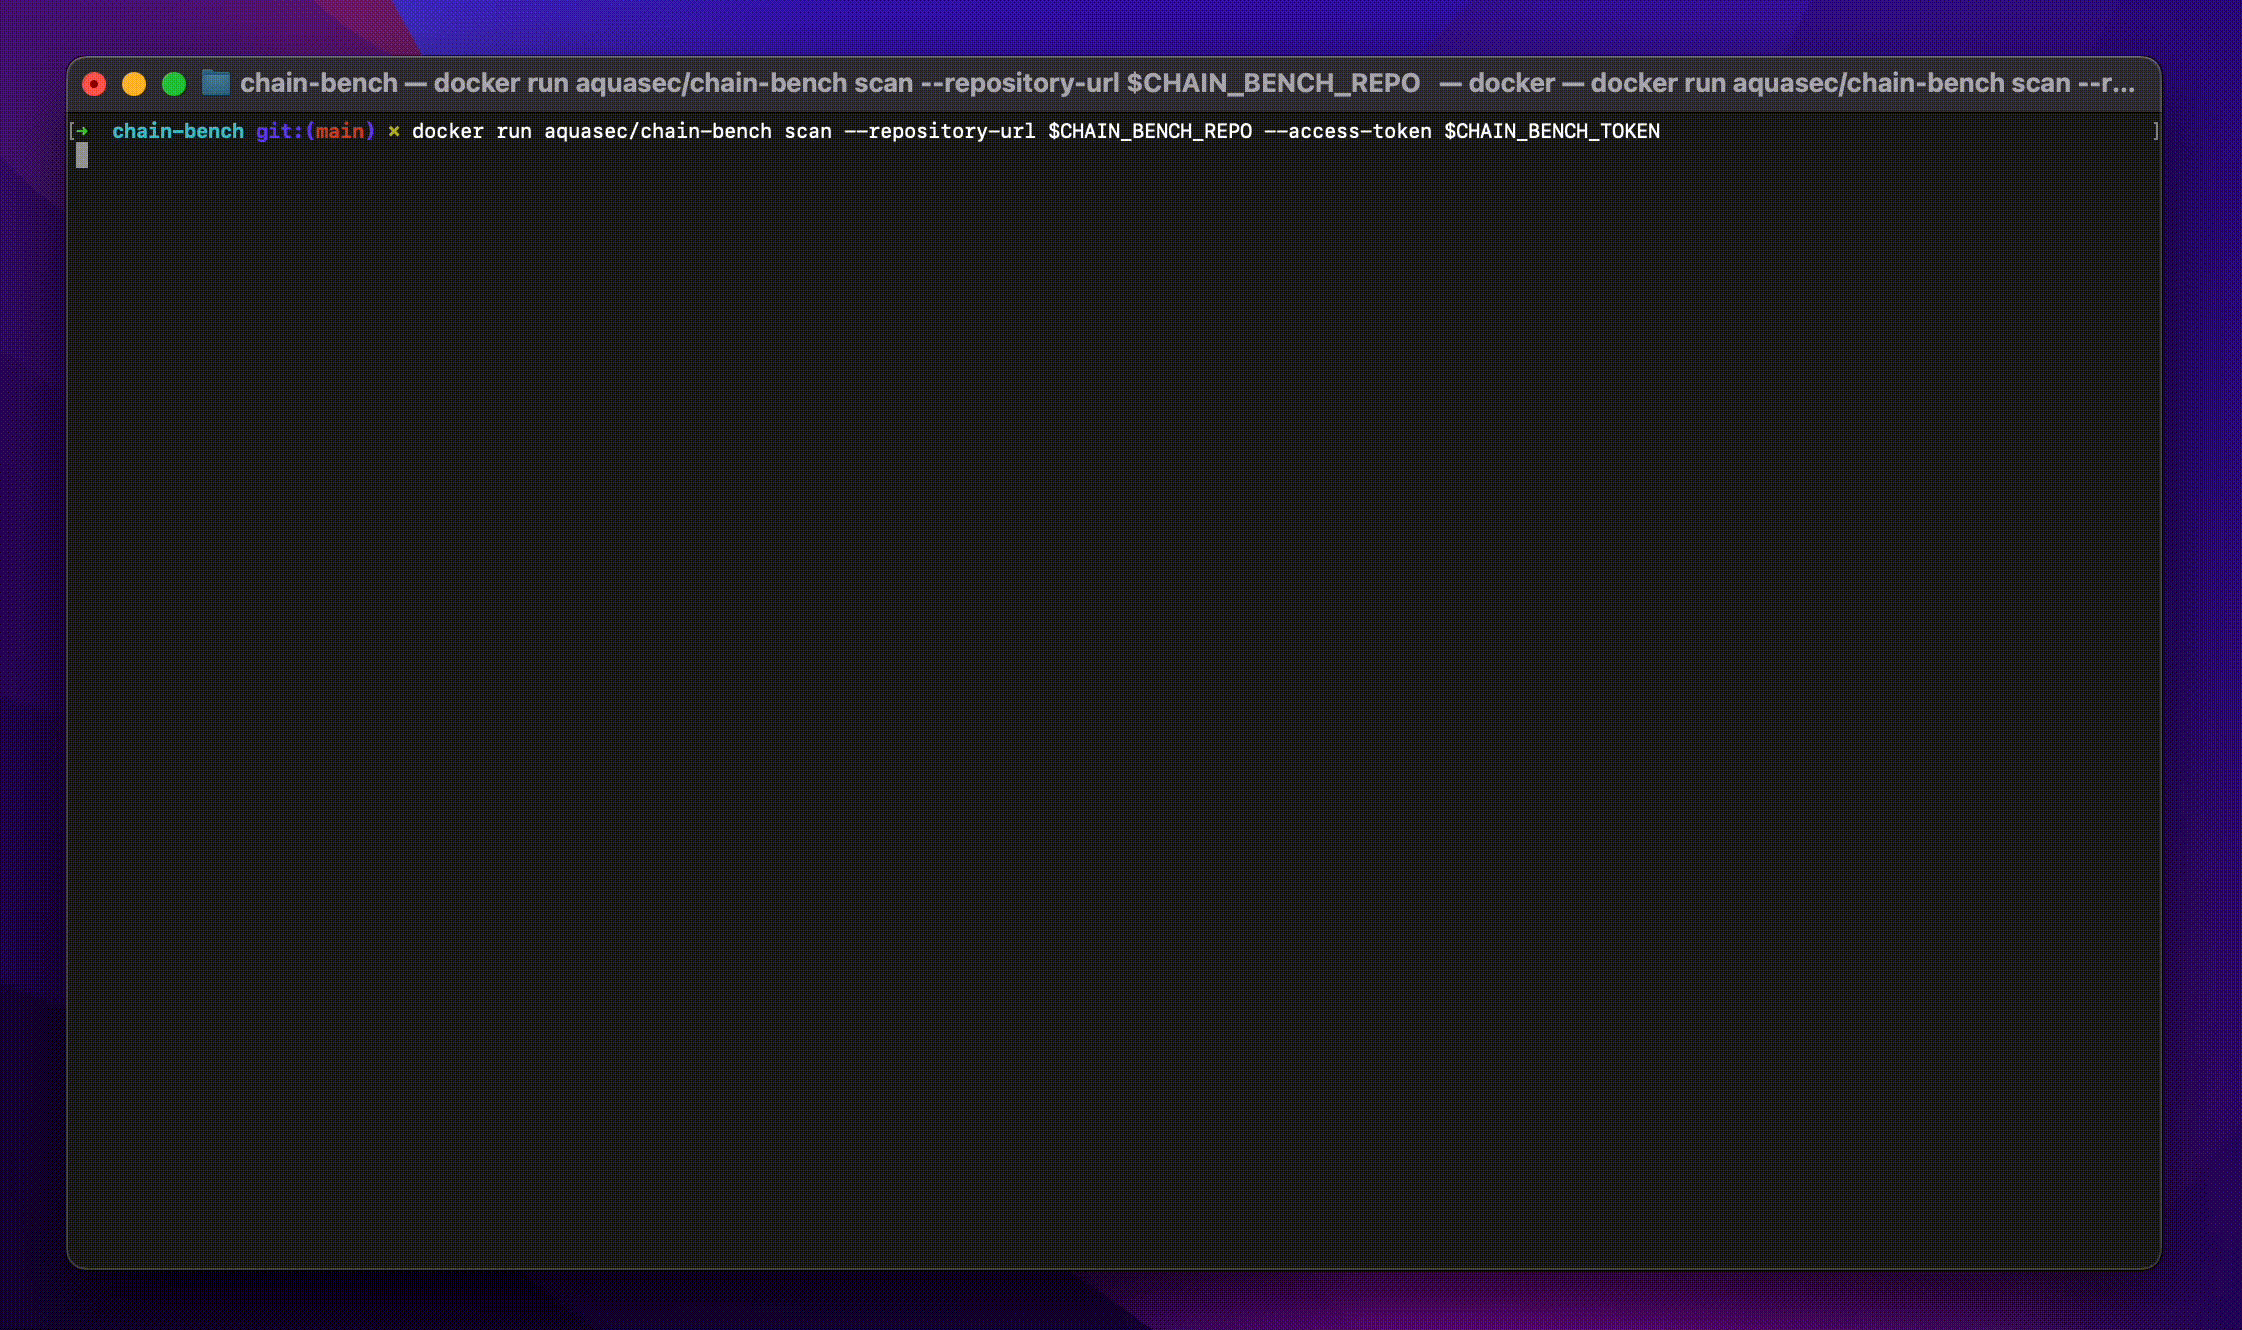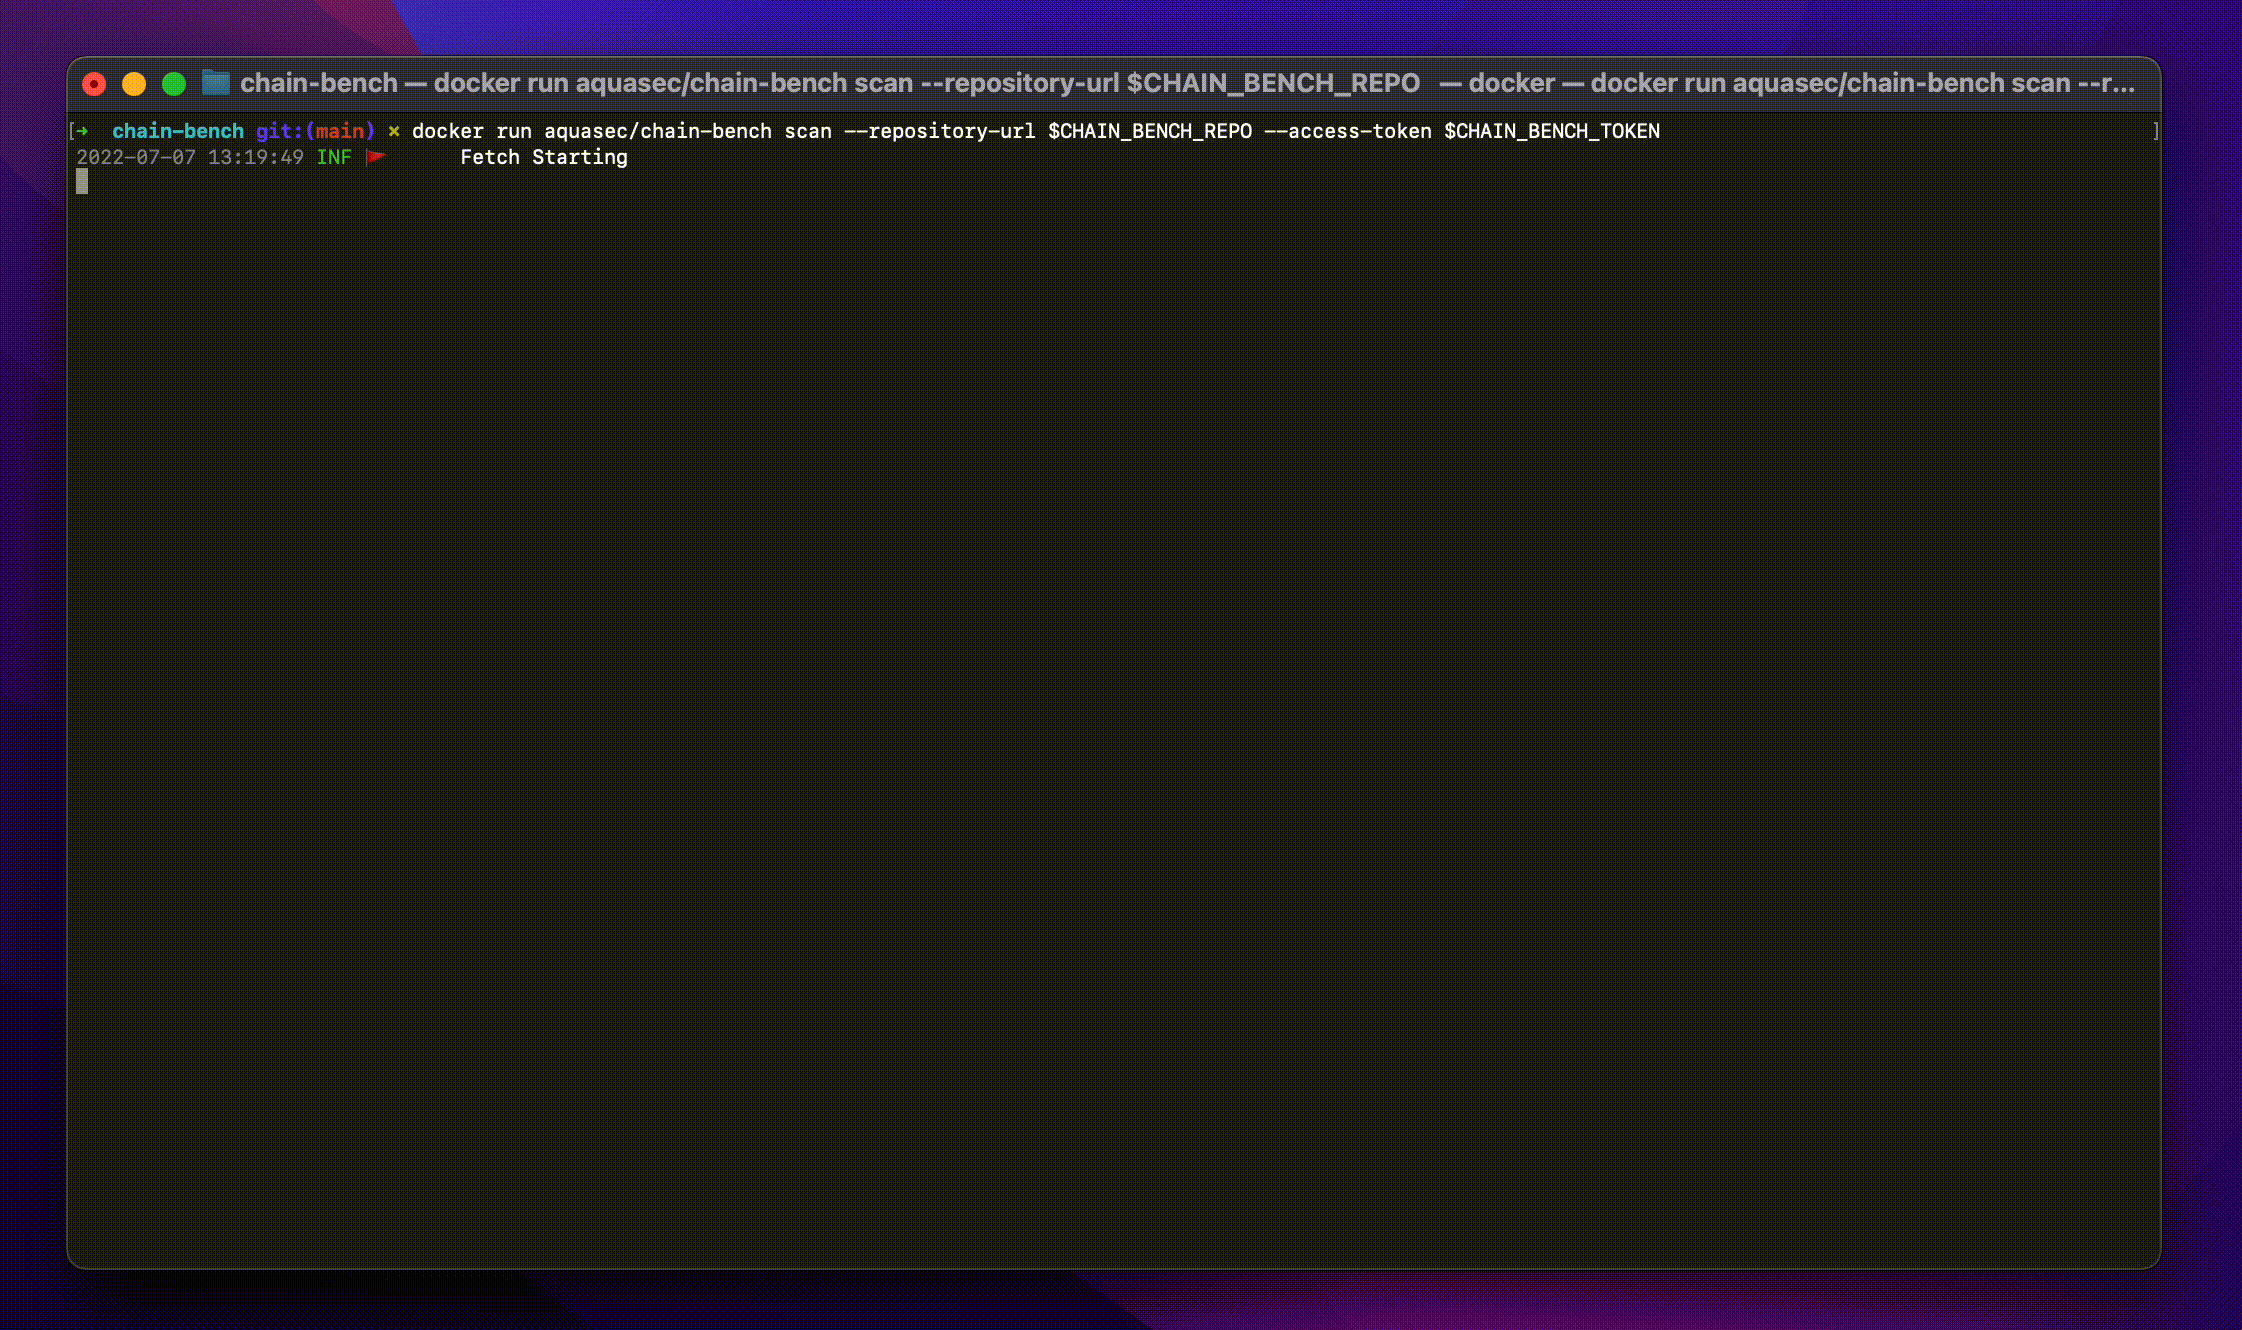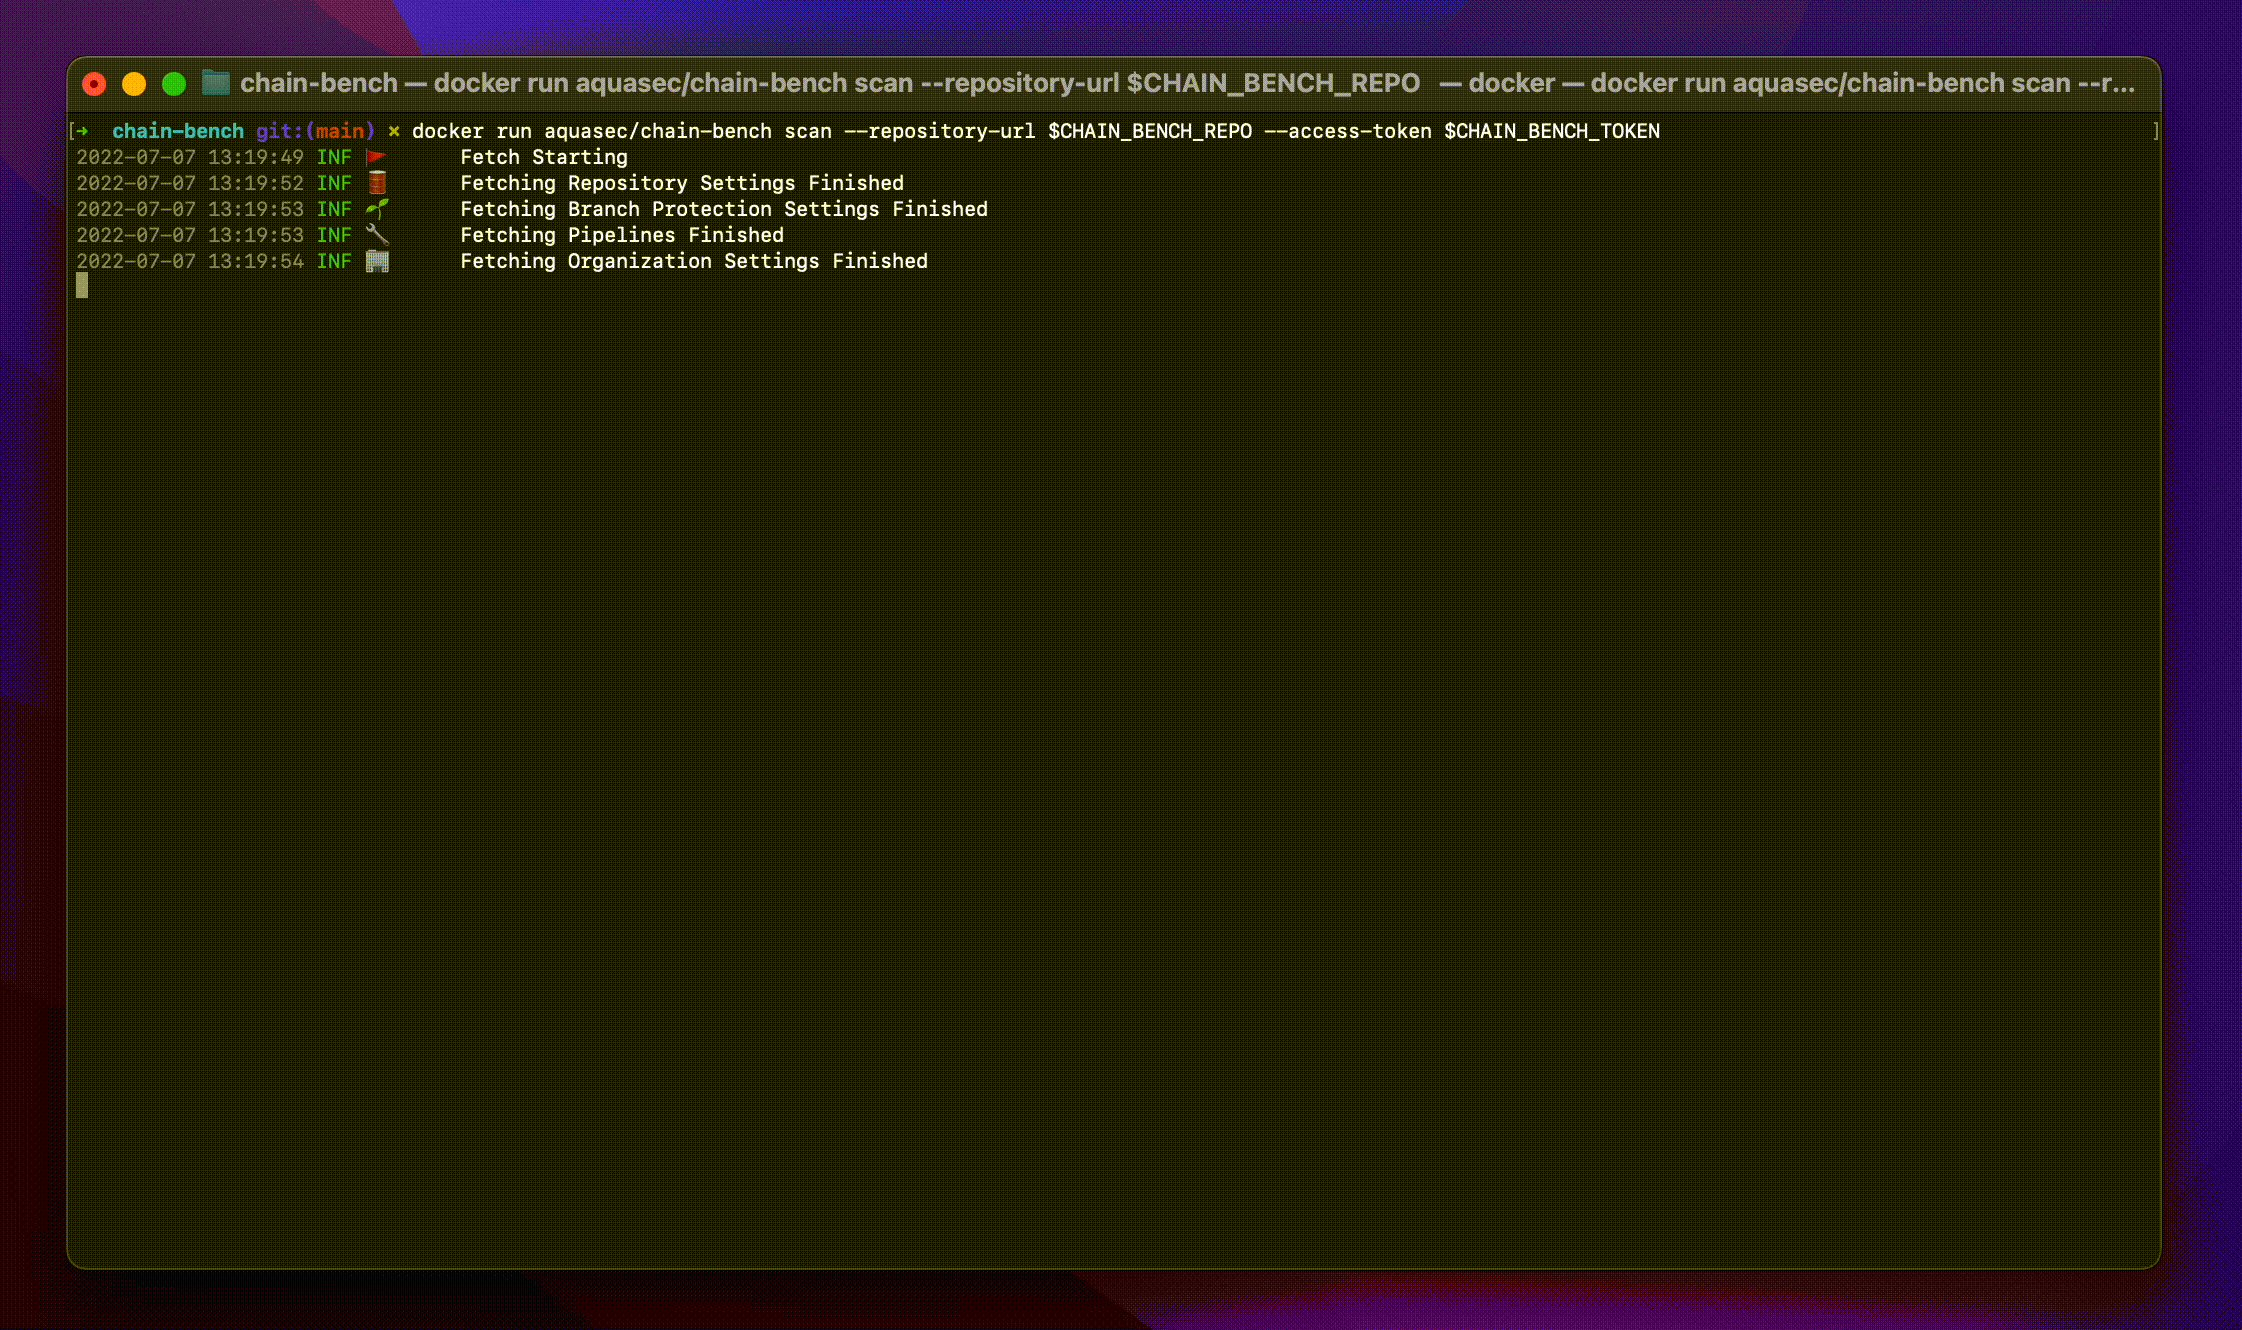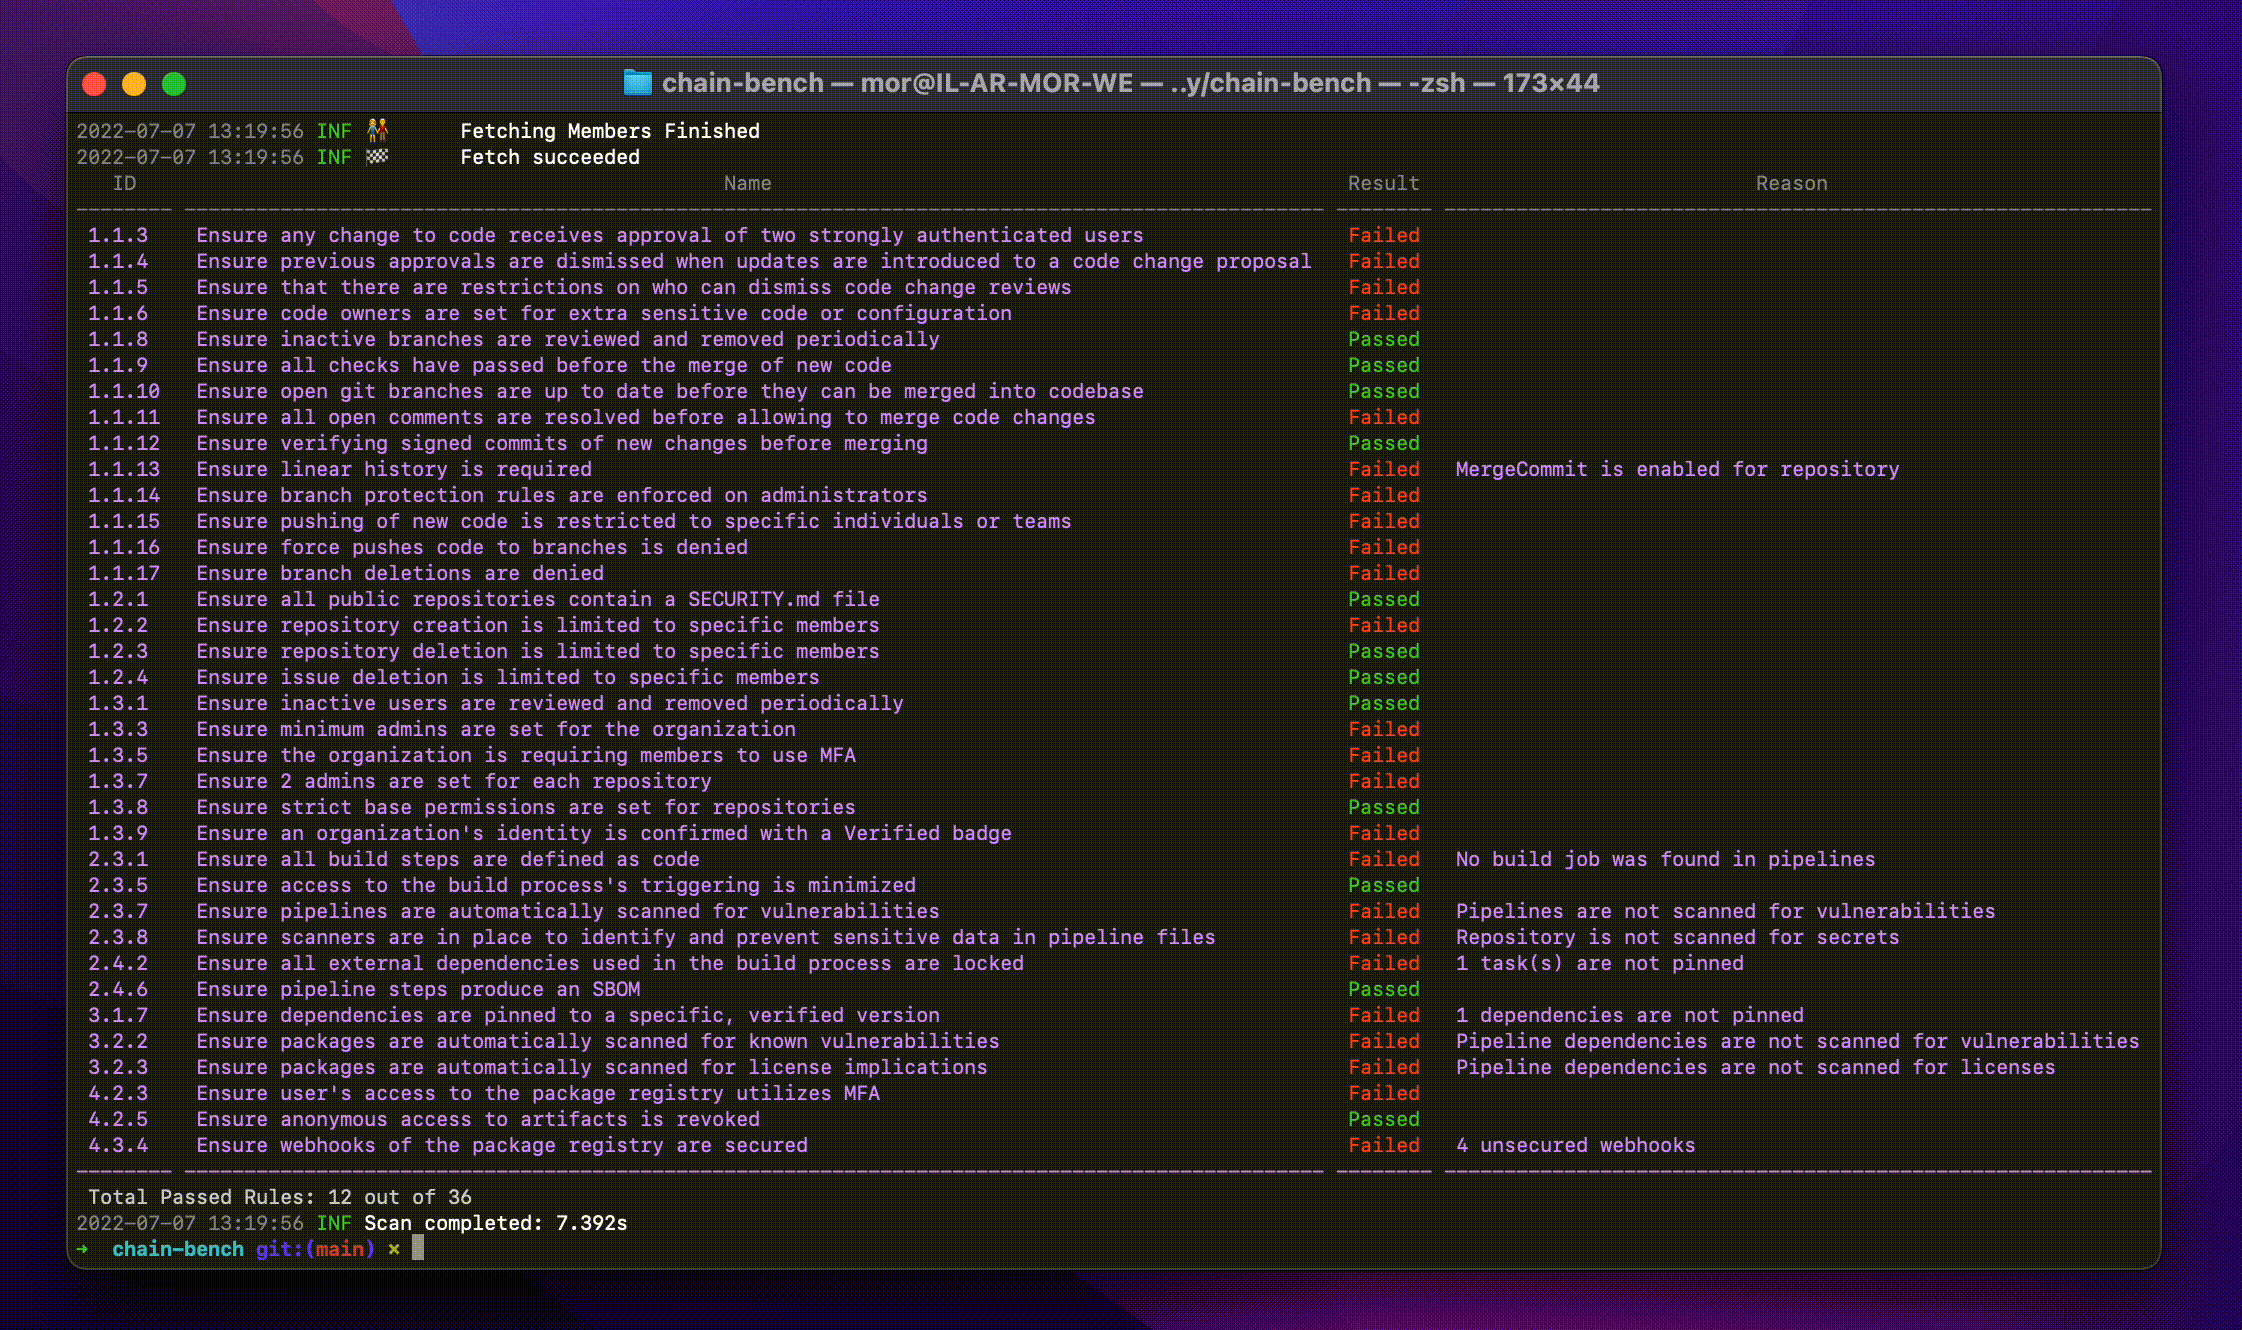
Chain-bench — это инструмент с открытым исходным кодом для аудита вашего стека цепочки поставок программного обеспечения на соответствие требованиям безопасности на основе нового эталона безопасности цепочек поставок ПО CIS. Аудит охватывает весь процесс SDLC, выявляя риски на этапах от написания кода до развертывания. Чтобы опережать хакеров и защищать конфиденциальные данные и доверие клиентов, необходимо гарантировать, что ваш код соответствует политикам организации.
Подробнее в [документации Chain-bench][docs]




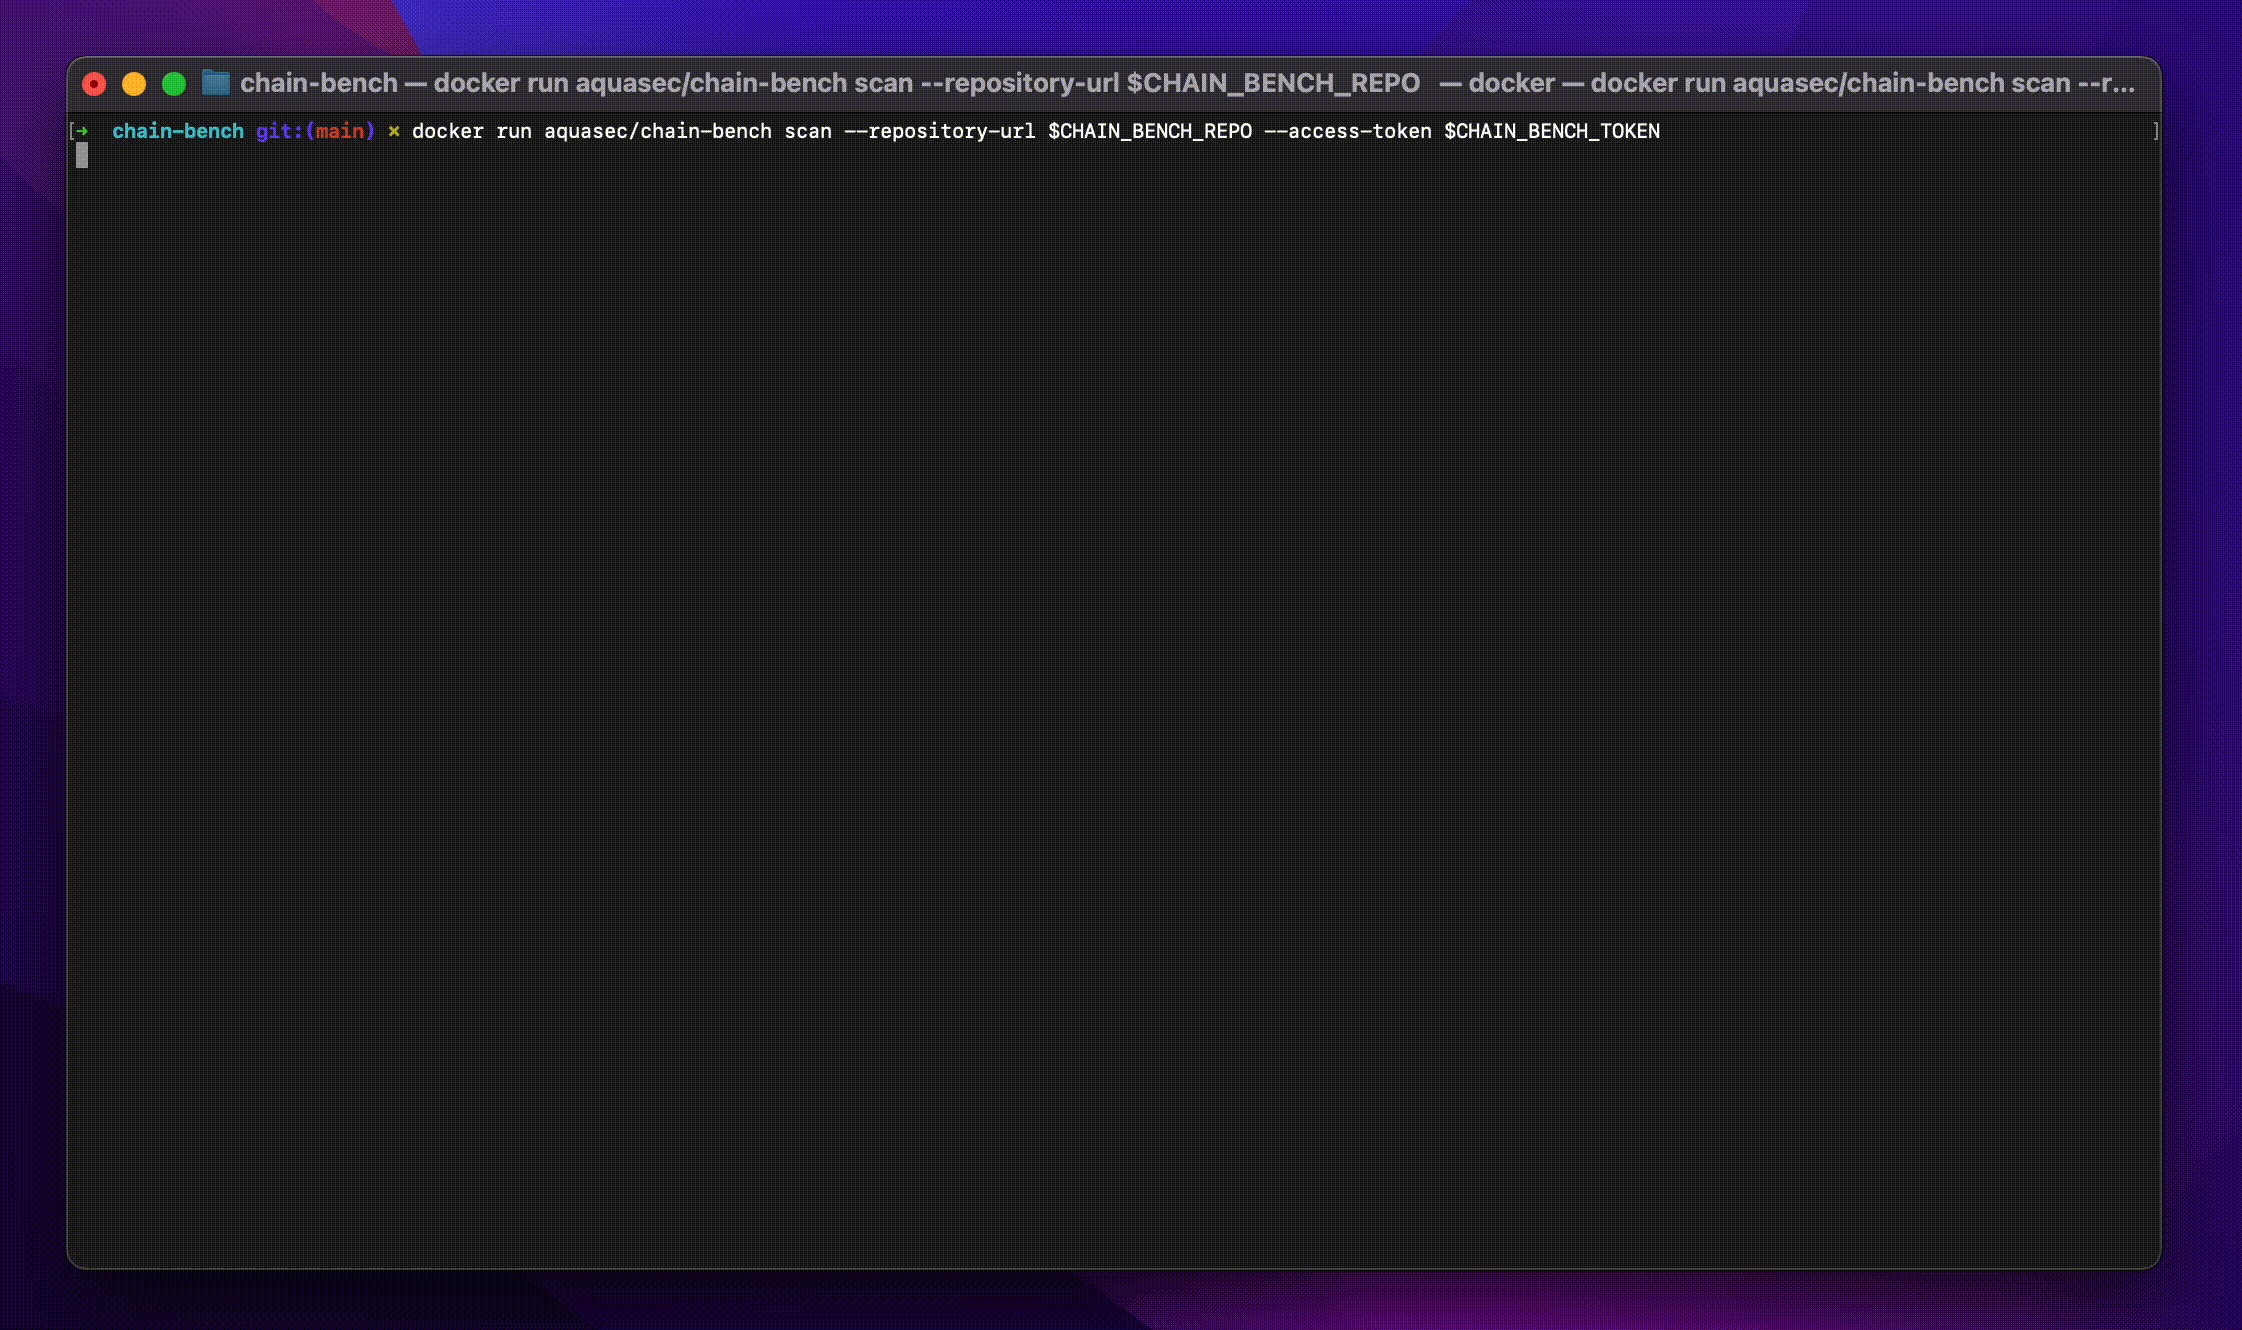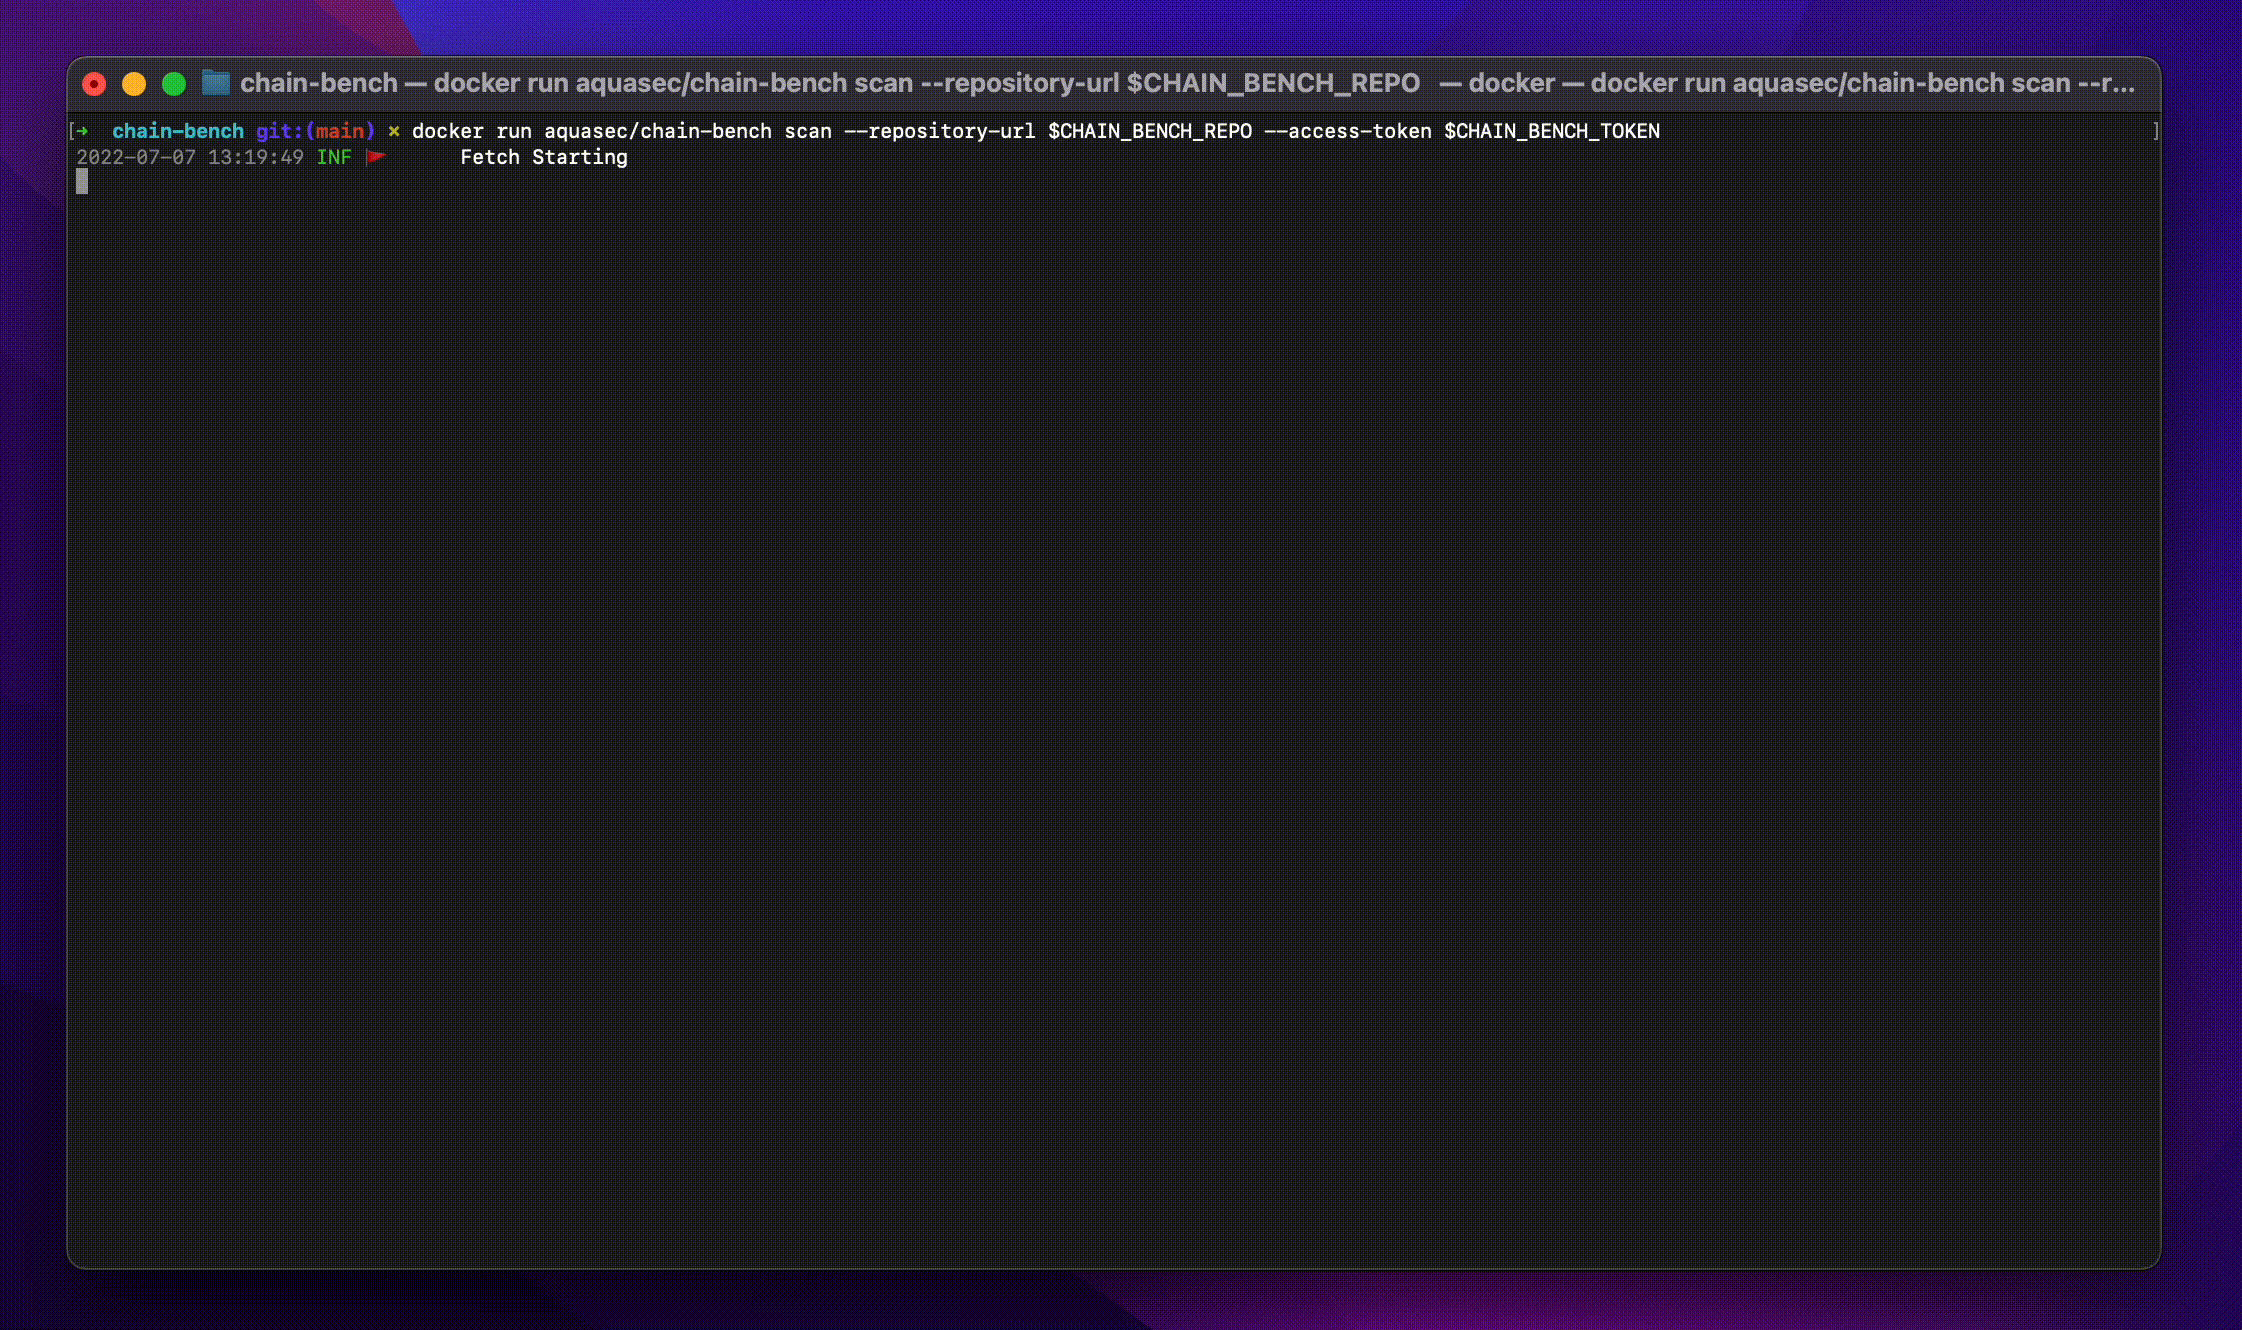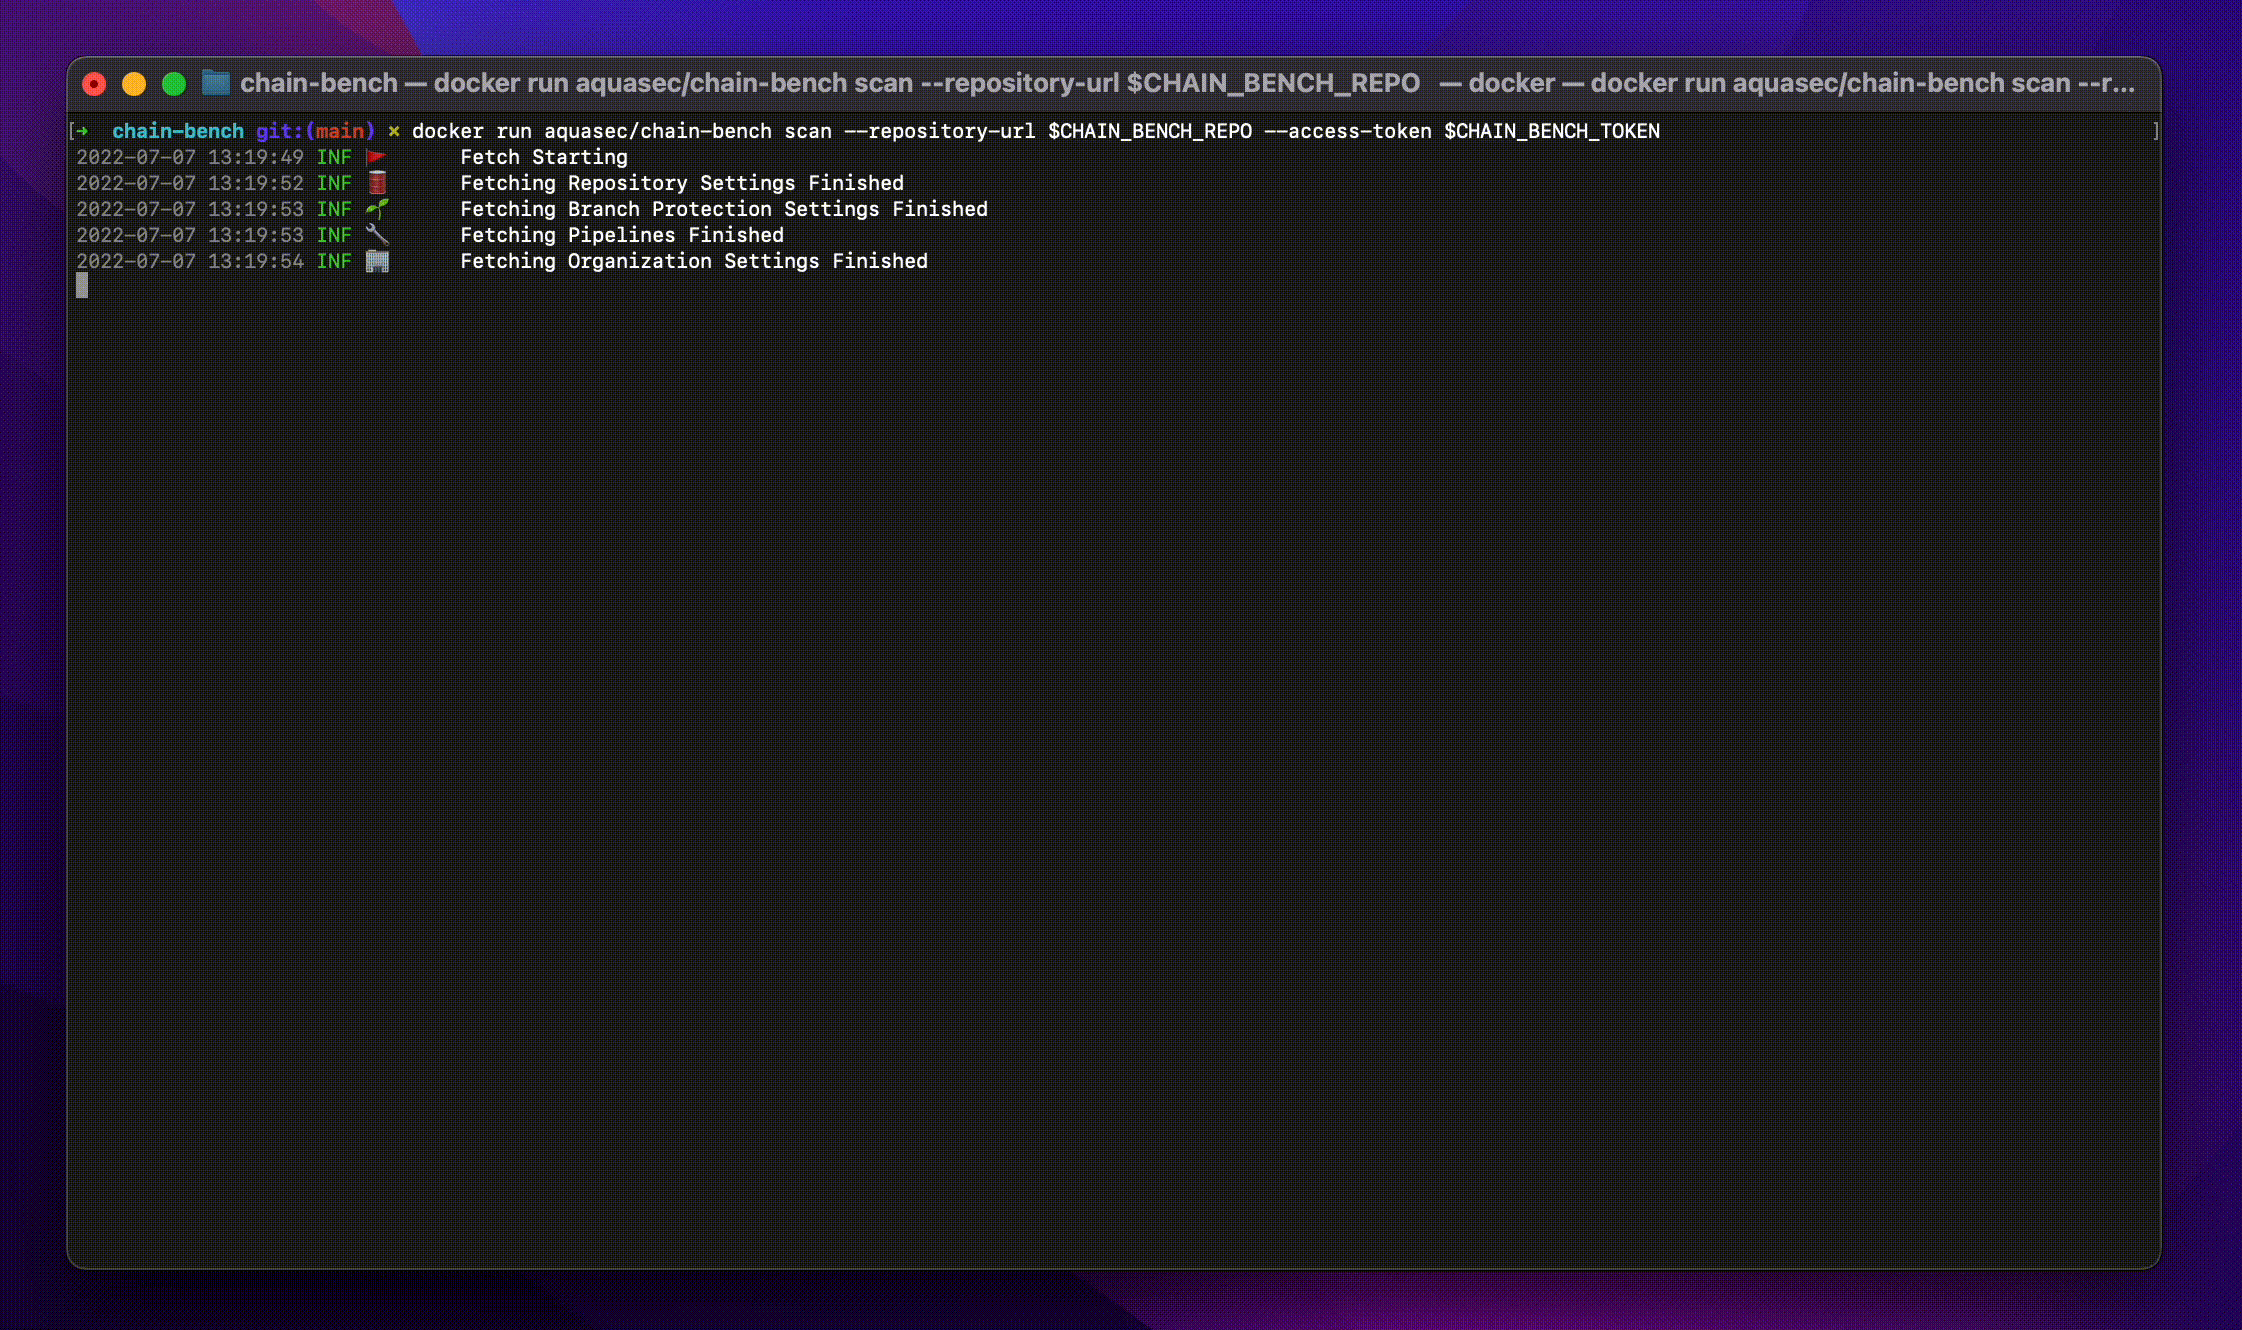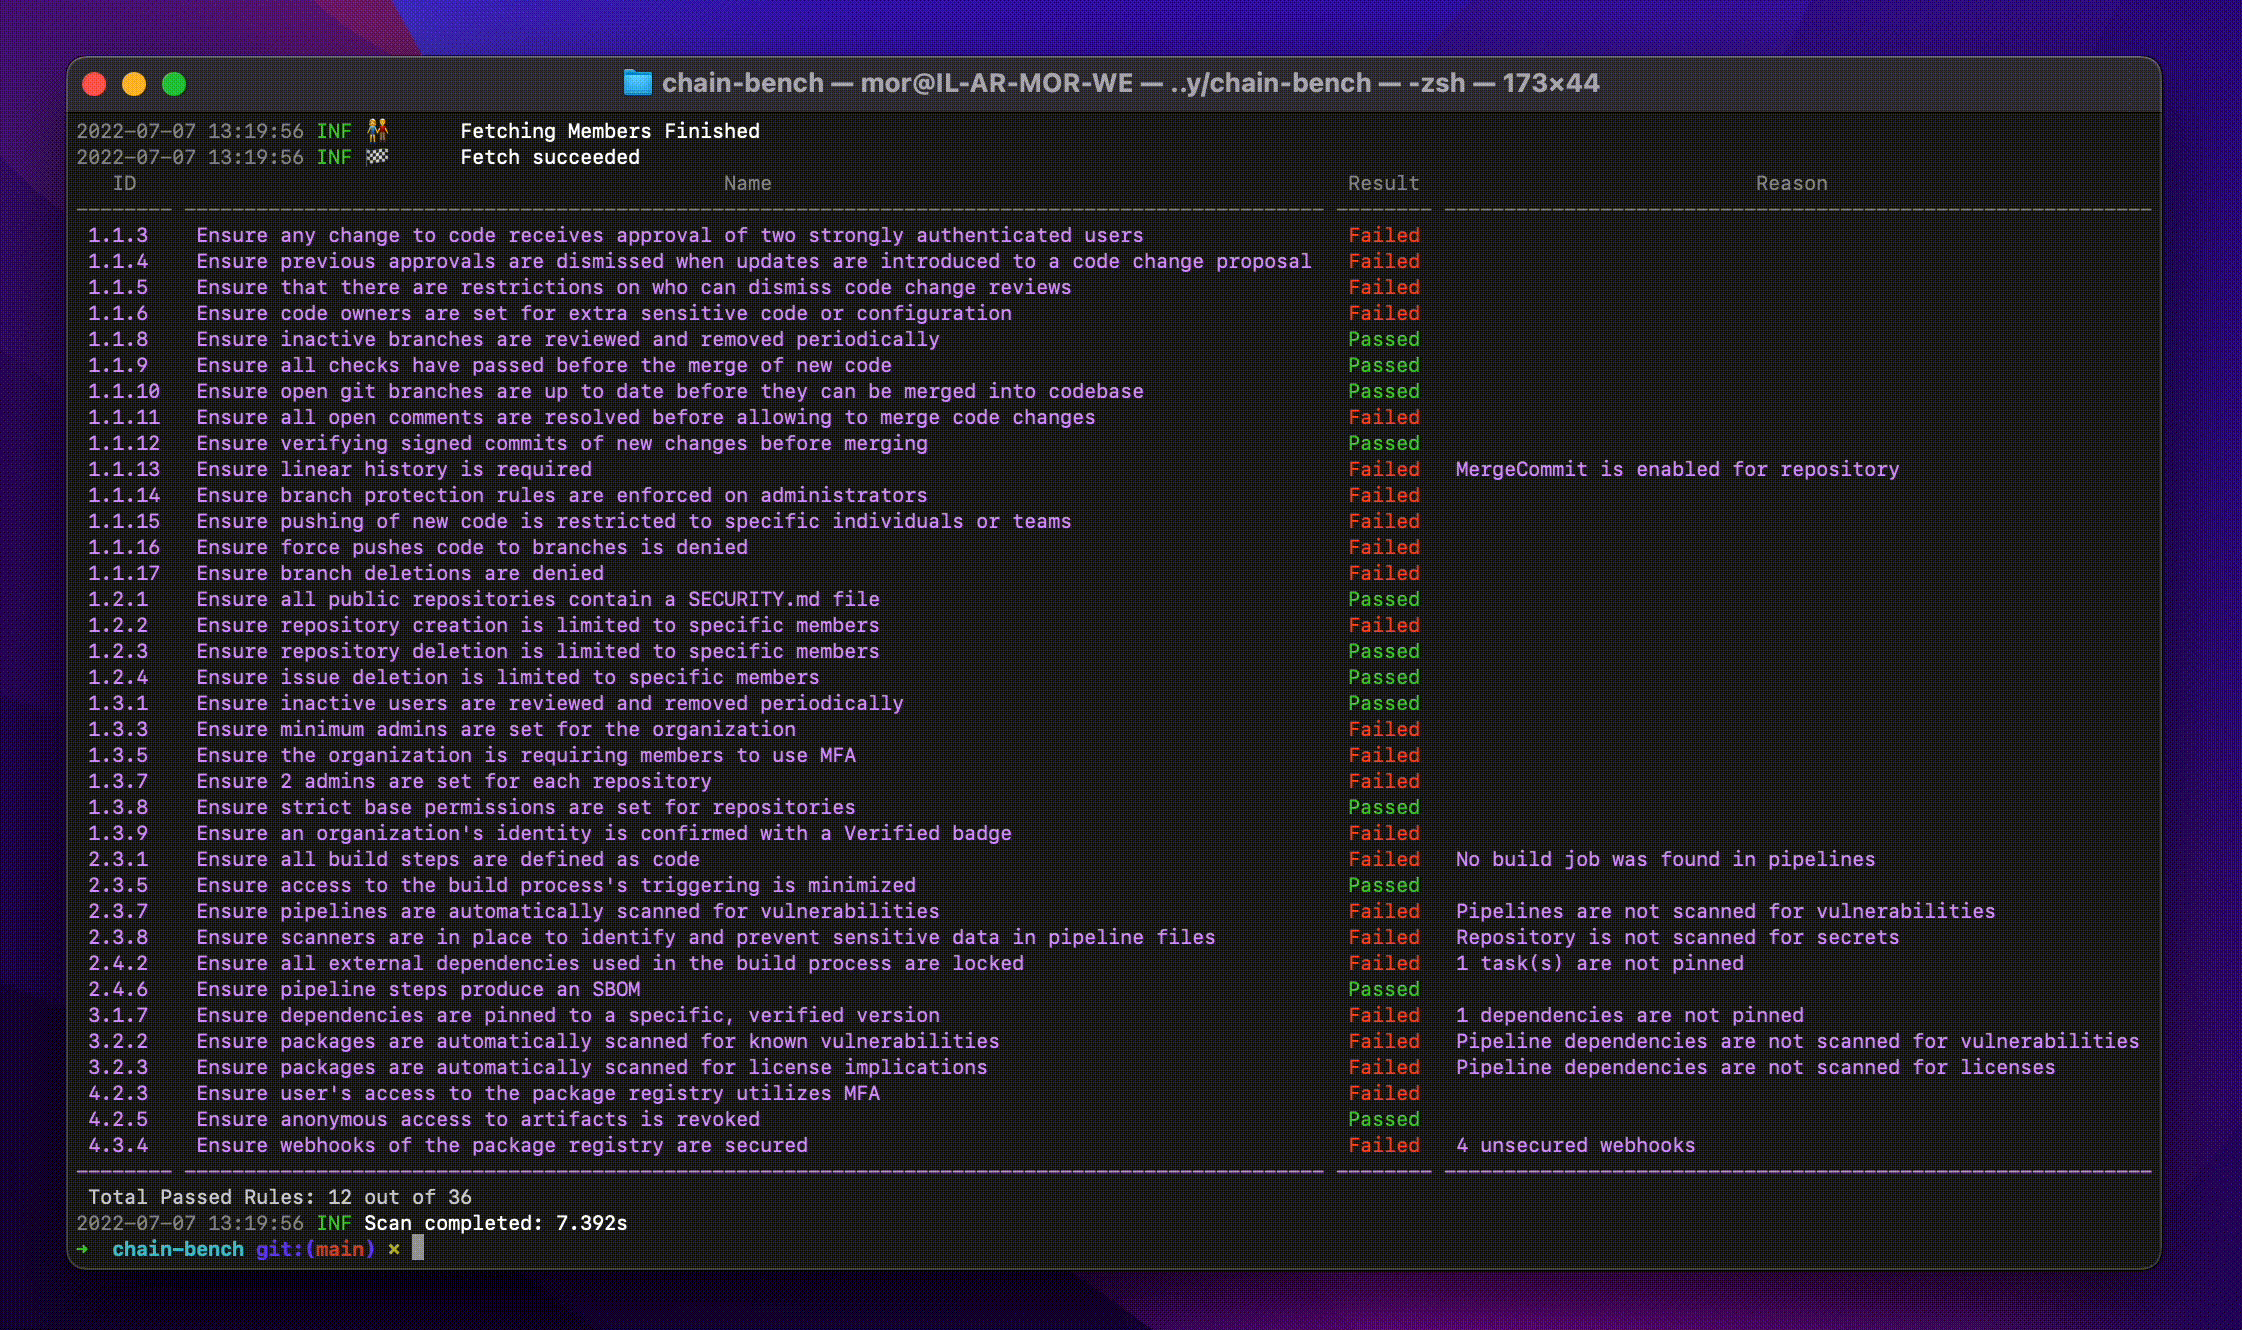
Chain-bench — это инструмент с открытым исходным кодом для аудита вашего стека цепочки поставок программного обеспечения на соответствие требованиям безопасности на основе нового эталона безопасности цепочек поставок ПО CIS. Аудит охватывает весь процесс SDLC, выявляя риски на этапах от написания кода до развертывания.
Основной способ запуска chain-bench — как отдельный CLI. Для доступа к вашей СКВ требуется токен доступа для вашей учётной записи и URL репозитория.
Установите Chain-bench любым удобным способом. См. раздел [установка] в документации для подробностей. Например:
brew install chain-benchnix-env --install -A nixpkgs.chain-benchdocker run aquasec/chain-benchchain-bench scan --repository-url <REPOSITORY_URL> --access-token <TOKEN> -o <OUTPUT_PATH>
chain-bench scan --repository-url <REPOSITORY_URL> --scm-platform <SCM_PLATFORM> --access-token <TOKEN> -o <OUTPUT_PATH>
Поддерживаемые значения для scm-platform: "github" и "gitlab" (бета)
docker run aquasec/chain-bench scan --repository-url <REPOSITORY_URL> --access-token <TOKEN>
Смотрите репозиторий по адресу https://github.com/aquasecurity/chain-bench-action
