Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/aqiao-jashell/cve-2021-41773
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеКомандование и УправлениеОбучение и Образование
GitHubaqiao-jashell/cve-2021-41773

CVE-2021-41773

Уязвимость обхода пути в Apache: poc&exp

Репозиторий
9151 год назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2021-41773


Проект poc&exp на языке Go. Дисклеймер: этот проект основан на повседневных учебных заметках автора. Пожалуйста, не используйте соответствующие технологии и инструменты для проведения незаконных тестов; автор не несёт ответственности за любые негативные последствия, возникшие в результате этого.

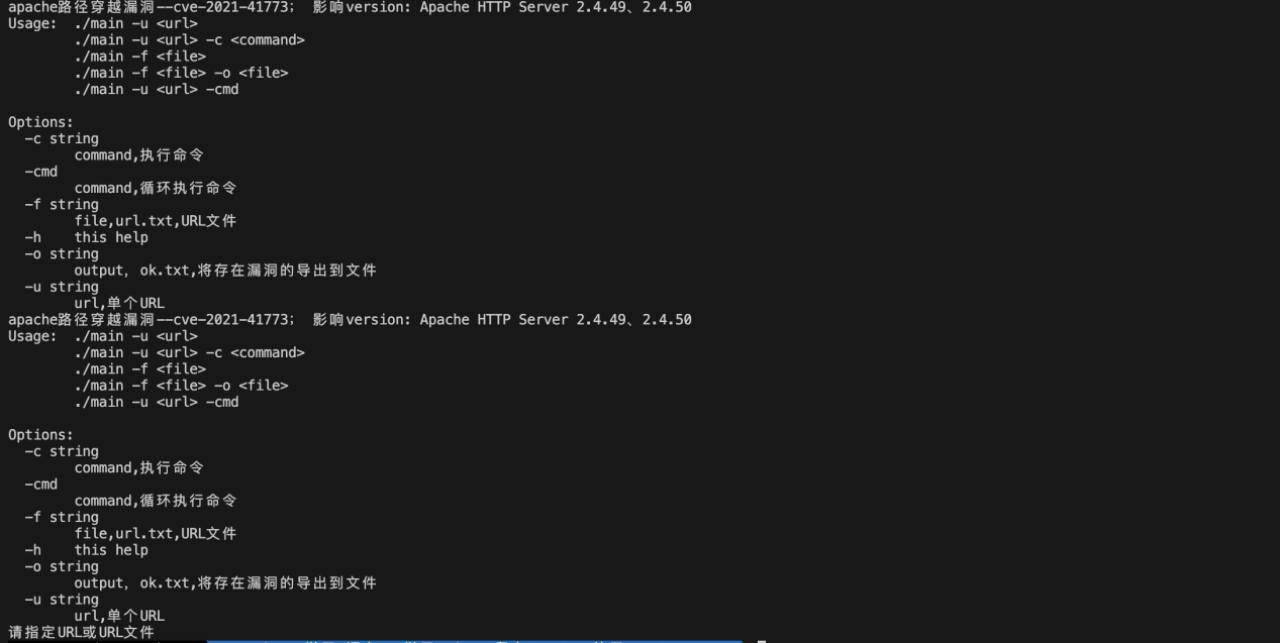
Использование:

./main -u <url>   单个url
./main -u <url> -c <command>  单个url执行单个命令
./main -f <file>  批量验证url文件
./main -f <file> -o <file>  验证url文件,有漏洞的导出
./main -u <url> -cmd    循环非交互式执行命令

Результат работы программы:
image

Планы автора на следующий шаг: добавить модуль thread, использовать -t для многопоточной работы; добавить модули проверки и эксплуатации нескольких уязвимостей.

Я новичок в Go, прошу не судить строго

Если этот проект хоть немного помог вам в обучении, поставьте автору stars!!!
Скачать инструмент
