Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2023-4636 — Удаленное выполнение кода без аутентификации с Imagick по умолчанию | Kitploit
Инструменты/GitHubGitHub/ap0dexme0/cve-2023-4636
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и Образование
GitHubap0dexme0/cve-2023-4636

CVE-2023-4636

Удаленное выполнение кода без аутентификации с Imagick по умолчанию

Репозиторий
1192 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    411
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    328
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    314
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    275

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2023-4636

  • Уязвимость в limelight представляет собой проблему неаутентифицированного удаленного выполнения кода (RCE), возникающую из-за недостаточного контроля путей к файлам при обработке изображений через Imagick. Она позволяет злоумышленникам передавать файлы через FTP, что приводит к включению локальных файлов и удаленному выполнению кода. При этих условиях атакующий может потенциально захватить любой незапатченный сайт на WordPress.

Скриншот
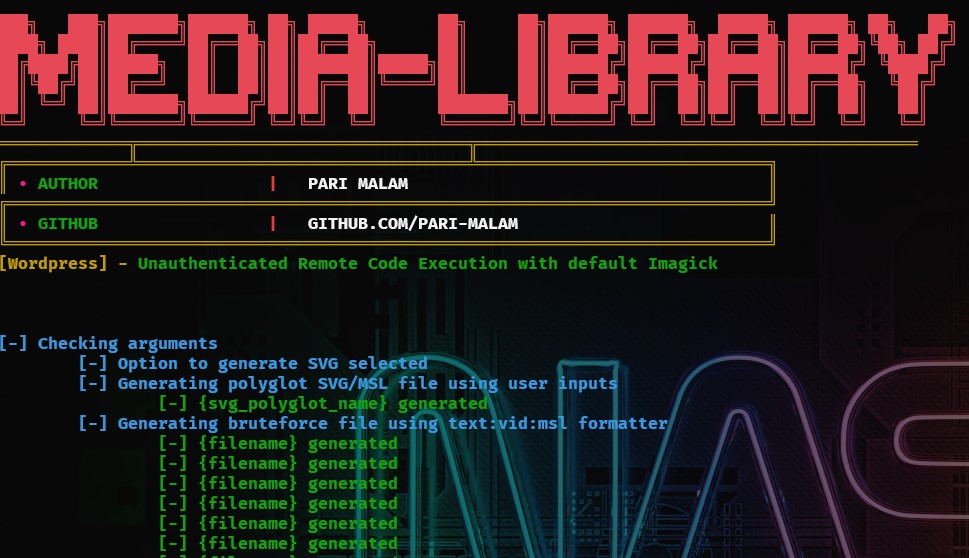
Screenshot_1

Требования

  • Python3.7+

Поддерживаемые ОС

  • Линуксоиды
  • Виндузятники

Начало работы

$ git clone https://github.com/ThatNotEasy/CVE-2023-4636
$ cd CVE-2023-4636
$ pip/pip3 install -r requirements.txt
$ python/python3 CVE-2023-4636.py

Примечания

  • Используя этот инструмент, вы соглашаетесь с тем, что используете его только в образовательных целях и не будете использовать его для любой незаконной деятельности. Вы также соглашаетесь нести все риски, связанные с использованием этого инструмента. Я не несу ответственности за прямой или косвенный ущерб, причиненный использованием этого инструмента. Не судите меня!

Автор

  • Pari Malam

Контакты

Telegram Discord

Благодарности:

  • PatrickOwl
Скачать инструмент