CVE-2023-2732
- Mstore WordPress APIs Vulnerable Scanner — это мощный и удобный инструмент, предназначенный для выявления потенциальных уязвимостей на сайтах WordPress путем проверки их API-конечных точек. Сканер предназначен для помощи владельцам сайтов, разработчикам и специалистам по безопасности в активном выявлении уязвимостей безопасности в их установках WordPress, тем самым повышая общий уровень безопасности их веб-сайтов.
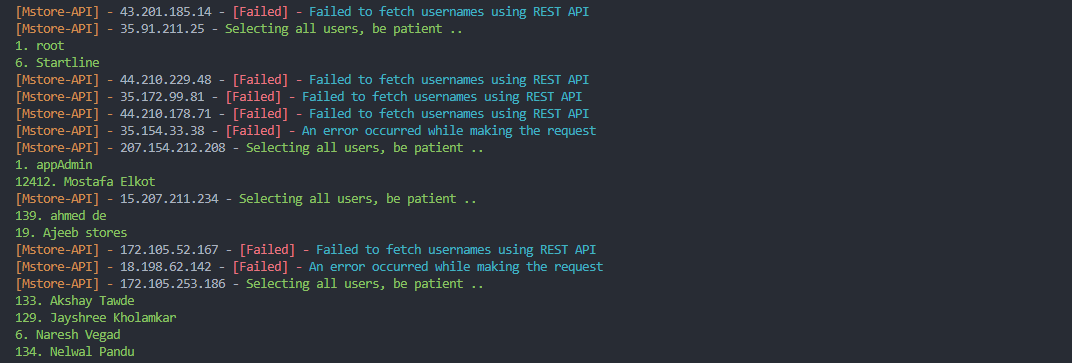
Скриншот
Требования
Поддерживаемые ОС
Начало работы
$ git clone https://github.com/Pari-Malam/CVE-2023-2732
$ cd CVE-2023-2732
$ pip/pip3 install -r requirements.txt
$ python/python3 mstore.py
Примечания
- Используя этот инструмент, вы соглашаетесь с тем, что используете его только в образовательных целях и не будете использовать его для любой незаконной деятельности. Вы также соглашаетесь нести все риски, связанные с использованием этого инструмента. Я не несу ответственности за прямой или косвенный ущерб, причиненный использованием этого инструмента. Не суди меня!
Автор
Контакты


 ap0dexme0/cve-2023-2732

