 anonmoty/xxstrike
XSS-сканер на базе XSStrike с пользовательскими функциями. Обнаруживает уязвимости XSS в веб-приложениях.

Разработчик: Maxod anonmoty 🔰
Официальный репозиторий: https://github.com/anonmoty/XXStrike
Обзор • Ключевые возможности • Модули • Установка • Использование • Сравнение • Отказ от ответственности
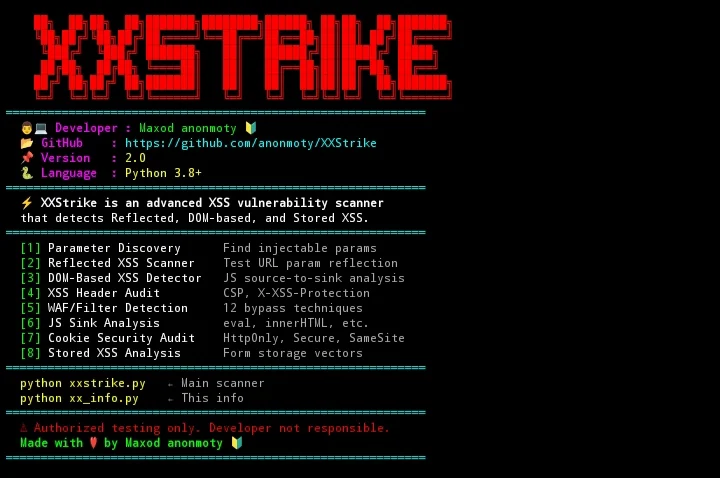
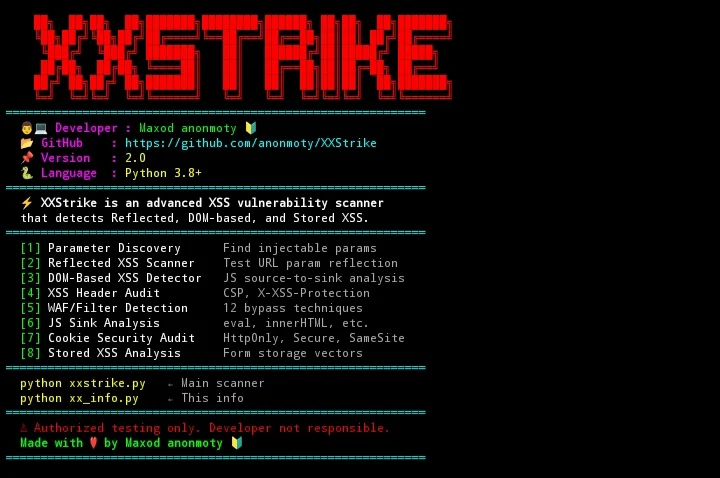
XXStrike — это продвинутый многопоточный фреймворк для обнаружения и оценки уязвимостей межсайтового скриптинга (XSS), созданный для пентестеров, охотников за багами, инженеров по безопасности приложений и специалистов DevSecOps.
Разработанный как современная, лёгкая и высокоскоростная альтернатива устаревшим XSS-сканерам, XXStrike объединяет интеллектуальное обнаружение параметров, отслеживание потока данных от источника к стоку в DOM, контекстно-зависимый фаззинг полезных нагрузок и эвристики обхода WAF/фильтров в едином терминальном интерфейсе.
Оптимизирован как для Android (Termux), так и для стандартных дистрибутивов Linux.
innerHTML, document.write, eval(), postMessage).| # | Название модуля | Метод и возможности |
|---|---|---|
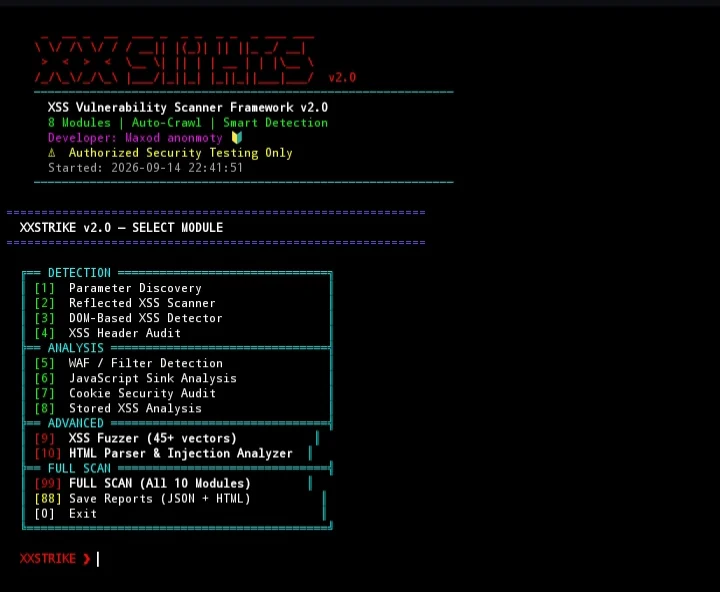
01 | Обнаружение параметров | Выявляет параметры запроса, скрытые поля форм и отражённые аргументы. |
02 | Сканер отражённого XSS | Контекстная проверка инъекций с тестами на разрыв границ. |
03 | Детектор DOM-основанного XSS | Трассировка потока JavaScript от источника к стоку и извлечение опасных шаблонов. |
04 | Аудит заголовков XSS | Оценивает Content-Security-Policy (CSP), X-XSS-Protection и X-Content-Type-Options. |
05 | Обнаружение WAF / фильтров | Тестирует 12 преобразований для обхода (Unicode, Hex, двойное кодирование, смешанный регистр). |
06 | Анализ JavaScript-стоков | Сканирует внешние скрипты и встроенные блоки на наличие небезопасных API. |
07 | Аудит безопасности cookie | Проверяет флаги сессионных токенов (HttpOnly, Secure, SameSite) на предмет эксфильтрации с помощью XSS. |
08 | Анализатор векторов хранимого XSS | Обнаруживает точки постоянного хранения (формы, текстовые области, поля комментариев). |
09 | Продвинутый XSS-фаззер | Более 45 категоризированных векторов, тестирующих кодирование, обработчики протоколов (javascript:, data:) и вложенные теги. |
10 | Анализатор HTML и точек инъекций | Разбирает метатеги, изолированные iframe, атрибуты событий и санитайзеры (DOMPurify, Bleach). |
| Возможность | Устаревший XSStrike | Обычные сканеры | ⚡ XXStrike v2.0 |
|---|---|---|---|
| Поддержка Termux / мобильного Linux | ⚠️ Нестабильно | ❌ Нет | ✅ Нативная (100% оптимизация) |
| Встроенный трекер DOM-стоков | Частично | ❌ Нет | ✅ Полный от источника к стоку |
| Оценка безопасности флагов cookie и CSP | ❌ Нет | Частично | ✅ Комплексная (от A+ до F) |
| Интерактивный CLI + полный авто-скан | ❌ Только CLI | ❌ Только CLI | ✅ Двойной (меню + пакетный режим 99) |
| Авто-отчётность HTML / JSON | ❌ Нет | Частично | ✅ Встроенный экспортёр |
| Активная разработка | Заброшен | Варьируется | ✅ Активная (релиз 2025) |
# Обновление списков репозиториев
pkg update && pkg upgrade -y

# Установка зависимостей
pkg install python git -y

# Клонирование репозитория
git clone https://github.com/anonmoty/XXStrike.git

# Переход в каталог проекта
cd XXStrike

# Установка необходимых пакетов Python
pip install -r requirements.txt

# Запуск XXStrike
python XSStrike.py