Компрометация eMudhra CA CVE-2026-111943 CVE-2026-114406 CVE-2026-91403 CVE-2026-113812
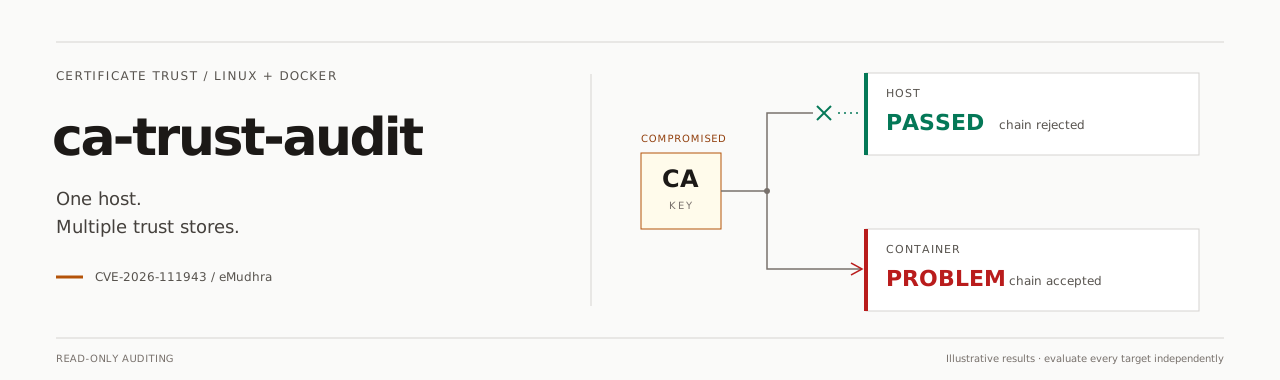


Аудит доверия к сертификатам в режиме только чтения для Linux-хостов и запущенных Docker-контейнеров. Один автономный бинарник на Go для AMD64 / ARM64, включая WSL; также доступен как переиспользуемая библиотека Go.
Установка · Использование · Результаты · Покрытие · Go API · Техническое руководство
[!IMPORTANT] Компрометация промежуточного CA eMudhra — CVE-2026-111943 (октябрь 2026). В рекомендациях по инциденту сообщается о компрометации ключей подписи для шести промежуточных TLS CA и двух CA для подписи кода, включая кросс-подписанные цепочки. Системы, которые по-прежнему принимают затронутую TLS-цепочку, могут доверять HTTPS-сертификатам, выпущенным злоумышленником.
| Риск | Почему нужно действовать незамедлительно? |
|---|---|
| Подмена HTTPS / MITM | Злоумышленник, способный перехватить или перенаправить трафик, может выдавать себя за сервисы, похищать учётные данные/токены сессий или читать и изменять трафик. |
| Новые мошеннические сертификаты | Скомпрометированный ключ CA может подписывать новые сертификаты. Обновление сертификата вашего собственного сайта не устраняет это доверие. |
| Устаревшие наборы CA в контейнерах или приложениях | Обновление хоста не заменяет наборы CA, встроенные в существующие образы. PHP, curl, Python/certifi и Node.js могут использовать разные источники доверия. |
Рекомендуемые действия:
Ключевые слова инцидента: CVE-2026-111943 · eMudhra · emSign · кросс-подпись Sectigo · скомпрометированный CA · промежуточный CA · проверка TLS/SSL-сертификатов · аудит хранилища доверия · Linux · безопасность Docker.
Установите последний релиз с автоматическим выбором AMD64/ARM64:
curl -qfsSL https://github.com/andersundsehr/ca-trust-audit/releases/latest/download/install.sh | sh
Затем просканируйте хост и каждый запущенный контейнер:
ca-trust-audit
| Установка | Поведение |
|---|---|
| Назначение | /usr/local/bin; sudo используется только при необходимости. |
| Требования к установщику | curl и стандартные утилиты POSIX; проверенный HTTPS, без загрузки контрольных сумм. |
| Требования к сканеру | Для запуска бинарного файла не требуется установка Go, Python, OpenSSL, curl или Java. Установленные клиенты предоставляют дополнительные данные о среде выполнения. |
| Неудачное обновление | Завершённые загрузки размещаются во временном хранилище; замена выполняется атомарно. |
curl -qfsSL https://github.com/andersundsehr/ca-trust-audit/releases/latest/download/install.sh | sh -s -- --install-dir "$HOME/.local/bin"
curl -qfsSL https://github.com/andersundsehr/ca-trust-audit/releases/latest/download/install.sh | sh -s -- --version v0.2.2
Добавьте $HOME/.local/bin в PATH для установки в пользовательский каталог. См. подробности об установщике или ознакомьтесь с install.sh.
ca-trust-audit self-update --check    # check only
ca-trust-audit self-update            # update; use sudo if the directory requires it
ca-trust-audit self                   # short alias for self-update
self и selfupdate — это псевдонимы для self-update с теми же опциями (--check, --force, --timeout, --color). Предлагаемые команды в сообщениях об ошибках прав доступа выделяются голубым цветом в терминалах; NO_COLOR, перенаправление вывода или --color never оставляют их без выделения. Эта явная команда заменяет исполняемый файл; обычные сканирования остаются доступными только для чтения. Она выбирает подходящую архитектуру, проверяет автономные метаданные Go/ELF и устанавливает атомарно по проверенному HTTPS. Внешние инструменты или файл контрольных сумм не требуются. Опции обновления и границы доверия.
| Задача | Команда |
|---|---|
| Хост + запущенные контейнеры | ca-trust-audit |
| Только хост | ca-trust-audit --host (эквивалентно --host-only) |
| Только запущенные контейнеры | ca-trust-audit --containers-only |
| Один запущенный контейнер | ca-trust-audit --container webapp |
| Офлайн-анализ встроенной цепочки | ca-trust-audit --offline |
| Дополнительные файлы/каталоги публичных CA | --ca-file /opt/app/ca.pem / --ca-dir /opt/app/public-cas (можно повторять) |
| Терминал + JSON-файл | ca-trust-audit --json report.json |
| Только JSON в stdout | ca-trust-audit --json - |
| Требовать достаточного покрытия | ca-trust-audit --strict |
| Подробные результаты по каждой цепочке | ca-trust-audit --verbose |
| Значение по умолчанию / управление | Значение |
|---|---|
--workers | Доступные логические CPU (эквивалентно nproc, с использованием Go); переопределяется любым положительным целым числом. Ограничивает число одновременных контейнеров и общее число одновременных TLS-проверок по всем целям. |
--timeout 10s | Тайм-аут на операцию, диапазон от 1 мс до 5 мин; сигналы отменяют сканирование. |
--progress auto | Отображение прогресса в stderr терминала; always включает простые логи CI, never отключает его. |
--color auto | Осмысленные цвета терминала; NO_COLOR, перенаправление вывода и TERM=dumb отключают автоматические цвета. always / never переопределяют автоопределение. |
Прогресс: счётчики и время остаются первыми, цель — последней. Перерисовка терминала ограничена четырьмя разами в секунду и подстраивается под ширину терминала.
[progress] 2/4 targets processed | elapsed 18s | ETA ~12s | checking PHP cURL | container webapp
Параллельные проверки: сначала сканируется хост, затем параллельно запущенные контейнеры. Внутри каждого клиента цепочки запросов также выполняются параллельно; их общий глобальный лимит — --workers, поэтому выигрывает и одна цель. Клиенты в пределах цели тестируются поочерёдно, каждый со своим положительным контролем.
Консервативная оценка времени (ETA): использует удвоенную длительность самого медленного завершённого контейнера плюс 10-секундный буфер, параллелизм воркеров и работу в очереди. До начала измерений она стартует с щедрого бюджета (обычно 1 минута на онлайн-цель, 15 секунд для офлайн). Долго выполняющиеся цели расширяют оценку; она никогда не застревает на ~1s. До обнаружения Docker target ETA охватывает только активную цель. Оценки могут увеличиваться и не являются дедлайнами. JSON остаётся свободным от прогресса и цветовых escape-последовательностей.