
 amrudesh1/morf
Mobile Reconnaissance Framework — это мощный, легковесный и независимый от платформы инструмент для атакующей мобильной безопасности, предназначенный для помощи хакерам и разработчикам в выявлении и устранении конфиденциальной информации в мобильных приложениях.

Мощный набор инструментов активной безопасности для анализа мобильных приложений


Находите секреты. Защищайте приложения. Оставайтесь в безопасности.
MORF — это продвинутый инструмент анализа безопасности мобильных приложений, который автоматически обнаруживает конфиденциальную информацию в приложениях Android и iOS. Разработанный для специалистов по безопасности, пентестеров и разработчиков, MORF предоставляет всестороннюю информацию о состоянии безопасности мобильных приложений.
MORF можно запустить за считанные секунды с помощью Docker или встроенного скрипта запуска:
# Clone the repository and enter directory
git clone https://github.com/amrudesh1/morf && cd morf

# Option 1: Using the run script (recommended)
chmod +x run.sh && ./run.sh

# Option 2: Using Docker Compose
docker-compose up --build
Затем просто откройте http://localhost в браузере и загрузите APK или IPA файл, чтобы начать анализ!
MORF предлагает всесторонние возможности анализа безопасности для мобильных приложений:
| Возможность | Описание |
|---|---|
| 🔐 Обнаружение секретов и API-ключей | Автоматически обнаруживает жестко закодированные учетные данные, API-ключи и токены в коде и ресурсах приложения |
| 📱 Анализ компонентов | Извлекает активности, службы, приемники и поставщиков контента, выделяя риски безопасности в структуре приложения |
| 🛡️ Анализ разрешений | Определяет приложения с избыточными разрешениями и выделяет опасные комбинации разрешений |
| 🔗 Проверка глубоких ссылок | Составляет схемы URL и шаблоны глубоких ссылок, которые могут быть использованы |
| 📊 Сбор метаданных | Собирает обширные метаданные приложения для оценки безопасности и моделирования угроз |
| 📜 Сравнение версий | Отслеживает изменения в безопасности между версиями приложения для выявления исправлений и регрессий |
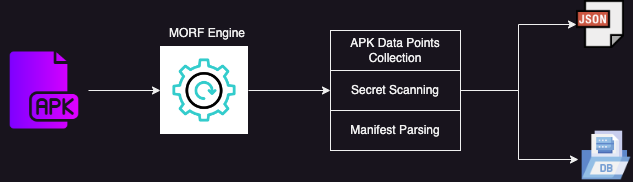
MORF объединяет бэкенд на Go с фронтендом на Angular для мощного анализа и интуитивного интерфейса:
| Сценарий | Описание |
|---|---|
| 🕵️ Аудит безопасности | Сканирование перед релизом для выявления проблем безопасности до выхода приложений в продакшн |
| 🔍 Конкурентный анализ | Понимание реализаций безопасности в приложениях конкурентов |
| ⚙️ Интеграция с CI/CD | Автоматизация проверок безопасности в конвейере сборки с помощью возможностей CLI MORF |
| 👨🏫 Обучение безопасности | Обучение разработчиков безопасной разработке мобильных приложений на реальных примерах |
Для пользователей macOS смотрите README-LOCAL.md с подробным руководством по локальной разработке.
# Clone the repository
git clone https://github.com/amrudesh1/morf
cd MORF

# Start all services (MySQL, Redis, Backend, Frontend)
./run-local.sh start

# Or using docker-compose directly
docker-compose up -d
Сервисы будут доступны по адресу:
Основные команды:
./run-local.sh start    # Start all services
./run-local.sh stop     # Stop all services
./run-local.sh status   # Check service status
./run-local.sh logs     # View logs
git clone https://github.com/amrudesh1/morf
cd morf
chmod +x run.sh
./run.sh
MORF требует переменную окружения DATABASE_URL для подключения к вашей базе данных:
# macOS/Linux
export DATABASE_URL="root@tcp(localhost:3306)/Secrets?charset=utf8mb4&parseTime=True&loc=Local"

# Windows (CMD)
set DATABASE_URL=root@tcp(localhost:3306)/Secrets?charset=utf8mb4&parseTime=True&loc=Local

# Windows (PowerShell)
$env:DATABASE_URL = "root@tcp(localhost:3306)/Secrets?charset=utf8mb4&parseTime=True&loc=Local"
Примечание: Docker Compose автоматически использует переменные окружения, установленные на вашей хост-машине.
После запуска MORF откройте интуитивный веб-интерфейс по адресу http://localhost и выполните следующие шаги:
MORF также предоставляет мощный CLI для автоматизации и интеграции:
# Basic scan with console output
./morf cli --apk-path=/path/to/app.apk
Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.

