
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
cve-2025-4664 — PoC и Setup для CVE-2025-4664 | Kitploit
Инструменты/GitHubGitHub/amalmurali47/cve-2025-4664
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на ПроникновениеОбучение и Образование
GitHubamalmurali47/cve-2025-4664

cve-2025-4664

PoC и Setup для CVE-2025-4664

Репозиторий
471 год назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    628
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    366
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2025-4664

Этот репозиторий содержит PoC для эксплуатации CVE-2025-4664, уязвимости, при которой браузеры на основе Chromium допускают утечку конфиденциальных параметров URL через предварительные запросы заголовка Link.

Ресурсы

Для подробного объяснения работы этого эксплойта прочитайте запись в блоге: https://amalmurali.me/posts/cve-2025-4664e.

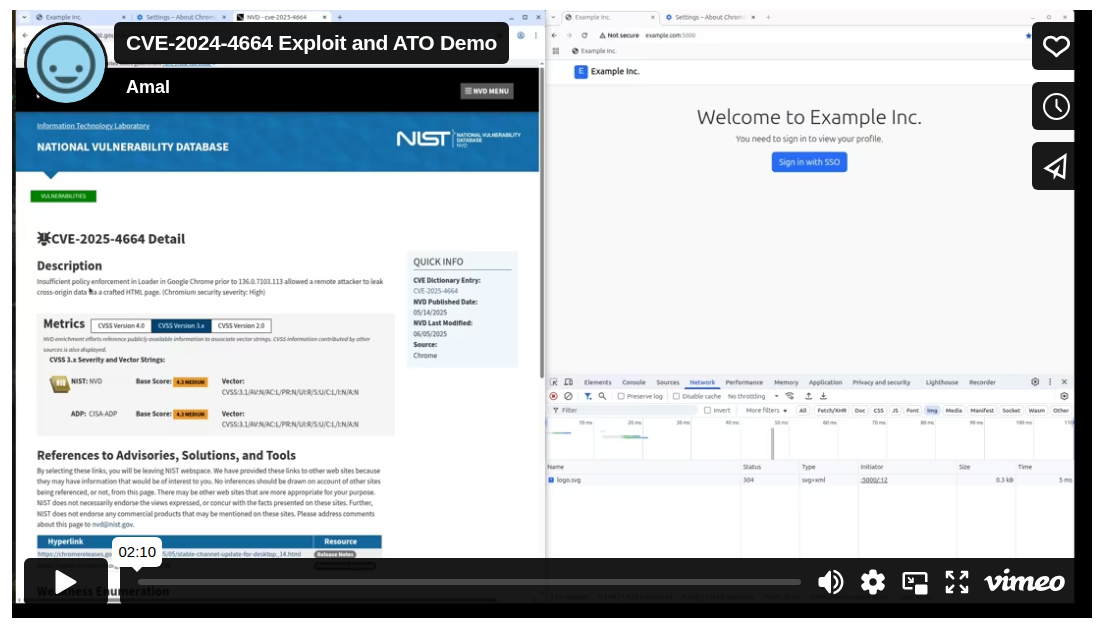
Посмотрите это видео, чтобы понять процесс:
Файлы

  • target.py - Уязвимое веб-приложение
  • idp.py - Провайдер удостоверений SSO
  • attacker.py - Злонамеренный сервер, который регистрирует утекшие токены
  • templates/ - HTML-шаблоны для демонстрации
  • static/ - Статические ресурсы (логотип, аватар, CSS)

Настройка

Зависимости

python3 -m venv venv
source venv/bin/activate
pip install -r requirements.txt

Конфигурация файла hosts

Добавьте эти записи в файл /etc/hosts:

127.0.0.1 example.com
127.0.0.1 sso.example.com  
127.0.0.1 attacker.test

Запуск демонстрации

Запустите все три сервера в отдельных терминалах (после активации виртуального окружения):

# Terminal 1: Target application
python target.py

# Terminal 2: SSO Identity Provider  
python idp.py

# Terminal 3: Attacker server
python attacker.py

Отказ от ответственности

Этот репозиторий предназначен только для образовательных целей. Предоставленная информация предназначена для помощи разработчикам в понимании уязвимости и защите их систем. Не используйте этот эксплойт со злым умыслом или без разрешения. Использование данного PoC осуществляется на ваш собственный риск. Автор не несет ответственности за любые убытки или юридические проблемы, которые могут возникнуть в результате использования этой информации.


Скачать инструмент



