Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
PGP-Tools — Расширение для браузера с открытым исходным кодом для шифрования, дешифрования и подписания PGP. Движок Rust/WASM с разблокировкой WebAuthn PRF, защитой паролем Argon2id и обнуляемой памятью. | Kitploit
Инструменты/GitHubGitHub/am-i-being-pwned/pgp-tools
Взлом паролейИнструменты шифрования/дешифрованияВеб-безопасностьКриптографияКонфиденциальностьАутентификация
GitHubam-i-being-pwned/pgp-tools

PGP-Tools

Расширение для браузера с открытым исходным кодом для шифрования, дешифрования и подписания PGP. Движок Rust/WASM с разблокировкой WebAuthn PRF, защитой паролем Argon2id и обнуляемой памятью.

Поделиться
РепозиторийСайт
84416 дней назадЕщё не проверено

PGP Tools

PGP Tools

Браузерное расширение с открытым исходным кодом для шифрования и расшифровки PGP и AGE.
Создано на Rust/WebAssembly. Закрытые ключи не попадают в JS-кучу, если в этом нет необходимости.

CI Chrome Web Store users Chrome Web Store rating lib coverage: 84.7% unit tests: 2268 e2e tests: 229

Available in the Chrome Web Store   Get it from Microsoft Edge Add-ons

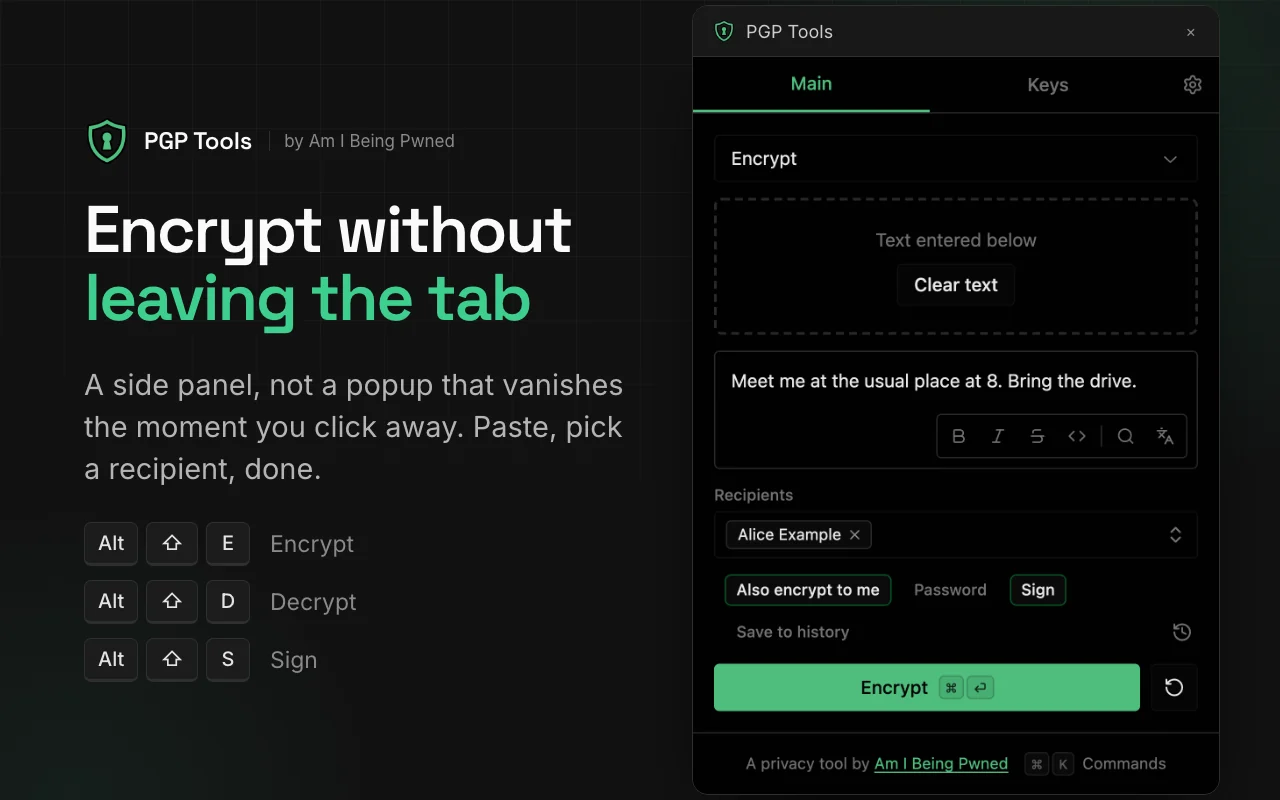
PGP Tools side panel: encrypting a message to a recipient, with signing switched on

Почему PGP Tools?

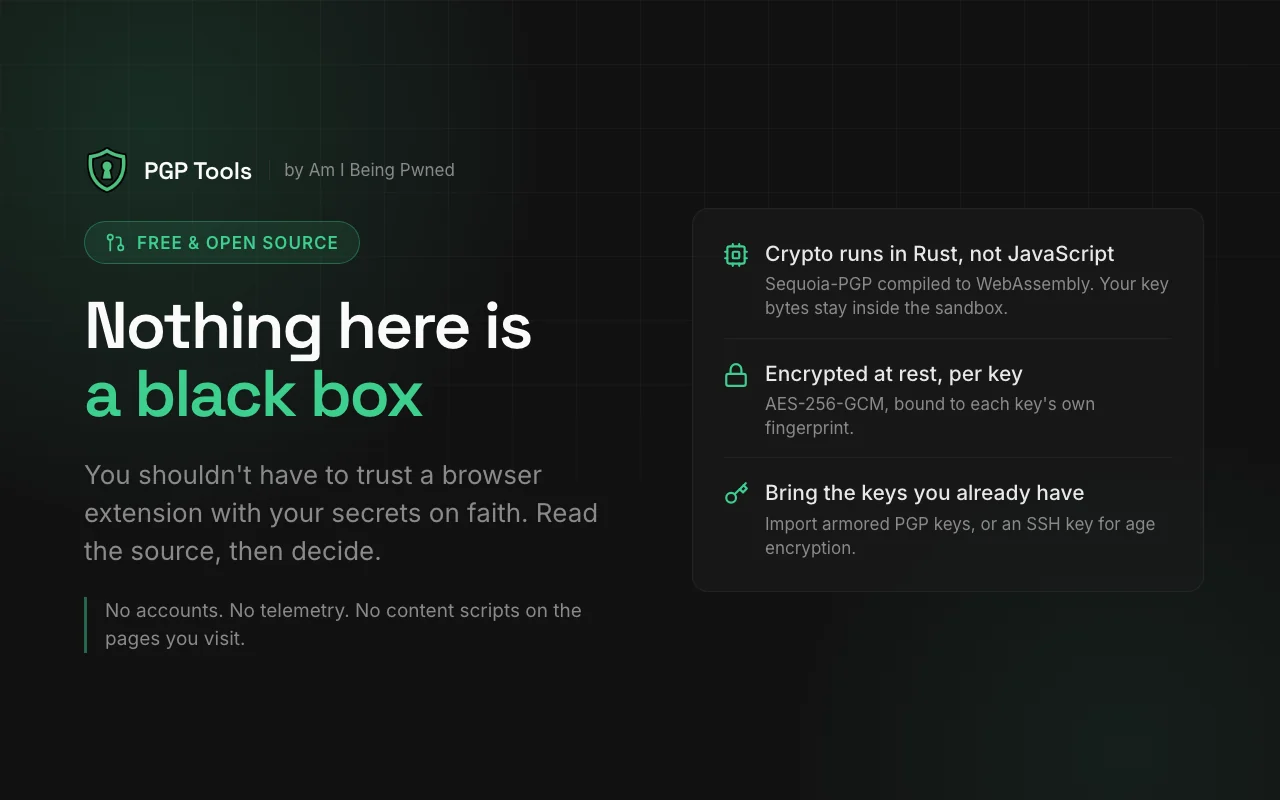
Открытый исходный код и прозрачность. Большинство браузерных расширений PGP имеют закрытый исходный код. Не стоит доверять свои секреты чёрному ящику.

Криптография работает в WASM, а не в JavaScript. Все операции PGP выполняются в песочнице WebAssembly на Rust/Sequoia-PGP. JS хранит лишь непрозрачный целочисленный дескриптор вашего ключа — сами байты находятся в линейной памяти WASM и обнуляются при освобождении. Закрытые ключи ненадолго проходят через JS при генерации и импорте, прежде чем быть зашифрованными и сохранёнными.

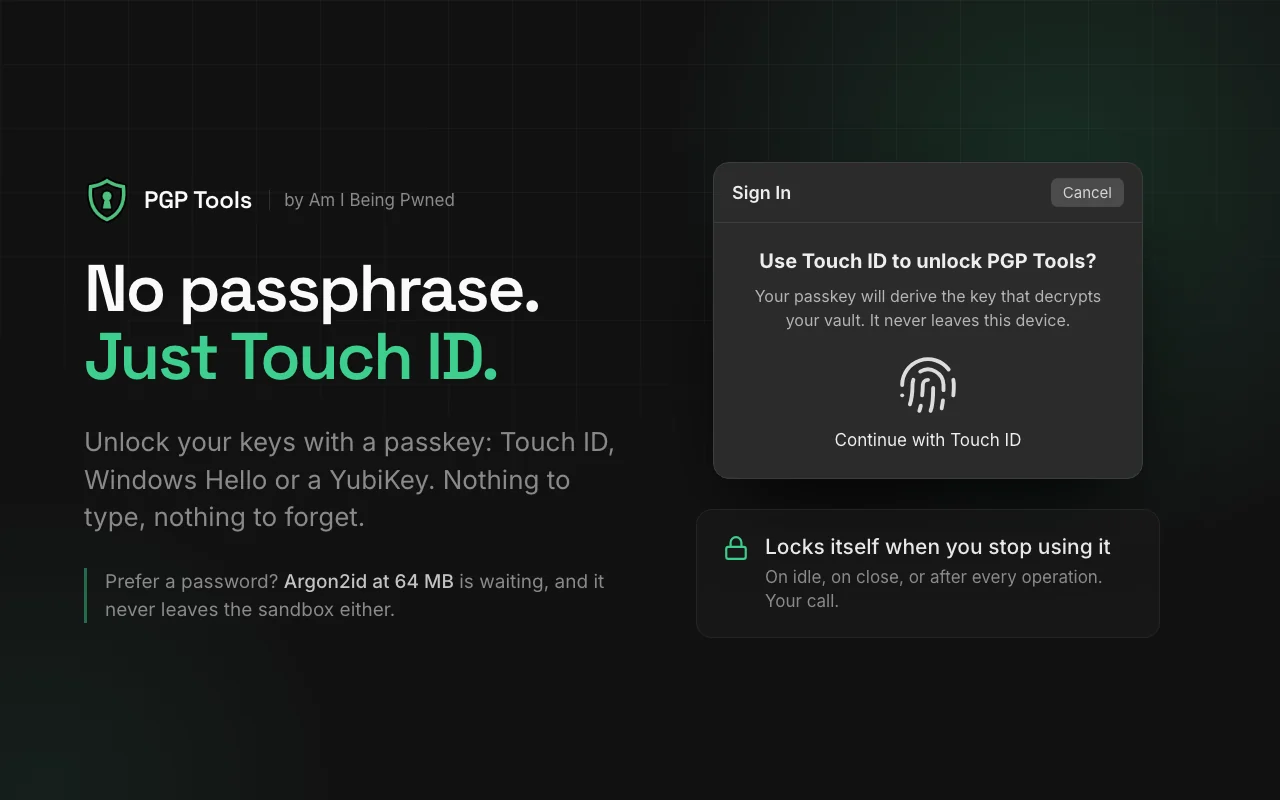
Разблокировка с помощью passkey. Защитите ключи с помощью WebAuthn PRF — разблокируйте с помощью Touch ID, Face ID, Windows Hello или YubiKey вместо пароля. Выходные данные PRF объединяются с сохранённым секретом через HKDF-SHA256, и весь процесс разблокировки выполняется в WASM.

Argon2id для паролей. 64 МБ памяти, 3 итерации — устойчивость к перебору на GPU. KDF, расшифровка и хранение ключей происходят в WASM. Байты пароля обнуляются с обеих сторон сразу после использования.

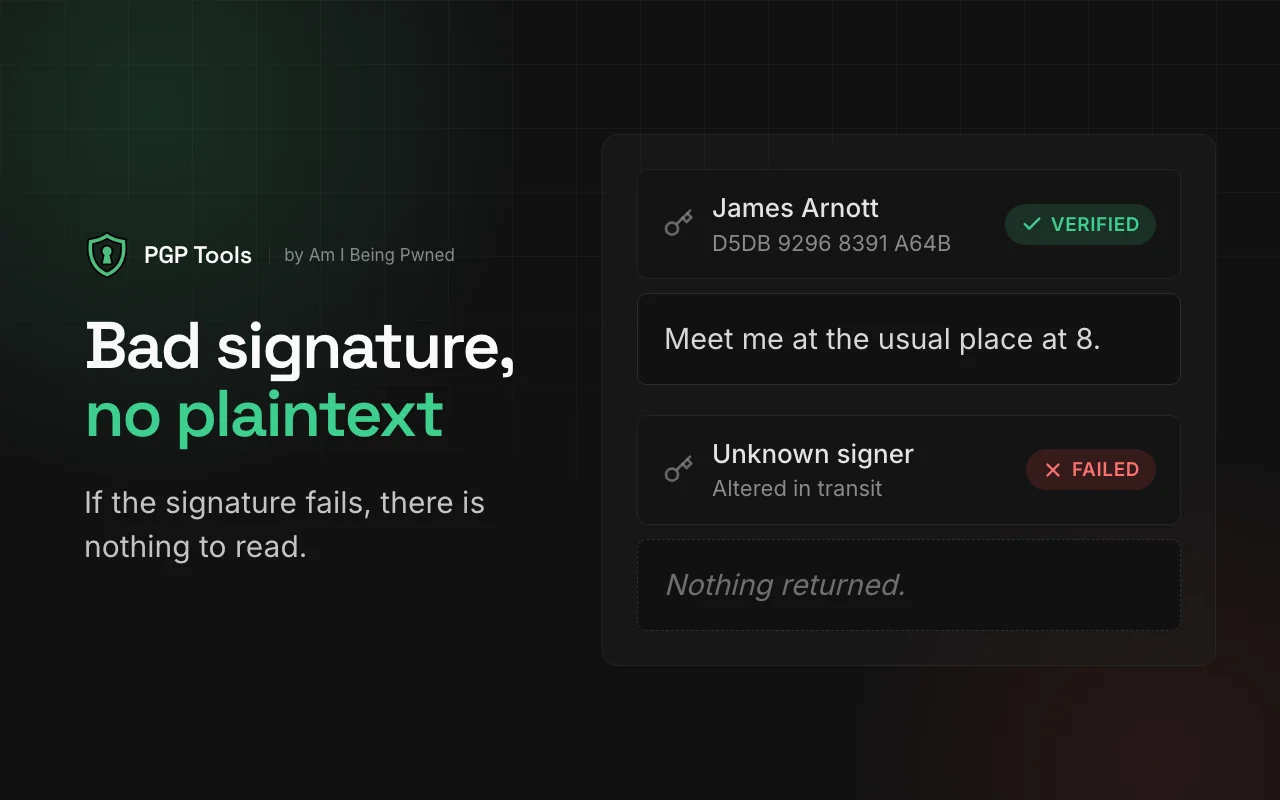
Атомарная расшифровка + проверка. Открытый текст и результат проверки подписи возвращаются вместе в одном упакованном ответе. Плохая подпись = открытый текст не возвращается. Никакого окна TOCTOU.

Обнуление повсюду. Крейт zeroize для всех хранимых ключей и промежуточных данных (Rust). Uint8Array.fill(0) для паролей, выходных данных PRF и производных ключей (JS). Память WASM не собирается сборщиком мусора, поэтому обнуление детерминировано.

AAD для каждого ключа. Каждый закрытый ключ шифруется с помощью AES-256-GCM с использованием дополнительных аутентифицированных данных, привязанных к его отпечатку. Подмена блобов между слотами ключей не срабатывает.
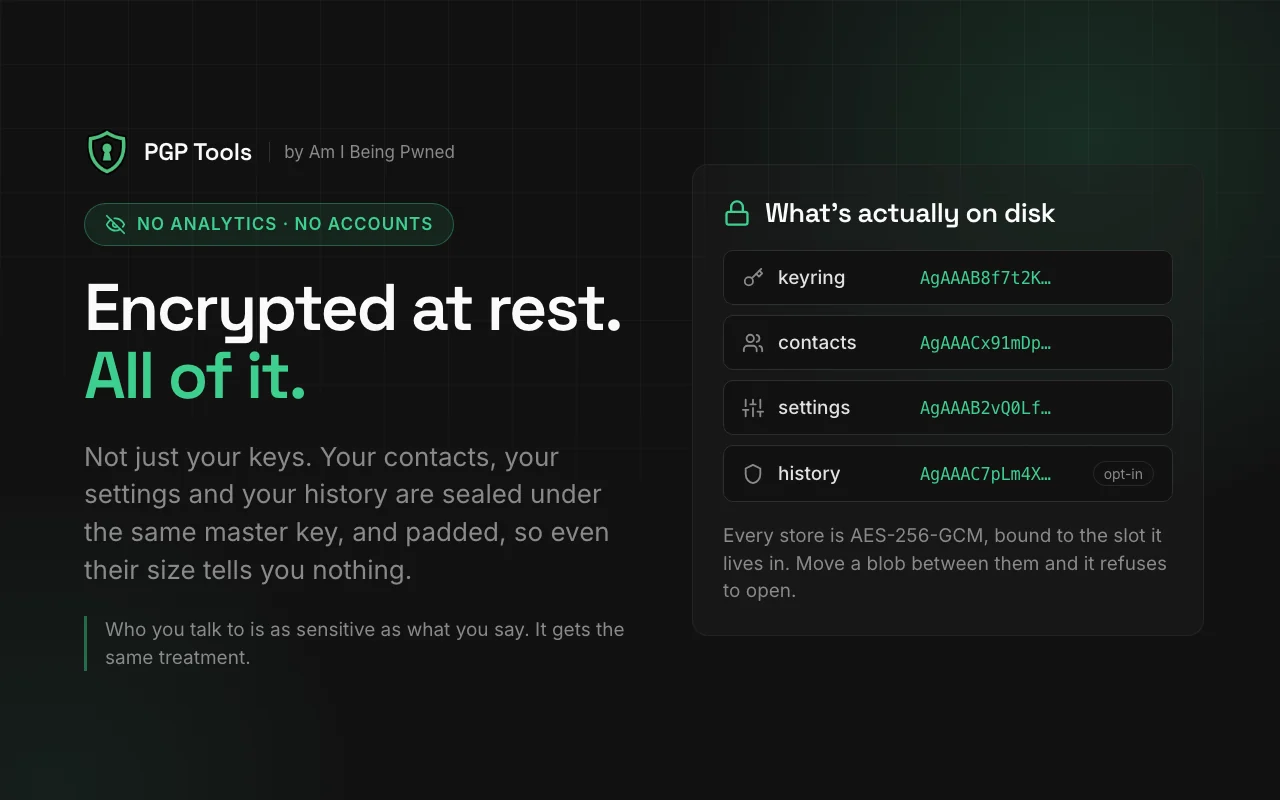
Шифрование при хранении: связка ключей, контакты, настройки и история — каждый элемент представляет собой запечатанный блоб на диске Разблокировка с помощью passkey: запрос Touch ID выводит ключ, расшифровывающий хранилище
Атомарная расшифровка и проверка: подтверждённая подпись возвращает сообщение, неподтверждённая — ничего Открытый исходный код: криптография работает на Rust, каждое хранилище зашифровано при хранении, используйте ключи, которые у вас уже есть

Возможности

  • Генерация ключей ECC (Cv25519) или RSA-4096
  • Шифрование для нескольких получателей с опциональной подписью
  • Расшифровка с автоматической проверкой подписи
  • Подпись и проверка открытого текста
  • Импорт/экспорт ключей в armored-формате
  • Резервная копия в одном файле: экспорт/импорт всех ключей и контактов (по умолчанию зашифрована парольной фразой)
  • Подпись и проверка пакетов расширений Chrome (.crx) для Verified CRX Uploads в Web Store (опционально; по умолчанию отключено)
  • Шифрование age с помощью SSH-ключа, который у вас уже есть — импортируйте ключ ssh-ed25519 или ssh-rsa и шифруйте/расшифровывайте файлы age (бинарные или armored), с перекрёстной проверкой через Go CLI age. Только импорт (приложение никогда не генерирует SSH-ключи); только шифрование/расшифровка (в age нет подписи). Нативные ключи age1… не поддерживаются, а ключи ECDSA, DSA и FIDO sk-* отклоняются


  • Контекстное меню по правому клику на выделенном тексте
  • Автоблокировка при бездействии, закрытии панели или после каждой операции (режим без кэширования)
  • Опционально: разблокировка ключей с помощью хранилища — один запрос passkey, открывающий хранилище, также разблокирует каждый защищённый им ключ (по умолчанию отключено)
  • Опциональная синхронизация с Chrome или локальное хранение

Модель безопасности

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →