

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
AD_Enumeration_Hunt — Инструментарий PowerShell для тестирования Active Directory на проникновение, включающий перечисление доменов, пользователей и групп, анализ доверительных отношений, конфигурацию RDP и автоматизацию оценки безопасности. | Kitploit
Инструменты/GitHubGitHub/alperenugurlu/ad_enumeration_hunt
Повышение привилегийЛатеральное перемещениеСбор информацииПост-эксплуатацияТестирование на ПроникновениеRed Teaming
GitHubalperenugurlu/ad_enumeration_hunt

AD_Enumeration_Hunt

Поделиться

Инструментарий PowerShell для тестирования Active Directory на проникновение, включающий перечисление доменов, пользователей и групп, анализ доверительных отношений, конфигурацию RDP и автоматизацию оценки безопасности.

Репозиторий
9218973 лет назадПроверено Kitploit

AD_Enumeration_Hunt

communityIcon_vo91tomlegn41

Описание

Добро пожаловать в набор инструментов для пентеста AD! Этот репозиторий содержит коллекцию скриптов PowerShell и команд, которые можно использовать для тестирования на проникновение и оценки безопасности Active Directory (AD). Скрипты охватывают различные аспекты перечисления AD, управления пользователями и группами, перечисления компьютеров, анализа сети и безопасности и многое другое.

Набор инструментов предназначен для специалистов по тестированию на проникновение, красных команд и профессионалов в области безопасности, которые хотят проверить и оценить безопасность сред Active Directory. Убедитесь, что у вас есть соответствующие полномочия и разрешения перед использованием этих скриптов в любой производственной среде.

Все смотрят на то, на что смотрите вы; но все ли видят то, что видит он? Единственное различие между ними — это вы… Мевлана Джелаледдин Руми
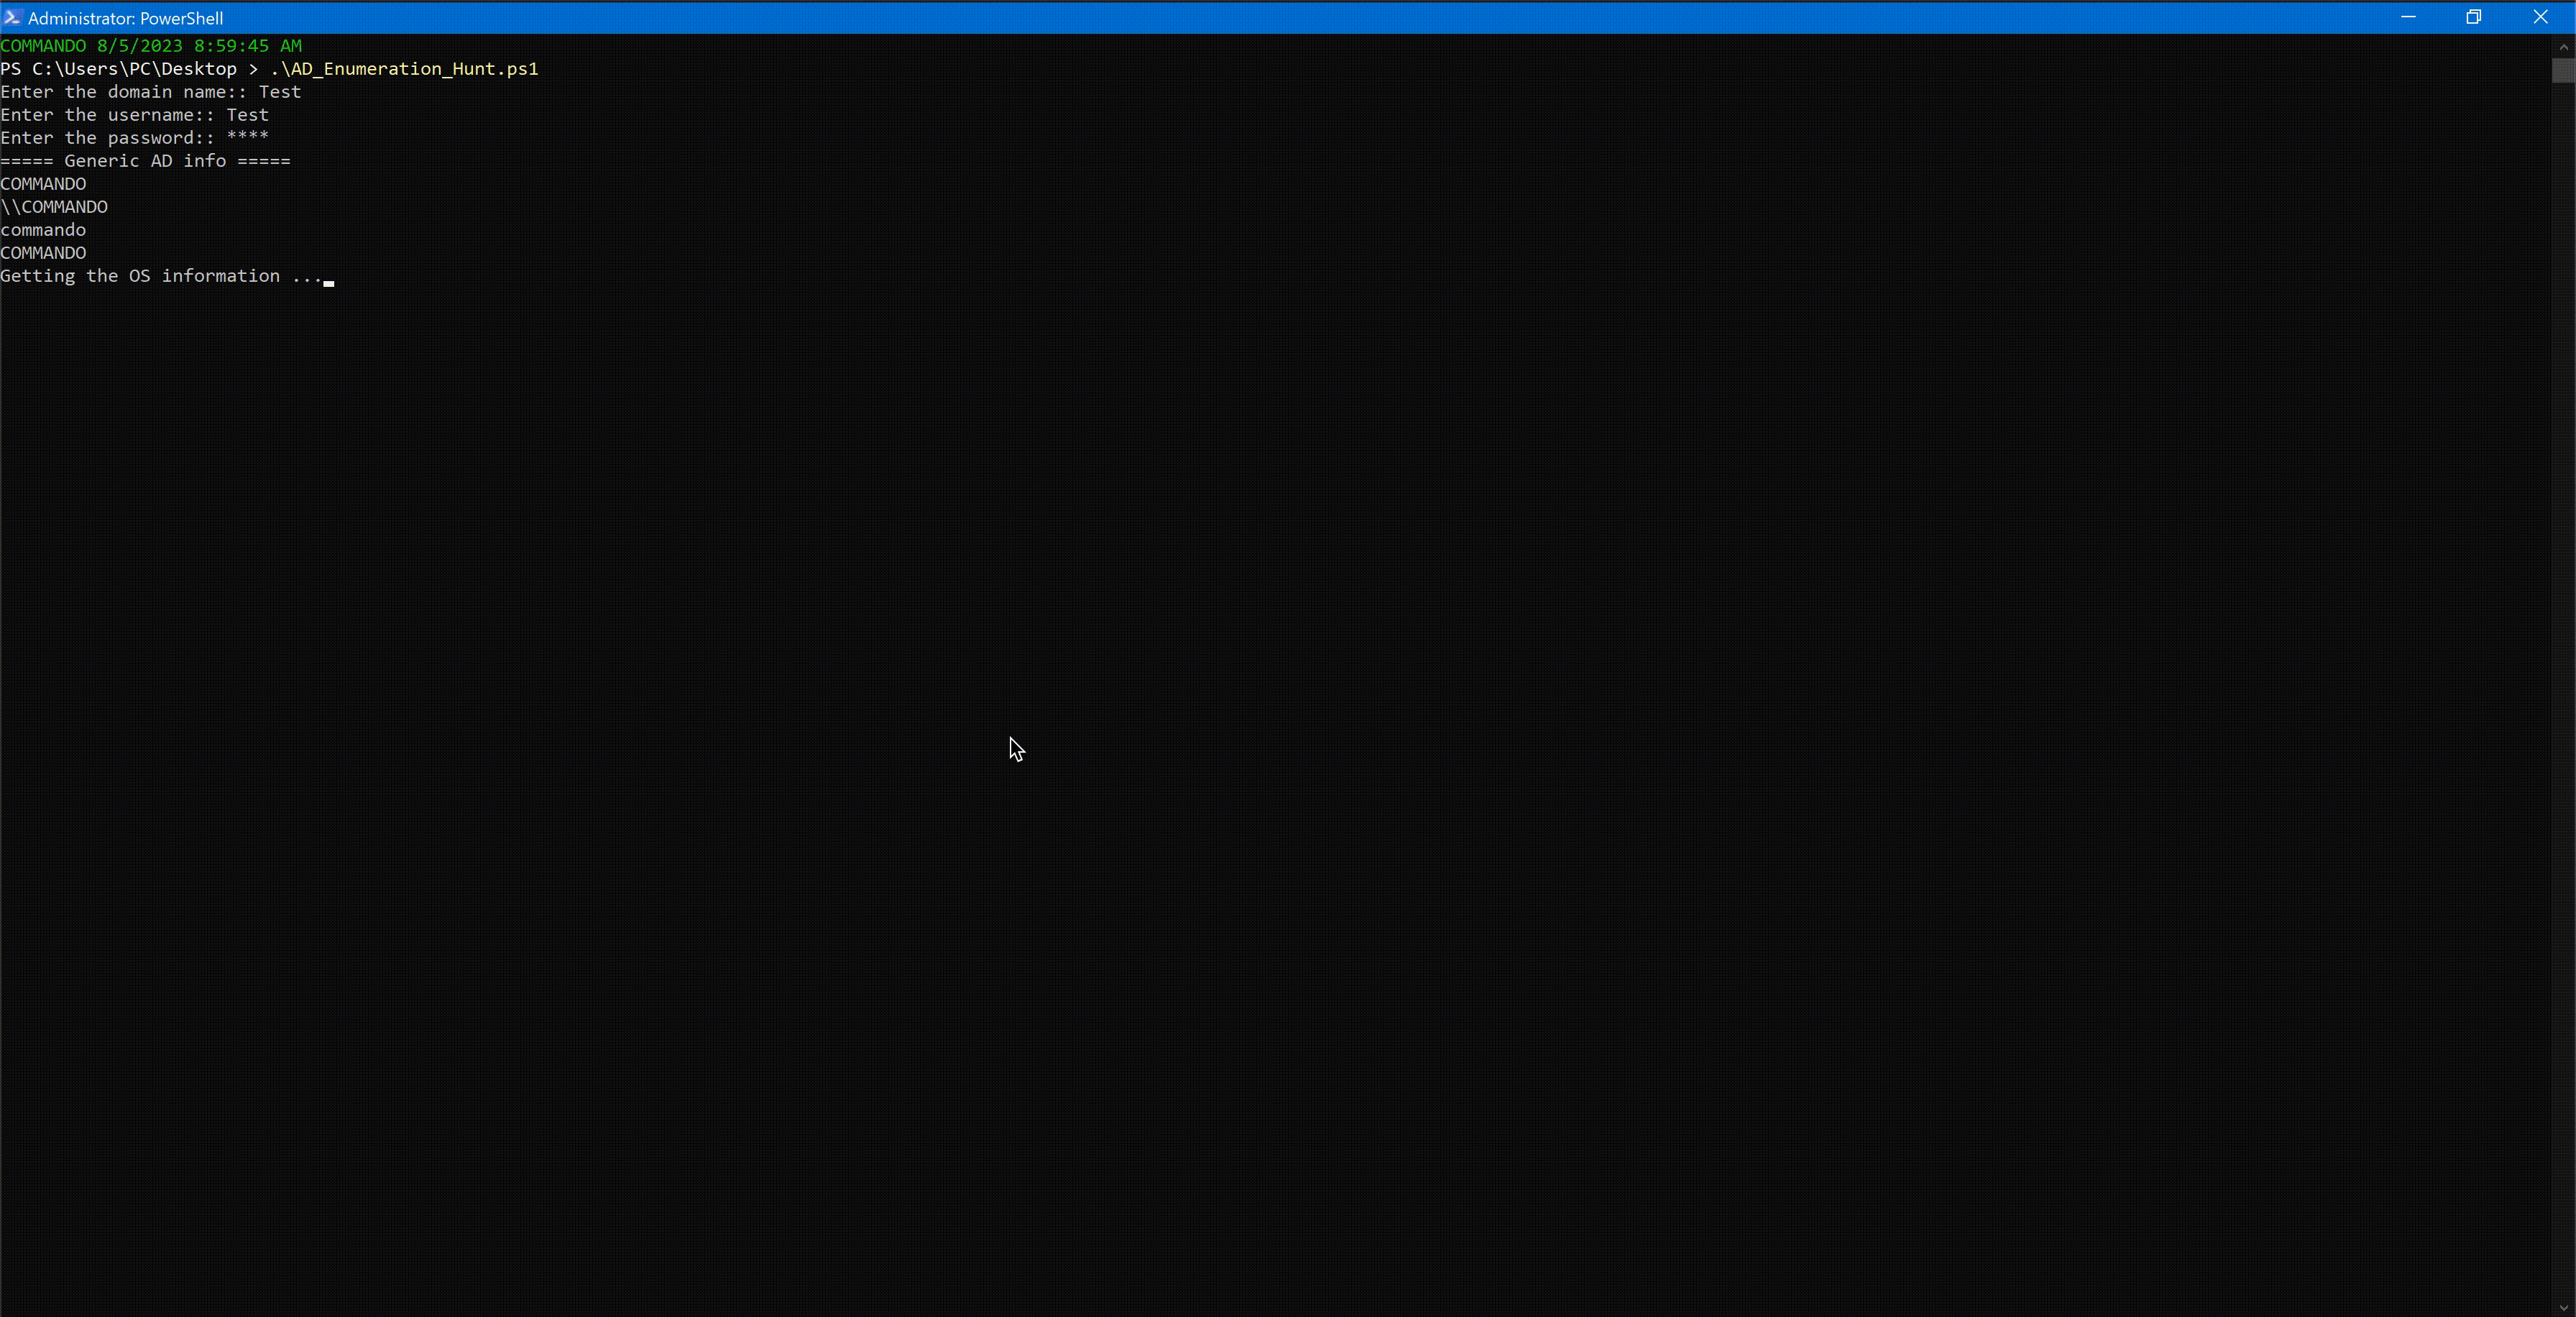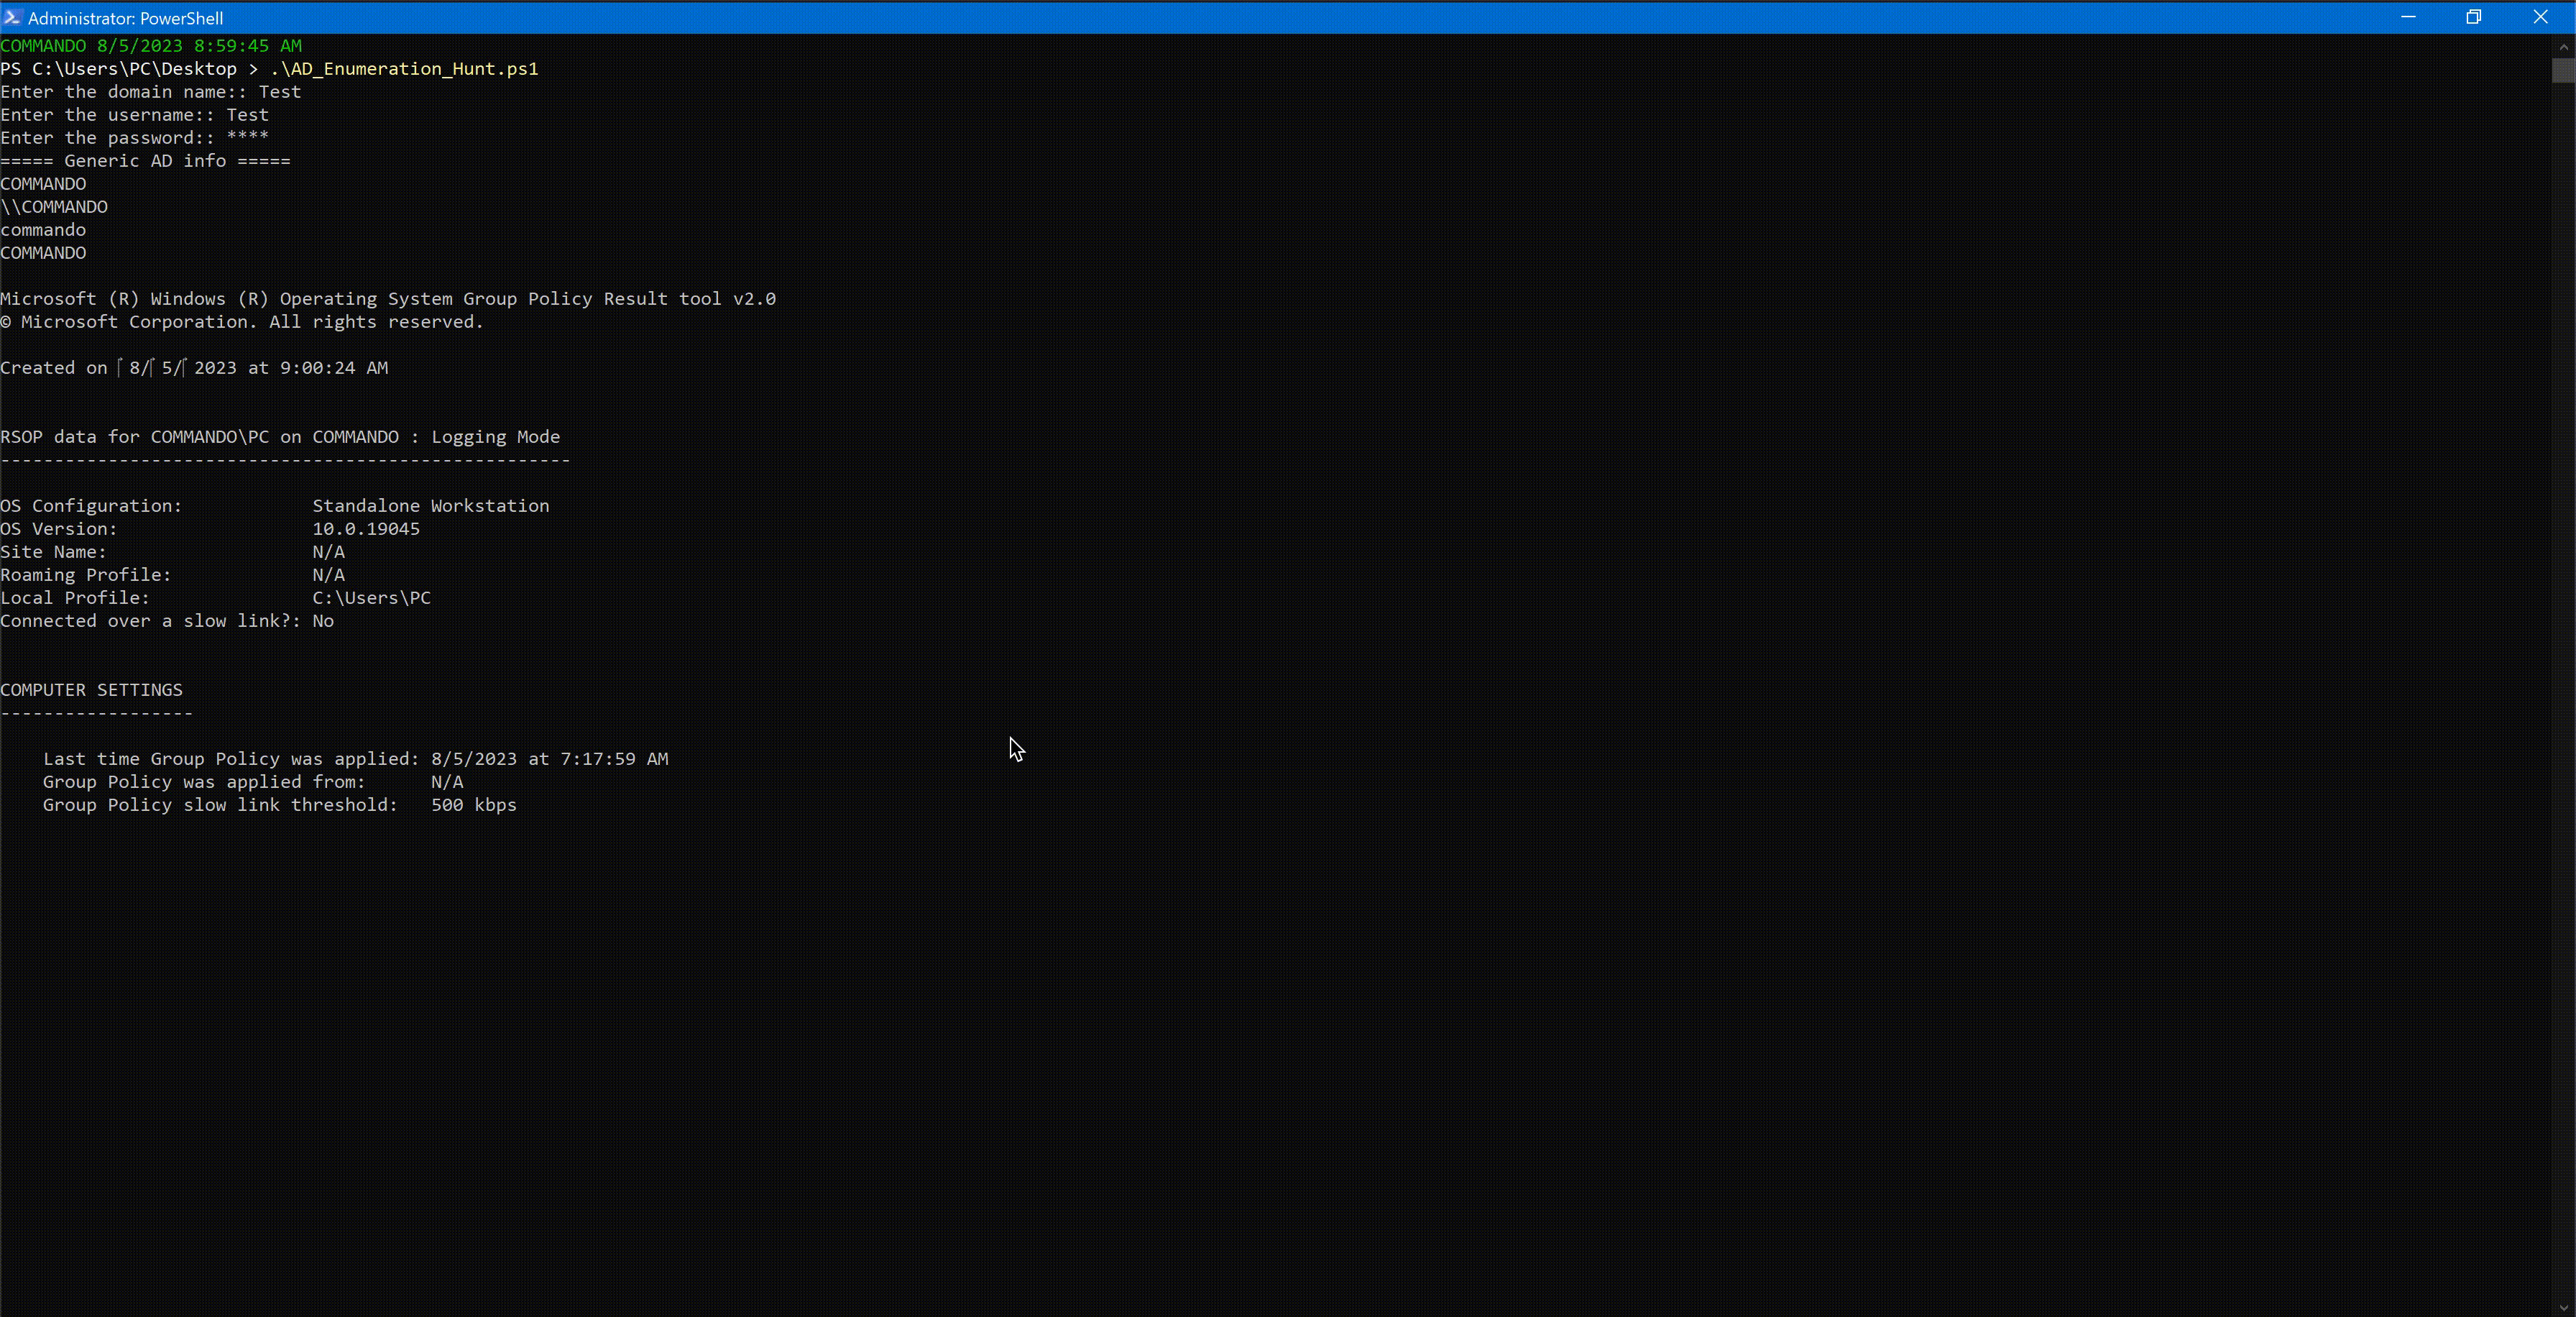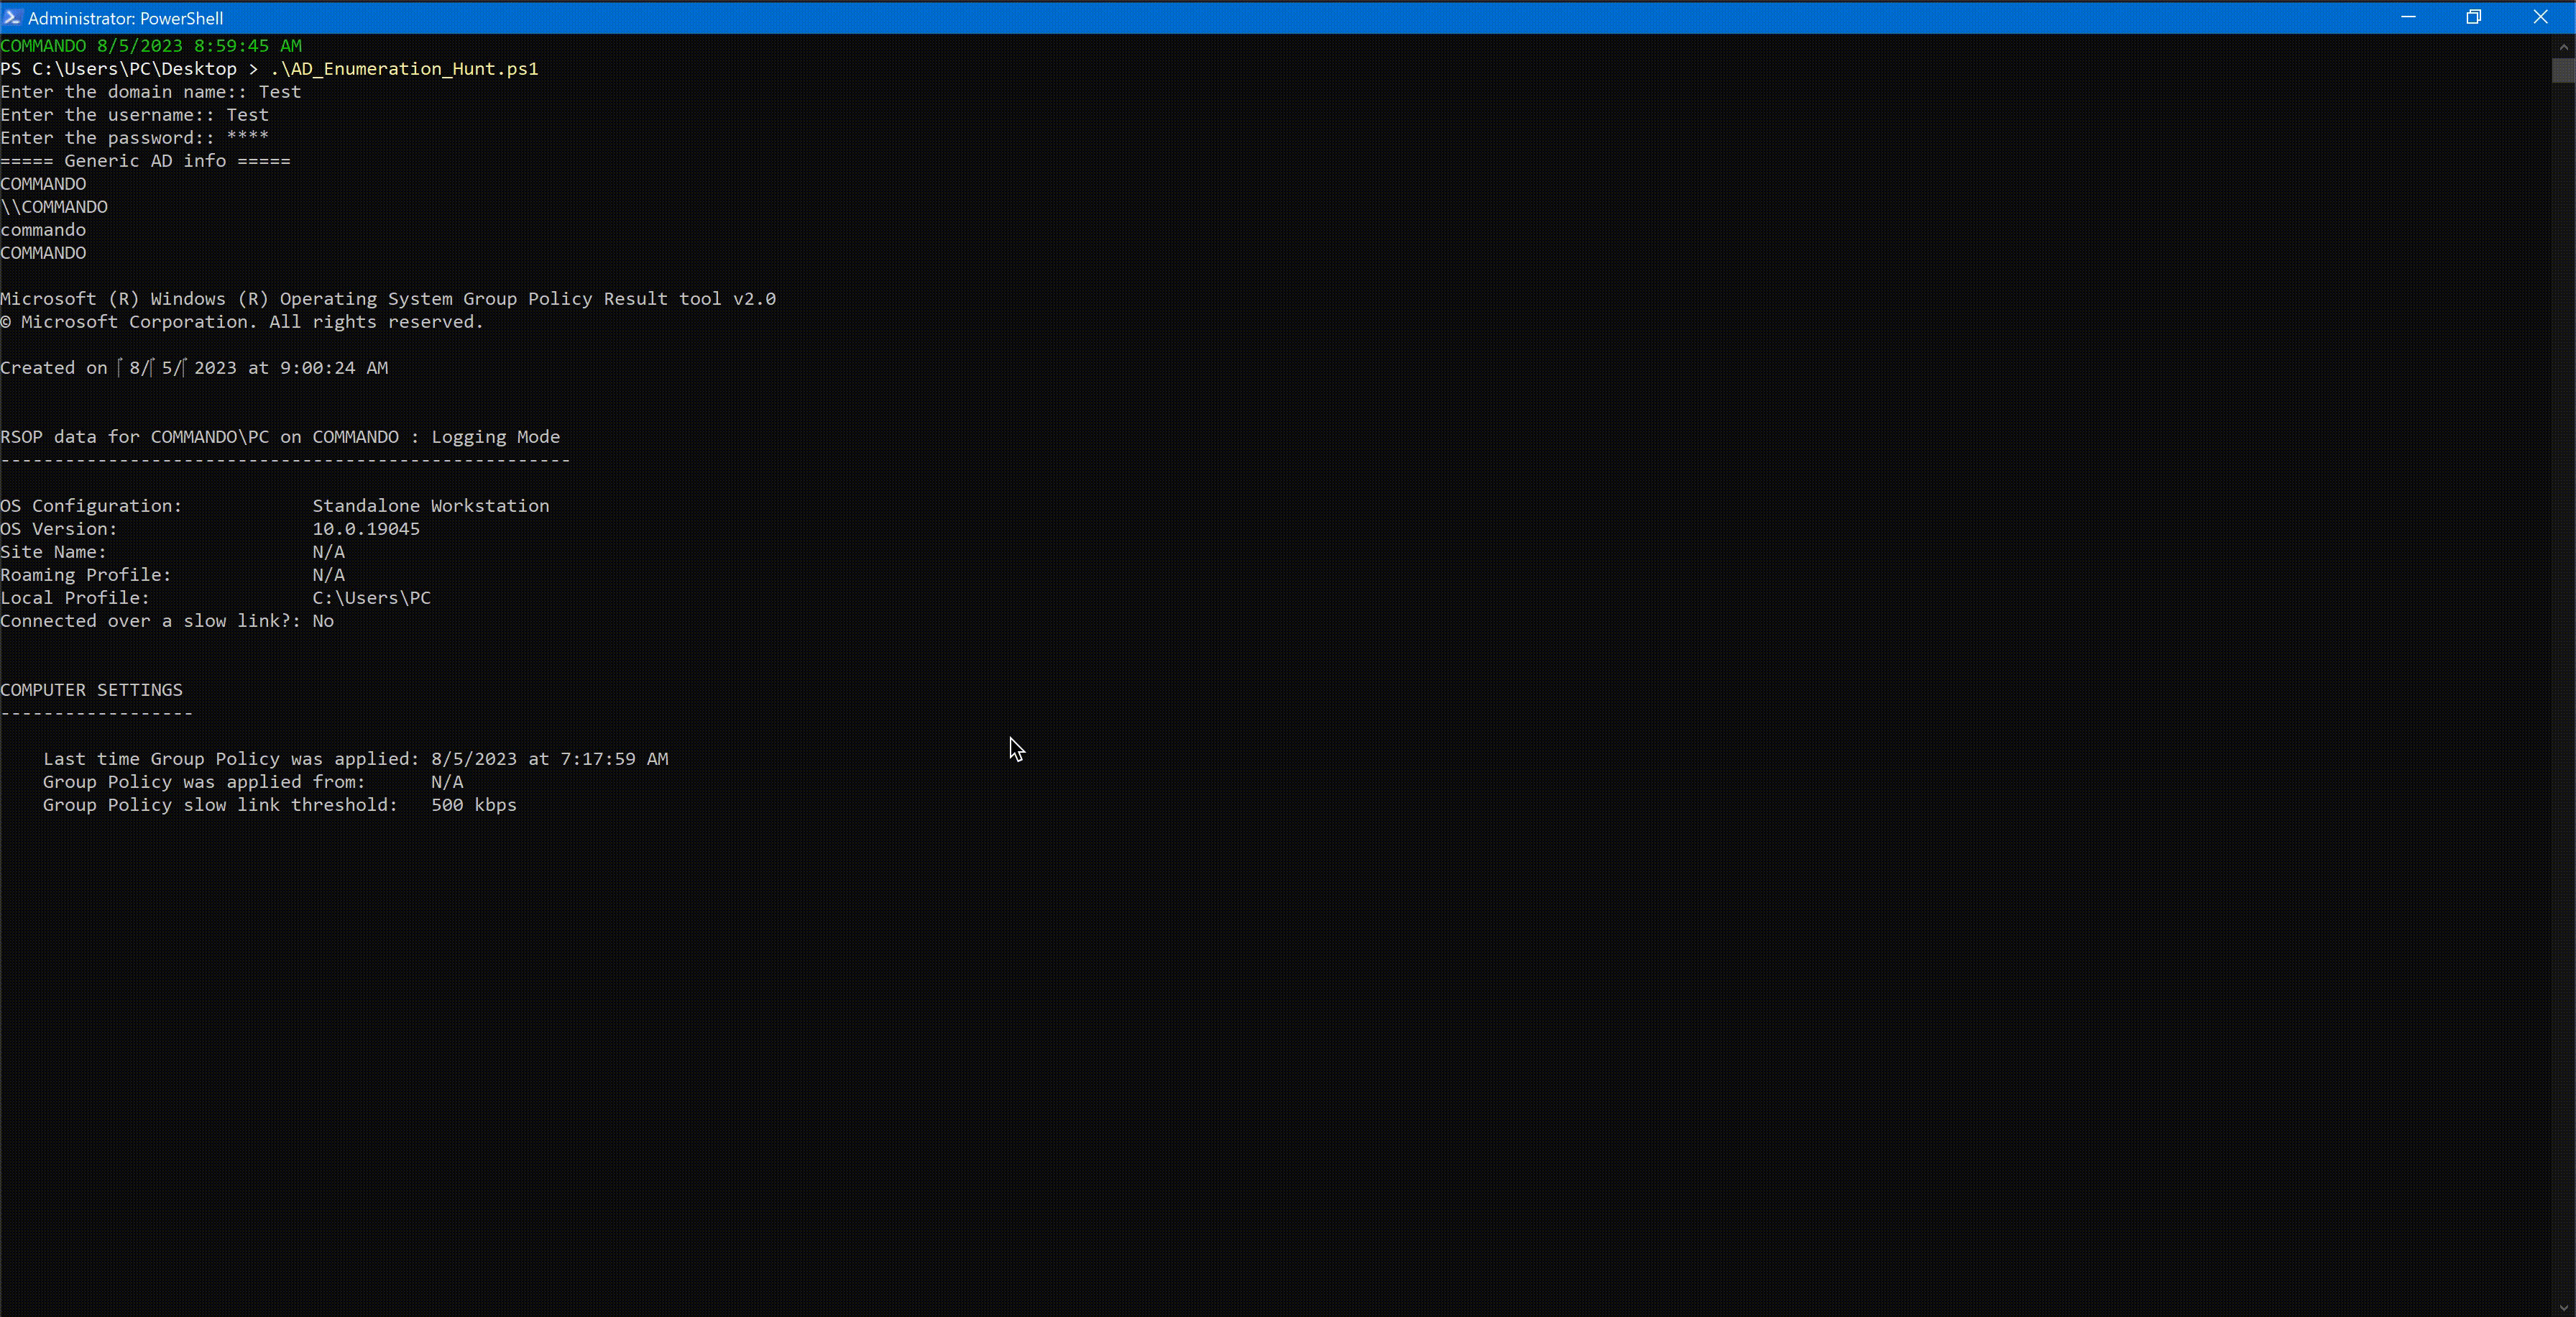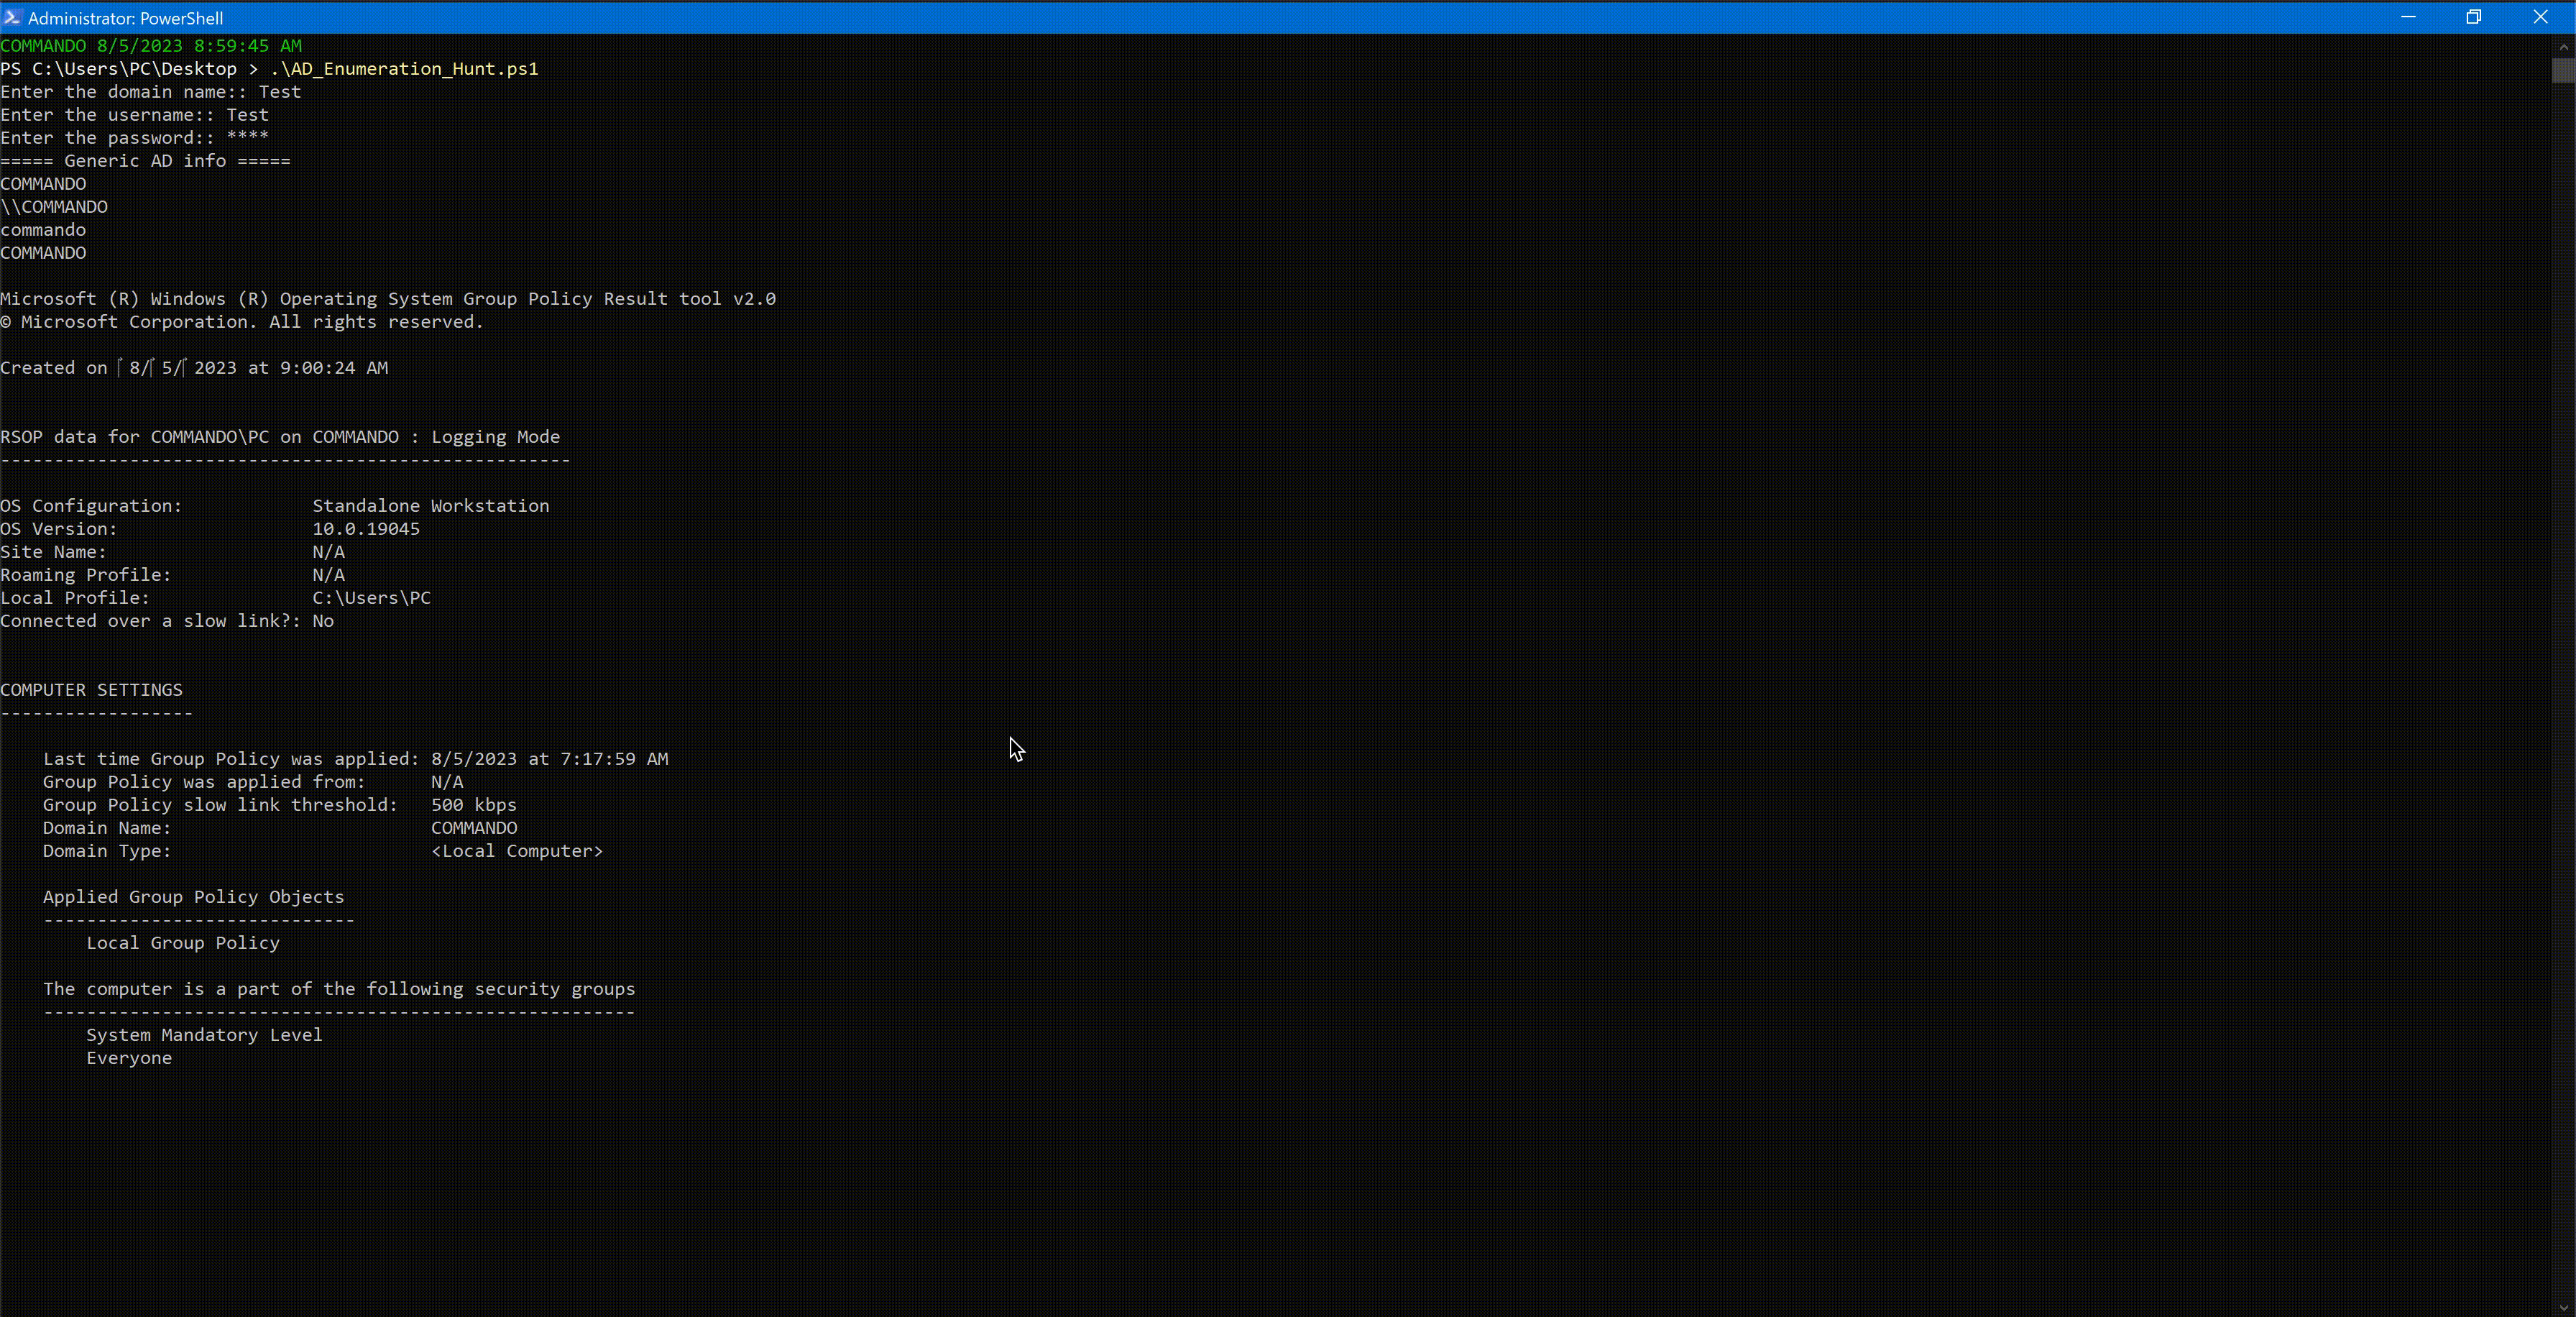
Возможности

AD_Enum_Hunt

  • Перечисление и сбор информации о доменах AD, пользователях, группах и компьютерах.
  • Проверка доверительных отношений между доменами.
  • Вывод всех объектов внутри конкретного подразделения (OU).
  • Получение информации о текущем вошедшем пользователе.
  • Выполнение различных операций, связанных с локальными пользователями и группами.
  • Настройка правил брандмауэра и включение удаленного рабочего стола (RDP).
  • Подключение к удаленным машинам через RDP.
  • Сбор сетевой информации и информации о безопасности.
  • Проверка статуса Защитника Windows и исключений, настроенных через GPO.
  • ...и многое другое!

Использование

  1. Клонируйте репозиторий или скачайте скрипты по мере необходимости.
  2. Запустите скрипт PowerShell в соответствующей среде PowerShell.
  3. Следуйте подсказкам на экране для ввода домена, имени пользователя и пароля при необходимости.
  4. Наслаждайтесь изучением набора инструментов для пентеста AD и используйте скрипты ответственно!

Отказ от ответственности

Набор инструментов для пентеста AD предназначен только для образовательных целей и целей тестирования. Авторы и участники не несут ответственности за любое неправомерное использование или ущерб, вызванный использованием этих скриптов. Всегда убеждайтесь, что у вас есть соответствующие полномочия и разрешения перед проведением любых мероприятий по тестированию на проникновение или оценке безопасности в любой системе или сети.

Лицензия

Этот проект лицензирован в соответствии с лицензией MIT. ASCII-арт Mewtwo является собственностью Алперена Угурлу. Все права защищены.


Консультант по кибербезопасности

Алперен Угурлу

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    360
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





