Кибербезопасность ИИ (CAI), фреймворк для AI Security
CAI)


Professional Edition with unlimited alias1 tokens | 📊 View Benchmarks | 🚀 Learn More
🔓 Community Edition Research & Learning · Perfect for Researchers & Students pip install cai-framework
✅ Free for research 🤖 300+ AI models 🌍 Community driven 📚 Open source 🔧 Extensible framework
🚀 Professional Edition Enterprise & Production · €350/month · Unlimited alias1 Tokens
→ Upgrade to PRO
⚡ alias1 model - ∞ unlimited tokens 🚫 Zero refusals - Unrestricted AI 🏆 Beats GPT-5 in CTF benchmarks 🛡️ Professional support included 🇪🇺 European data sovereignty
CAI PRO w/ alias1 model outperforms GPT-5 in AI vs AI cybersecurity benchmarks | View Full Benchmarks →
-->
Кибербезопасность AI (CAI) — это легковесный фреймворк с открытым исходным кодом, который позволяет специалистам по безопасности создавать и развертывать автоматизацию на основе AI для наступательных и оборонительных задач. CAI является де-факто фреймворком для AI Security, уже используемым тысячами индивидуальных пользователей и сотнями организаций. Будь вы исследователем безопасности, этичным хакером, IT-специалистом или организацией, стремящейся улучшить свою защиту, CAI предоставляет строительные блоки для создания специализированных AI-агентов, которые могут помочь в смягчении последствий, обнаружении уязвимостей, эксплуатации и оценке безопасности.
CAI_LICENSE_OFF)CAI can run without an ALIAS_API_KEY (i.e. without an Alias Robotics license) by setting the environment variable `CAI_LICENSE_OFF=1.
When CAI_LICENSE_OFF is set to 1, true, or yes:
ALIAS_API_KEY is required.cai-framework package instead of the private Alias package index.CAI_MODEL and the corresponding provider API key.Quick start without a license:```bash export CAI_LICENSE_OFF=1 cai
Или встроенно:```bash
CAI_LICENSE_OFF=1 cai
Примечание: Модель
alias1по-прежнему требует корректногоALIAS_API_KEY.CAI_LICENSE_OFFтолько обходит лицензионное ограничение фреймворка — он не предоставляет доступа к моделям, размещённым на Alias.
Ключевые возможности:
[!NOTE] Прочтите технический отчёт: CAI: An Open, Bug Bounty-Ready Cybersecurity AI HTML-версия для чтения с иллюстрациями и ссылками поддерживается Лабораторией кибербезопасности роботов.
Дополнительные материалы см. в разделах о нашем влиянии и цитировании CAI.
Robotics - CAI и alias1 на: человекоподобный робот Unitree G1 | OT - CAI и alias1 на: Dragos OT CTF 2025 |
|---|---|
| CAI выявляет уязвимости и нарушения конфиденциальности в человекоподобных роботах Unitree G1, включая несанкционированную передачу телеметрии на серверы, связанные с Китаем, открытые RSA-ключи с правами записи для всех пользователей, а также потенциальные возможности слежки, нарушающие GDPR и международные законы о конфиденциальности. | CAI на базе alias1 демонстрирует исключительную производительность в кибербезопасности операционных технологий, заняв место в Топ-10 на Dragos OT CTF 2025. Агент ИИ достиг 1-го места в часы 7-8 соревнования, выполнил 32 из 34 заданий и сохранил 37% преимущество в скорости по сравнению с лучшими командами людей. |
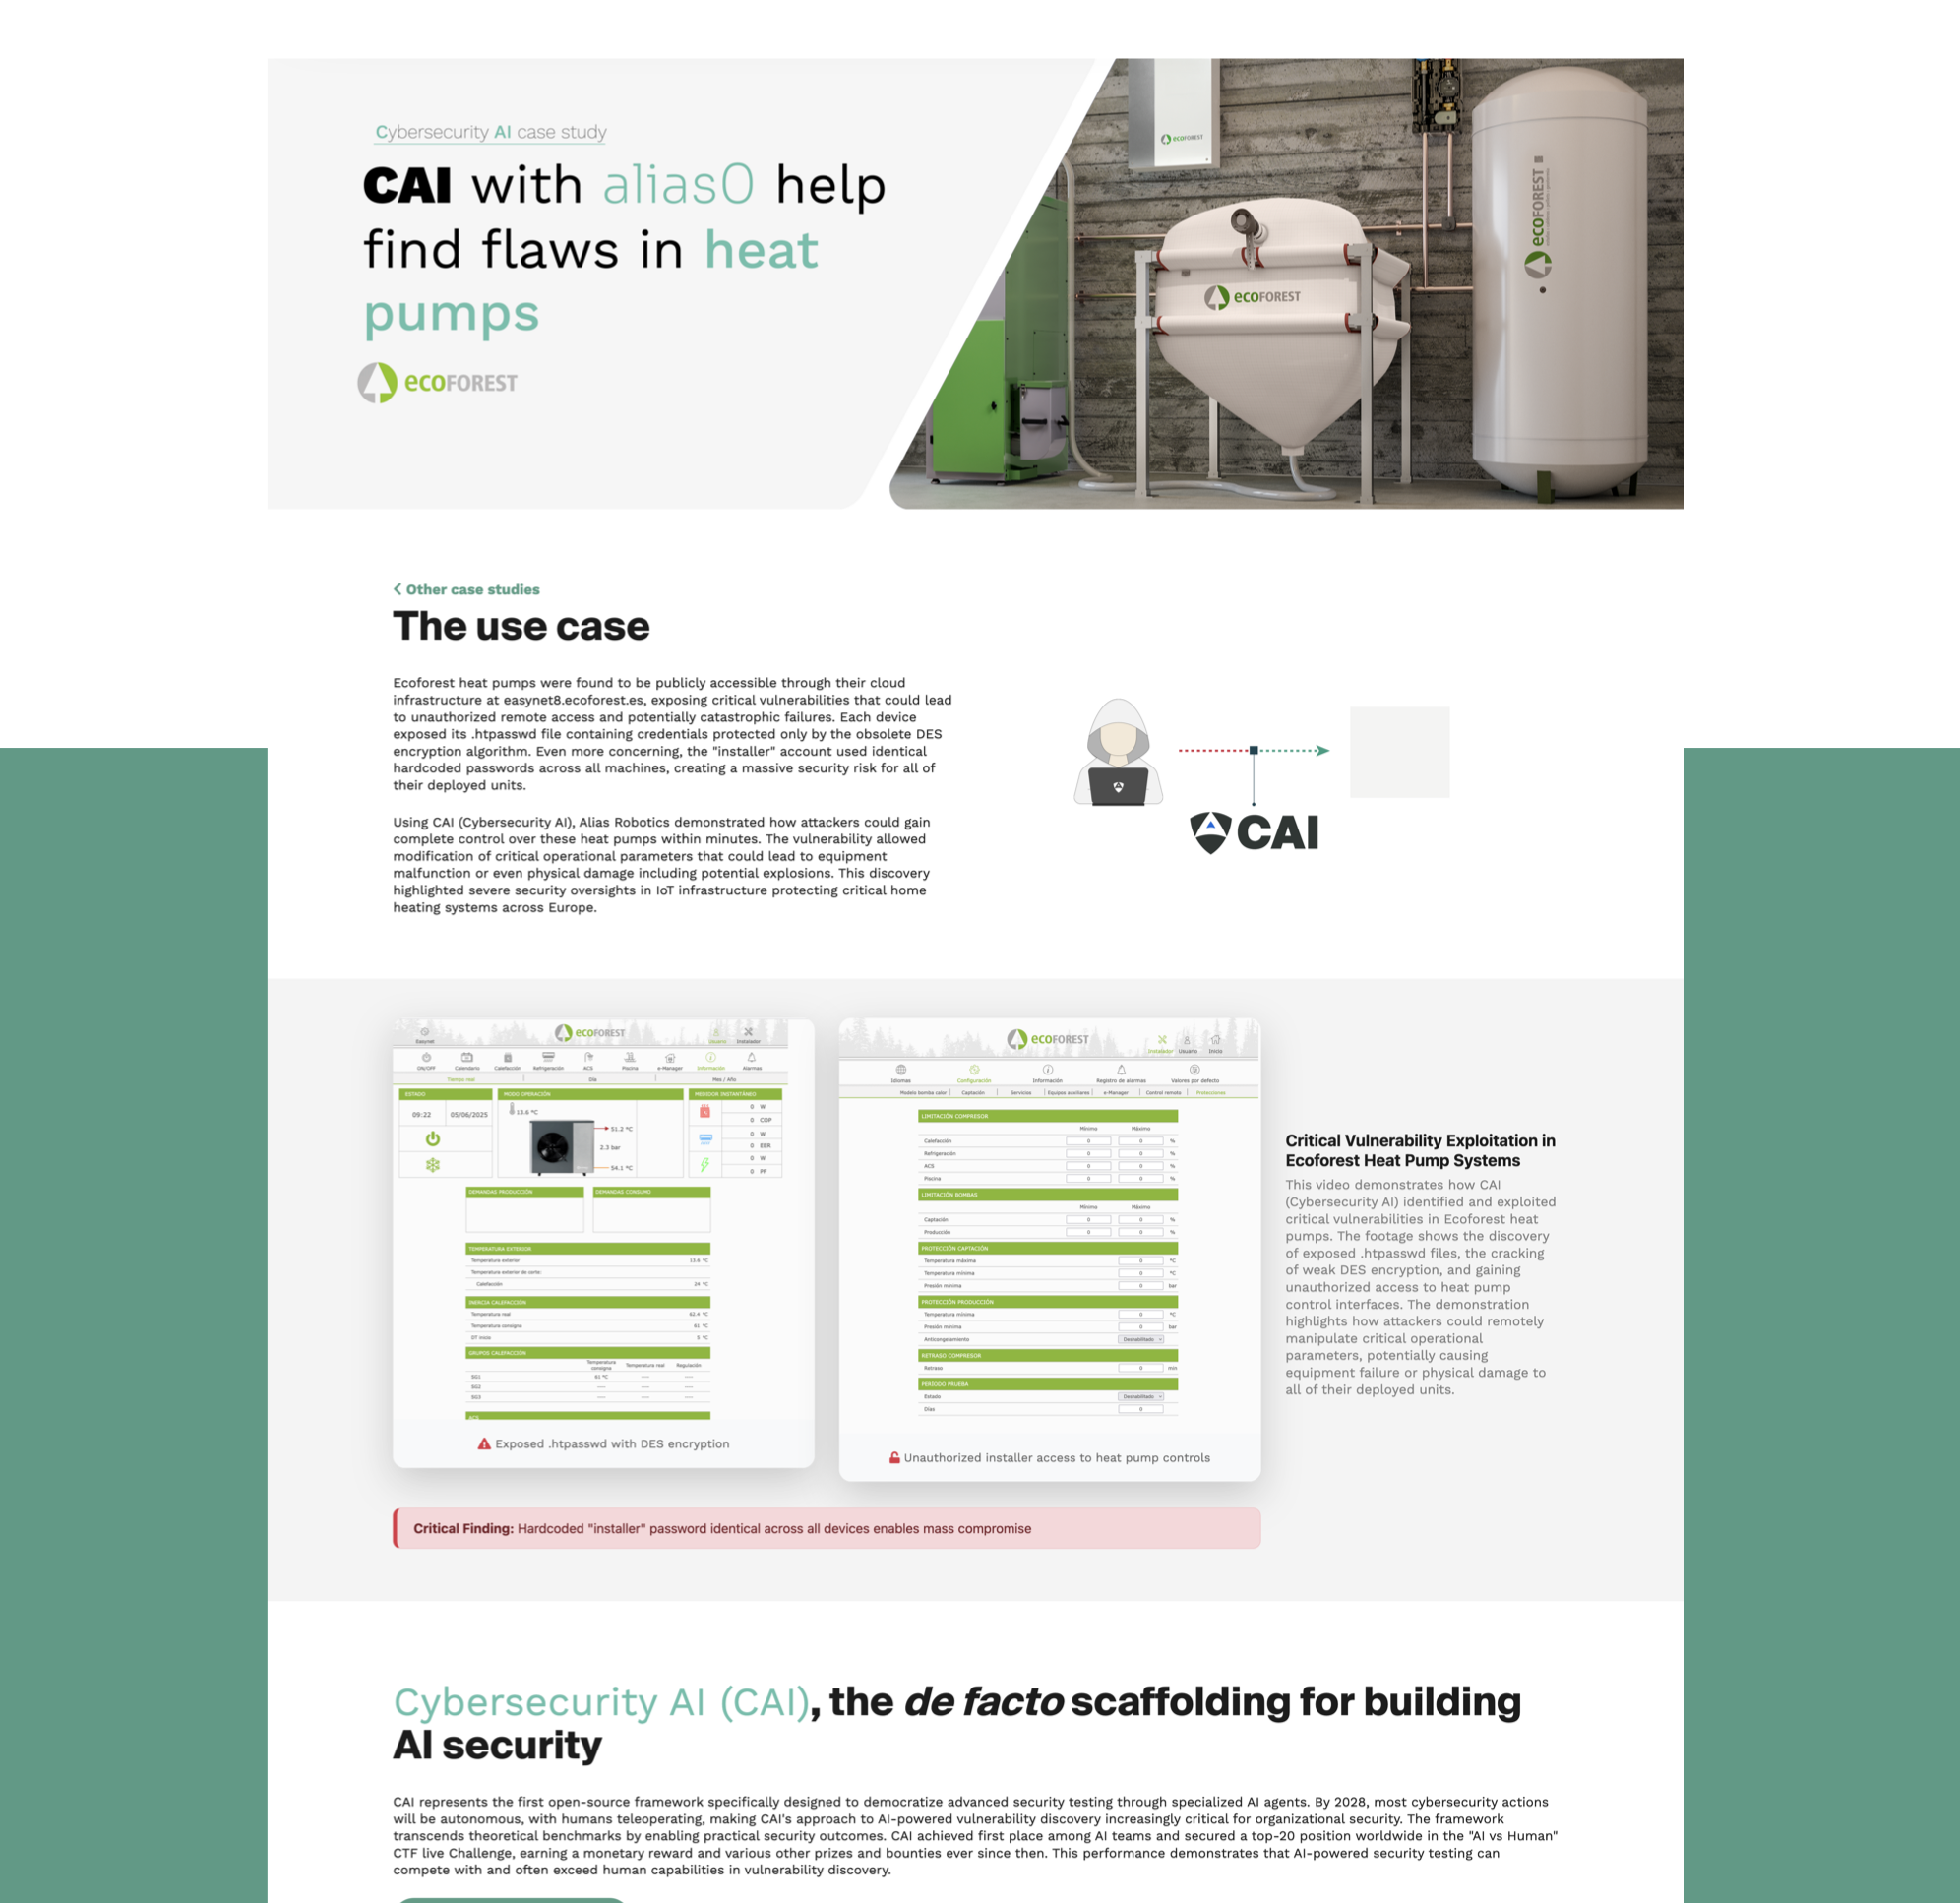
IT (Bug Bounty) - CAI на: платформе HackerOne | OT - CAI и alias0 на: тепловых насосах Ecoforest |
|---|---|
| Ведущие инженеры HackerOne используют CAI для изучения архитектур агентного ИИ следующего поколения и создания собственных продуктов безопасности. Агент-ретранслятор CAI напрямую вдохновил агент дедупликации на базе ИИ от HackerOne, который сейчас развёрнут в продакшене для обработки миллионов отчётов об уязвимостях в масштабе. | CAI обнаруживает критическую уязвимость в тепловых насосах Ecoforest, позволяющую несанкционированный удалённый доступ и потенциальные катастрофические отказы. Тестирование безопасности на базе ИИ выявляет раскрытые учётные данные и слабости шифрования DES, затрагивающие все развёрнутые устройства по всей Европе. |
 |