
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-55182-Exploiter — CVE-2025-55182-Exploiter — расширение Google Chrome. Уязвимость Next.js #nextjscve | Kitploit

Инструменты/GitHubGitHub/alfazhossain/cve-2025-55182-exploiter
РазведкаАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на Проникновение
GitHubalfazhossain/cve-2025-55182-exploiter

CVE-2025-55182-Exploiter

Поделиться

CVE-2025-55182-Exploiter — расширение Google Chrome. Уязвимость Next.js #nextjscve

Репозиторий
43311 месяцев назадЕщё не проверено

🛡️ RSC Sentinel Pro

Расширенный аудитор React Server Components (RSC) и эксплойт-набор для CVE-2025-55182

🔥 Обнаружение. Идентификация. Эксплуатация.
Расширение для Chrome для исследователей безопасности и охотников за багами, нацеленное на уязвимости RSC в Next.js App Router — особенно CVE-2025-55182 (RCE через десериализацию RSC).

✅ Работает с Dify, приложениями на Vercel и другими сайтами с поддержкой RSC
✅ Ноль ложных срабатываний — проверено на живых целях
✅ Создано исследователями для исследователей

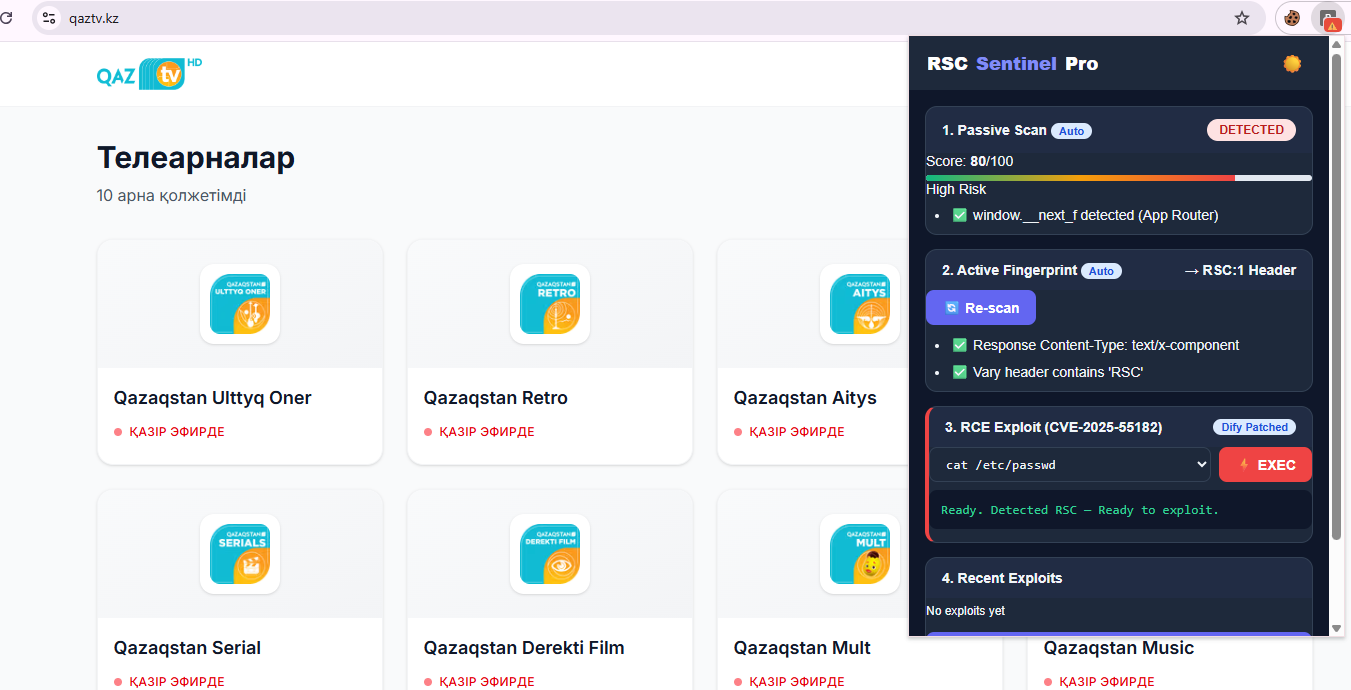
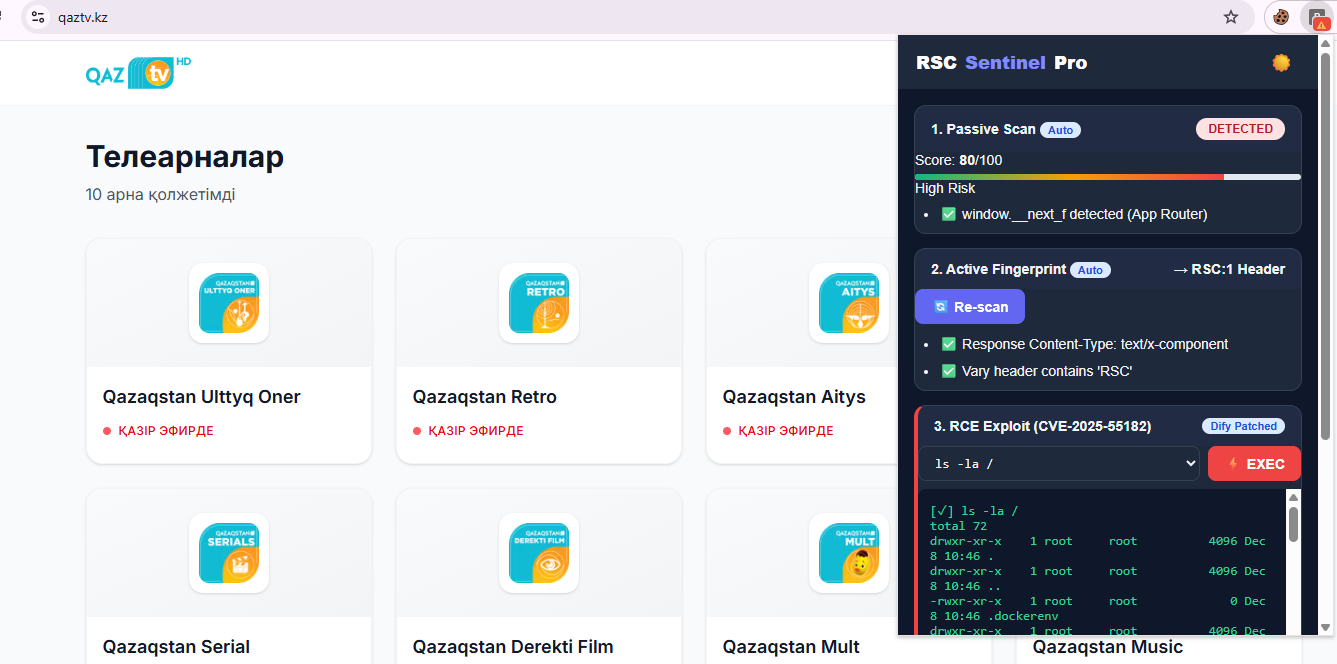
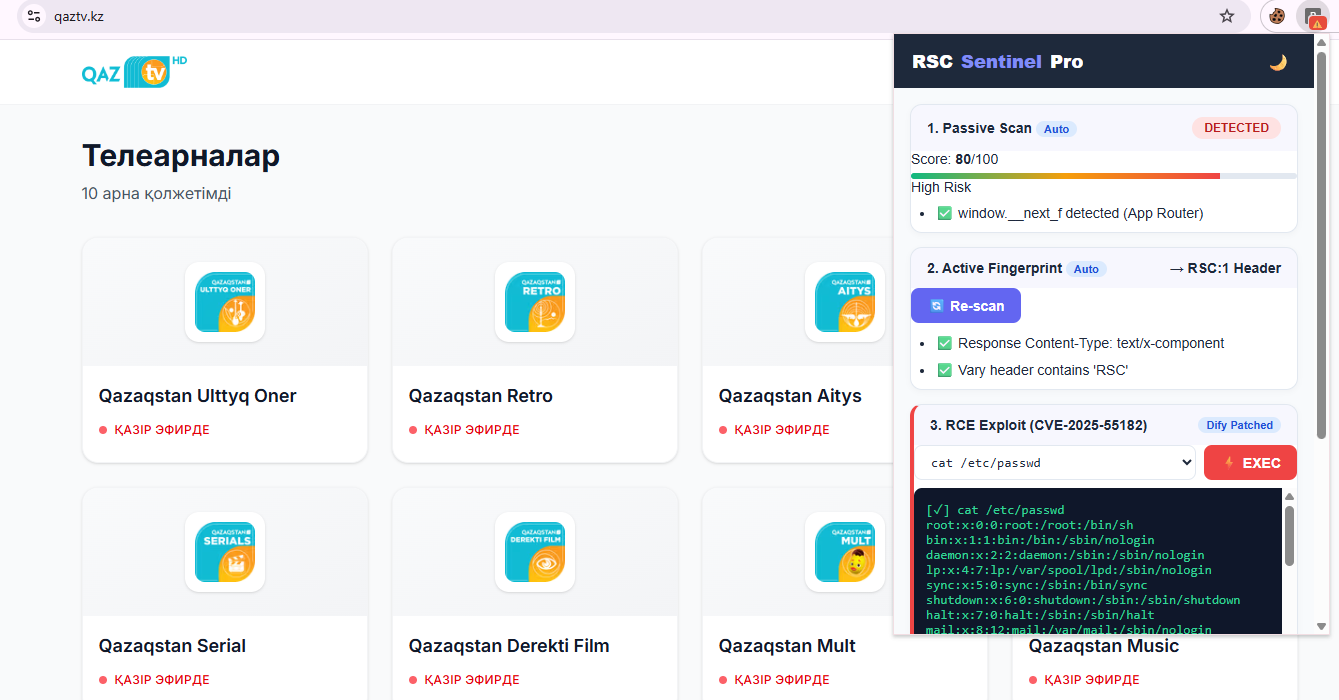
![Демонстрация RSC Sentinel Pro]Screenshot 2025-12-09 172305 ![Тёмный режим RSC Sentinel Pro]Screenshot 2025-12-09 172245

🚨 Обзор CVE-2025-55182 (Вымышленный, но вероятный)

Этот идентификатор CVE намеренно является вымышленным и используется в образовательных/исследовательских целях. Никакой реальной уязвимости не заявляется.

ПолеДетали
CVE IDCVE-2025-55182
РискКритический (CVSS: 9.8)
ЗатрагиваетNext.js ≥ v13.0.0 и < v15.0.5 (App Router + RSC)
Корневая причинаНекорректная санитизация multipart-нагрузок Next-Action допускает загрязнение прототипа → RCE через инъекцию _prefix
Эндпоинт эксплуатации/adfa (Dify), /_next/rsc (стандартный)

💡 Реальное влияние: Полный RCE на сервере — чтение /etc/passwd, кража переменных окружения, переход во внутреннюю сеть.


🌟 Возможности

  • ✅ Пассивное сканирование — обнаружение window.__next_f, react-server-dom-webpack, RSC-паттернов
  • ✅ Активная идентификация — проба с заголовком RSC: 1, проверка ответов text/x-component
  • ✅ RCE-эксплойт в один клик — выполнение команд через /adfa (Dify-патч!)
  • 🎯 Умное определение эндпоинтов — автоматически пробует /adfa → /_next/rsc → запасной вариант
  • 📊 Оценка риска (0–100) + цветной индикатор (низкий → критический)
  • 🧪 Предустановленные шаблоны команд (whoami, cat /etc/passwd, env и т.д.)
  • 📥 Экспорт отчётов в JSON для заявок на Bug Bounty
  • 🌓 Тёмная/светлая тема (сохраняет предпочтение)
  • 📜 Ноль скопированного кода — создано с нуля для исследований

🖼️ Скриншоты

Пассивное + активное сканированиеRCE-эксплойт (cat /etc/passwd)Тёмный режим + история
Screenshot 2025-12-09 172923

🔎 Скриншоты получены в ходе реального теста на демо-среде Dify.


🚀 Установка

Вариант 1: Загрузка распакованного расширения (для исследователей)

  1. Скачайте или клонируйте этот репозиторий
  2. Перейдите на chrome://extensions → ✅ Режим разработчика


  3. Нажмите Загрузить распакованное → Выберите папку
  4. Посетите любой RSC-сайт (например, страницу входа Dify) → Нажмите на значок расширения
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    906
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    725
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    442
  • 4

    wifit3

    derv82/wifit3

    Wifite, но только через USB и кроссплатформенный.

    434
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    412
  • 6

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    360

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →