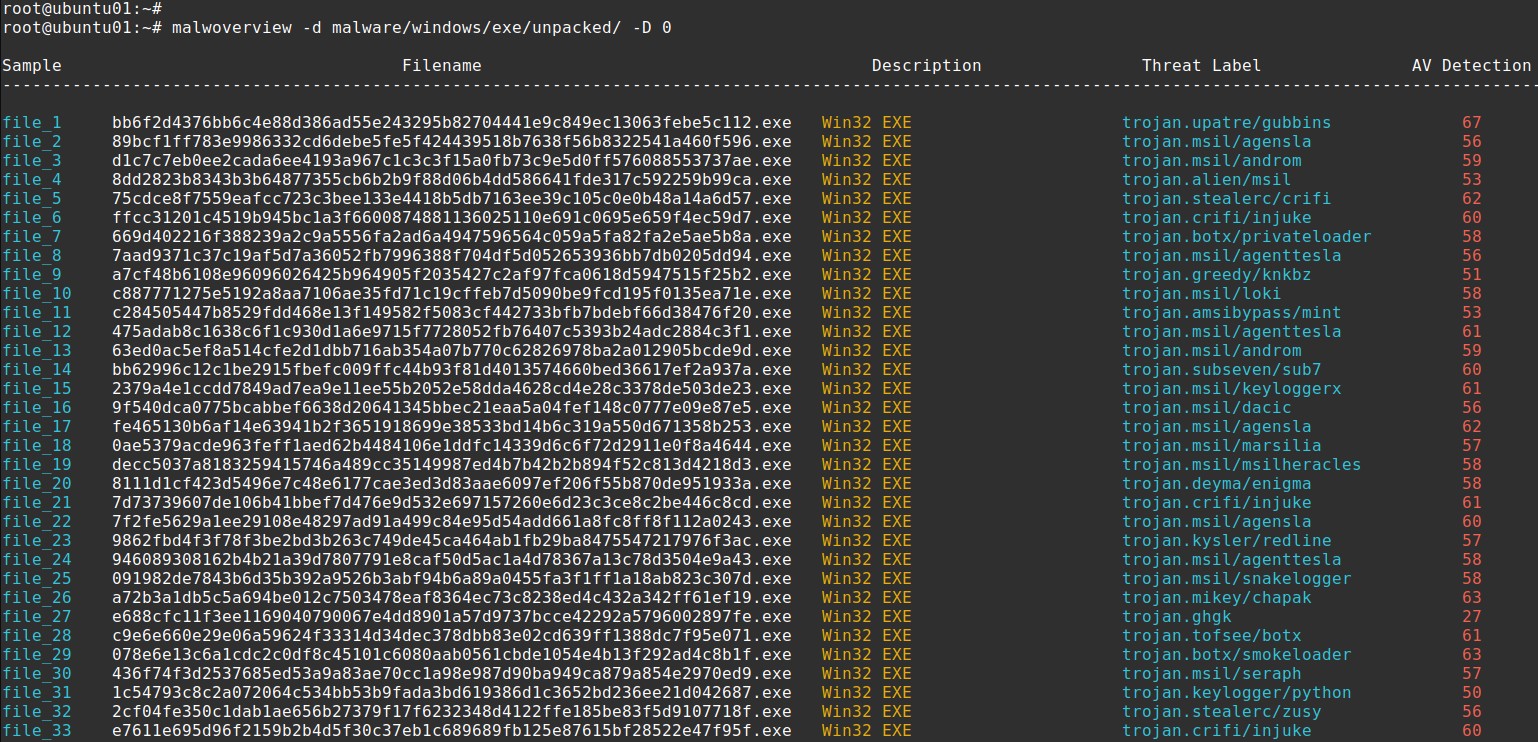

Malwoverview — это инструмент первичного реагирования для охоты за угрозами с использованием VirusTotal, Hybrid Analysis, URLHaus, Polyswarm, Malshare, Alien Vault, Malpedia, Malware Bazaar, ThreatFox, Triage, IPInfo, Shodan, AbuseIPDB, GreyNoise, URLScan.io, Whois/RDAP, NIST и VulnCheck. Поддерживает обогащение с помощью LLM, извлечение IOC, YARA-сканирование и анализ Android.
# Malwoverview
[<img alt="GitHub release (latest by date)" src="https://img.shields.io/github/v/release/alexandreborges/malwoverview?color=red&style=for-the-badge">](https://github.com/alexandreborges/malwoverview/releases/tag/v8.2.0) [<img alt="GitHub last commit" src="https://img.shields.io/github/last-commit/alexandreborges/malwoverview?color=Yellow&style=for-the-badge">](https://github.com/alexandreborges/malwoverview/releases) [<img alt="GitHub Release Date" src="https://img.shields.io/github/release-date/alexandreborges/malwoverview?label=Release%20Date&style=for-the-badge">](https://github.com/alexandreborges/malwoverview/releases) [<img alt="GitHub" src="https://img.shields.io/github/license/alexandreborges/malwoverview?style=for-the-badge">](https://github.com/alexandreborges/malwoverview/blob/master/LICENSE)
[<img alt="GitHub stars" src="https://img.shields.io/github/stars/alexandreborges/malwoverview?logoColor=Red&style=for-the-badge">](https://github.com/alexandreborges/malwoverview/stargazers)
[<img alt="Twitter Follow" src="https://img.shields.io/twitter/follow/ale_sp_brazil?style=for-the-badge&logo=X&color=blueviolet">](https://twitter.com/ale_sp_brazil)
[](https://pepy.tech/project/malwoverview)
[<img alt="Downloads/Total" src="https://static.pepy.tech/personalized-badge/malwoverview?period=total&units=international_system&left_color=grey&right_color=red&left_text=Total%20Downloads">](https://pepy.tech/project/malwoverview)
[](https://github.com/alexandreborges/malwoverview/actions/workflows/github-code-scanning/codeql)
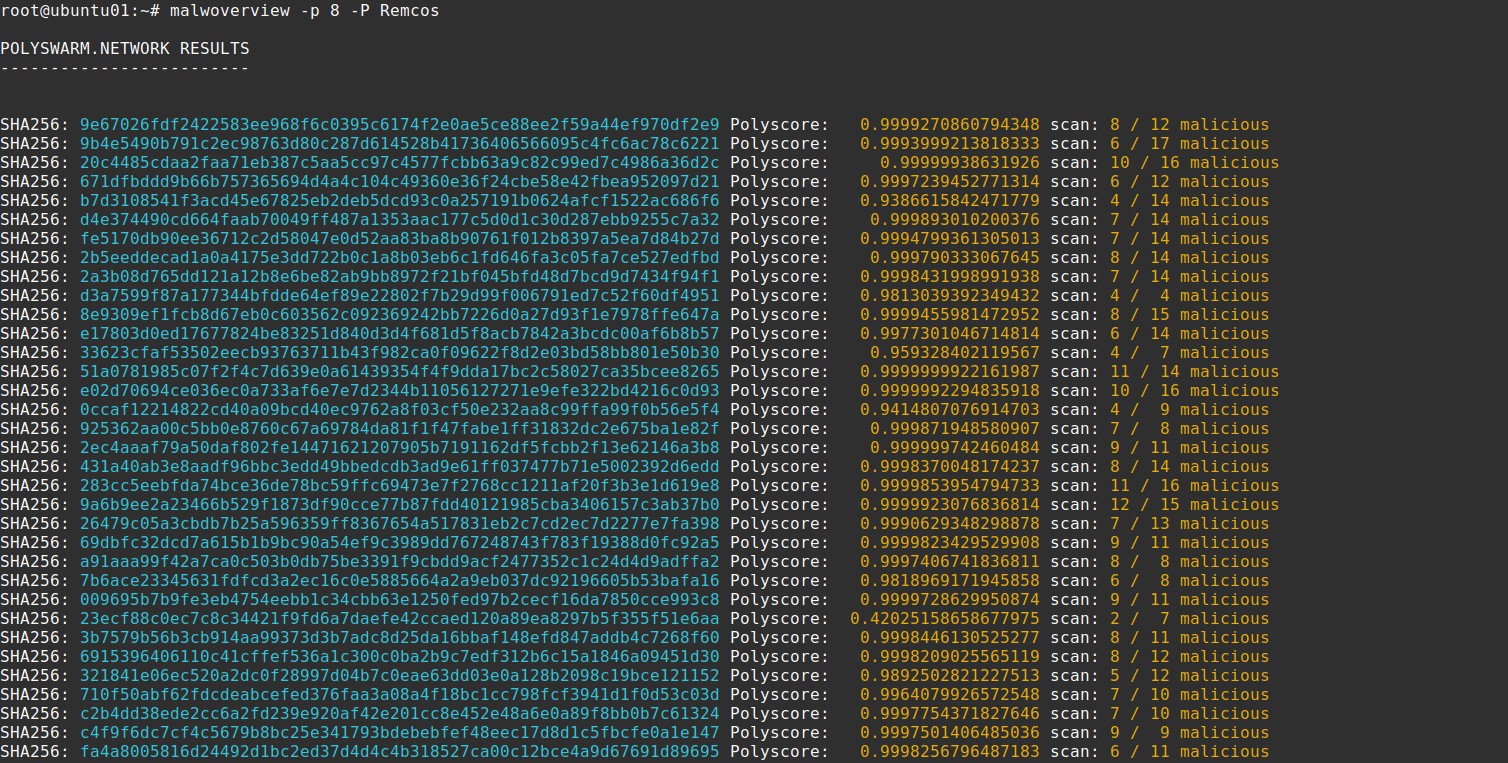
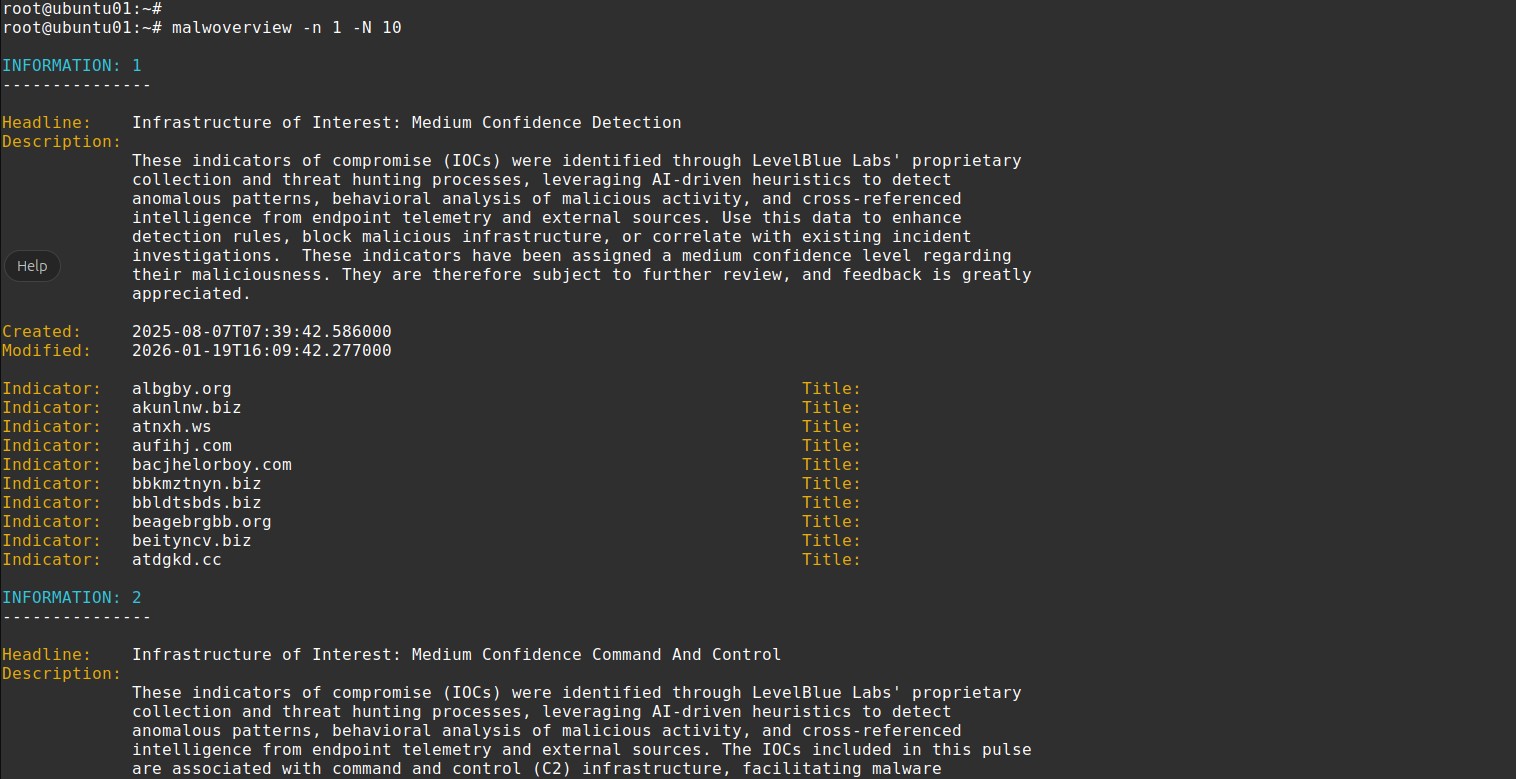
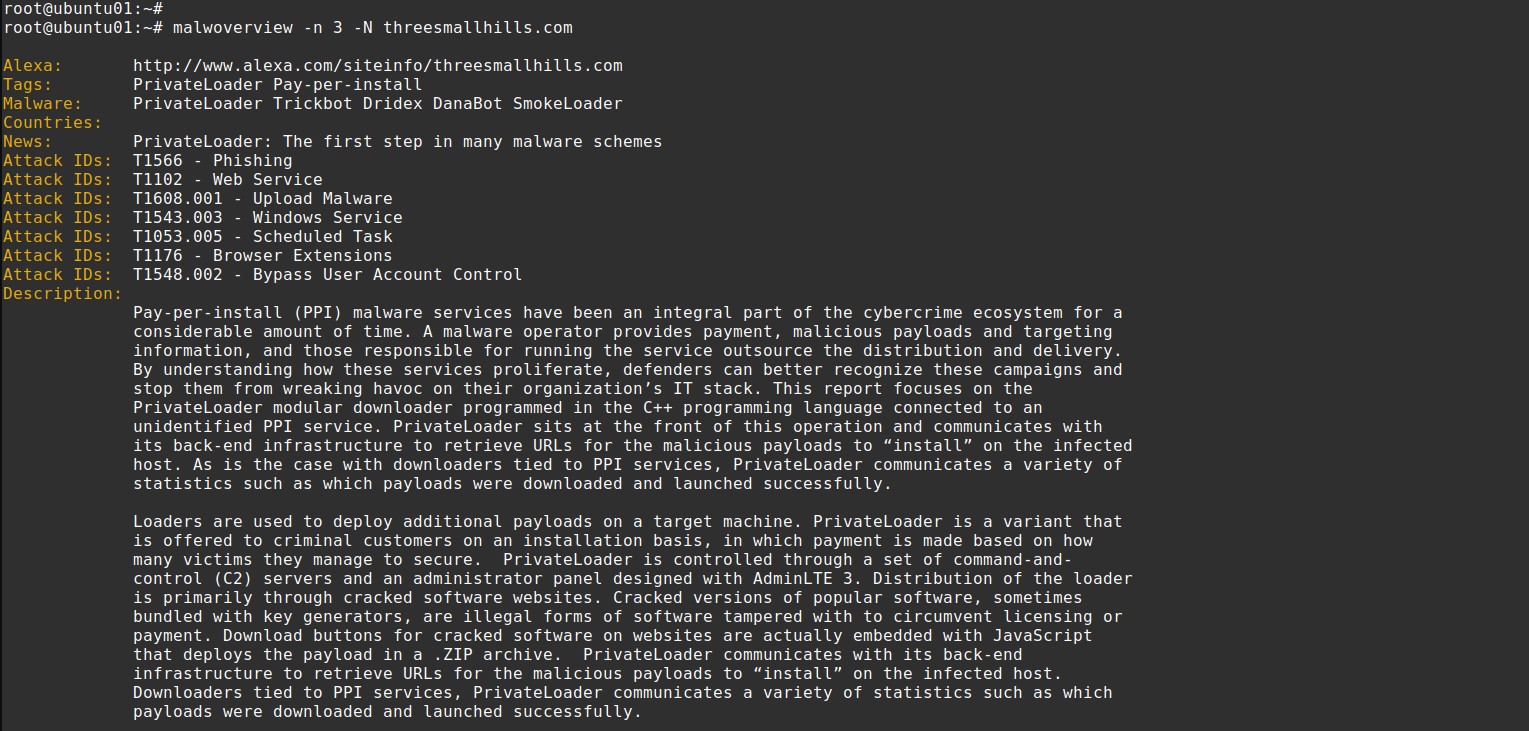
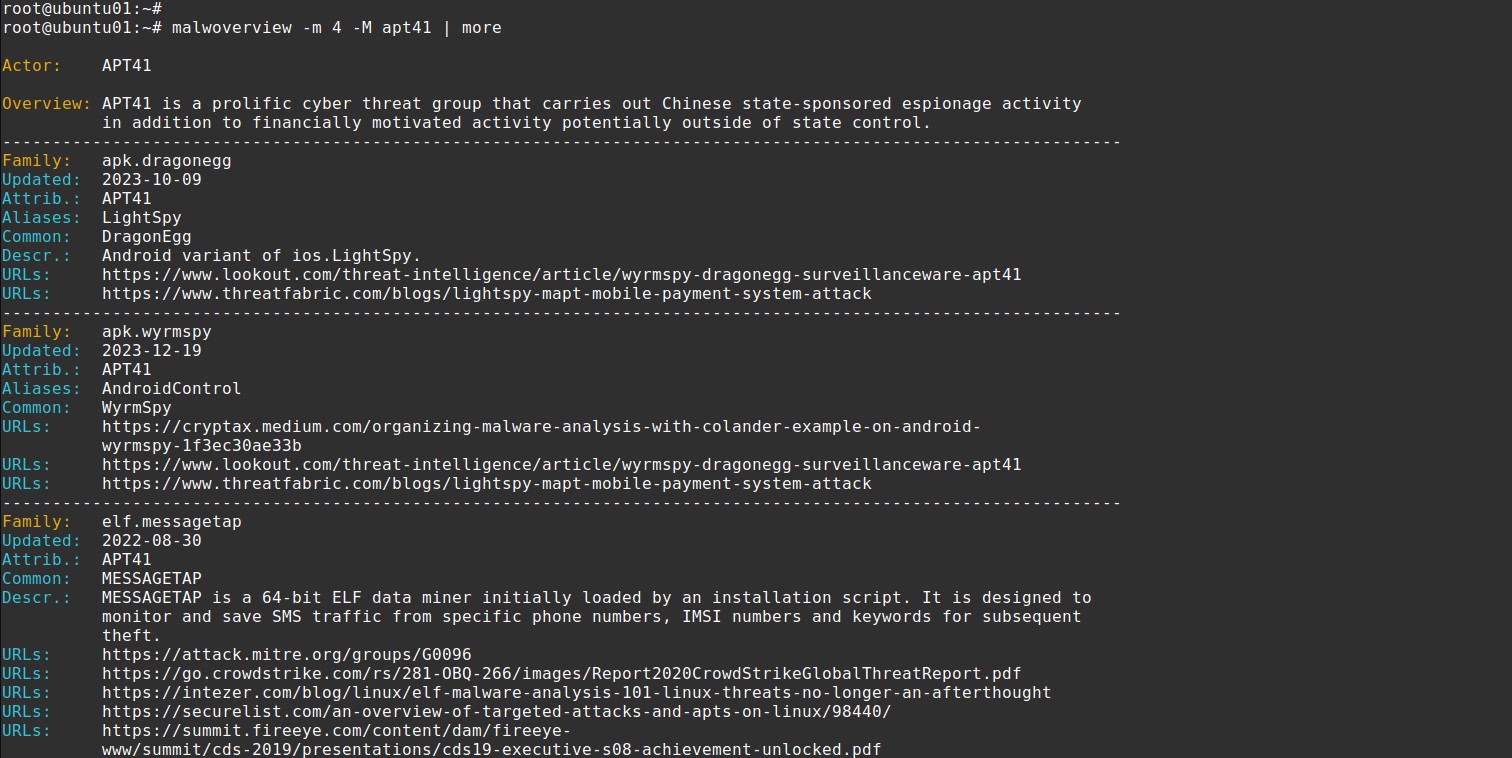
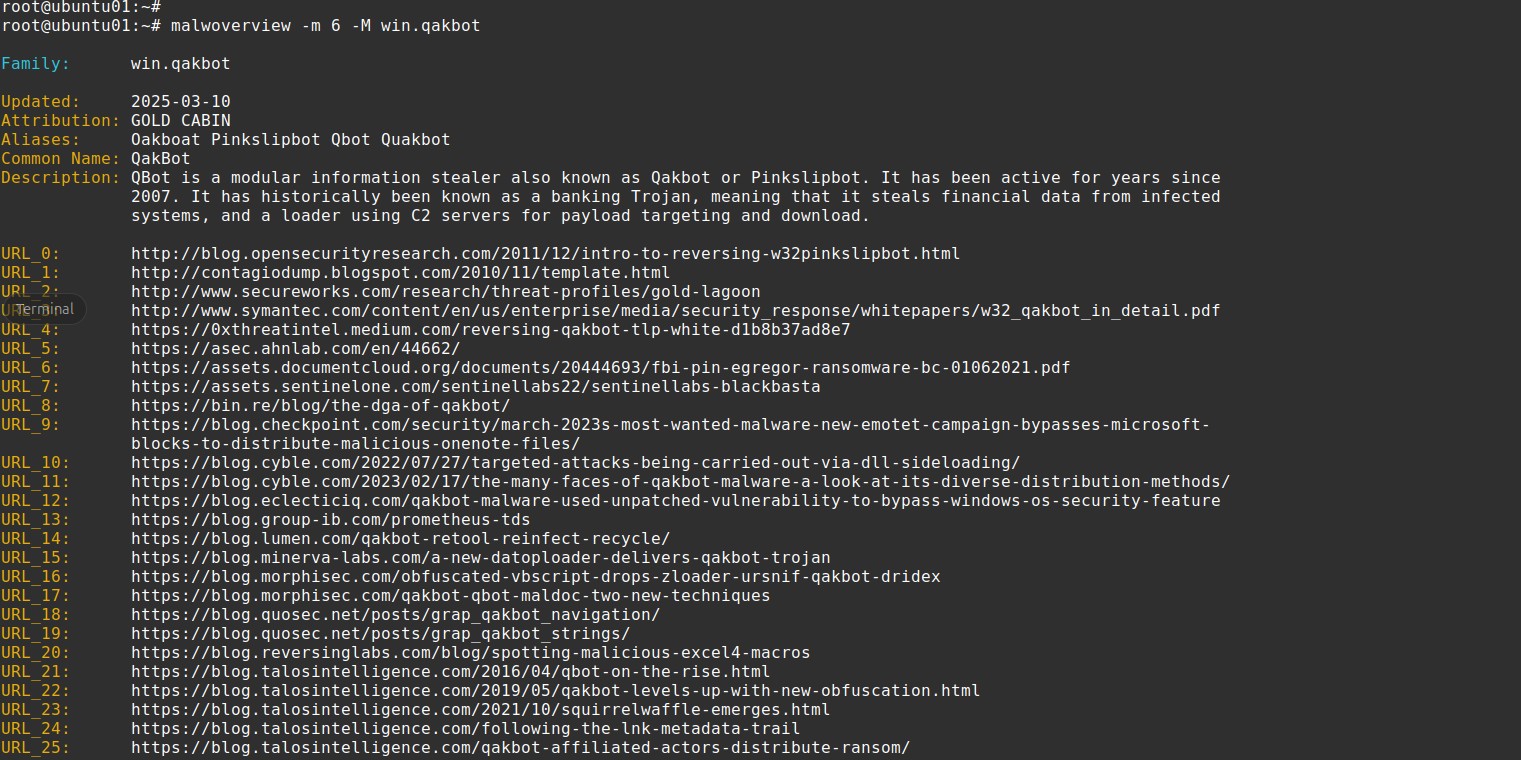
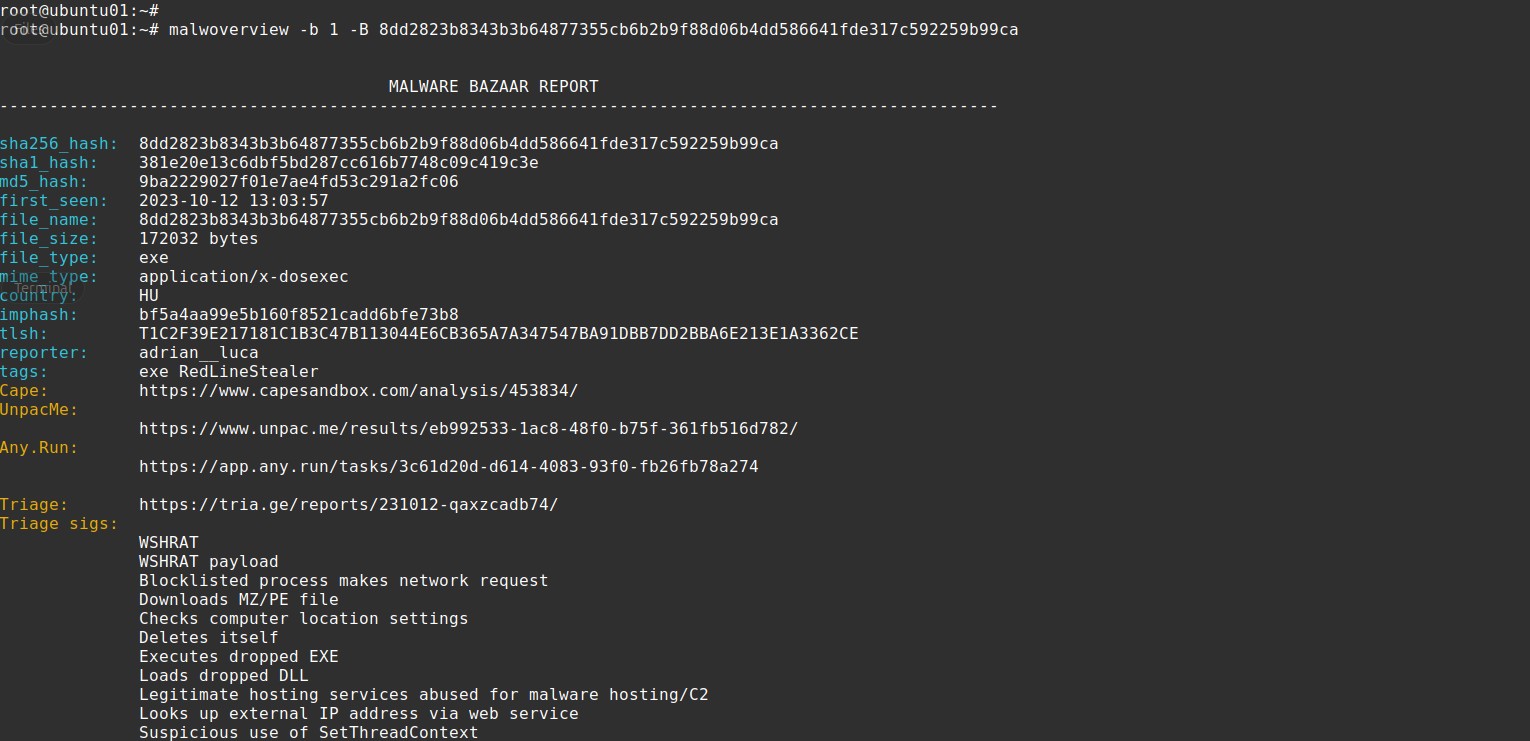
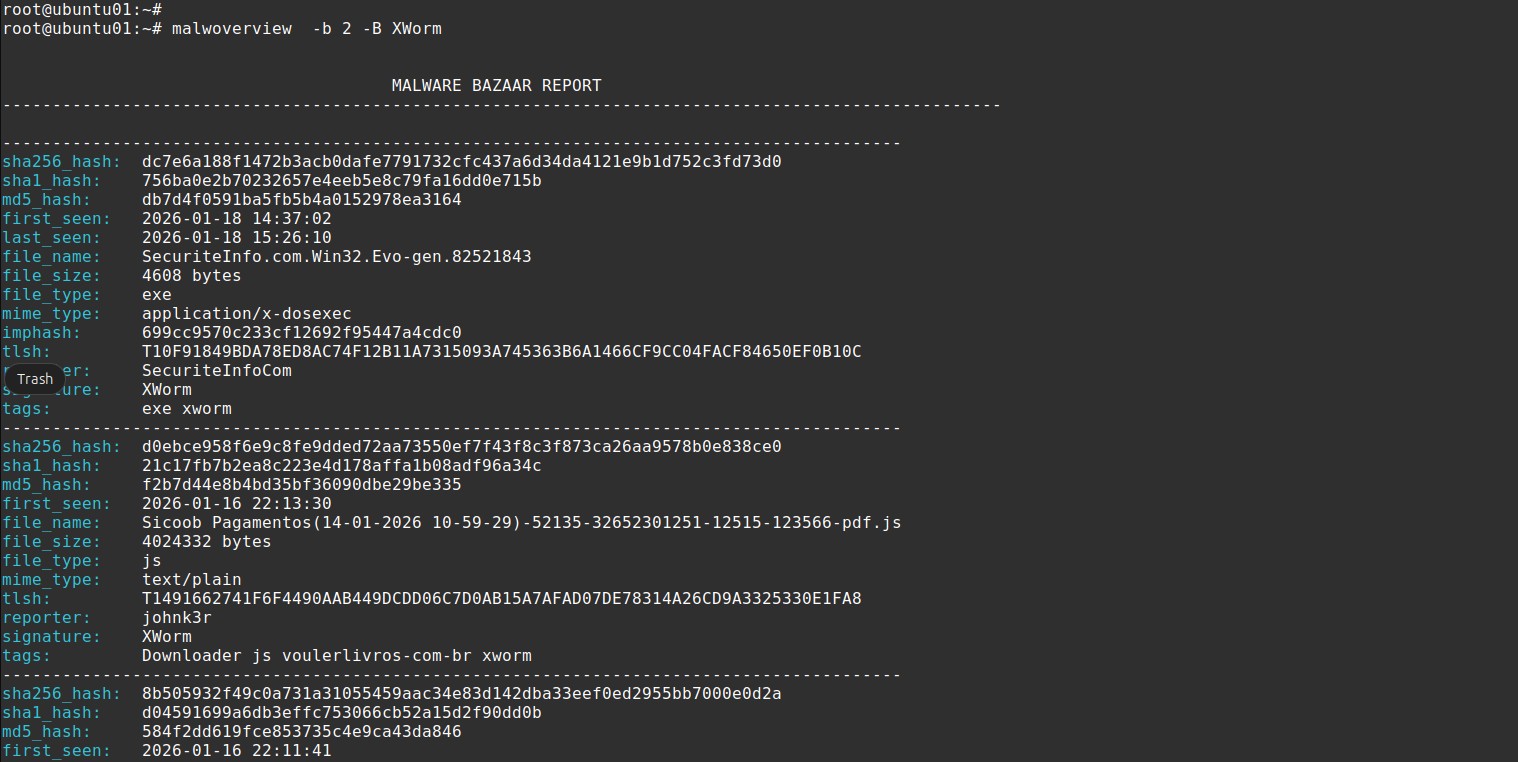
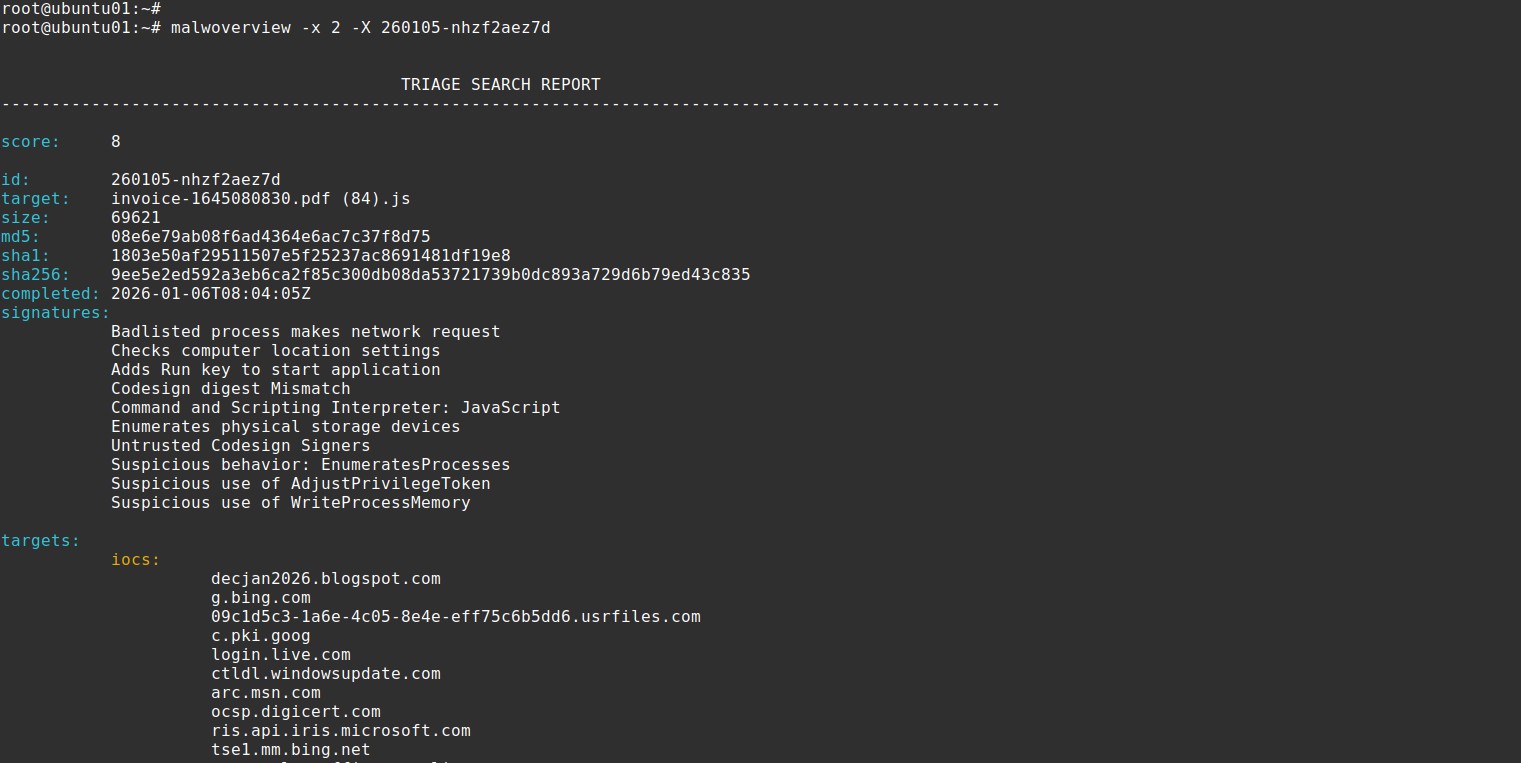

Copyright (C) 2018-2026 Alexandre Borges (https://exploitreversing.com)
This program is free software: you can redistribute it and/or modify
it under the terms of the GNU General Public License as published by
the Free Software Foundation, either version 3 of the License, or
(at your option) any later version.
This program is distributed in the hope that it will be useful,
but WITHOUT ANY WARRANTY; without even the implied warranty of
MERCHANTABILITY or FITNESS FOR A PARTICULAR PURPOSE. See the
GNU General Public License for more details.
See GNU Public License on <http://www.gnu.org/licenses/>.
## Текущая версия: 8.2.0 (Кодовое имя: Revolutions)
Важное замечание: Malwoverview по умолчанию НЕ отправляет образцы ни на какой endpoint,
поэтому он соблюдает возможные соглашения о неразглашении (NDA). Существуют отдельные опции,
которые явно отправляют образцы, но эти опции описаны в справке.
## О ПРОГРАММЕ
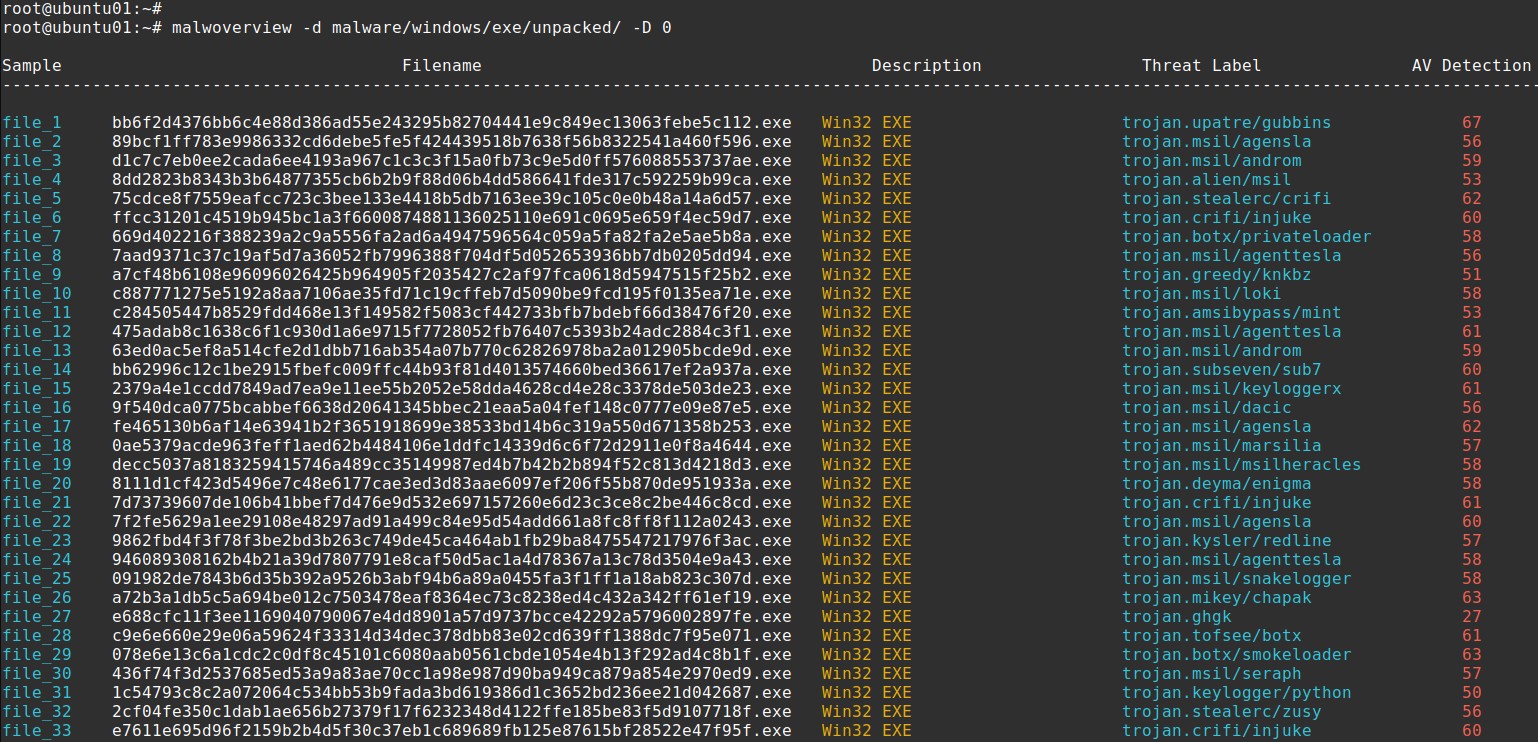
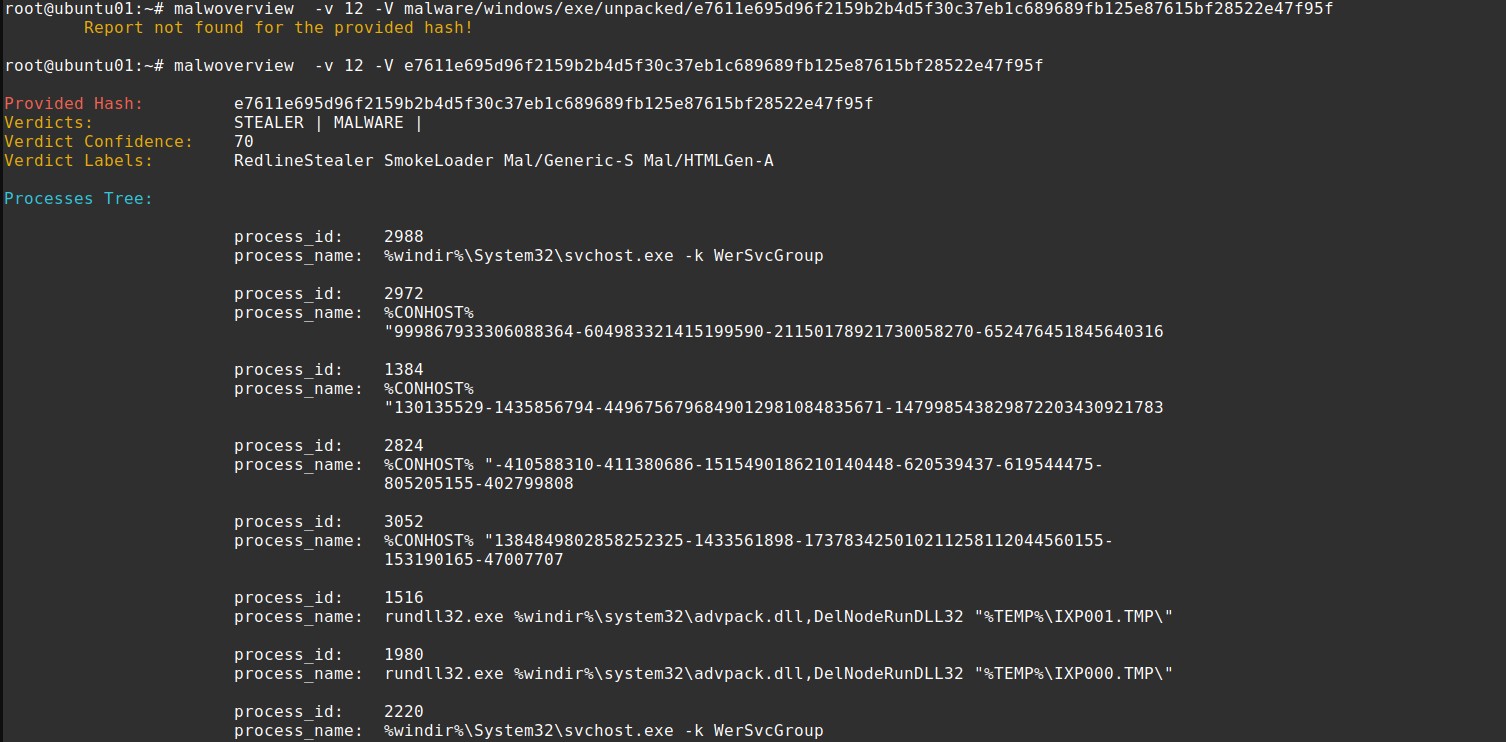
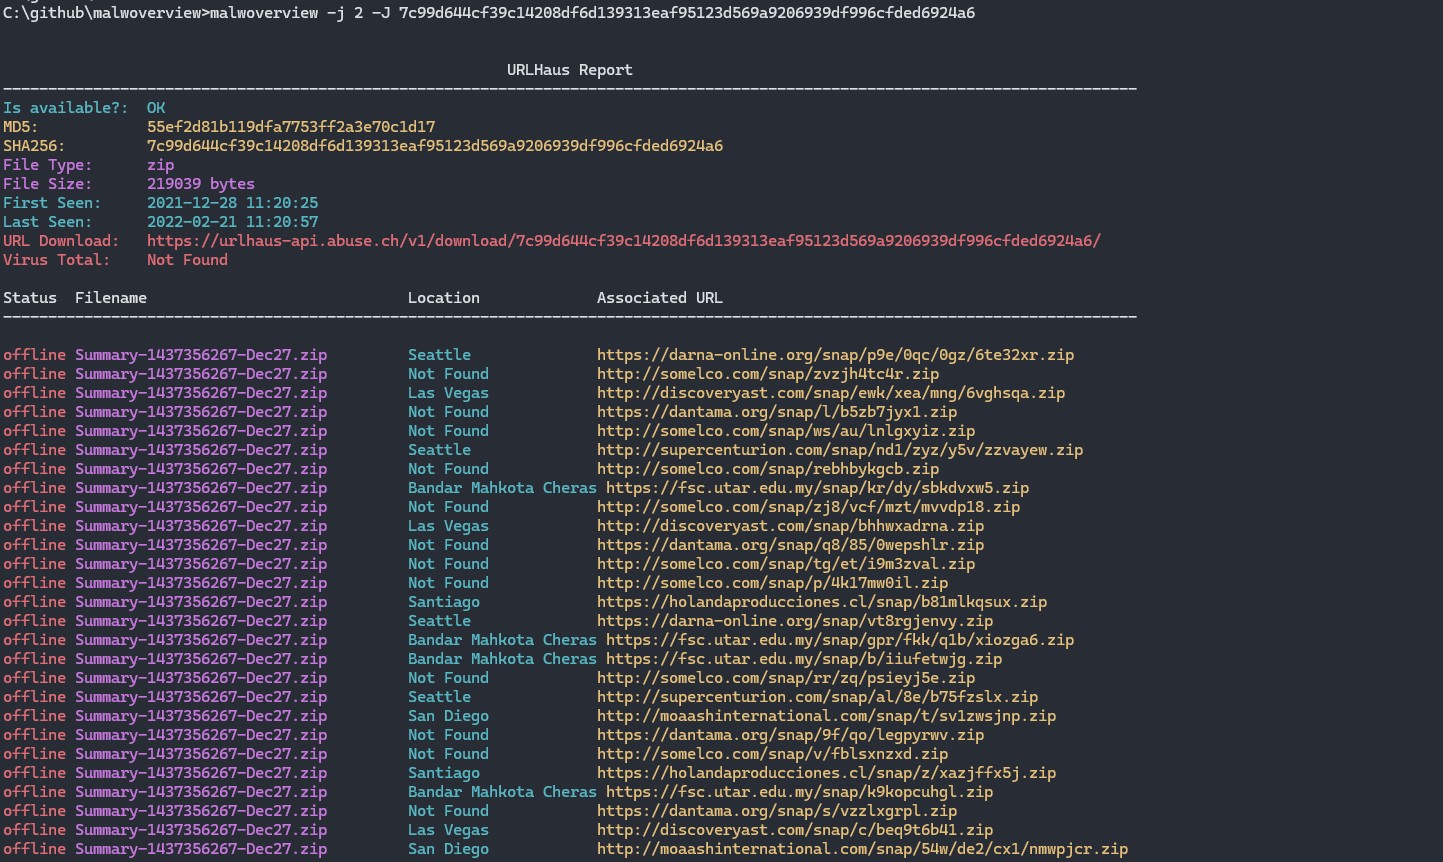
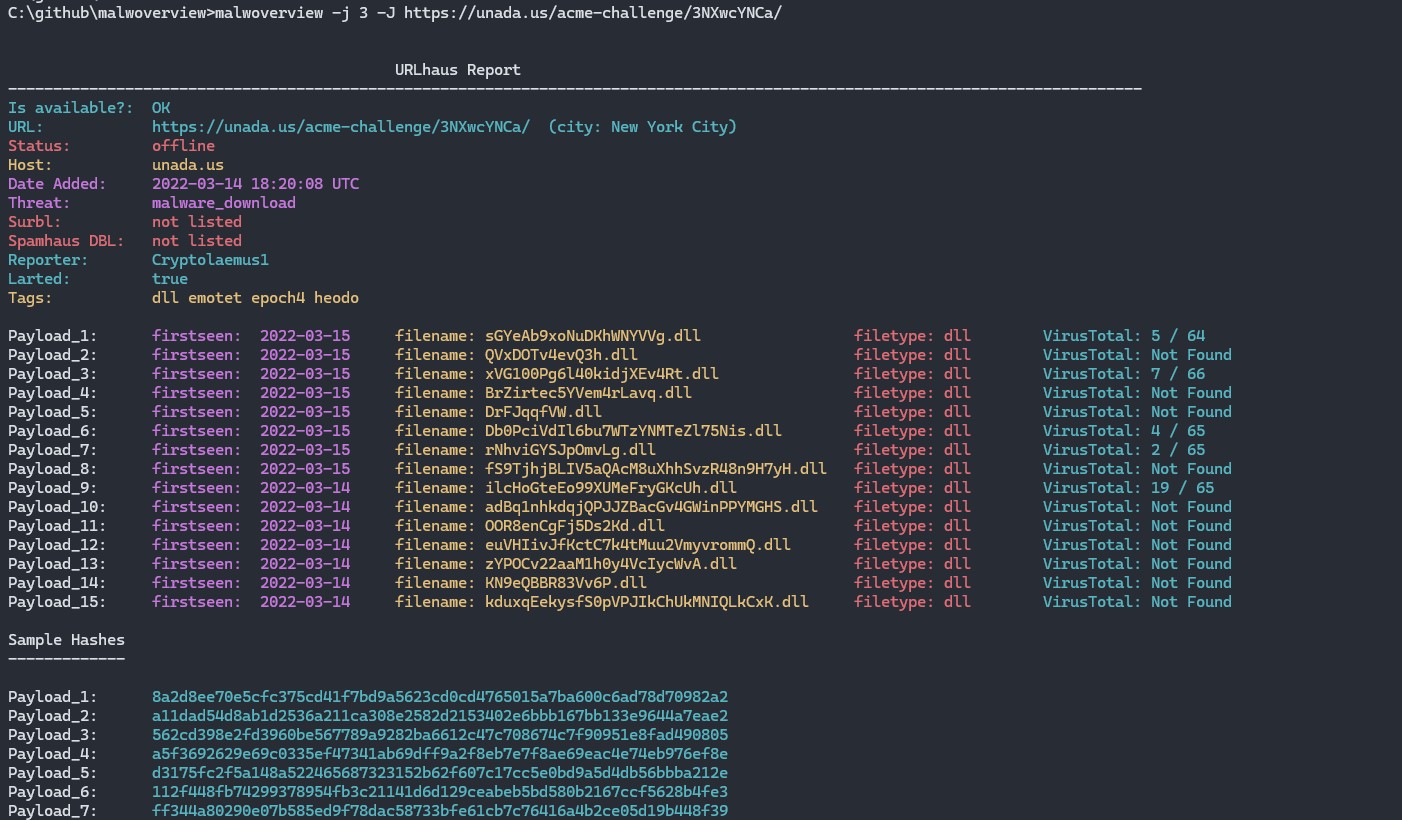
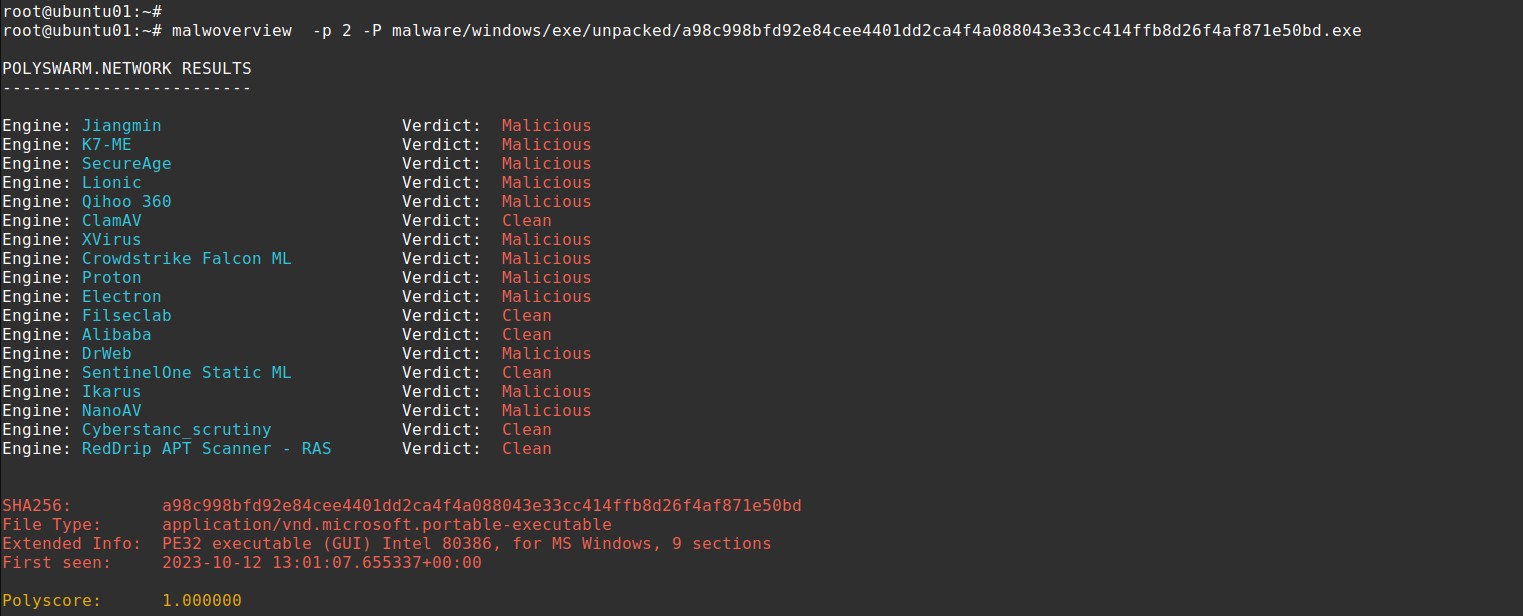
Malwoverview.py — это инструмент первой реакции для threat hunting, который выполняет первоначальный и быстрый
триаж образцов вредоносного ПО, URL-адресов, IP-адресов, доменов, семейств вредоносного ПО, IOC и хешей. Кроме того,
Malwoverview способен получать отчёты о динамическом и статическом поведении, отправлять и скачивать образцы
с нескольких endpoint'ов. Проще говоря, он работает как клиент к основным существующим песочницам.
Цели этого инструмента:
01. Определять похожие исполняемые образцы вредоносного ПО (PE/PE+) по таблице импорта (imphash) и группировать
их по разным цветам (обратите внимание на второй столбец вывода). Таким образом, цвета имеют значение!
02. Показывать информацию о хешах в движках Virus Total, Hybrid Analysis, Malshare, Polyswarm, URLhaus, Alien Vault,
Malpedia и ThreatCrowd.
03. Определять, содержат ли образцы вредоносного ПО overlay, и, при желании, извлекать его.
04. Проверять подозрительные файлы в Virus Total, Hybrid Analysis и Polyswarm.
05. Проверять URL-адреса в движках Virus Total, Malshare, Polyswarm, URLhaus и Alien Vault.
06. Скачивать образцы вредоносного ПО из движков Hybrid Analysis, Malshare, URLHaus, Polyswarm и Malpedia.
07. Отправлять образцы вредоносного ПО в VirusTotal, Hybrid Analysis и Polyswarm.
08. Выводить список последних подозрительных URL-адресов из URLHaus.
09. Выводить список последних полезных нагрузок из URLHaus.
10. Искать конкретные полезные нагрузки в Malshare.
11. Искать похожие полезные нагрузки (PE32/PE32+) в движке Polyswarm.
12. Классифицировать все файлы в каталоге, ища информацию в Virus Total и Hybrid Analysis.
13. Составлять отчёты о подозрительном домене с использованием различных движков, таких как VirusTotal, Malpedia и
ThreatCrowd.
14. Проверять APK-пакеты непосредственно с устройств Android в Hybrid Analysis и Virus Total.
15. Отправлять APK-пакеты непосредственно с устройств Android в Hybrid Analysis и Virus Total.
16. Показывать URL-адреса, связанные с указанным пользователем тегом, из URLHaus.
17. Показывать полезные нагрузки, связанные с тегом (сигнатурой), из URLHaus.
18. Показывать информацию об IP-адресе из Virus Total, Alien Vault, Malpedia и ThreatCrowd.
19. Показывать информацию об IP-адресе, домене и URL-адресе из Polyswarm.
21. Выполнять метапоиск в Polyswarm Network по нескольким критериям: imphash, IPv4, домен, URL и
семейство вредоносного ПО.
22. Собирать информацию для threat hunting из AlienVault по различным критериям.
23. Собирать информацию для threat hunting из Malpedia по различным критериям.
24. Собирать информацию для threat hunting из Malware Bazaar по различным критериям.
25. Собирать информацию об IOC из ThreatFox по различным критериям.
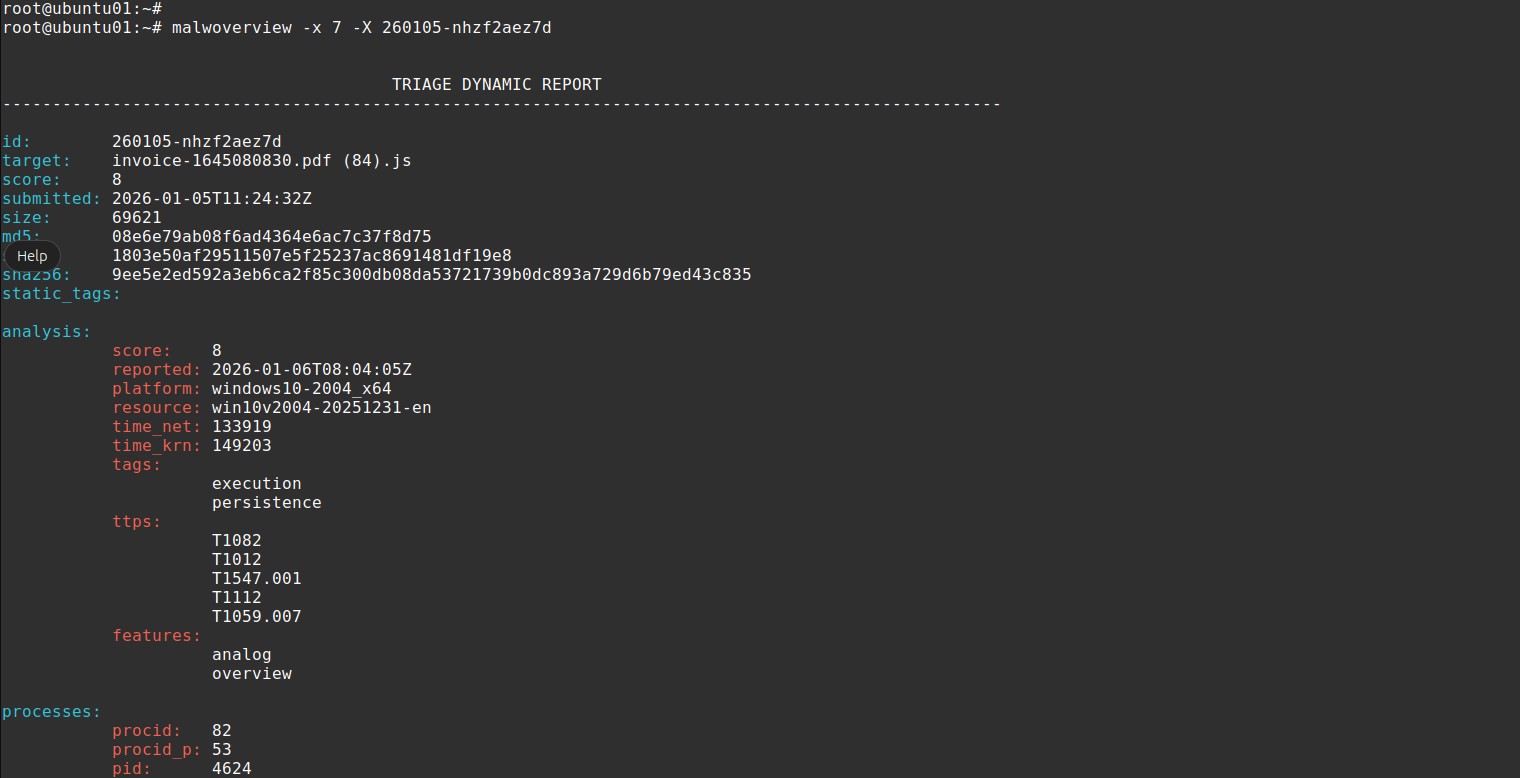
26. Собирать информацию для threat hunting из Triage по различным критериям.
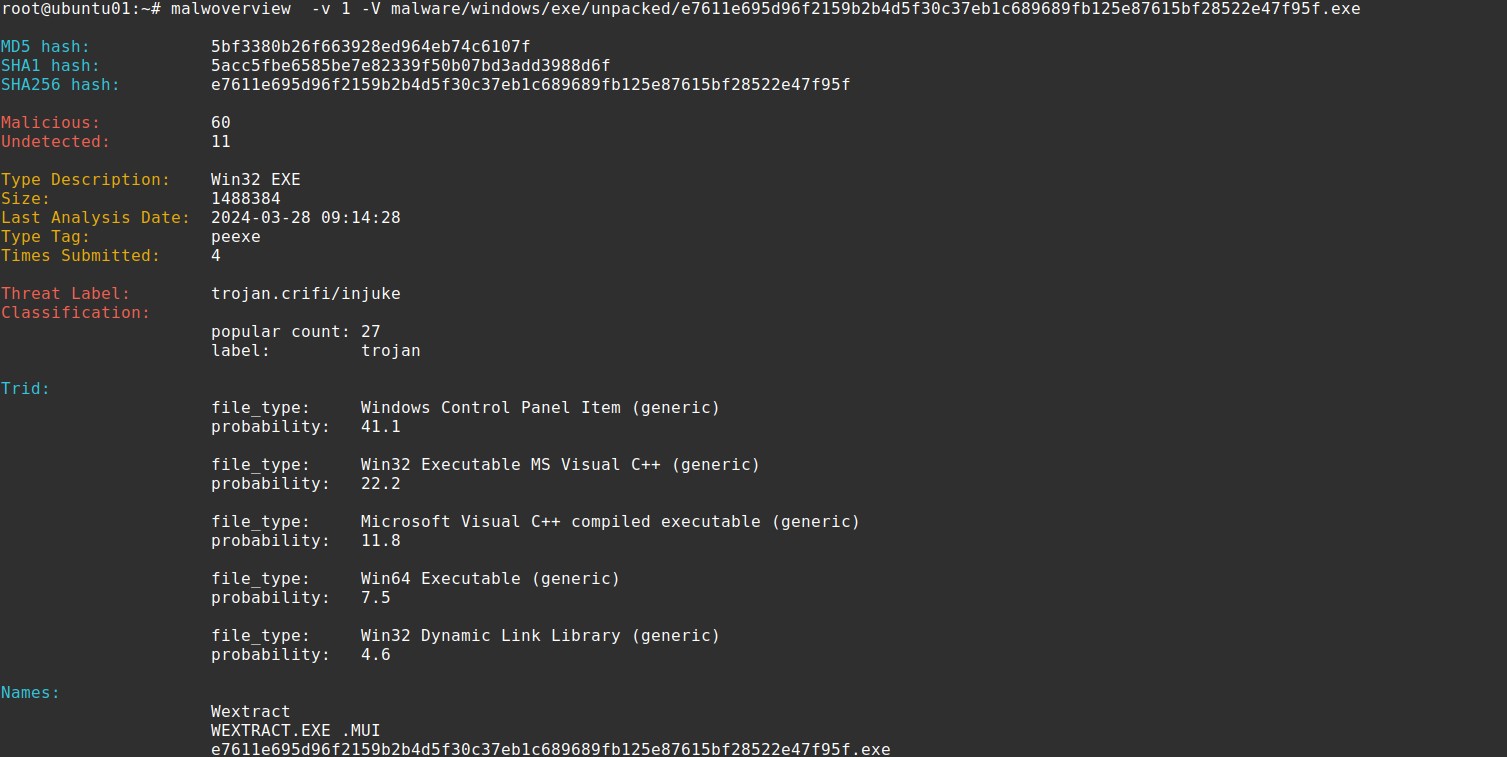
27. Получать оценку хешей из заданного файла в Virus Total.
28. Отправлять большие файлы (>= 32 МБ) в Virus Total.
29. Malwoverview использует Virus Total API v.3, поэтому больше нет ни одной опции, использующей v.2.
30. Получать информацию о заданном IP-адресе из сервиса IPInfo.
31. Получать объединённую информацию о заданном IP-адресе из нескольких сервисов.
32. Предлагать дополнительную опцию для сохранения любого скачанного файла в центральное расположение.
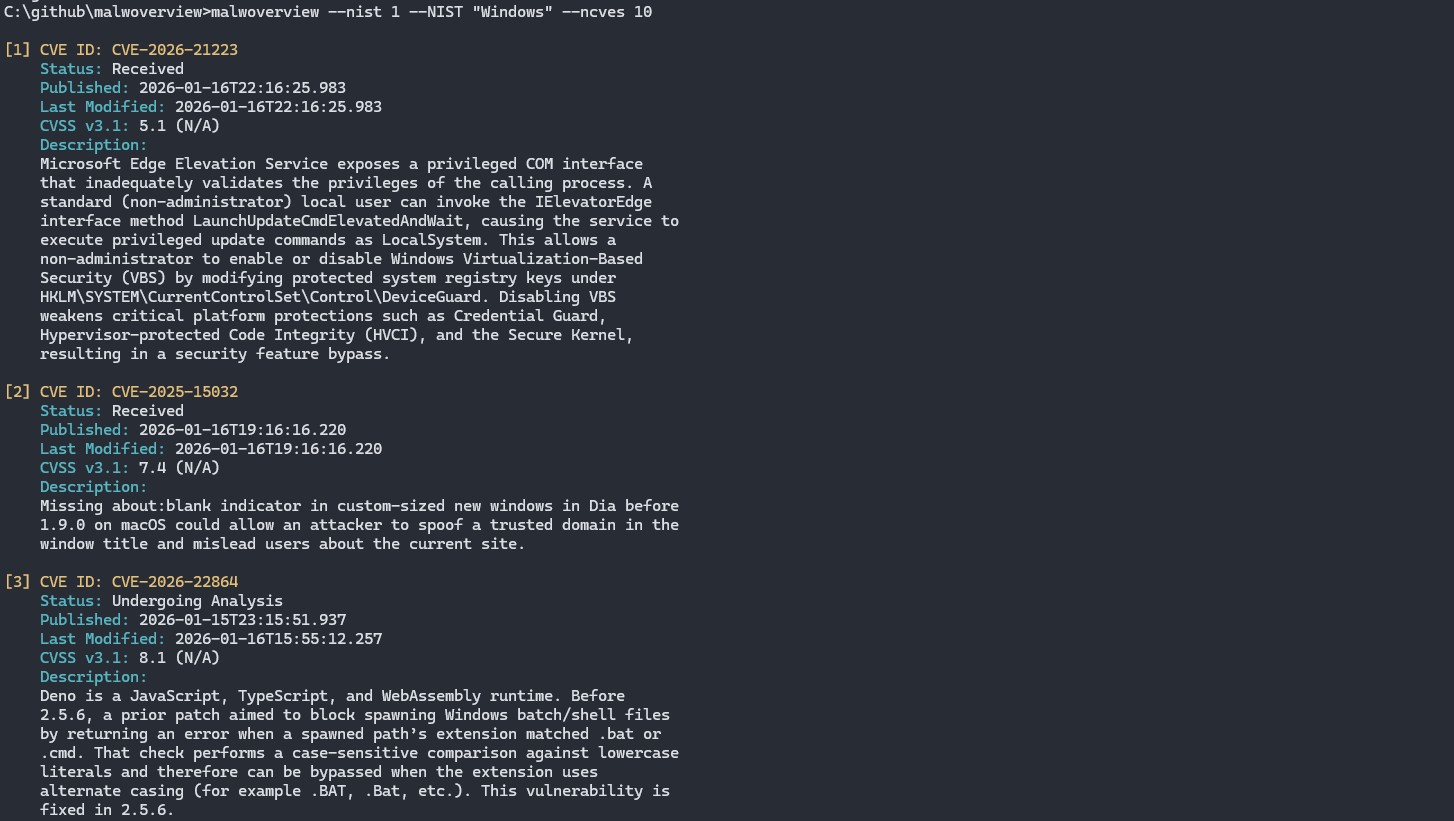
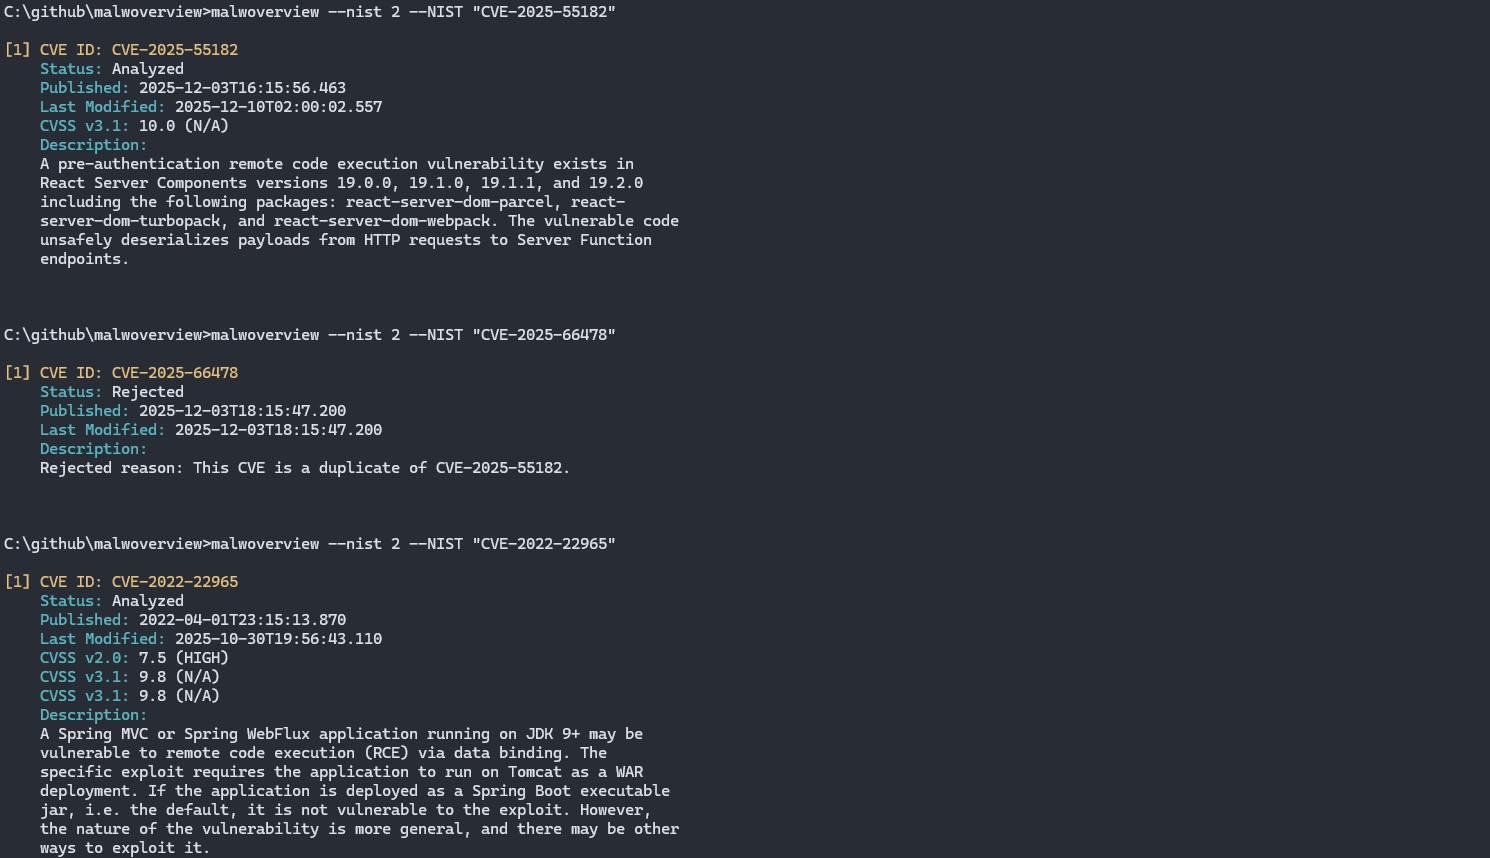
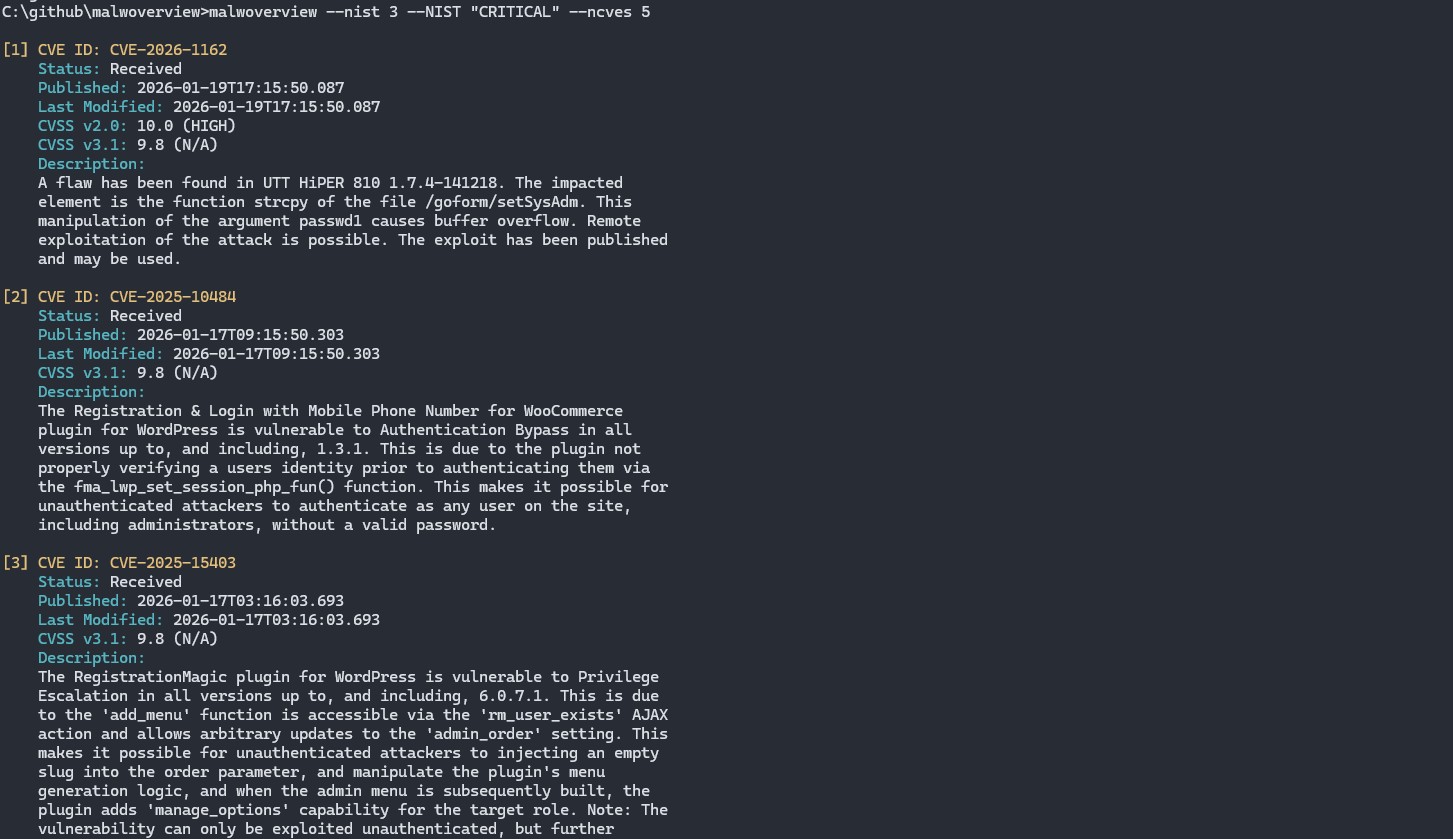
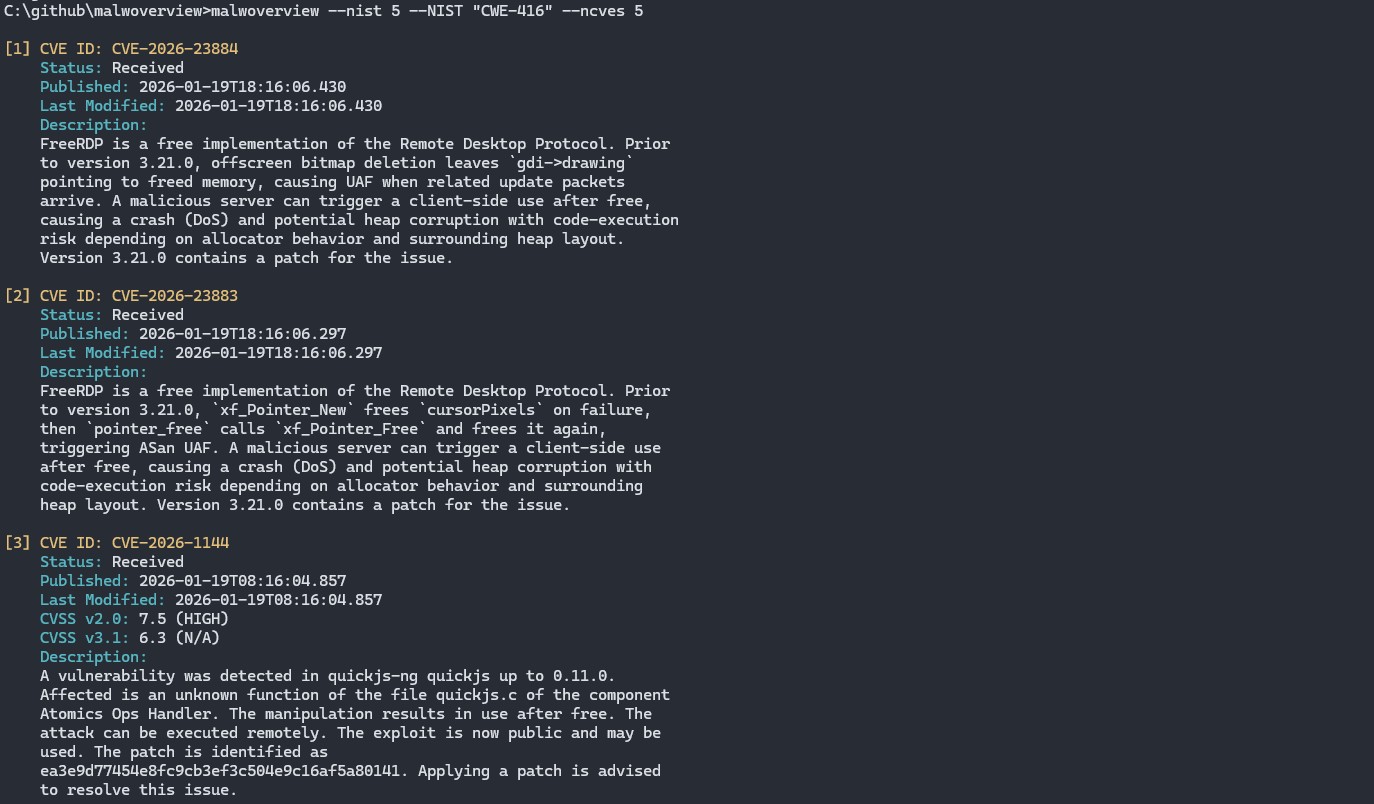
33. Выводить список уязвимостей из NIST и искать их по различным критериям.
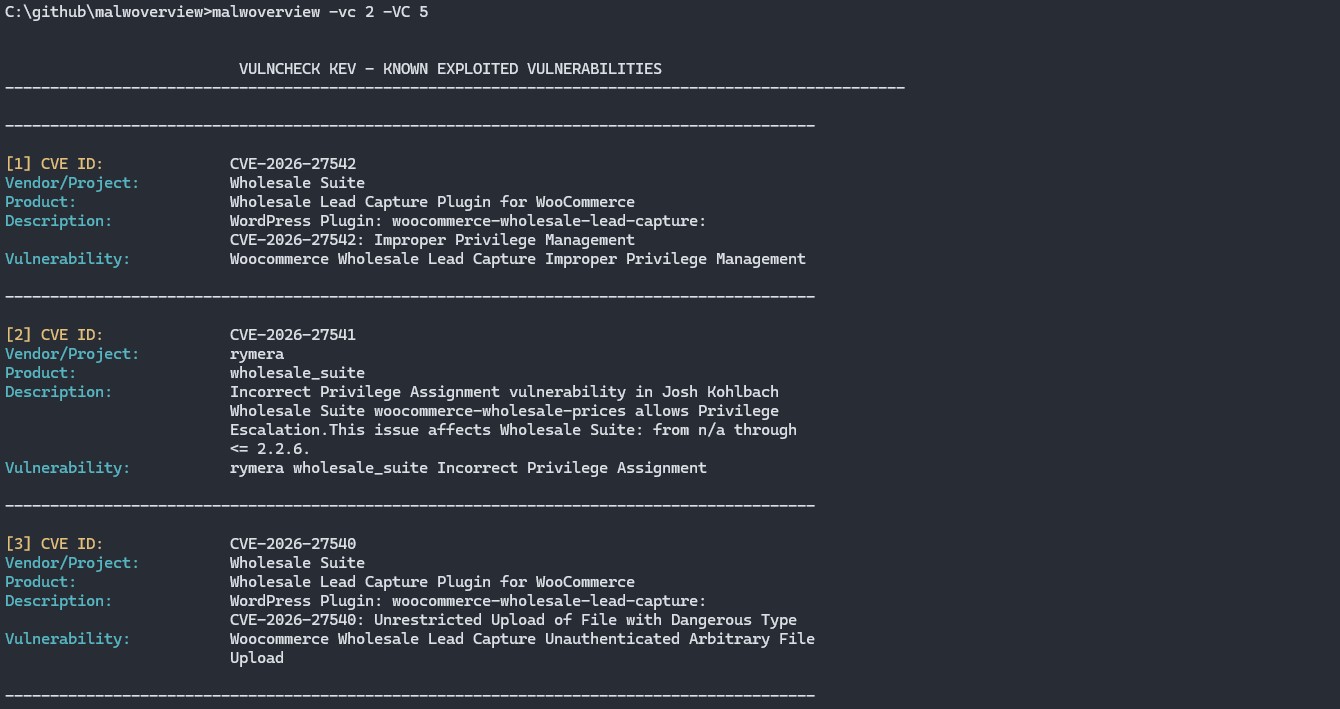
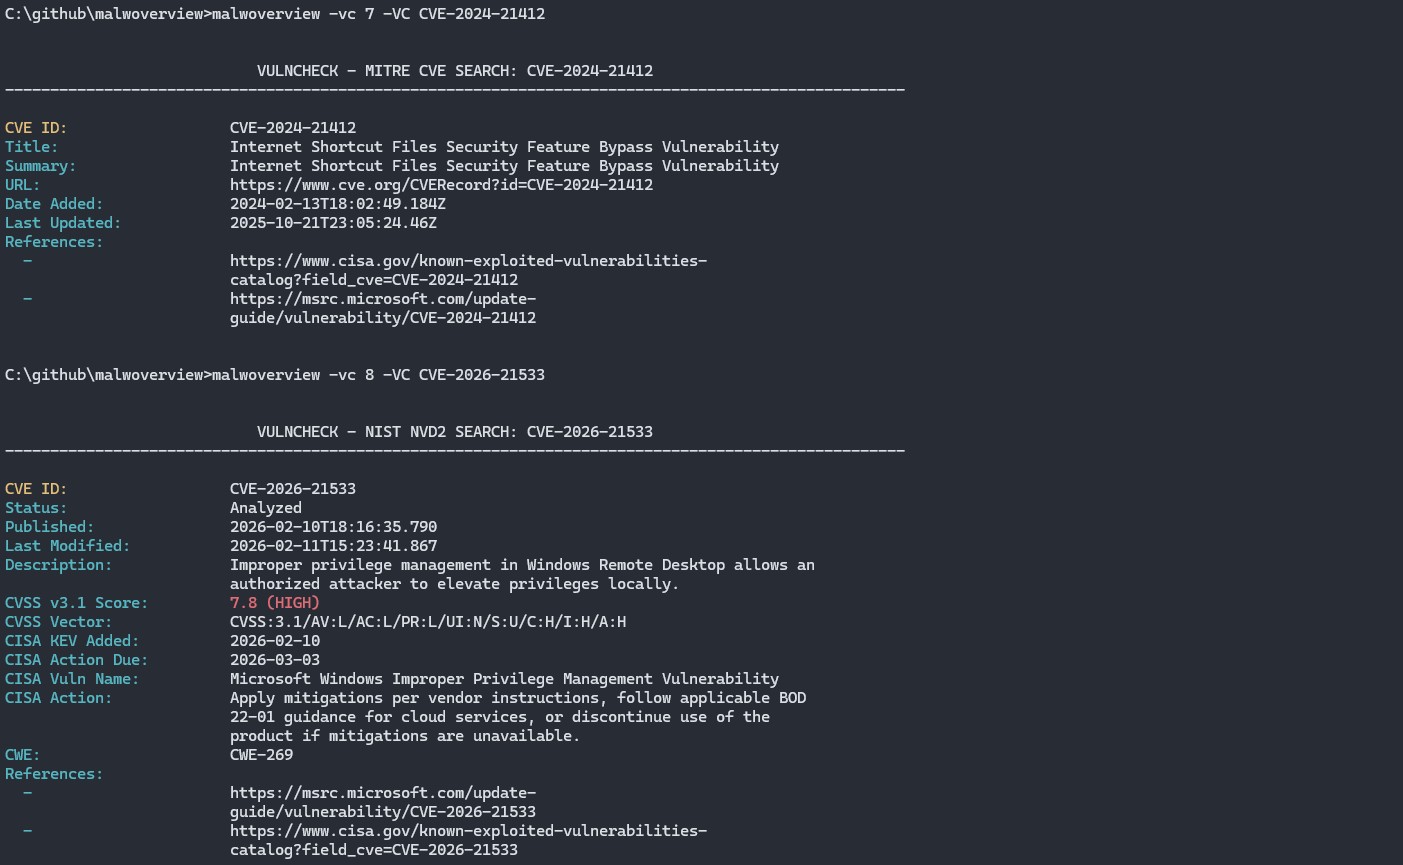
34. Запрашивать базу данных VulnCheck — Community/Free tier.
35. Собирать информацию для threat hunting из Shodan по различным критериям.
36. Проверять репутацию IP-адреса в AbuseIPDB.
37. Проверять классификацию IP-адреса в GreyNoise (community API).
38. Выполнять Whois/RDAP-запросы для доменов и IP-адресов.
39. Кросс-сервисная корреляция хешей между VirusTotal, Hybrid Analysis, Triage и AlienVault.
40. Пакетная проверка хешей в Malware Bazaar из файла, содержащего хеши.
41. Пакетная проверка хешей в Hybrid Analysis из файла, содержащего хеши.
42. Пакетная проверка хешей в Triage из файла, содержащего хеши.
43. Сканирование каталога в Malware Bazaar, Hybrid Analysis и Triage.
44. Извлекать IOC (хеши, IP-адреса, URL-адреса, домены, CVE) из текстовых файлов.
45. Сканировать файлы или каталоги с помощью правил YARA.
46. Интерактивный режим REPL для непрерывных сессий threat hunting.
47. Структурированные форматы вывода JSON и CSV.
48. Кэширование результатов с настраиваемым TTL (на основе SQLite).
49. Поддержка прокси HTTP/HTTPS/SOCKS5 для всех API-запросов.
50. Сопоставление с техниками MITRE ATT&CK для отчётов о поведении.
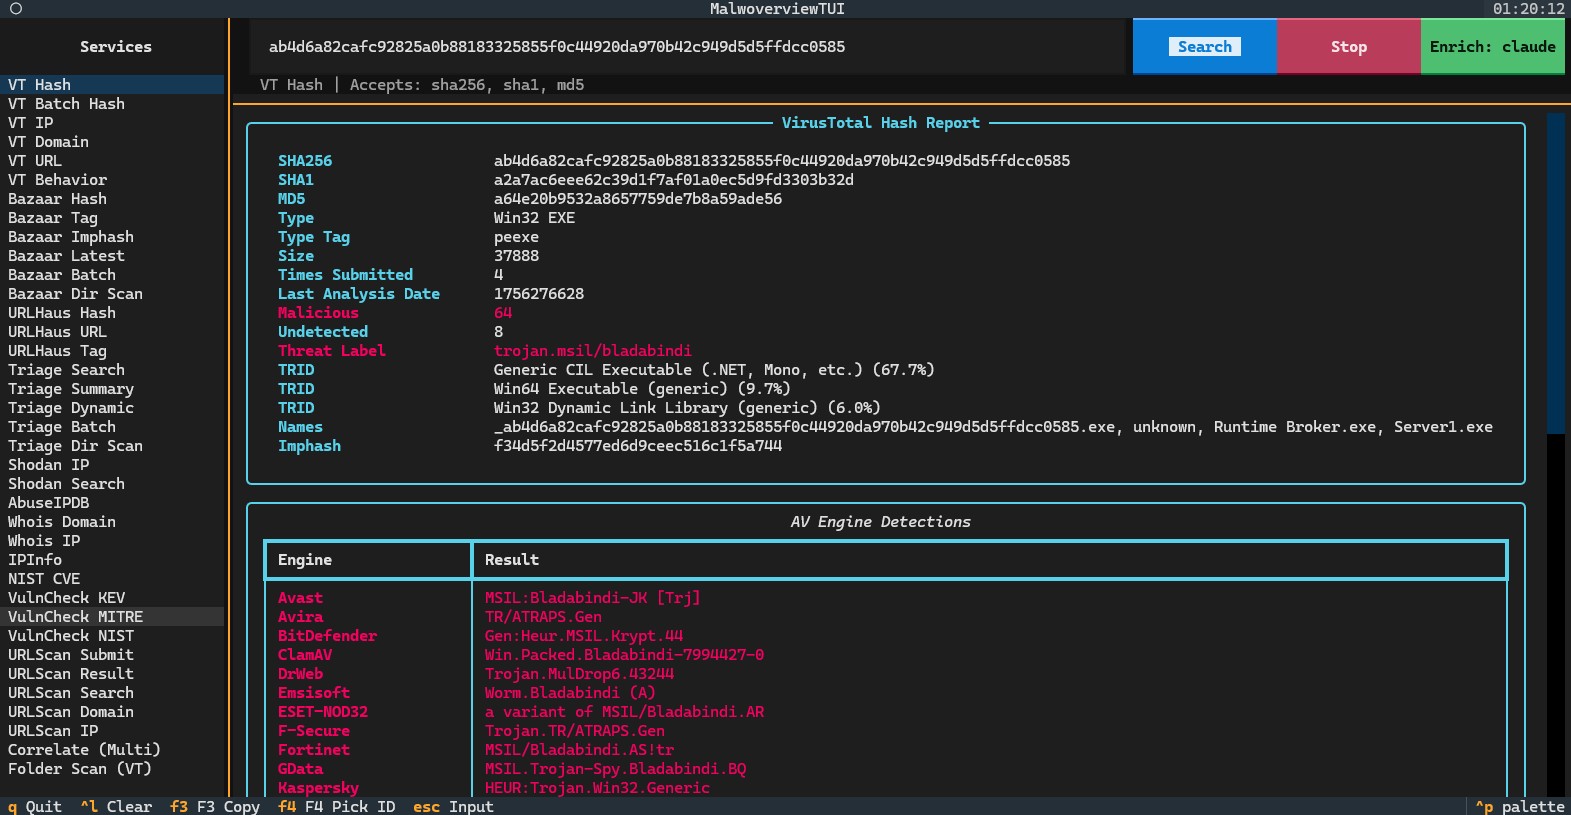
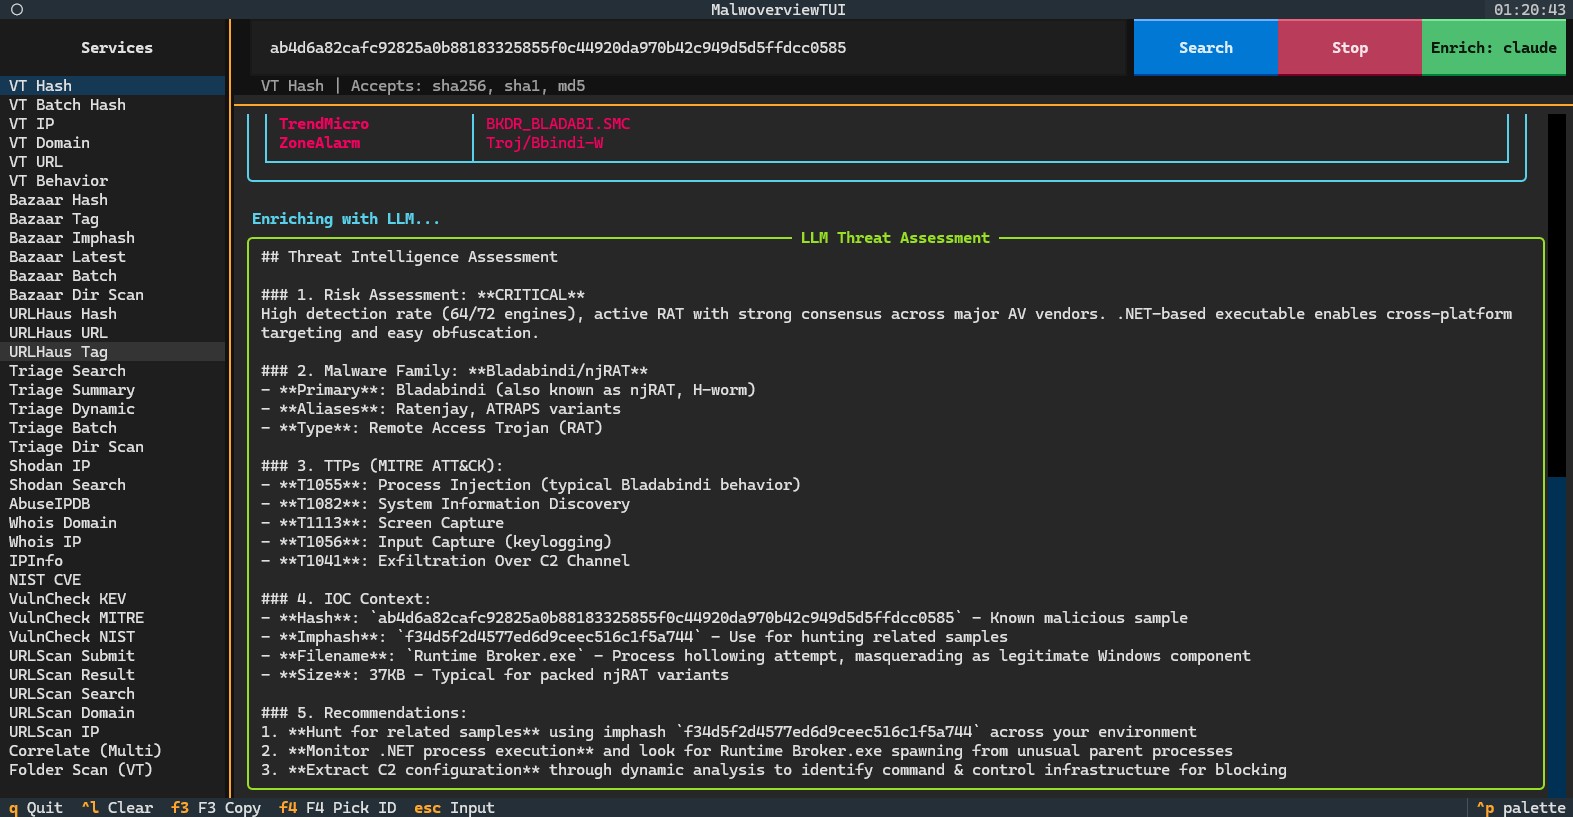
51. Режим панели управления TUI (Text User Interface) с навигацией на основе панелей.
52. Собирать информацию для threat hunting из URLScan.io — отправлять URL-адреса, получать результаты сканирования и искать сканирования.
53. Обогащение данных об угрозах на основе LLM — генерируемая ИИ оценка риска, сопоставление с MITRE ATT&CK и рекомендации аналитика, добавляемые к любому результату запроса. Поддерживает Claude, Gemini, OpenAI и Ollama (локально).
54. Пакетная проверка IP-адресов в VirusTotal из файла, содержащего IP-адреса, с выводом сводной таблицы (IP-адрес, страна, владелец AS, обнаружение).
55. Охота в VirusTotal с помощью правил YARA: отправка и отслеживание заданий Retrohunt, вывод списка совпавших файлов, а также создание и вывод списка наборов правил и уведомлений Livehunt.
56. Сканирование с использованием целого каталога правил YARA, каждый файл компилируется в своём собственном пространстве имён.
57. Поиск образцов в Malware Bazaar по имени правила YARA, а также скачивание и извлечение набора правил YARAify из abuse.ch.
58. Скачивание полного набора правил YARA Malpedia для заданного уровня TLP.
59. Вывод списка типов файлов MalShare, встречавшихся за последние 24 часа, и вывод списка хешей любых из этих типов.
60. Пакетная проверка хешей в URLHaus из файла, содержащего хеши.
61. Пивоты Certificate Transparency через crt.sh без API-ключа: перечисление поддоменов, встречающихся в выданных сертификатах, и вывод списка самих сертификатов.
62. Просмотр, очистка и опустошение локального кэша результатов.
63. Интерактивный режим и TUI достигают каждого сервиса, доступного из командной строки, а TUI экспортирует свои результаты в json и csv.
64. Локальный триаж PE-файла или каталога без API-ключа с выводом типа файла, размера, overlay, размера overlay и энтропии, а также подсветкой файлов, превышающих порог энтропии.
65. Сканирования Android хешируют каждый APK пакета, включая split APK, а не только базовый APK.
66. Проверка подписи Authenticode без API-ключа с сообщением о том, подписан ли бинарный файл и действительна ли ещё подпись, а также с указанием подписанта изменённого файла.
67. Сообщается о каждой встроенной подписи бинарного файла с несколькими подписями, каждая со своим собственным алгоритмом дайджеста, сертификатом, отпечатком и серийным номером, так что второй подписант никогда не скрывается за первым.
68. Проверка файла в VirusTotal (-v 1) и отчёт по хешу (-v 8) показывают блок подписи: прошёл ли сертификат проверку, цепочки подписанта и контрподписанта, дату подписи и каждый сертификат с его статусом, алгоритмом, датами действия, серийным номером и отпечатком.
69. Вывод списка CVE, связанных с компонентом, по его имени или по пути к локальному бинарному файлу, чей VERSIONINFO предоставляет описание компонента, под которое написаны современные записи NVD.
## УЧАСТНИКИ
Alexandre Borges (https://github.com/alexandreborges) | владелец проекта и основной разработчик
Artur Marzano (https://github.com/Macmod) | со-основной разработчик
Corey Forman (https://github.com/digitalsleuth) | отвечает за интеграцию с REMnux
Christian Clauss (https://github.com/cclauss)
## КАК ВНЕСТИ ВКЛАД В ЭТОТ ПРОЕКТ
Начиная с версии 6.0.0 существует новая ветка с именем "dev". Все вклады и предложения
должны вноситься в эту ветку "dev".
Специалисты, желающие внести вклад, должны открыть issue, объяснив предлагаемое улучшение
и то, как оно сделает проект лучше. После того как оно будет принято, он/она
получает право отправить PR, который будет протестирован.
После того как все изменения протестированы, эта новая версия Malwoverview реплицируется в ветку master
и генерируется новый Python-пакет.
## УСТАНОВКА
Этот инструмент был протестирован на REMnux, Ubuntu, Kali Linux, macOS и Windows. Malwoverview
можно установить, выполнив следующую команду:
* pip3.11 install git+https://github.com/alexandreborges/malwoverview
или...
* python -m pip install -U malwoverview
Если вы хотите установить Malwoverview на macOS, вам нужно выполнить следующие команды:
* /bin/bash -c "$(curl -fsSL https://raw.githubusercontent.com/Homebrew/install/HEAD/install.sh)"
* brew install libmagic
* pip3 install urllib3==1.26.6
* pip3 install -U malwoverview
* Добавьте каталог бинарных файлов Python в переменную PATH, отредактировав файл .bash_profile в вашем домашнем
каталоге. Пример:
export PATH=$PATH:/Users/alexandreborges/Library/Python/3.9/bin
* Выполните: . ./.bash_profile
Если вы устанавливаете Malwoverview на Windows, убедитесь, что следующие условия выполнены
ПОСЛЕ установки Malwoverview:
* python-magic НЕ установлен. (pip show python-magic)
* python-magic-bin УСТАНОВЛЕН. (pip show python-magic-bin)
#### Примечание: рекомендуется сохранить .malwapi.conf перед любым обновлением!
#### Опциональные возможности
Некоторые возможности требуют опциональных зависимостей. Устанавливайте их по мере необходимости:
* Сканирование YARA: pip install malwoverview[yara]
* Проверка подписи: pip install malwoverview[signature]
* Экспорт отчёта в PDF: pip install malwoverview[pdf]
* Панель управления TUI: pip install malwoverview[tui]
* Все опциональные: pip install malwoverview[all]
## ТРЕБУЕМЫЕ API
Начать использовать Malwoverview можно и без вставки всех API. Однако,
чтобы использовать все опции Malwoverview, вы должны вставить соответствующий API следующих сервисов:
VirusTotal, Hybrid Analysis, URLHaus, Malshare, Polyswarm, Alien Vault, Malpedia, Triage,
IPInfo, Malware Bazaar, ThreatFox, VulnCheck, Shodan, AbuseIPDB, GreyNoise и URLScan.io в файл конфигурации .malwapi.conf,
который должен присутствовать (или быть создан) в домашнем каталоге (/home/[username]
или /root в Linux, и C:\Users\[username] в Windows. В качестве альтернативы пользователи могут создать
пользовательский файл конфигурации и указать его с помощью опции -c.
Следует подчеркнуть: если файл .malwapi.conf не существует в вашем домашнем каталоге, то вы должны
создать его!
* Особое замечание об Alien Vault: необходимо подписаться на pulses на сайте Alien Vault
перед использованием опции -n 1.
* Особое замечание о Malshare и Shodan: оба сервиса требуют, чтобы их API-ключ передавался в
самом URL, и ни один из них не документирует альтернативу в виде заголовка или тела запроса (endpoint hashlookup
в Malshare — это POST, но ключ всё равно передаётся в строке запроса). Malwoverview заменяет эти два
ключа на [REDACTED] в каждом сообщении об ошибке, которое он выводит, чтобы они не попали в вывод, который вы вставляете
в отчёт об ошибке, но ключ всё равно записывается в журналах доступа этих сервисов и в любом
прокси, который терминирует TLS между вами и ними. Относитесь к обоим ключам как к раскрытым оператору сервиса
и ротируйте их так же, как любые другие учётные данные.
Файл конфигурации .malwapi.conf имеет следующий формат:
[VIRUSTOTAL]
VTAPI =
[HYBRID-ANALYSIS]
HAAPI =
[MALSHARE]
MALSHAREAPI =
[HAUSSUBMIT]
HAUSSUBMITAPI =
[POLYSWARM]
POLYAPI =
[ALIENVAULT]
ALIENAPI =
[MALPEDIA]
MALPEDIAAPI =
[TRIAGE]
TRIAGEAPI =
[IPINFO]
IPINFOAPI =
[BAZAAR]
BAZAARAPI =
[THREATFOX]
THREATFOXAPI =
[VULNCHECK]
VULNCHECKAPI =
[URLHAUS]
URLHAUSAPI =
[SHODAN]
SHODANAPI =
[ABUSEIPDB]
ABUSEIPDBAPI =
[GREYNOISE]
GREYNOISEAPI =
[URLSCANIO]
URLSCANIOAPI =
[LLM]
PROVIDER = claude
CLAUDE_API_KEY =
CLAUDE_MODEL = claude-opus-4-8
GEMINI_API_KEY =
OPENAI_API_KEY =
OPENAI_MODEL = gpt-4o-mini
OLLAMA_URL = http://localhost:11434
OLLAMA_MODEL = llama3.1
API можно запросить на соответствующих сайтах сервисов:
01. Virus Total (community и платный API): https://www.virustotal.com/gui/join-us
02. Hybrid Analysis: https://www.hybrid-analysis.com/signup
03. Malshare: https://malshare.com/doc.php
04. URLHaus: https://urlhaus.abuse.ch/api/#account
05. Polyswarm: https://docs.polyswarm.io/consumers
06. Alien Vault: https://otx.alienvault.com/api
07. Malpedia: не предлагает открытую регистрацию, но вы можете запросить учётную запись пользователя
напрямую через Twitter (DM) или по электронной почте обратной связи. Твиттер-аккаунт Malpedia —
@malpedia.
08. Malware Bazaar: https://bazaar.abuse.ch/api/#auth\_key
09. ThreatFox: https://threatfox.abuse.ch/api/#auth\_key
10. Triage: https://tria.ge/signup.
11. IPInfo: https://ipinfo.io/
12. VulnCheck: https://vulncheck.com/signin (доступен Community/Free tier)
13. Shodan: https://account.shodan.io/register
14. AbuseIPDB: https://www.abuseipdb.com/register
15. GreyNoise: https://viz.greynoise.io/signup
16. URLScan.io: https://urlscan.io/user/signup
#### Провайдеры обогащения LLM (опционально)
Malwoverview поддерживает обогащение данных об угрозах на основе LLM через флаг --enrich.
После любого запроса добавляется сгенерированная ИИ оценка угрозы с уровнем риска,
идентификацией семейства вредоносного ПО, сопоставлением с MITRE ATT&CK и рекомендациями аналитика.
Поддерживаются три провайдера. Настройте одного в секции [LLM] файла .malwapi.conf:
**18. Anthropic Claude (платный, лучшее качество)**
Лучшие результаты для анализа threat intelligence. Точно идентифицирует семейства
вредоносного ПО, сопоставляет точные техники MITRE ATT&CK и предоставляет действенные
рекомендации на основе реальных знаний об угрозах.
Настройка:
a) Создайте API-аккаунт на https://console.anthropic.com/ (отдельно от
подписки claude.ai)
b) Перейдите в Settings → Billing → Add credit (минимум $5, оплата по факту использования)
c) Перейдите в Settings → API Keys → Create Key
d) Скопируйте ключ (начинается с sk-ant-api03-...)
e) Настройте .malwapi.conf:
[LLM]
PROVIDER = claude
CLAUDE_API_KEY = sk-ant-api03-your-key-here
CLAUDE_MODEL = claude-opus-4-8
CLAUDE_MODEL опционален и по умолчанию равен claude-opus-4-8. Распространённые варианты:
- claude-opus-4-8 — Лучшее качество (по умолчанию)
- claude-sonnet-4-6 — Хороший баланс качества и стоимости
- claude-haiku-4-5 — Самый быстрый и дешёвый
Стоимость: ~$0.02-0.04 за вызов обогащения при использовании модели Opus по умолчанию (меньше с
Sonnet или Haiku). Кредит $5 обеспечивает примерно 125-250 вызовов обогащения Opus.
**19. Google Gemini (требуется биллинг)**
Результаты хорошего качества. Требуется аккаунт биллинга Google Cloud.
Настройка:
a) Перейдите на https://aistudio.google.com/apikeys
b) Войдите с помощью аккаунта Google
c) Нажмите Create API Key → скопируйте ключ
d) Включите биллинг: нажмите на ссылку проекта рядом с вашим ключом → Google Cloud
Console → Billing → Link a billing account
e) Настройте .malwapi.conf:
[LLM]
PROVIDER = gemini
GEMINI_API_KEY = your-gemini-key-here
GEMINI_MODEL = gemini-2.0-flash
Примечание: у бесплатного уровня низкий лимит запросов (2-5 запросов в минуту). Для
более высоких лимитов включите биллинг с оплатой по факту использования.
**20. OpenAI (платный)**
Результаты хорошего качества с использованием моделей GPT. Требуется аккаунт OpenAI с
API-кредитами.
Настройка:
a) Создайте аккаунт на https://platform.openai.com/signup
b) Перейдите на https://platform.openai.com/api-keys → Create new secret key
c) Добавьте биллинг на https://platform.openai.com/settings/organization/billing
d) Настройте .malwapi.conf:
[LLM]
PROVIDER = openai
OPENAI_API_KEY = sk-your-key-here
OPENAI_MODEL = gpt-4o-mini
Доступные модели:
- gpt-4o-mini — Самый дешёвый (~$0.002 за обогащение), хорошее качество (по умолчанию)
- gpt-4o — Лучшее качество (~$0.01 за обогащение)
**21. Ollama (бесплатный, локальный, приватный)**Полностью работает на вашей машине. API-ключ не нужен, данные не покидают
вашу систему. Подходит для сред, где отправка данных об угрозах в облачные API
не разрешена. Качество зависит от выбранной модели.
Настройка:
a) Скачайте и установите Ollama с https://ollama.com/download
(доступно для Windows, Linux и macOS)
b) Откройте терминал и загрузите модель:
ollama pull qwen2.5:14b
Рекомендуемые модели:
- qwen2.5:14b — Лучшее качество при разумном размере (9 ГБ, требуется 16 ГБ ОЗУ)
- llama3.1:8b — Хорошее качество, меньше (5 ГБ, требуется 8 ГБ ОЗУ)
- llama3.1:70b — Отличное качество, большая (40 ГБ, требуется 48 ГБ ОЗУ)
c) Ollama запускается автоматически и работает на http://localhost:11434
---
[Read more](https://github.com/alexandreborges/malwoverview)

