

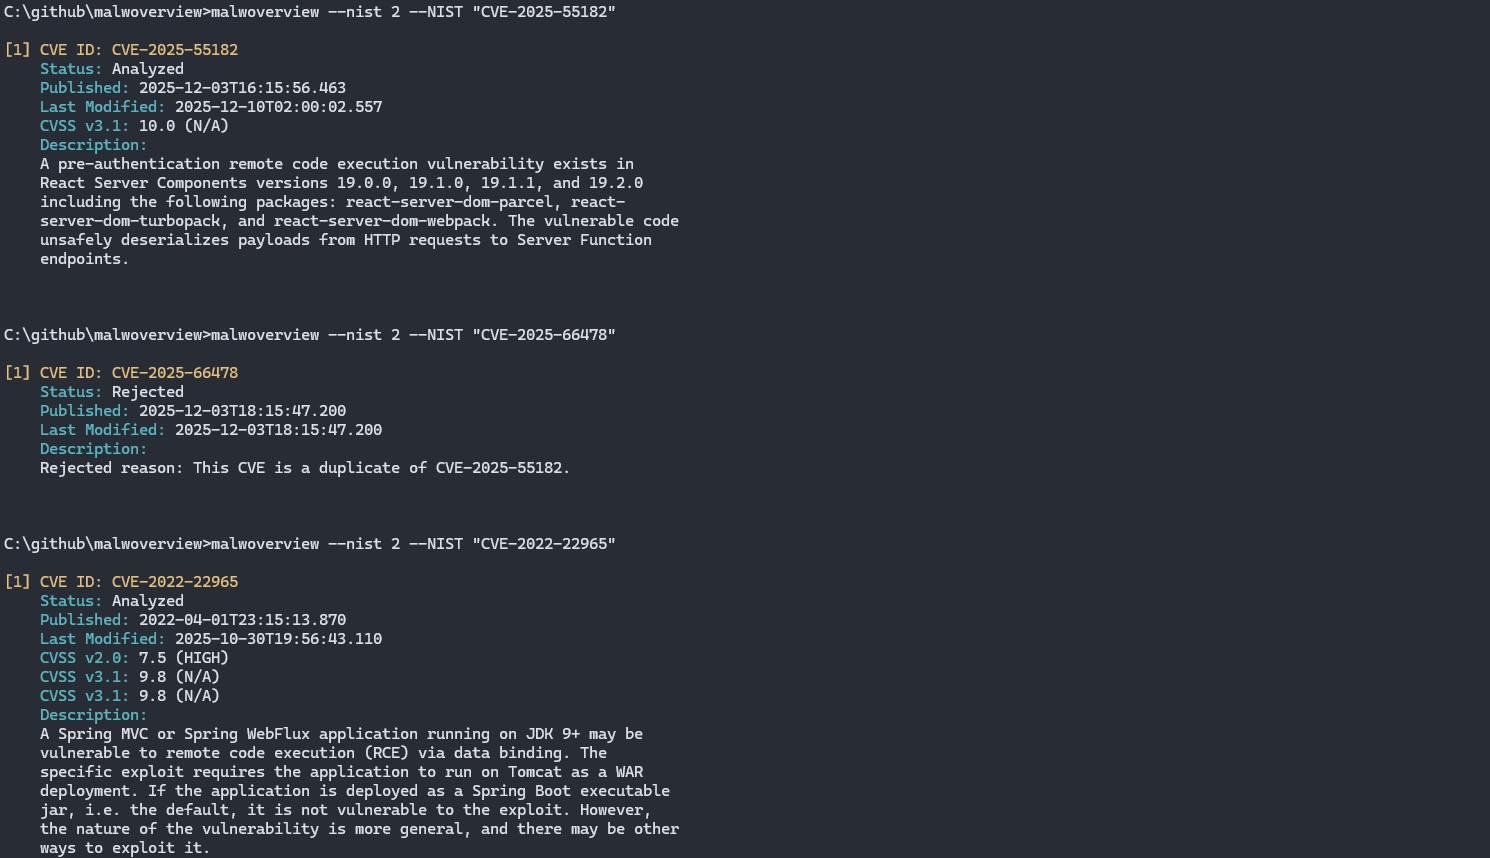
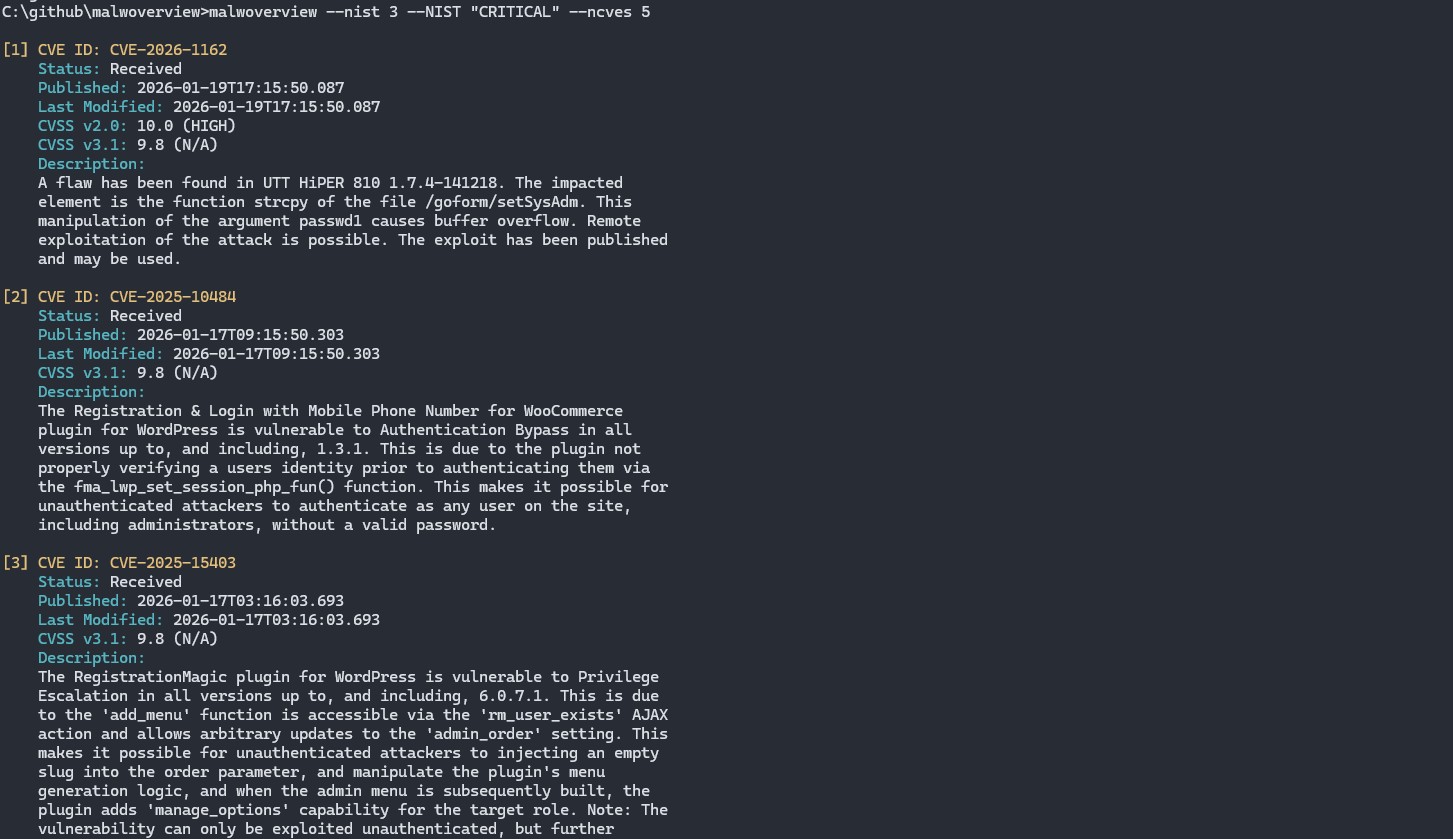
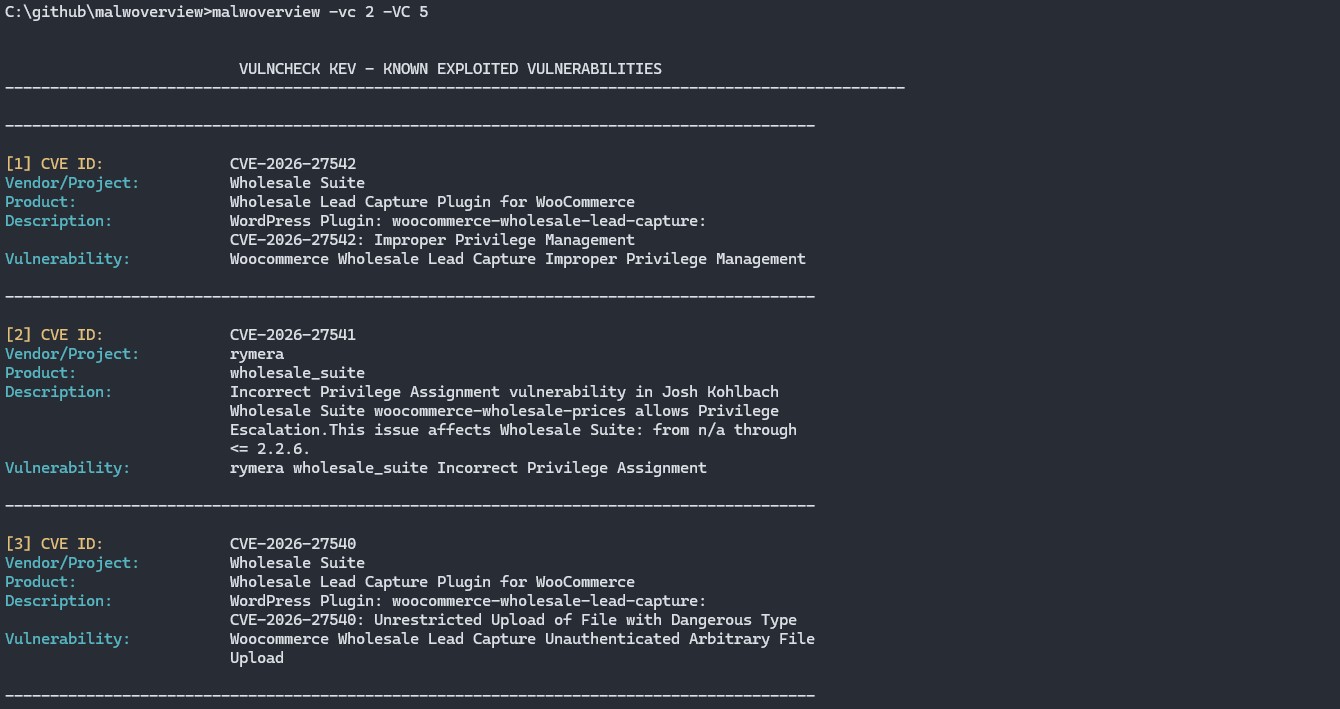
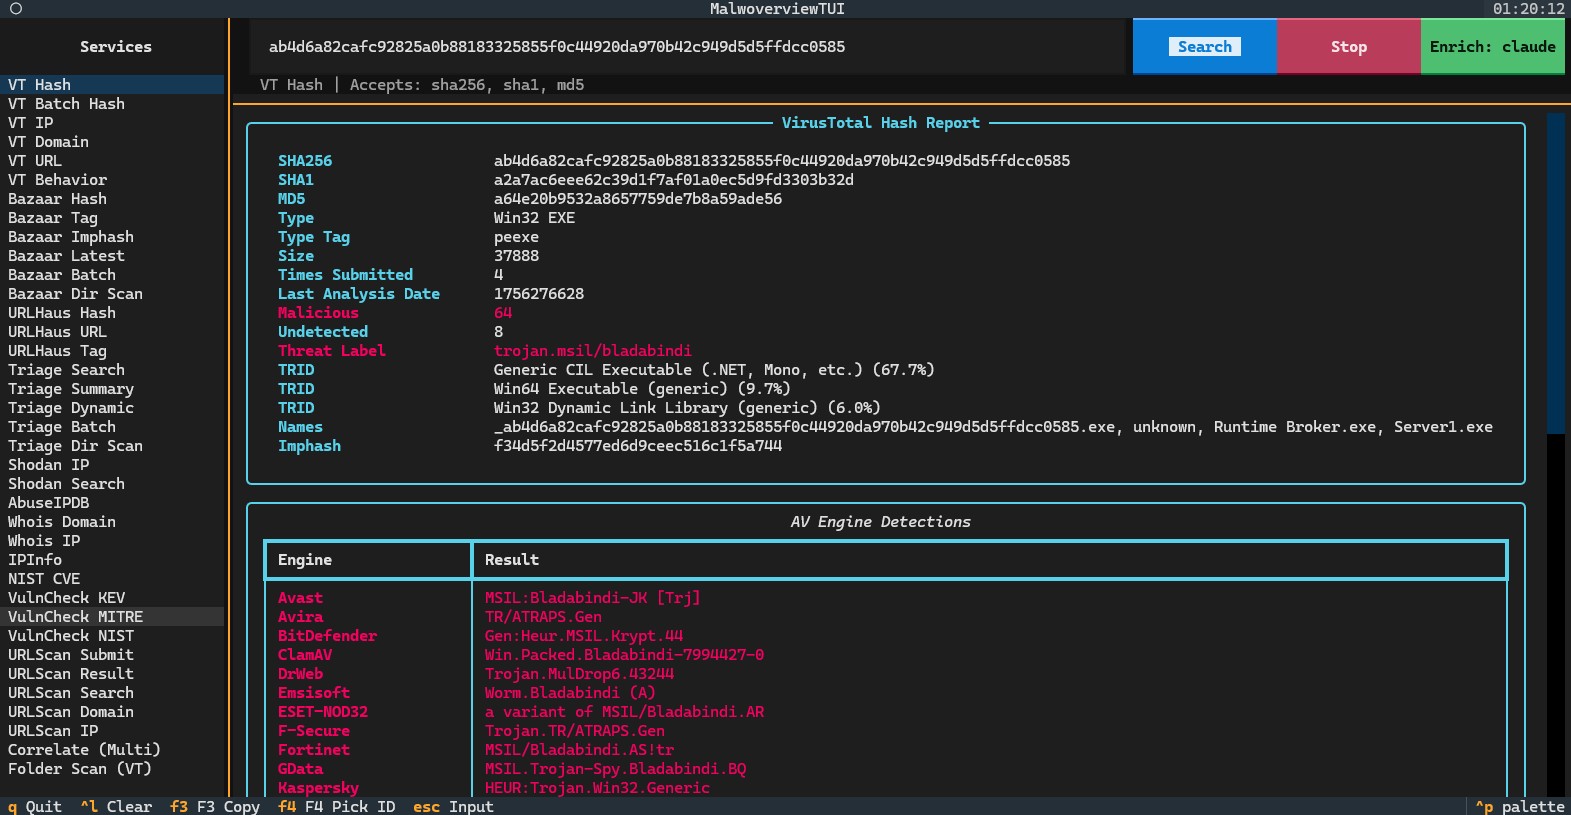
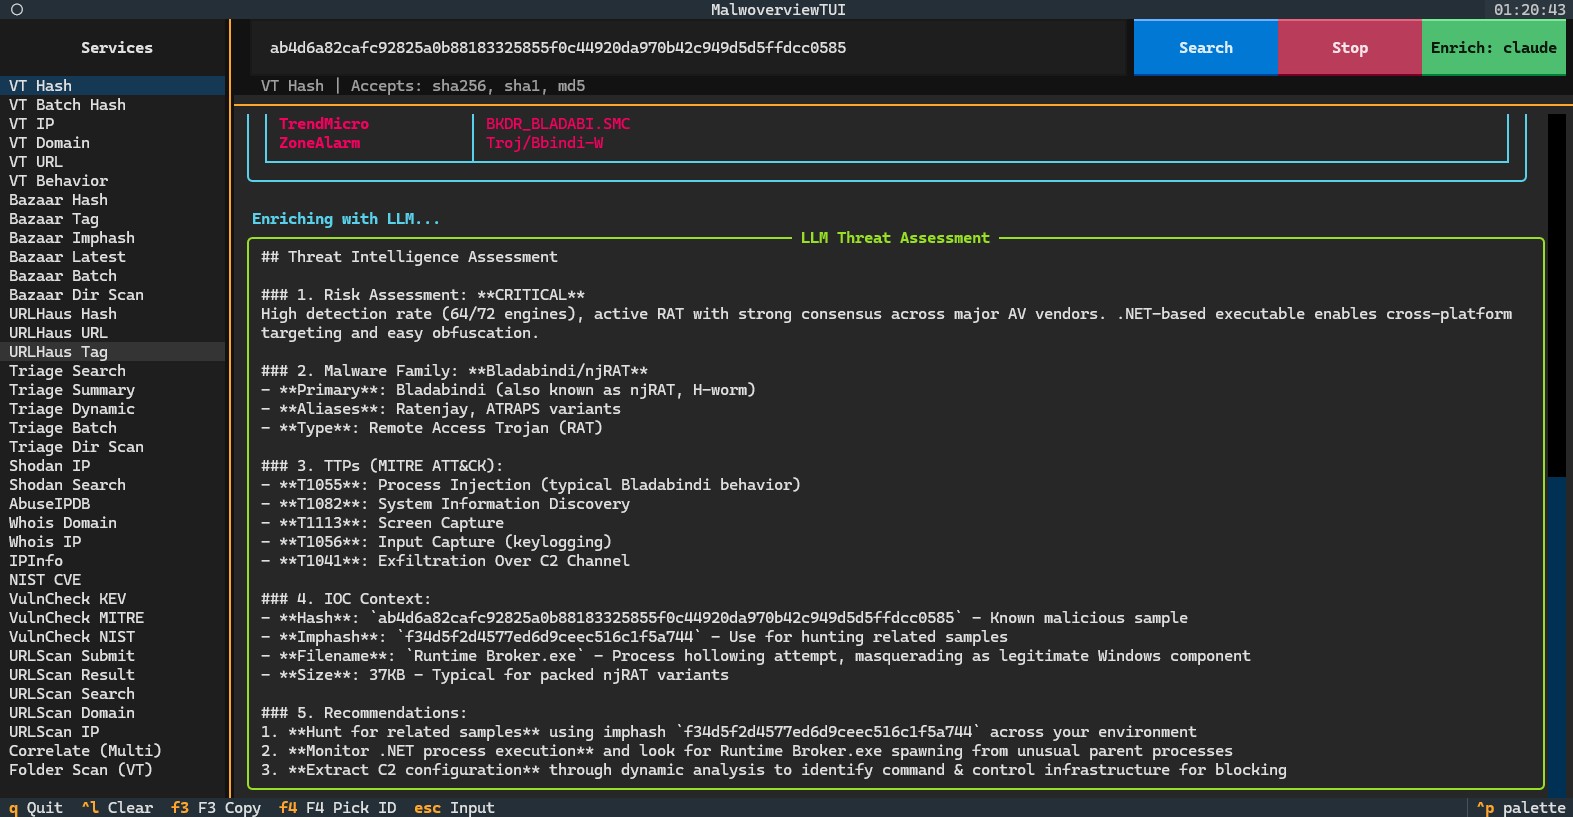
Malwoverview — это инструмент первичного реагирования для охоты за угрозами с использованием VirusTotal, Hybrid Analysis, URLHaus, Polyswarm, Malshare, Alien Vault, Malpedia, Malware Bazaar, ThreatFox, Triage, IPInfo, Shodan, AbuseIPDB, GreyNoise, URLScan.io, Whois/RDAP, NIST и VulnCheck. Поддерживает обогащение с помощью LLM, извлечение IOC, YARA-сканирование и анализ Android.










  Copyright (C)  2018-2026 Alexandre Borges (https://exploitreversing.com)

  This program is free software: you can redistribute it and/or modify
  it under the terms of the GNU General Public License as published by
  the Free Software Foundation, either version 3 of the License, or
  (at your option) any later version.

  This program is distributed in the hope that it will be useful,
  but WITHOUT ANY WARRANTY; without even the implied warranty of
  MERCHANTABILITY or FITNESS FOR A PARTICULAR PURPOSE.  See the
  GNU General Public License for more details.

  See GNU Public License on <http://www.gnu.org/licenses/>.
 Важное замечание: Malwoverview по умолчанию НЕ отправляет образцы ни на какой endpoint,
 поэтому он соблюдает возможные соглашения о неразглашении (NDA). Существуют отдельные опции,
 которые явно отправляют образцы, но эти опции описаны в справке.
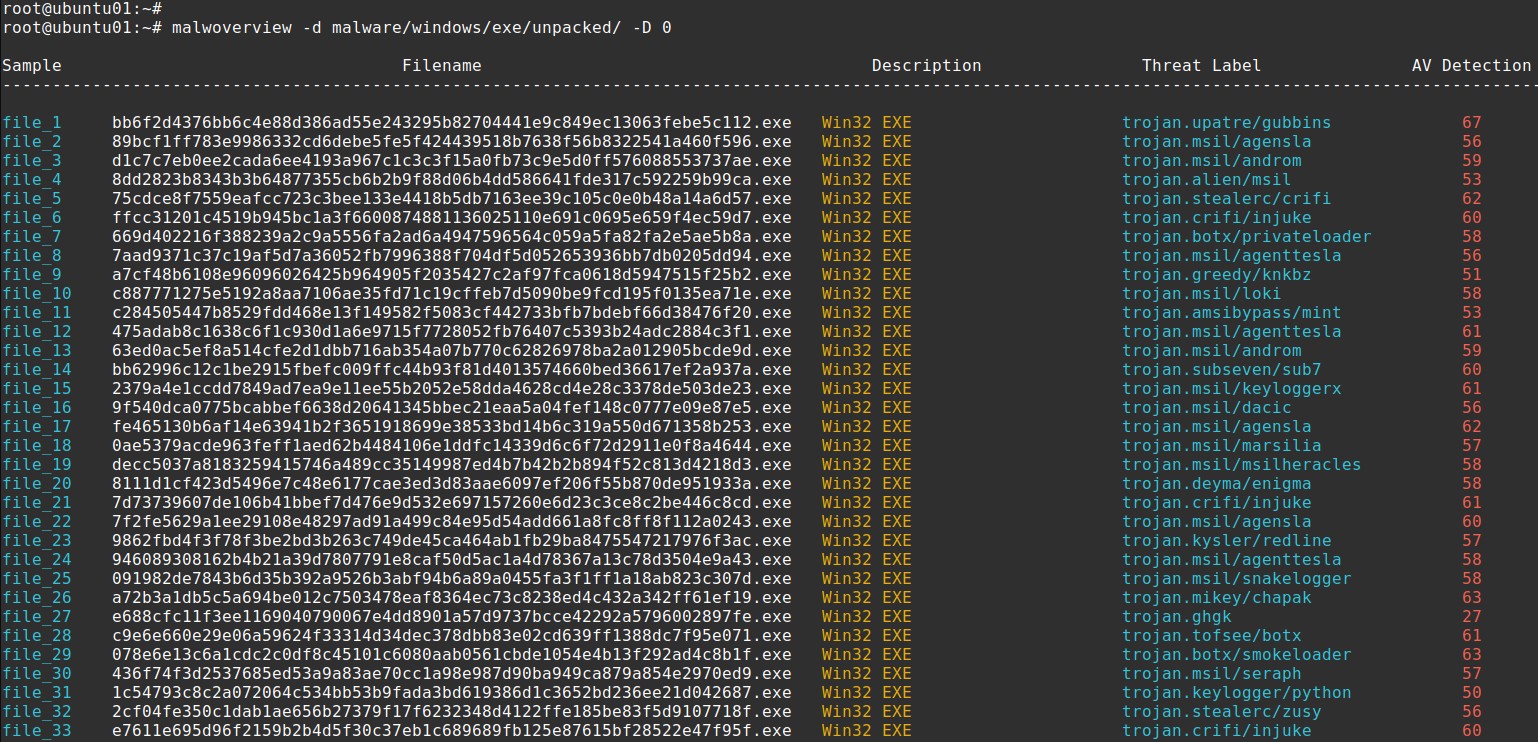
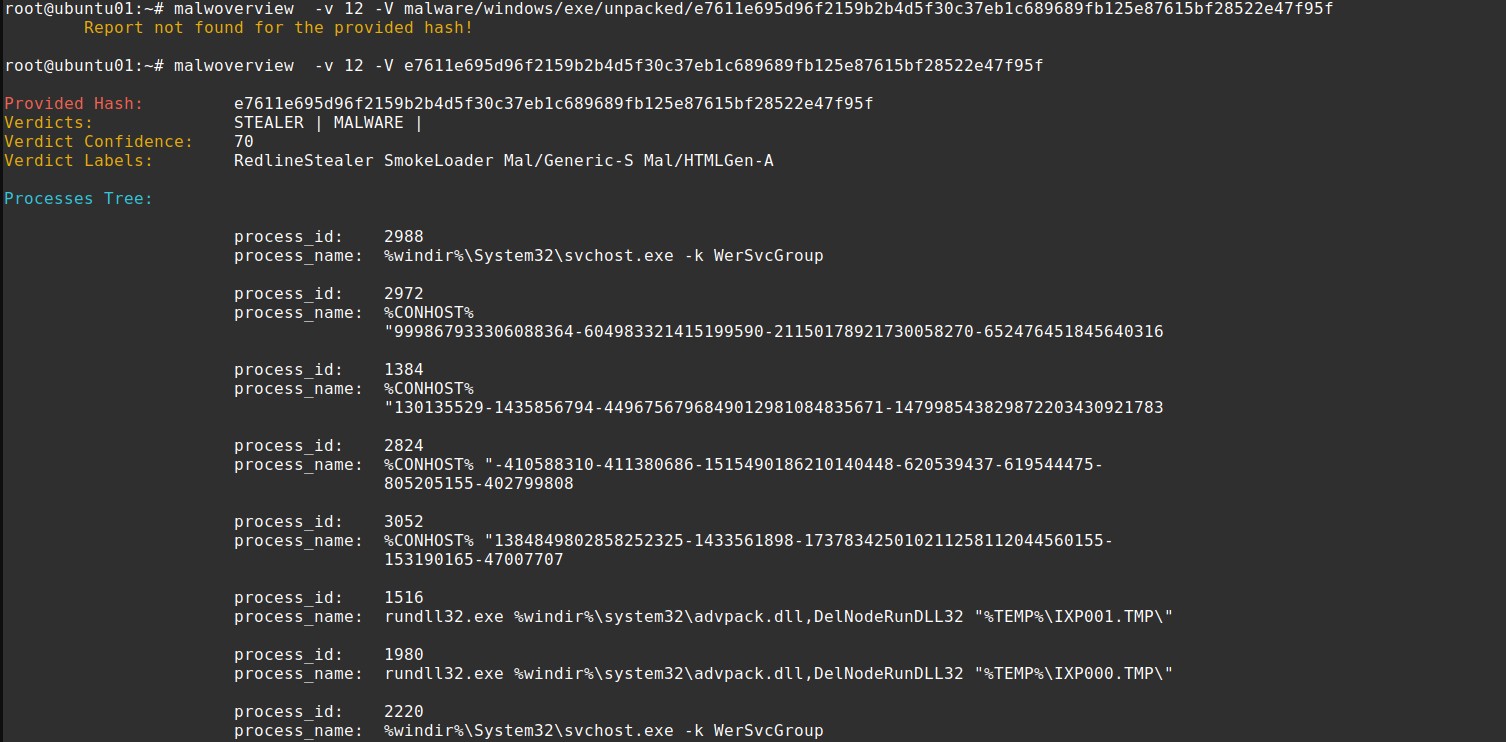
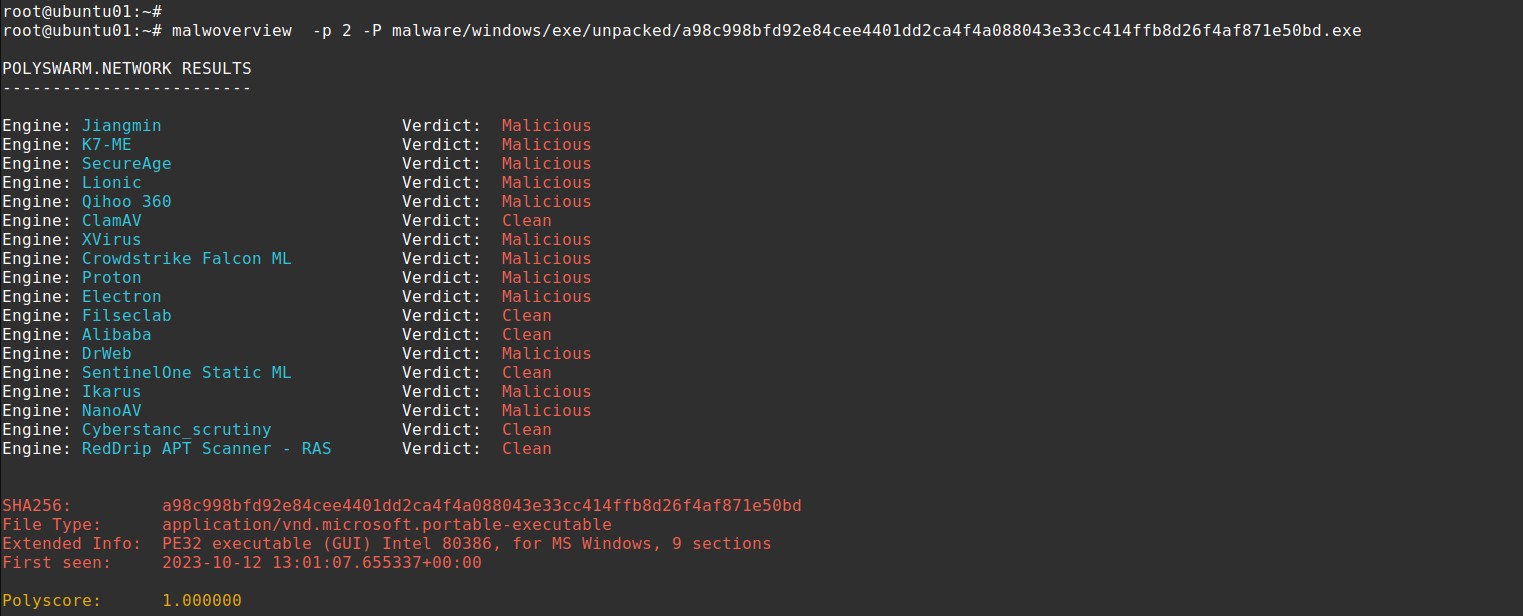
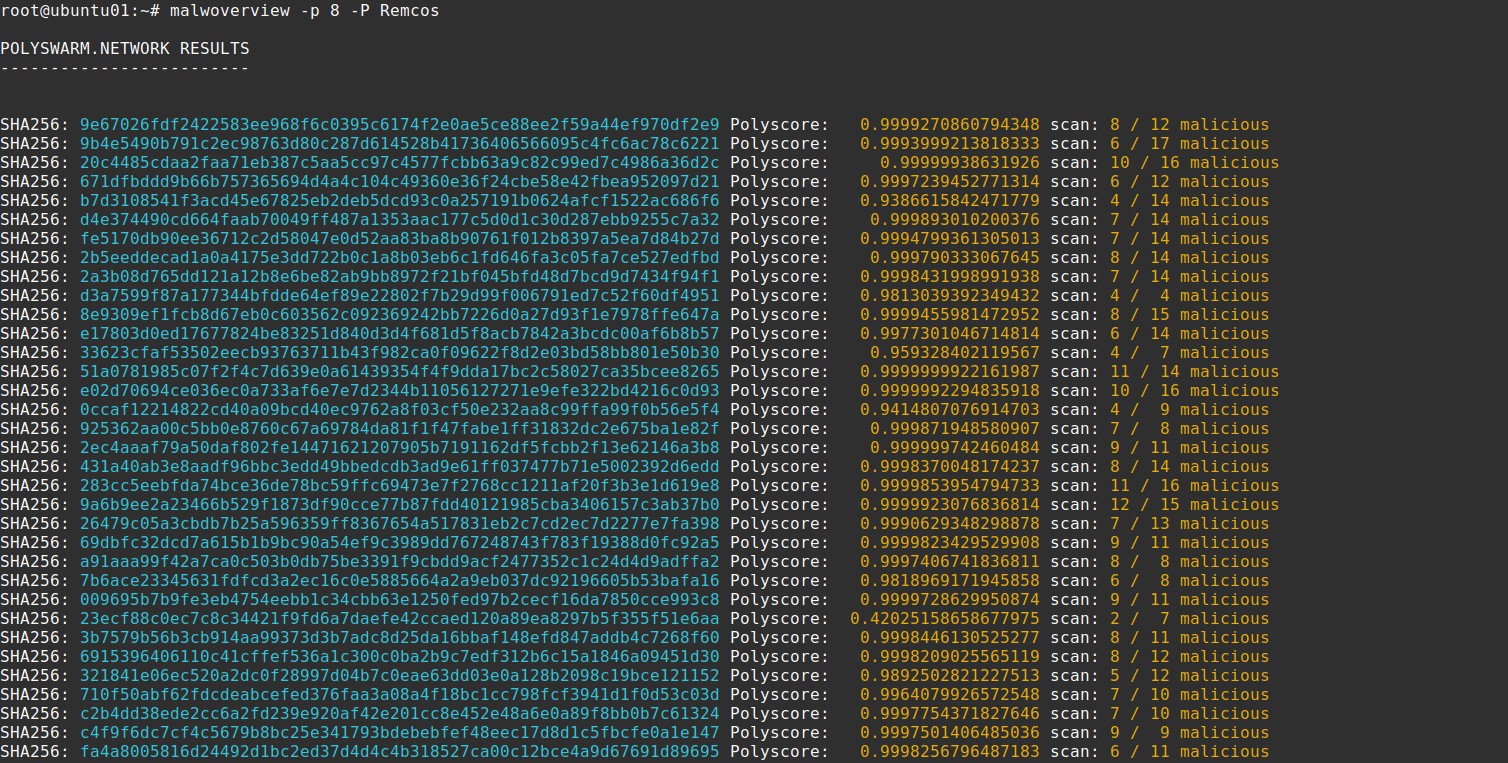
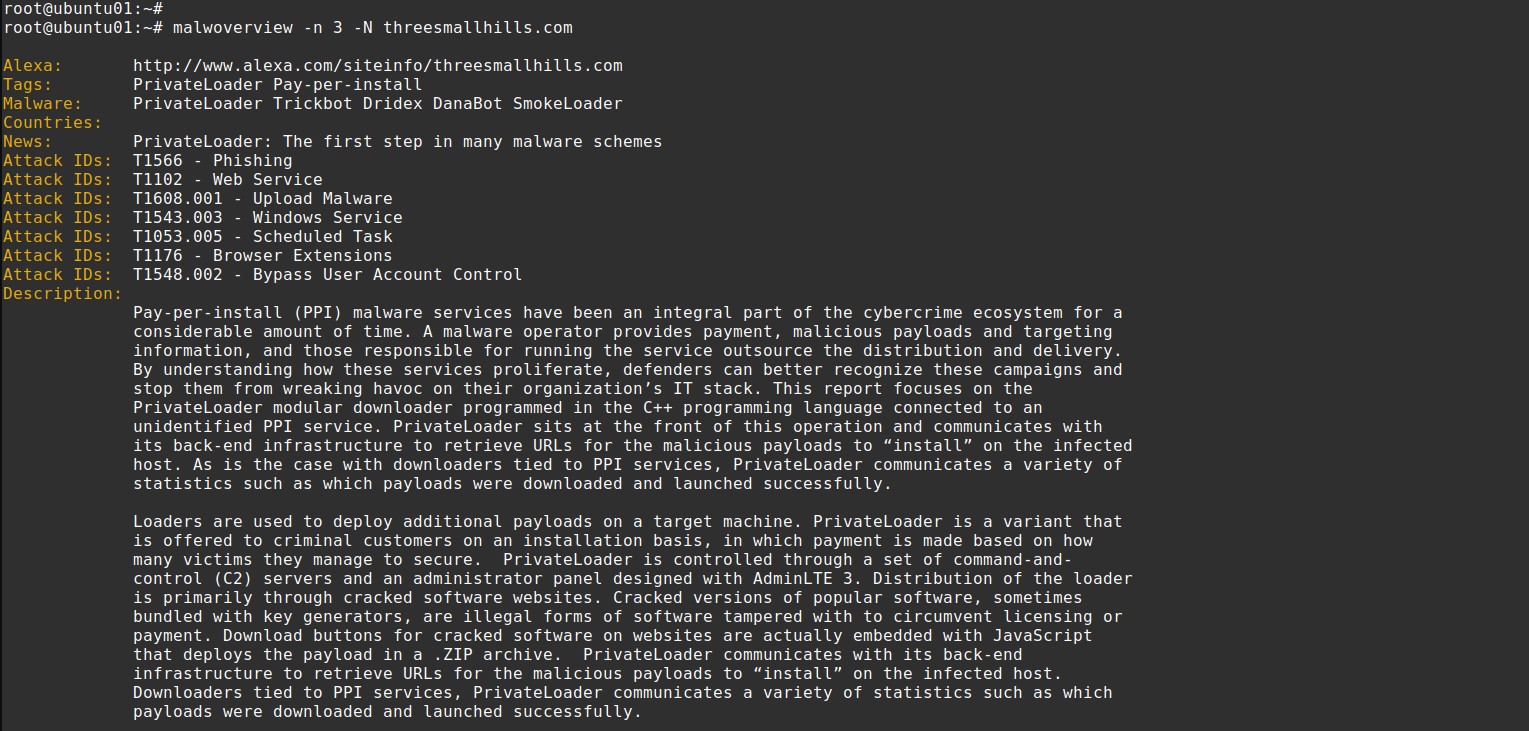
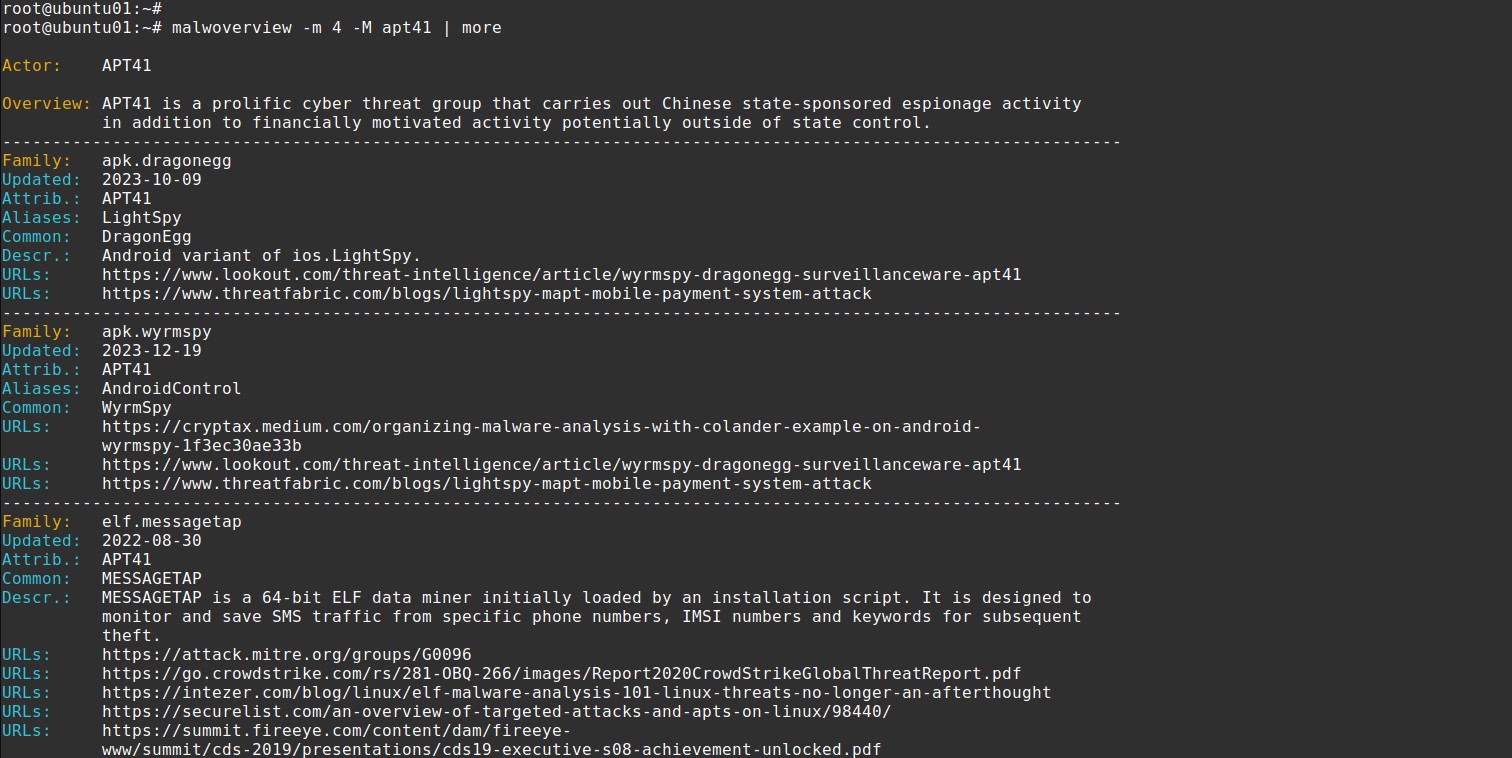
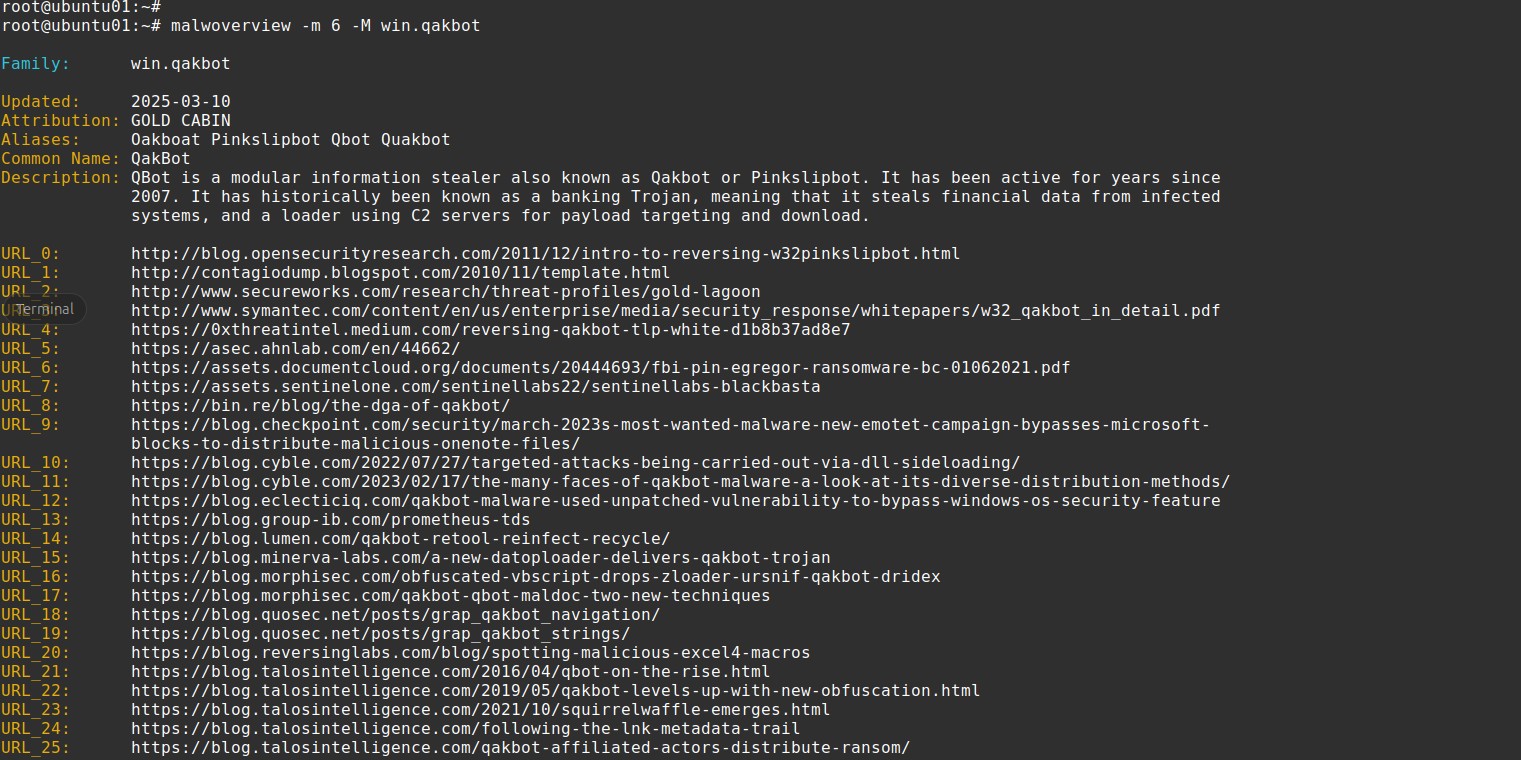
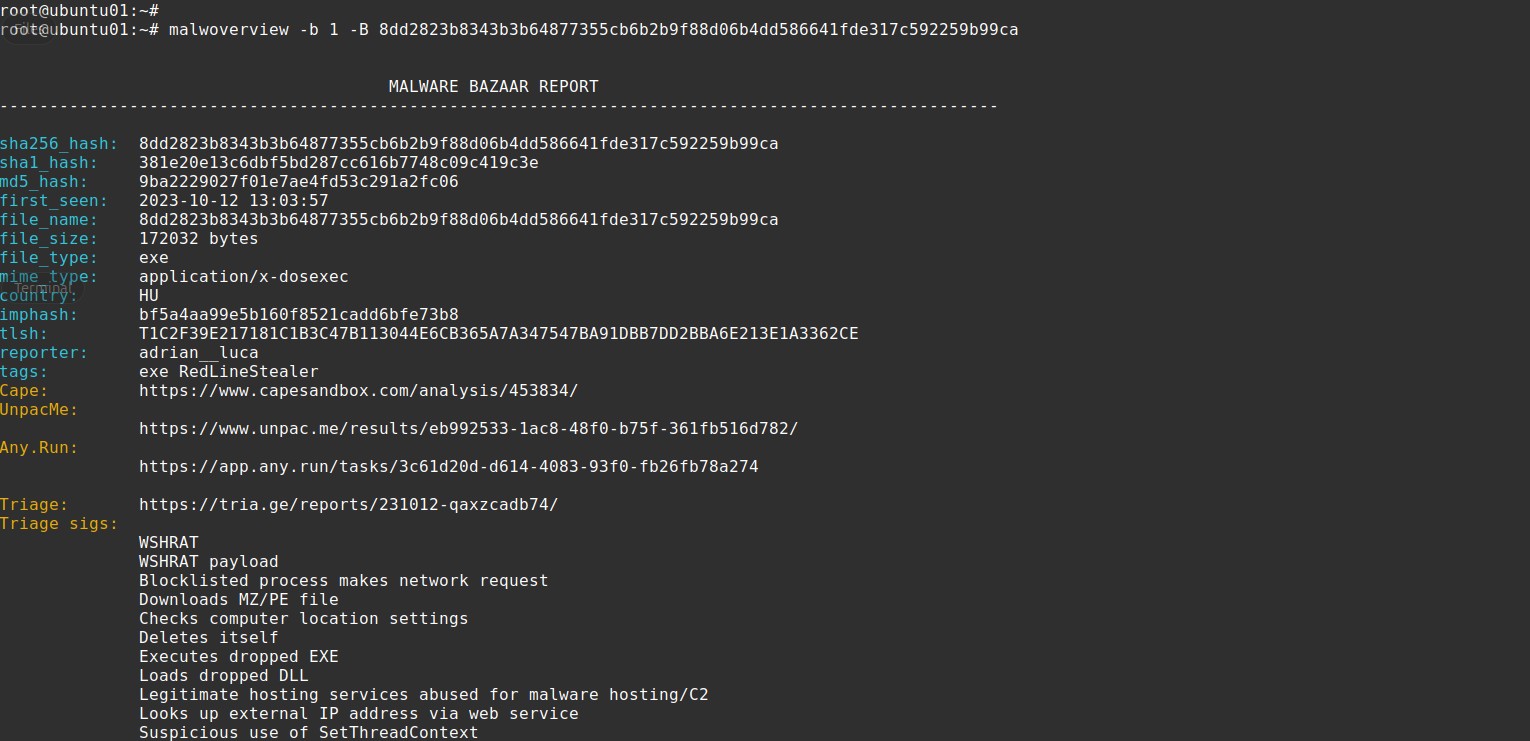
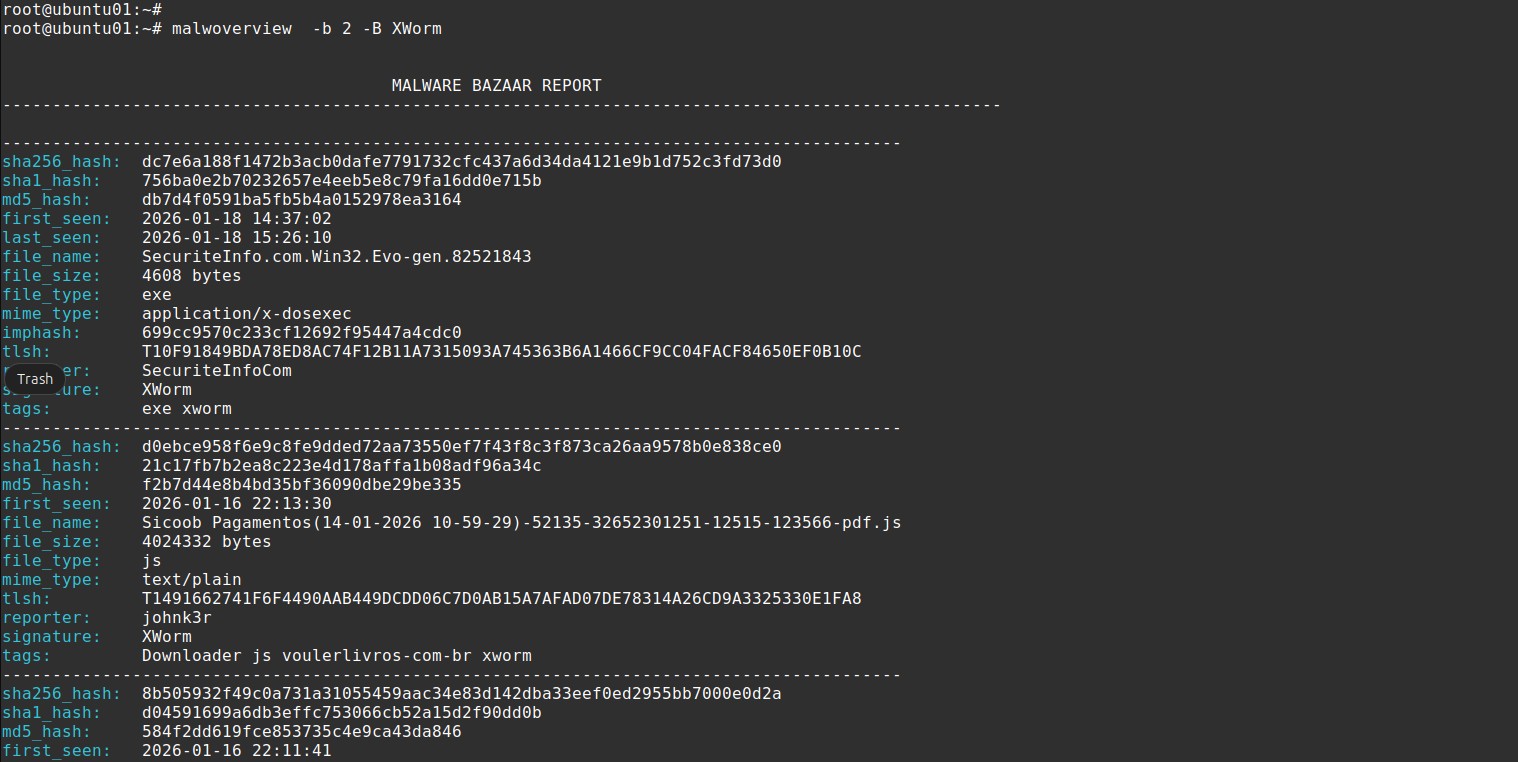
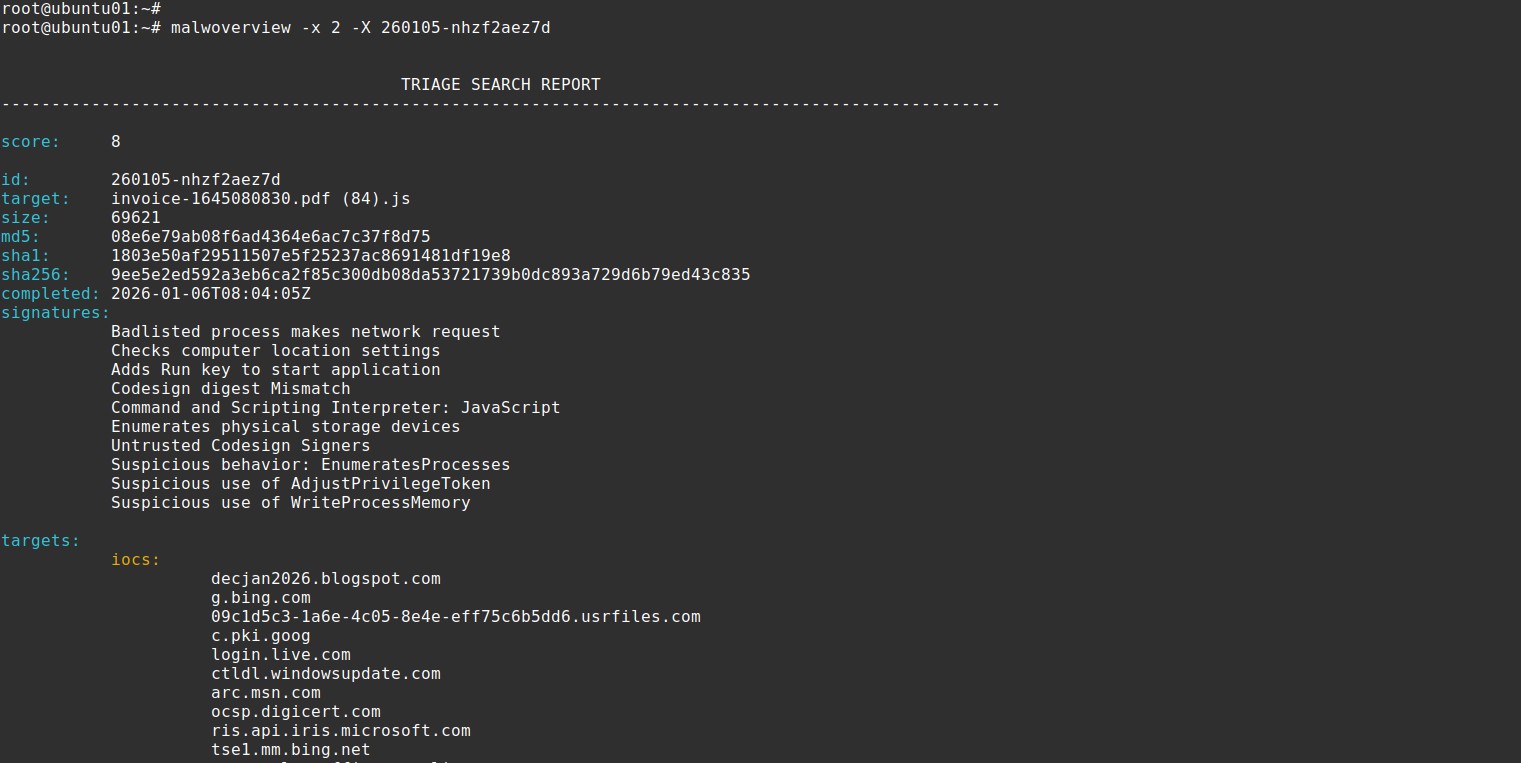
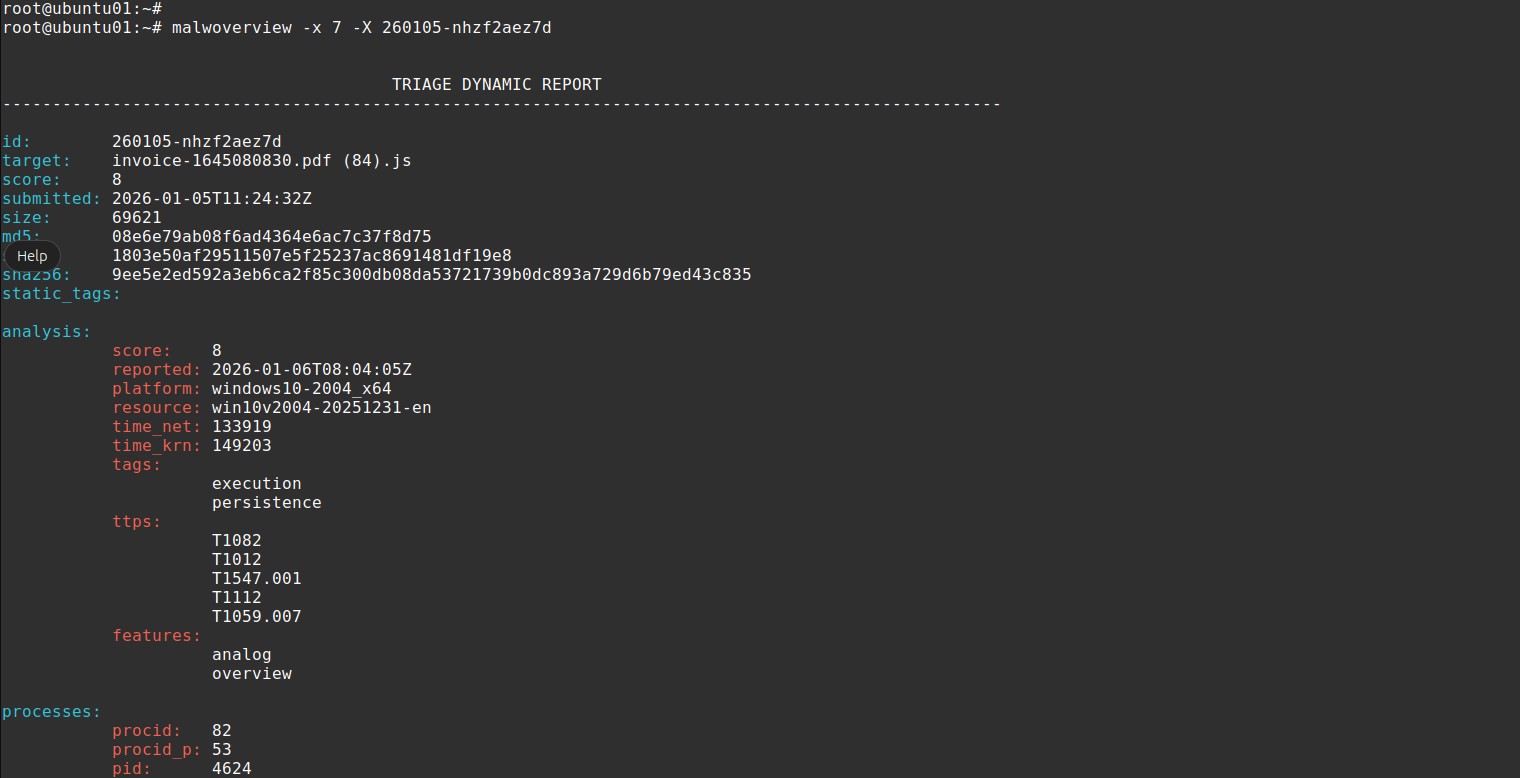
Malwoverview.py — это инструмент первой реакции для threat hunting, который выполняет первоначальный и быстрый триаж образцов вредоносного ПО, URL-адресов, IP-адресов, доменов, семейств вредоносного ПО, IOC и хешей. Кроме того, Malwoverview способен получать отчёты о динамическом и статическом поведении, отправлять и скачивать образцы с нескольких endpoint'ов. Проще говоря, он работает как клиент к основным существующим песочницам.
Цели этого инструмента:

