

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
LaZagneForensic — Расшифровка паролей Windows из дамп-файлов | Kitploit

Инструменты/GitHubGitHub/alessandroz/lazagneforensic
Взлом паролейИнструменты шифрования/дешифрованияФорензикаЦифровая криминалистика
GitHubalessandroz/lazagneforensic

LaZagneForensic

Расшифровка паролей Windows из дамп-файлов

Репозиторий
520113393 лет назадПроверено Kitploit
Поделиться

Проект LaZagne !!!

Описание

Проект LaZagne вернулся !!!

LaZagne использует внутреннюю функцию Windows CryptUnprotectData для расшифровки паролей пользователей. Этот API следует вызывать в сессии пользователя-жертвы, иначе он не сработает. Если компьютер не был запущен (когда анализ выполняется на офлайн-подключенном диске) или если мы не хотим помещать бинарный файл на удаленный хост, пароли получить невозможно.

LaZagneForensic был создан для решения этой проблемы. Эта работа в основном вдохновлена отличной работой Jean-Michel Picod и Elie Bursztein над DPAPICK и Francesco Picasso над Windows DPAPI laboratory.

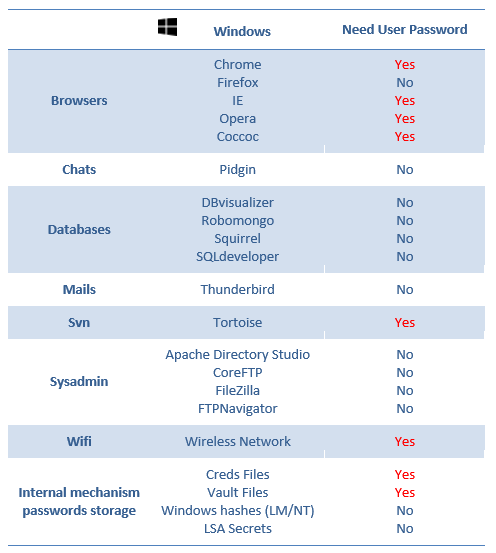
Примечание: Основная проблема в том, что для расшифровки этих паролей требуется пароль пользователя Windows.

Установка

  • Требуется python2 (не совместим с python3)
  • Требуется pip2: если не установлен:
    sudo wget https://bootstrap.pypa.io/pip/2.7/get-pip.py
    sudo python2 ./get-pip.py
    
sudo apt install python2-dev
pip2 install markerlib
pip2 install distribute
pip2 install -r requirements.txt

Использование

Первый способ - Создать дамп конфигурационных файлов с удаленного хоста

  • С помощью PowerShell скрипта
PS C:\Users\test\Desktop> Import-Module .\dump.ps1
PS C:\Users\test\Desktop> Dump
Folder dump created successfully !
  • С помощью Python скрипта
python dump.py
  • Запустите Lazagne с паролем, если он у вас есть
python laZagneForensic.py all -remote /tmp/dump -password 'ZapataVive'
  • Запустите Lazagne без пароля
python laZagneForensic.py all -remote /tmp/dump

Второй способ - Подключить диск к вашей файловой системе

  • Файл должен быть подключен к вашей файловой системе
test:~$ ls /tmp/disk/
total 769M
drwxr-xr-x 2 root root    0 févr.  1 14:05 ProgramData
-rwxr-xr-x 1 root root 256M févr.  1 14:05 swapfile.sys
-rwxr-xr-x 1 root root 512M févr.  1 14:05 pagefile.sys
drwxr-xr-x 2 root root    0 janv. 31 00:35 System Volume Information
dr-xr-xr-x 2 root root    0 janv. 26 10:17 Program Files (x86)
dr-xr-xr-x 2 root root    0 janv. 25 18:13 Program Files
drwxr-xr-x 2 root root    0 janv. 19 10:09 Windows
drwxr-xr-x 2 root root    0 janv. 16 15:52 Homeware
drwxr-xr-x 2 root root    0 janv.  9 17:33 PerfLogs
drwxr-xr-x 2 root root    0 nov.  22 20:37 Recovery
drwxr-xr-x 2 root root 4,0K nov.  22 20:31 Documents and Settings
dr-xr-xr-x 2 root root    0 nov.  22 20:31 Users
  • Запустите Lazagne с паролем, если он у вас есть
python laZagneForensic.py all -local /tmp/disk -password 'ZapataVive'
  • Запустите Lazagne без пароля
python laZagneForensic.py all -local /tmp/disk

Примечание: Используйте -v для подробного режима и -vv для режима отладки.

Поддерживаемое ПО

Примечание: Проверьте изображение ниже, чтобы понять, какие пароли можно расшифровать без необходимости знать пароль пользователя Windows. Все найденные учетные данные будут проверены в качестве пароля Windows на случай, если пользователь использует тот же пароль повторно.
Проект LaZagne

Пожертвования

Не стесняйтесь поддержать мою работу, сделав пожертвование — я буду очень признателен:

  • Через BTC: 16zJ9wTXU4f1qfMLiWvdY3woUHtEBxyriu

Особая благодарность

  • Jean-Michel Picod и Elie Bursztein за DPAPICK
  • Francesco Picasso за Windows DPAPI laboratory
  • Jean-Christophe Delaunay - Jiss/Fist0urs из команды Synacktiv за их работу

Рекомендованные статьи по DPAPI

  • Happy DPAPI!
  • ReVaulting! Decryption and opportunities
  • Windows ReVaulting
  • DPAPI exploitation during pentest and password cracking

Alessandro ZANNI
[email protected]
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






