Skip to content
KitploitKITPLOIT
ИнструментыБлог
Log in
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
dscanner — DScanner es una herramienta en bash que automatiza la fase de reconocimiento en auditorías de seguridad web, integrando múltiples utilidades (dig, nmap, httpx, curl, whois) en un único scan que identifica IPs, puertos abiertos, tecnologías, y cookies , con output formateado y exportable. | Kitploit
Инструменты/GitHubGitHub/alan-baigorria/dscanner
ReconnaissanceNetwork MappingPort ScanningVulnerability AnalysisScripting & AutomationInformation GatheringWeb SecurityPenetration TestingDNS Analysis
GitHubalan-baigorria/dscanner

dscanner

Репозиторий
11719 дней назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →

Описание

DScanner es una herramienta en bash que automatiza la fase de reconocimiento en auditorías de seguridad web, integrando múltiples utilidades (dig, nmap, httpx, curl, whois) en un único scan que identifica IPs, puertos abiertos, tecnologías, y cookies , con output formateado y exportable.

Поделиться
Контент недоступен на запрошенном языке. Показываем английскую версию.

dScanner 🔍

Herramienta automatizada de reconocimiento web para auditorías de seguridad

Descripción

dScanner consolida múltiples herramientas de reconocimiento en un solo comando para la fase inicial de pentesting web.

Solo usar con sistemas autorizados!!!!

🚀 Instalación

Dependencias requeridas: curl dnsutils nmap whois httpx

Herramienta conceptualizada y diseñada para automatizar reconocimiento web en auditorías de seguridad. Desarrollada en bash con asistencia de Claude AI para implementación técnica y optimización.

Características:

  • ✅ Resolución DNS con detección de subdominios
  • ✅ Escaneo de puertos comunes (nmap)
  • ✅ Detección de tecnologías (httpx/curl)
  • ✅ Análisis de seguridad de cookies
  • ✅ Información WHOIS (dominios raíz)
  • ✅ Analisis de robots.txt & sitemap.xml
  • ✅ Analisis de cookies (
  • ✅ Export a TXT con análisis de vulnerabilidades
  • ✅ Analisis simple de configuración de DMARK,DKIM,..
  • ✅ Analisis de Zone-Transfer

Arquitectura

MóduloHerramientaPropósito
DNSdigResolver dominio a IPs
Webhttpx/curlDetectar tecnologías y servidor
PuertosnmapEscanear puertos abiertos
CookiescurlAnalizar atributos de seguridad
RegistrowhoisInformación del registrador

Instalación

Escaneo básico

sudo python3 dscanner.py ejemplo.com

Versiones

18/06/2026 - v2.0

  • Cambie el código a Python
  • SSL detección
  • Detección simple de Plataforma
  • Mejora de interfaz y velocidad
  • Monitoreo de DMARC DKIM ETC.
  • Zone Transfers

15/11/2025 - v1.5

  • Agregué el scrapeo de robots.txt, sitemap.xml
  • Cambié la configuración del nmap a -sV así se puede ver más información de cada puerto
  • Ahora resuelve a IPv6

12/10/2025 - v1.0

  • Primera versión de dscanner

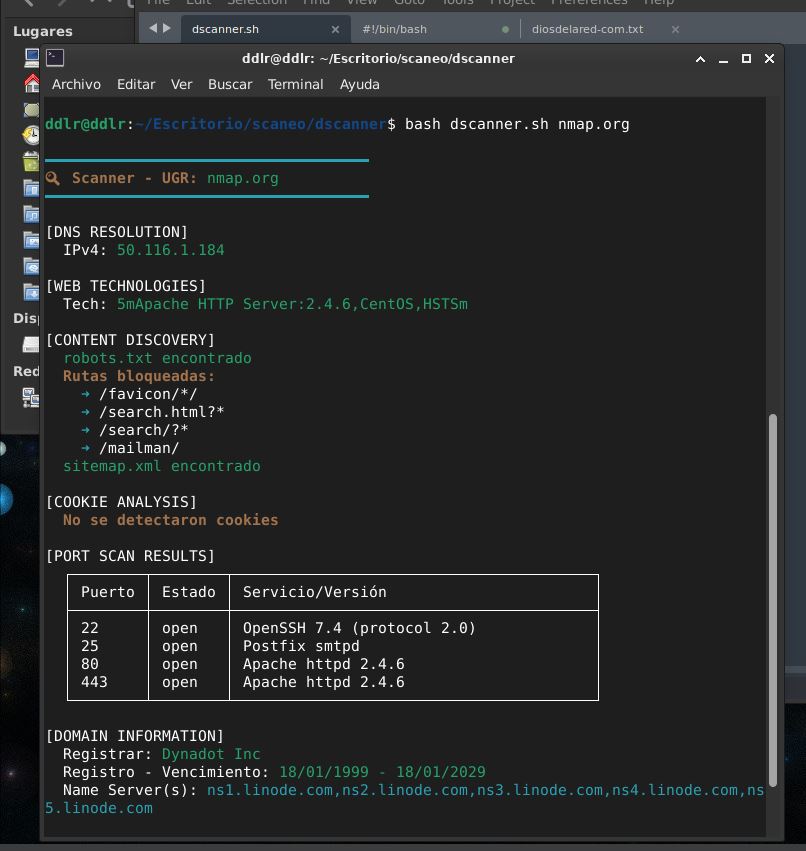
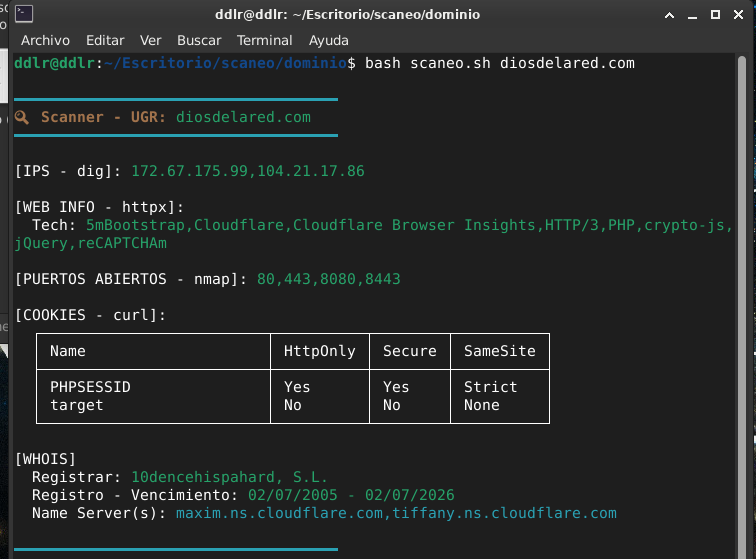
Ejemplo de salida:

Version v2: image

image

version 1:

dscanner1

image

vibecodeado con claude

Скачать инструмент