
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/akabe1/graver
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеRed Teaming
GitHubakabe1/graver

Graver

Скрипт Proof of Concept для эксплуатации аутентифицированной SSTI+RCE в Grav CMS (CVE-2024-28116)

Репозиторий
82772 лет назадЕщё не проверено
Поделиться

Graver

Описание

Скрипт Proof of Concept для эксплуатации аутентифицированной SSTI+RCE в Grav CMS (CVE-2024-28116). Он создает вредоносную страницу RCE на сервере, работающем под управлением уязвимого Grav CMS.

Ссылки:

  • https://nvd.nist.gov/vuln/detail/CVE-2024-28116

Примечания

Поскольку это аутентифицированная уязвимость, необходимо использовать действительные учетные данные (указанные жестко в скрипте) пользователя-редактора Grav CMS.

Использование

Ниже приведен пример использования инструмента:

# python3 graver.py -t <target_url> -p <target_port>

Простой пример с выводом результата:

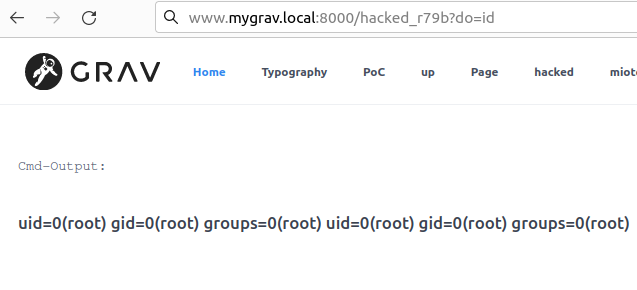
# python3 graver.py -t http://www.mygrav.local -p 8000

RCE payload injected, now visit the malicious page at 'http://www.mygrav.local:8000/hacked_r79b?do='
image

Автор

graver был разработан Maurizio Siddu

Лицензия GNU

Copyright (c) 2024 graver

Эта программа является свободным программным обеспечением: вы можете распространять ее и/или изменять ее в соответствии с условиями GNU General Public License, опубликованной Free Software Foundation, версии 3 или (по вашему выбору) любой более поздней версии.

Эта программа распространяется в надежде, что она будет полезна, но БЕЗ КАКИХ-ЛИБО ГАРАНТИЙ; без даже подразумеваемой гарантии ТОВАРНОЙ ПРИГОДНОСТИ или ПРИГОДНОСТИ ДЛЯ ОПРЕДЕЛЕННОЙ ЦЕЛИ. Подробнее см. в GNU General Public License.

Вы должны были получить копию GNU General Public License вместе с этой программой. Если это не так, см. http://www.gnu.org/licenses/


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    315
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    285

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




