 ak-cybe/cve-2025-68613-n8n-rce-analysis
CVE-2025-68613 (n8n) Критический анализ RCE + рекомендации по защите (валидация патчей, идеи обнаружения и советы по усилению безопасности)



 Матрица GIF

CVE-2025-68613 — это критическая уязвимость удалённого выполнения кода в платформе автоматизации рабочих процессов n8n, позволяющая аутентифицированным злоумышленникам выполнять произвольные системные команды через инъекцию выражений.
⚡ Краткая статистика
|
🎯 Ключевые факты
|
| Свойство | Значение |
|---|---|
| 🆔 Идентификатор CVE | CVE-2025-68613 |
| 📊 Оценка CVSS | 9.9 (Критическая) 🔴 |
| 🔗 Вектор CVSS | CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H |
| 🏷️ CWE | CWE-913 (Некорректный контроль динамически управляемых ресурсов кода) |
| 📦 Затронутые версии | 0.211.0 → 1.120.3, 1.121.0 |
| ✅ Исправленные версии | 1.120.4, 1.121.1, 1.122.0+ |
n8n — это платформа автоматизации рабочих процессов с открытым исходным кодом, обеспечивающая интеграцию без кода / с низким кодом в более чем 400 приложений. Она широко используется в:
| 🏢 Сценарии использования | 📝 Описание |
|---|---|
| 🔧 DevOps | Конвейеры автоматизации, интеграции CI/CD |
| 🛡️ Безопасность | Рабочие процессы SOAR, реагирование на инциденты |
| 💼 Бизнес | Автоматизация процессов, рабочие процессы с данными |
| 📊 Данные | Процессы ETL, интеграции API |
🔓 ЦЕПОЧКА УЯЗВИМОСТИ:
┌─────────────────────────────────────────────────────────────────┐
│  📝 Язык выражений n8n → Динамическая обработка данных         │
│                           ↓                                     │
│  ⚠️  Недостаточная изоляция песочницы при серверной оценке     │
│                           ↓                                     │
│  💀 Вредоносное выражение выходит из песочницы                 │
│                           ↓                                     │
│  🖥️  Доступ к модулю child_process Node.js                     │
│                           ↓                                     │
│  💥 ПОЛНОЕ УДАЛЁННОЕ ВЫПОЛНЕНИЕ КОДА - выполнение команд ОС    │
└─────────────────────────────────────────────────────────────────┘
Предварительные условия для эксплуатации:
| # | 📋 Требование | 📝 Детали |
|---|---|---|
| 1️⃣ | Аутентификация | Действительная учётная запись пользователя n8n (достаточно низких привилегий) |
| 2️⃣ | Разрешения | Возможность создания / редактирования рабочих процессов |
| 3️⃣ | Сетевой доступ | Возможность доступа к экземпляру n8n |
| 🏷️ Атрибут | 📊 Значение | 🔥 Риск |
|---|---|---|
| Сложность | НИЗКАЯ (AC:L) | 🔴 Высокий |
| Взаимодействие пользователя | Не требуется | 🔴 Высокий |
| Область | Изменена | 🔴 Критический |
graph TD
    A[🔐 Аутентифицированный пользователь] -->|Создаёт| B[📝 Новый рабочий процесс]
    B -->|Внедряет| C[💀 Вредоносное выражение]
    C -->|Запускает| D[⚡ Оценка выражения]
    D -->|Эксплуатирует| E[🔓 Побег из песочницы]
    E -->|Получает доступ| F[🖥️ Среда выполнения Node.js]
    F -->|Выполняет| G[💥 Команда ОС через child_process]
    G -->|Достигает| H[☠️ ПОЛНАЯ КОМПРОМЕТАЦИЯ СЕРВЕРА]

    style A fill:#4CAF50,color:#fff
    style C fill:#ff9800,color:#fff
    style E fill:#f44336,color:#fff
    style H fill:#9c27b0,color:#fff
⚠️ ОТКАЗ ОТ ОТВЕТСТВЕННОСТИ: Следующее предназначено только для образовательных целей. Несанкционированная эксплуатация незаконна.
Первоначальный доступ к уязвимой платформе автоматизации рабочих процессов n8n.
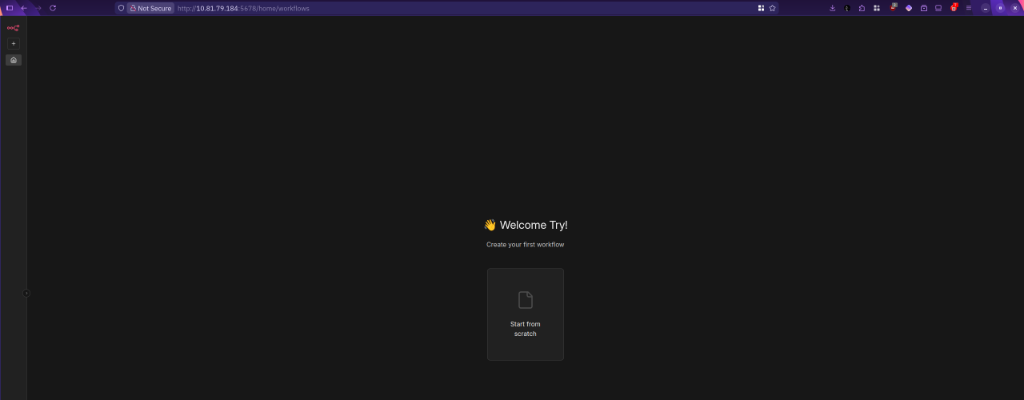
🔓 Панель приветствия n8n — точка входа
Создание нового рабочего процесса, который будет содержать вредоносную нагрузку.






