Быстрое обновление с включением эксплуатации Follina ( 01/06/2022 ) - NinjaC2 будет генерировать документ и обслуживать HTML-полезную нагрузку .
Дополнительная информация : https://www.linkedin.com/posts/ahmed-khlief-499321a7_i-just-pushed-a-quick-update-to-ninjac2-to-activity-6937661951007170560-Tmps
Выпущена Ninja V2.2 ( 27/03/2022 ) .
Новые функции включают :
проверьте URL для получения дополнительной информации о функциях и о том, как использовать автоматизацию AWS EC2 :
- новый пользовательский интерфейс для скрипта CnC
- Теперь каждая кампания будет включать все файлы, относящиеся к кампании, и конфигурационный файл.
- новый скрипт для автоматизации создания экземпляров AWS с конфигурацией NinjaC2.
- Обновлен скрипт PowerShell Invoke-Mimikatz до последнего релиза Mimikatz.
- Исправление ошибок
Выпущена Ninja V2.1 ( 31/07/2021 ) .
проверьте новые функции здесь : https://shells.systems/ninjac2-v2-1-new-webshell-agent-more-features-and-updated-av-bypass/
Выпущена Ninja V2.0 ( 16/04/2021 ) .
Ninja V2.0 перестроен для использования python3 с новыми функциями :
- Обфускация переменных полезной нагрузки каждый раз при запросе полезной нагрузки для обхода AV
- генерация шеллкодов с использованием nasm и donut
- новая команда (migrate) для миграции процессов .
- новая команда персистентности с использованием запланированных задач
- новая предварительно скомпилированная версия Mimikatz для PowerShell
- новые полезные нагрузки .
- обновленный скрипт обхода AMSI .
Что такое Ninja ?
Ninja C2 — это сервер C2 с открытым исходным кодом, созданный Purple Team для скрытного исследования компьютеров и Active Directory без обнаружения SIEM и антивирусами. Ninja все еще находится в бета-версии, и когда выйдет стабильная версия, она будет содержать гораздо больше скрытых техник и анти-форензики, чтобы создать настоящую проблему для синей команды, чтобы убедиться, что все защиты настроены правильно и они могут обнаруживать сложные атаки.
Ninja использует Python для обслуживания полезной нагрузки и управления агентами. Агенты основаны на C# и PowerShell, которые могут обходить ведущие антивирусы. Ninja общается с агентами по защищенному каналу, зашифрованному с помощью AES-256, причем ключ не жестко прописан, а генерируется случайным образом при запуске кампании. Каждый агент при подключении к C2 получает ключ, и если C2 перезапускается, новый ключ будет использоваться всеми старыми и новыми агентами. Ninja также рандомизирует URL-адреса обратного вызова для каждой кампании, чтобы обойти статическое обнаружение.
- Основная функция Ninja называется DA (Анализ защиты), которая выполнит необходимую разведку для получения приведенной ниже важной информации и проведет ее анализ для получения оценки систем защиты и обнаружения песочницы .
- Обнаружение решений SIEM: в настоящее время обнаруживает Splunk, Logstash Beat Collector, Sysmon.
- Обнаружение антивирусов двумя способами: с помощью команды PowerShell и с помощью процессов.
- Проверка, включено ли ведение журнала PowerShell
- Проверка, есть ли у пользователя права администратора
- Предоставление информации о системе: имя хоста, ОС, номер сборки, местное время, часовой пояс, последняя загрузка и BIOS .
- Предоставление информации об установленных обновлениях безопасности.
- Предоставление оценки сложности взлома системы на основе нескольких факторов.
- Предоставление оценки обнаружения песочницы на основе (привилегий, производителя BIOS, вхождения в домен или нет, наличия процессов Sysinternals).
- Показ всех пользователей домена (с помощью команд PowerShell).
- Показ всех групп домена (с помощью команд PowerShell) .
- Показ всех компьютеров домена (с помощью powerview.ps1 - взят из: https://github.com/PowerShellEmpire/PowerTools/blob/master/PowerView/powerview.ps1 ).
- Показ доступных общих папок.
Ninja разработан так, чтобы его было легко настроить, добавлять дополнительные команды и автоматизировать рутинные задачи. Вы можете найти множество коротких команд, которые редтимеру сложно запомнить и искать. Пожалуйста, ознакомьтесь с этой статьей, чтобы узнать больше о Ninja: https://shells.systems/introducing-ninja-c2-the-c2-built-for-stealth-red-team-operations/
Ключевые функции Ninja
Ninja обладает рядом функций, которые позволяют получить представление о предстоящем задании еще до того, как вам потребуется развернуть полный арсенал или инструменты и методы, такие как:
- Анализ защиты
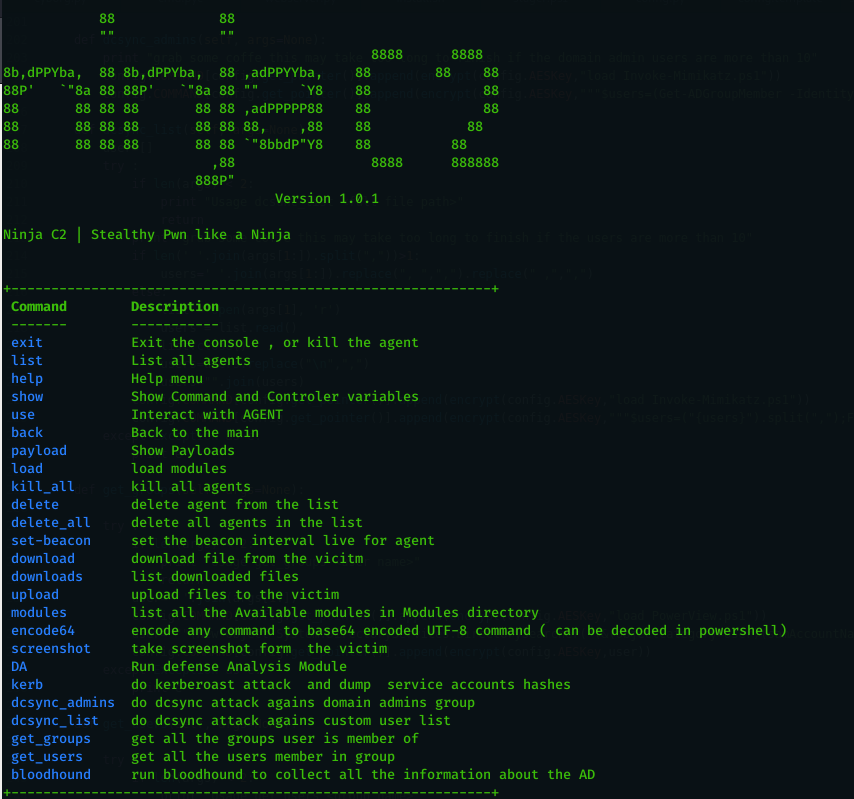
- Автоматизация атаки Kerberoast: от генерации билетов Kerberos до извлечения хэшей SPN в формат hashcat.
- Автоматизация dc_sync для получения хэшей для списка пользователей или группы администраторов домена.
- Незаметная автоматизация для получения групп, к которым принадлежит пользователь, и пользователей, входящих в группу.
- Автоматизация сбора данных AD с помощью BloodHound .
- Пользовательские полезные нагрузки на C#, которые шифруют строки для обхода статического обнаружения.
- Кодирование любой команды в Unicode base64 для использования в закодированных командах PowerShell.
- Полное шифрование всех коммуникаций между агентом и C2 для обхода обнаружения AV и IPS.
- Динамические URL-адреса для всех функций: просто укажите свой список имен URL, и C2 будет использовать их случайным образом для обхода любого статического обнаружения.
- Получение случайного ключа шифрования на лету (не жестко прописанного) каждый раз при подключении агента (даже повторное подключение требует нового ключа)
- Снятие скриншотов и отправка их зашифрованными на C2
- Загрузка файлов с C2 на жертву в зашифрованном виде для обхода AV и IPS
- Скачивание файлов с жертвы в зашифрованном виде для обхода AV и IPS
- Ступенчатые полезные нагрузки для обхода обнаружения (base64 и base52)
- Обход антивирусов (протестировано на Kaspersky и Trend Micro)
- Обход обнаружения SIEM (протестировано на Splunk, собирающем обычные журналы событий вместе с журналами Sysmon); не тестировалось на ведении журнала блоков скриптов и модулей PowerShell v5 (будет сделано в следующем релизе).
- Установка интервала маяка динамически даже после подключения агента и указание начального интервала маяка в конфигурациях запуска кампании
- Ведение журнала всех команд и результатов, чтобы вернуться к любым данным, пропущенным в ходе операции.
- Установка конфигурации один раз при запуске кампании и наслаждение.
- Глобальный аварийный выключатель для завершения кампаний.
- Удаление записей таблиц.
- Все полезные нагрузки записываются в папку payloads для легкого доступа и дальнейшей настройки.
- Легко добавить автоматизацию для любой желаемой команды.
Требования
обратите внимание, что компиляция C# зависит от сборки System.Management.Automation.dll с хэшем SHA1 c669667bb4d7870bc8bb65365d30071eb7fb86fe.
Некоторые команды Ninja требуют следующие модули (уже есть в папке modules), и вам необходимо получать обновления из их репозиториев:
Invoke-Kerberoast : https://raw.githubusercontent.com/xan7r/kerberoast/master/autokerberoast.ps1
Invoke-Mimikatz : https://github.com/PowerShellMafia/PowerSploit/blob/master/Exfiltration/Invoke-Mimikatz.ps1
Sharphound : https://github.com/BloodHoundAD/BloodHound/blob/master/Ingestors/SharpHound.ps1
PowerView : https://github.com/PowerShellEmpire/PowerTools/blob/master/PowerView/powerview.ps1
Установка
Прежде всего убедитесь, что вы скачали последнюю версию Ninja с помощью следующей команды :
git clone https://github.com/ahmedkhlief/Ninja/
Вам необходимо настроить Ninja, запустив скрипт install.sh :
chmod +x ./install.sh
sudo ./install.sh
После этого вам нужно инициализировать кампанию :
python3 start_campaign.py
Теперь вы можете запустить сервер Ninja :
python3 Ninja.py
При запуске вас встретит следующее :
 ahmedkhlief/ninja

