Аудитор безопасности кода на основе ИИ на платформе AgentField, который доказывает эксплуатируемость уязвимостей с помощью заключений, трасс и практических доказательств.


Вывод • Бенчмарк • Как это работает • Сравнение • Быстрый старт • API
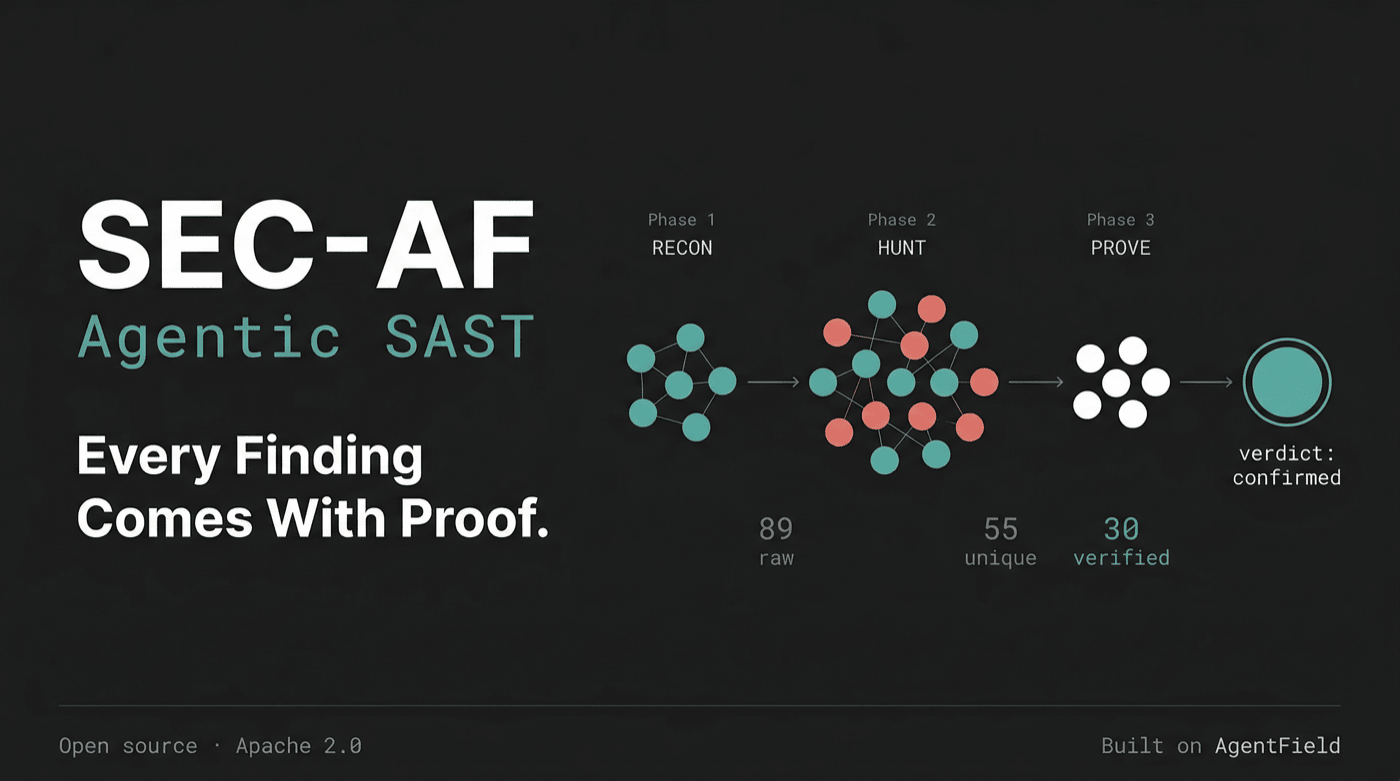
Другие инструменты помечают паттерны. SEC-AF доказывает эксплуатируемость: каждая находка поставляется с вердиктом, трассировкой потока данных и доказательствами, на которые можно опираться. Бесплатно, с открытым исходным кодом, один вызов API. Полный аудит с 30 подтверждёнными находками стоит около $1.40 в вызовах LLM.
Запустите его через CLI af (требуется af ≥ 0.1.87) — он транслирует прогресс в реальном времени и выводит результат:
af call sec-af.audit --in '{"repo_url": "https://github.com/dolevf/Damn-Vulnerable-GraphQL-Application"}'
Предпочитаете сырой HTTP? Обращайтесь к API напрямую через curl:
curl -X POST http://localhost:8080/api/v1/execute/async/sec-af.audit \
  -H "Content-Type: application/json" \
  -d '{"input": {"repo_url": "https://github.com/dolevf/Damn-Vulnerable-GraphQL-Application"}}'
Это реальная находка из аудита SEC-AF приложения DVGA (намеренно уязвимого GraphQL-приложения):
{
  "title": "OS Command Injection in run_cmd Helper Function",
  "severity": "critical",
  "verdict": "confirmed",           // not "maybe" — confirmed exploitable
  "evidence_level": 5,
  "cwe_id": "CWE-78",

  "rationale": "Tracer confirms complete data flow from GraphQL parameters
    (host, port, path, scheme, cmd, arg) to os.popen(cmd).read() sink.
    Sanitization functions are bypassable in Easy mode...",

  "proof": {
    "verification_method": "composite_subagent_chain:sast",
    "data_flow_trace": [
      { "description": "core/views.py:203 — GraphQL args defined (host, port, path, scheme)", "tainted": true },
      { "description": "core/views.py:210 — URL constructed from user input", "tainted": true },
      { "description": "core/views.py:211 — helpers.run_cmd(f'curl {url}') called", "tainted": true },
      { "description": "core/helpers.py:9 — os.popen(cmd).read() executes input", "tainted": true }
    ]
  },

  "location": {
    "file_path": "core/helpers.py",
    "start_line": 9,
    "code_snippet": "def run_cmd(cmd):\n  return os.popen(cmd).read()"
  }
}
Каждая находка включает вердикт (confirmed / likely / inconclusive / not_exploitable), объект доказательства с полным следом распространения данных и точное местоположение кода. Не «возможно, это проблема». SEC-AF прослеживает данные от источника до приёмника и доказывает, действительно ли это эксплуатируемо.
Полный вывод бенчмарка (30 находок):
exampl/dvga-benchmark-result.json| Анализ производительности:exampl/benchmark-analysis.json
Мы запускаем SEC-AF на Damn Vulnerable GraphQL Application, намеренно уязвимом приложении с 21 задокументированным сценарием безопасности.
| Метрика | Значение |
|---|---|
| Сырые находки | 106 |
| После дедупликации ИИ | 61 |
| После состязательной верификации | 28 подтверждено |
| Неопределённые (требуют ручной проверки) | 1 |
| Не эксплуатируемые (корректно отклонены) | 1 |
| Снижение шума | 94% |
| Рёбра DAG (вызовы рассуждателя) | 82 |
| Вызовы агентов | ~166–255 |
| Запущено стратегий | 11 |
| Затраченное время | ~78 мин |
| Оценка стоимости (Kimi K2.5) | ~$0.18–$0.90 |
| Категория | Количество | Примеры |
|---|---|---|
| Отсутствие аутентификации | 8 | ImportPaste, delete_all_pastes, system_debug, CreateUser, загрузка файлов |
| Инъекция команд | 4 | os.popen(cmd) через ImportPaste, system_debug, system_diagnostics |
| SQL-инъекция | 3 | Несанитизированный filter в resolve_pastes, инъекция в LIKE-шаблон, вход |
| Обход аутентификации | 3 | Отключённая подпись JWT, обход авторизации JWT, сломанная парольная аутентификация |
| Учётные данные в открытом виде | 3 | Хранение паролей в открытом виде, сравнение в открытом виде, пароль в диагностике |
| SSRF | 2 | Мутация ImportPaste следует за предоставленными пользователем URL на стороне сервера |
| Бизнес-логика / санитизация URL | 2 | Недостаточная санитизация URL, неаутентифицированное массовое удаление |
| DoS / истощение ресурсов | 3 | Отсутствие пагинации в запросах users/audits, неконтролируемый simulate_load |
| Конфигурация / секреты | 2 | Захардкоженные секреты JWT/Flask, включённый режим отладки в продакшене |
SEC-AF применяет несколько архитектурных паттернов, которые становятся возможными благодаря композиции множества сфокусированных ИИ-агентов вместо запуска одного монолитного сканирования. Эти паттерны решают фундаментальные проблемы ИИ-управляемого анализа безопасности.
1. Напряжение между состязательными агентами (HUNT vs. PROVE)
Большинство ИИ-инструментов безопасности задают одной модели вопрос «уязвимо ли это?» и принимают ответ. SEC-AF структурно разделяет агентов поиска и агентов опровержения. Охотники мотивированы находить уязвимости; проверяющие мотивированы их опровергать. Каждая находка проходит через цепочку верификации из 4 агентов — трассировщик восстанавливает поток данных, анализатор санитизации ищет смягчения, которые охотник мог пропустить, гипотезатор эксплойта строит конкретный сценарий атаки, а агент-вердикт взвешивает все противоречивые доказательства. Это состязательное напряжение между агентами обеспечивает снижение шума на 94% — сама архитектура кодирует скептицизм.
2. Каскад сигналов с прогрессивным сужением
Вместо того чтобы вываливать все находки на пользователя, конвейер сжимает сигнал на каждом этапе: 106 сырых находок → 61 после дедупликации ИИ → 30 после состязательной верификации. Каждая фаза — это фильтр. Это отражает, как человеческие команды безопасности проводят триаж — сначала широкое обнаружение, затем всё более строгая проверка. Ключевая идея в том, что каждый фильтр — это разный вид ИИ-рассуждения: семантическое сходство для дедупликации, анализ распространения данных для верификации, построение эксплойта для подтверждения.
3. Экономия информации через сокращение контекста