
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2023-22432 — Эксплоит для CVE-2023-22432 (web2py) | Kitploit
Инструменты/GitHubGitHub/aeyesec/cve-2023-22432
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и Образование
GitHubaeyesec/cve-2023-22432

CVE-2023-22432

Эксплоит для CVE-2023-22432 (web2py)

Репозиторий
3243 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    634
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    417
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    383
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    328
  • 6

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    288

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2023-22432

PoC проверка уязвимости web2py (CVE-2023-22432)

Уязвимость (CVE-2023-22432) в web2py была раскрыта 31 января 2023 года (по времени США). В этой статье описывается наше обсуждение этой уязвимости и результаты её проверки.

Краткое описание уязвимости

Данная уязвимость представляет собой open redirect в web2py, позволяющий указать произвольный URL в качестве обратного адреса в URL страницы администратора. Первоначально были реализованы контрмеры против open redirect, однако эта уязвимость воспроизводится путём применения специального метода обхода к URL. Это может привести вас на вредоносные сайты.

Затронутые версии

  • web2py до версии 2.23.1

Контрмеры

  • Обновите web2py до версии 2.23.1 или выше.

История уязвимости

В 2022 году в web2py была обнаружена уязвимость open redirect (CVE-2022-33146), и мы задались вопросом, существуют ли другие уязвимости, похожие на CVE-2022-33146, поэтому проверили исходный код web2py и нашли способ обхода защиты от open redirect. Takuto Yoshikai (автор) из Aeye Security Lab сообщил об этом в IPA и команде разработчиков web2py.

Среда проверки

  • M1 Mac
  • Python3.8
  • web2py 2.22.5

Проверка

Запустите build.sh в этом репозитории. Затем web2py запустится.

bash build.sh

Перейдите по адресу http://localhost:8000/admin/default/index/?send=//example.com

Введите пароль "password123" и нажмите "Login".

Перенаправления на example.com не произошло, следовательно, защита от open redirect сработала верно.

Перейдите по адресу http://localhost:8000/admin/default/index/?send=\/\/example.com

Вредоносная нагрузка — \/\/example.com.

Введите пароль "password123" и нажмите "Login".
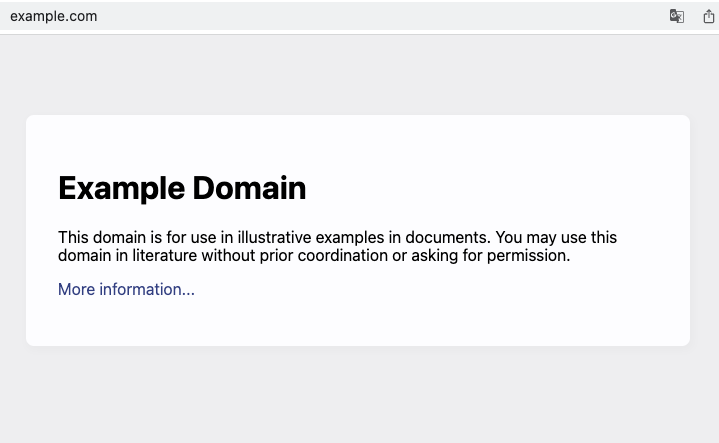
Произошло перенаправление на example.com, следовательно, защита от open redirect не сработала должным образом.

Заключение

После рассмотрения и проверки мы подтвердили, что можно направить администратора на вредоносный веб-сайт, сформировав URL страницы администратора. Рекомендуем обновить систему как можно скорее.


Справочная информация

  • https://www.cve.org/CVERecord?id=CVE-2023-22432
  • https://nvd.nist.gov/vuln/detail/CVE-2023-22432
  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2023-22432
  • https://jvndb.jvn.jp/en/contents/2023/JVNDB-2023-000020.html
  • http://web2py.com
Скачать инструмент


