 aetherai3/aether-protocol-p
Рабочая реализация: криптографически проверяемые кратковременные идентификаторы для аутентификации решений ИИ — CVE-2025-59536 (Патентная заявка US 64/006,746)

Криптографически верифицируемая инфраструктура кратковременных идентичностей для автономных ИИ-систем
Патент ожидает рассмотрения — Заявка США 64/006,746 — Подана 16 марта 2026 года
«Любая ИИ-система в мире может быть скомпрометирована путём внедрения ложных инструкций в её конвейер. Протокол Aether делает это физически невозможным».
25 февраля 2026 года Check Point Research раскрыла CVE-2025-59536 — критическую уязвимость (CVSS 8.7) в Claude Code, которая позволяла злоумышленникам внедрять вредоносные инструкции в файлы конфигурации .claude/settings.json, которые выполнялись немедленно при открытии разработчиком папки проекта.
Корневая причина заключалась не в ошибке в рассуждениях Claude. Это было отсутствие криптографического уровня аутентификации между инструкцией ИИ и её исполнением.
Этот разрыв — между тем, что ИИ решает, и тем, что исполняется, — существует в каждой автономной ИИ-системе, развёрнутой сегодня. API, хранилища состояний, файлы конфигурации, очереди сообщений, разделяемая память — все они передают инструкции ИИ на уровни исполнения без какой-либо аутентификации между ними.
Дорожная карта безопасности Frontier от Anthropic (февраль 2026 года) прямо определяет «криптографически верифицируемые кратковременные идентичности» как приоритетную цель на апрель 2026 года.
Протокол Aether — это рабочая реализация этой цели.
Классическая и постквантовая криптография обе опираются на математическую сложность — задачи, которые вычислительно трудно решить. Гарантия безопасности деградирует по мере масштабирования вычислительной мощности.
Протокол Aether опирается на совершенно иной фундамент: физический недетерминизм.
В каждой сессии на квантовом оборудовании IBM Quantum выполняется квантовая схема. Результаты измерений возникают из квантово-вакуумных флуктуаций в сверхпроводящих кубитах, охлаждённых до 15 милликельвинов. Эти результаты невозможно предсказать до их возникновения — ни одним алгоритмом, классическим или квантовым. Это не вычислительное ограничение. Это следствие квантово-механического недетерминизма, подтверждённого нарушением неравенств Белла.
Ключ подписи, полученный из этого результата, наследует то же свойство: его нельзя было предсказать до измерения, и он не существовал до этой сессии.
Уничтоженный в конце сессии — через несколько часов после создания — ключ не может быть атакован ретроспективно. Алгоритм Шора на кривой подписи требует дней квантовых вычислений. Ключ исчезает до того, как любая атака сможет завершиться.
Это и есть Онтологический корень доверия: безопасность, основанная на физике, а не на математике.
 Протокол работает по трёхфазной модели сессии: инициализация, работа и уничтожение.
Полная архитектура описана в техническом документе: docs/AETHER_PROTOCOL_WHITEPAPER.md
Технический документ применяет раскрытие по принципу «чёрного ящика» — архитектура и результаты публикуются открыто. Детали реализации доступны по взаимному соглашению о неразглашении.
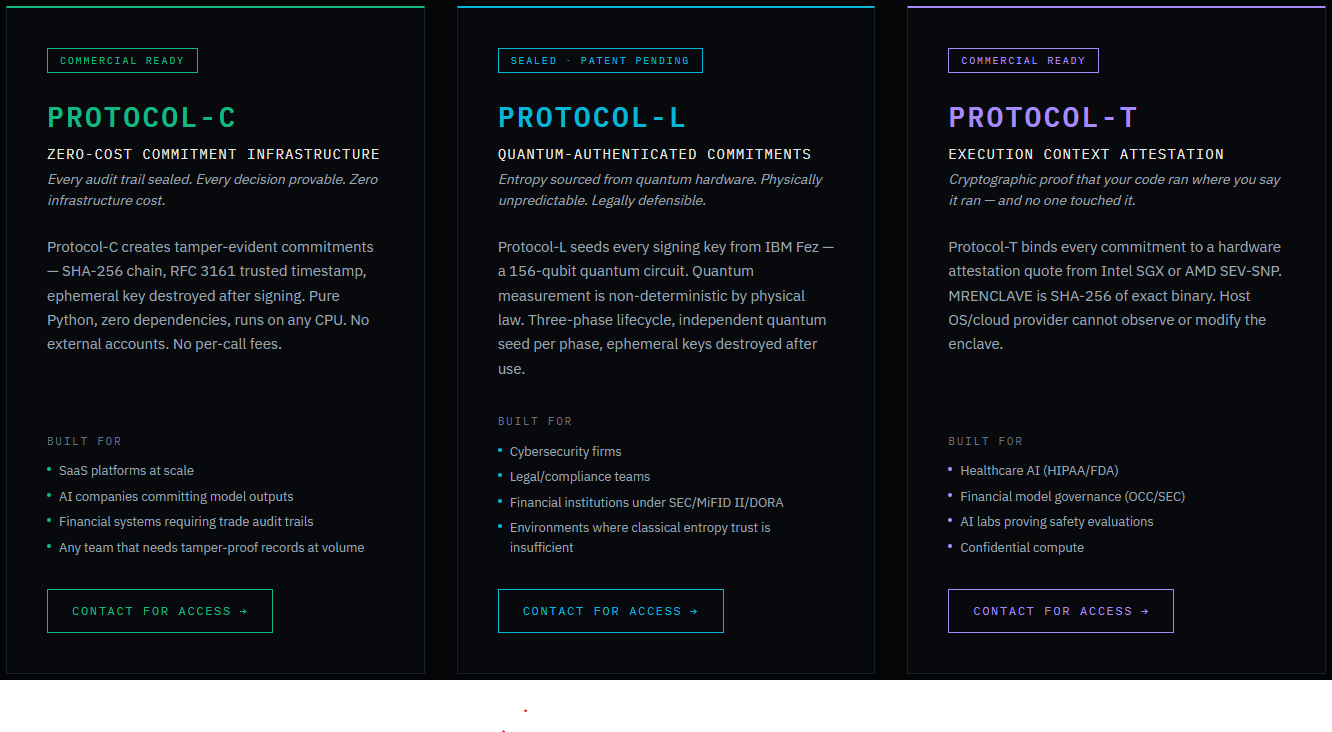
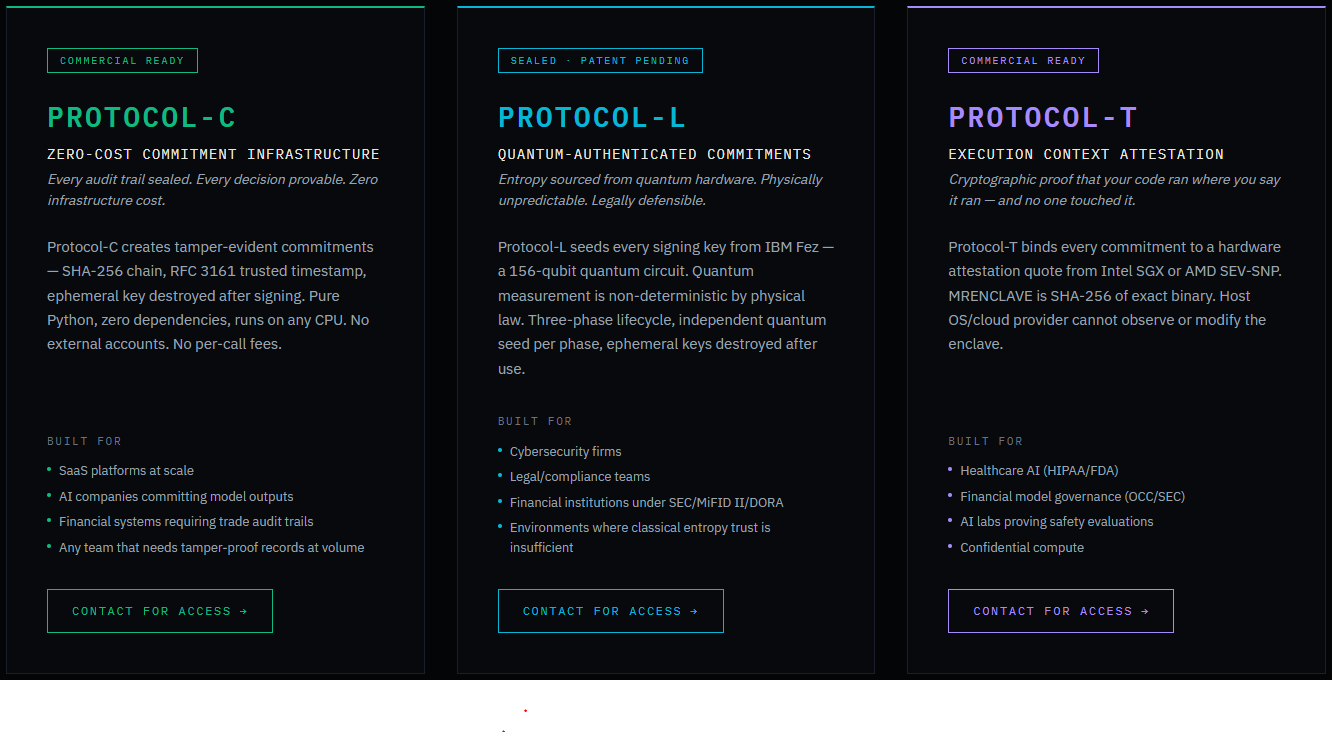
01 — Экономика: почему $0 имеет значение при масштабировании Время QPU IBM стоит примерно $100/мин. При 10 000 пользователях, генерирующих обязательства, это составляет ~$3 300/мес. за операции, которым не нужна квантовая энтропия. Protocol-C полностью устраняет эту стоимость, получая энтропию из ядра ОС — та же архитектура цепочки, нулевые накладные расходы QPU.
02 — Что он гарантирует: та же цепочка, другой источник Цепочка обязательств SHA-256. Доверенные временные метки RFC 3161. Уничтожение эфемерного ключа после каждой операции подписи. Результат вычислительно неотличим от обязательств на квантовой энтропии — идентичный формат цепочки, идентичный путь верификации.
03 — Кто его использует SaaS-платформы, ИИ-компании, фиксирующие выходные данные моделей, финансовые учреждения, работающие в масштабе. Одна переменная окружения переключает любое развёртывание Protocol-C на Protocol-L, когда становится необходима квантовая гарантия.
Protocol-C — это открытый исходный код — доступен сейчас. Это бесплатная классическая (CSPRNG) реализация уровня аутентификации, отсутствие которого сделало возможным CVE-2025-59536: подписывайте каждое решение ИИ одноразовым ключом, проверяйте перед исполнением, храните запись, которую никто не может подделать.
pip install git+https://github.com/AetherAI3/PROTOCOL-C.git(ещё не на PyPI) · Репозиторий: github.com/AetherAI3/PROTOCOL-C · Технический документ: Protocol-C: A Free, Auditable Authentication Layer for AI DecisionsЧестная оценка: Protocol-C — это классическая криптография с временным запасом безопасности — не постквантовая и не на квантовой энтропии. Вариант на квантовой энтропии — это Protocol-L.
01 — Жизненный цикл: Обязательство → Исполнение → Расчёт Три независимо подписанные фазы. Каждая фаза получает собственный эфемерный ключ secp256k1, порождённый уникальным квантовым измерением. Связывающие цепочки SHA-256 соединяют фазы — изменение любой фазы аннулирует всё обязательство.
02 — Фундамент квантовой энтропии Квантовая схема IBM на 156 кубитов (Fez). Квантовое измерение недетерминировано по физическому закону — нет сида, нет состояния, нет воспроизведения. Эфемерные ключи живут примерно один час. Запас безопасности 168× против алгоритма Шора при текущем количестве кубитов.
03 — Разрешение споров: доказательства, а не журналы Экспортируемые пакеты доказательств для регуляторов и контрагентов. Структурированы под рамки соответствия DORA, SEC, MiFID II и FCA. Каждое обязательство независимо верифицируемо — доверие к выпускающей стороне не требуется.
COMMIT → EXECUTE → SETTLE · secp256k1 + RFC 6979 · RFC 3161 / DigiCert · ПАТЕНТ ПОДАН
01 — Проблема В каждом журнале аудита ИИ есть пробел. Журналы косвенны — они не могут доказать, какая версия модели выполнялась, была ли целостность конвейера сохранена или были ли изменены промежуточные данные. Подписи доказывают намерение, а не контекст исполнения.
02 — Как работает аттестация MRENCLAVE — SHA-256-измерение точного бинарного файла, загруженного в анклав. Анклав не может быть наблюдаем или изменён хост-ОС, гипервизором или облачным провайдером. Цитаты аттестации верифицируемы через корневые сертификаты Intel или AMD.
03 — Кому это нужно Медицинский ИИ в рамках HIPAA/FDA. Финансовые учреждения, регулируемые OCC/SEC. ИИ-лаборатории, обязанные доказать, что оценки безопасности выполнялись без изменений. Любая среда конфиденциальных вычислений, где целостность исполнения не подлежит обсуждению.
Intel SGX / AMD SEV-SNP · Привязка MRENCLAVE · Удалённая аттестация · 76 тестов
