
 advens-gmbh/scan-insights-for-nessus
Настольное приложение для Windows и Linux для просмотра и анализа файлов сканирования Nessus. Фильтрация находок, просмотр хостов и сервисов, сравнение сканирований и отслеживание изменения результатов с течением времени. Приложение работает офлайн.

Scan Insights for Nessus — это простой инструмент для отображения данных из файла сканирования Nessus (.nessus). Он идеально подходит после проведения внутреннего (или внешнего) сканирования Nessus для отображения обнаруженных уязвимостей. Он предлагает множество вариантов фильтрации и поиска и упрощает копирование данных по сравнению с Nessus.
Приложение также уделяет внимание конфиденциальности. Содержимое сканирования остаётся в памяти и никогда не записывается на диск, если вы его не экспортируете. Приложение сохраняет в папке данных приложения только свои настройки, ваши проекты и список недавно открытых файлов (%AppData%\com.scaninsights.nessus в Windows, ~/.local/share/com.scaninsights.nessus в Linux). Проекты и недавние файлы содержат полные пути и имена ваших файлов сканирования. В Linux новые файлы, создаваемые приложением (включая экспорты), доступны для чтения только вашему пользователю. Приложение не устанавливает собственных сетевых соединений (оно лишь открывает ваш браузер, когда вы нажимаете на ссылку-источник или ссылку CVE).
Приложение создано с использованием Tauri (Rust), React, TypeScript и Tailwind CSS.
Подробный список изменений см. в Changelog.
Скачайте файл для вашей системы со страницы Releases.
| Система | Файл | Примечания |
|---|---|---|
| Windows | -setup.exe или .msi | Установщик NSIS или MSI |
| Windows | _portable.exe | Работает без установки |
| Ubuntu, Debian | .deb | Автоматически устанавливает свои зависимости |
| Fedora | .rpm | Автоматически устанавливает свои зависимости |
| Другие Linux | .AppImage | Работает без установки, после chmod +x |
Windows: приложению требуется WebView2 Runtime, который предустановлен в Windows 10 21H2+ и Windows 11.
[!Note] SmartScreen может выдать предупреждение при первом запуске приложения, поскольку файлы не подписаны кодом (нажмите «Подробнее», затем «Выполнить в любом случае»).
Linux: пакетам требуются Ubuntu 24.04, Debian 13, Fedora 40 или новее. Если окно остаётся пустым, что является известной проблемой WebKitGTK на некоторых конфигурациях графики, запустите приложение командой WEBKIT_DISABLE_DMABUF_RENDERER=1 scan-insights-for-nessus.
Приложение обладает следующими основными возможностями:
.xlsx, .csv или объединение нескольких файлов в один файл .nessus[!NOTE] Информационные находки: информационные находки по умолчанию скрыты на каждой странице, поскольку они в основном создают шум. Вы можете использовать параметр
Show Info findings, чтобы отобразить их. Хосты и сервисы, содержащие только информационные находки, остаются в списке, поскольку они по-прежнему являются машинами и открытыми портами в сканировании.Exportявляется исключением: у него собственный выбор уровней серьёзности, который включает информационные находки, если вы его не отключите.
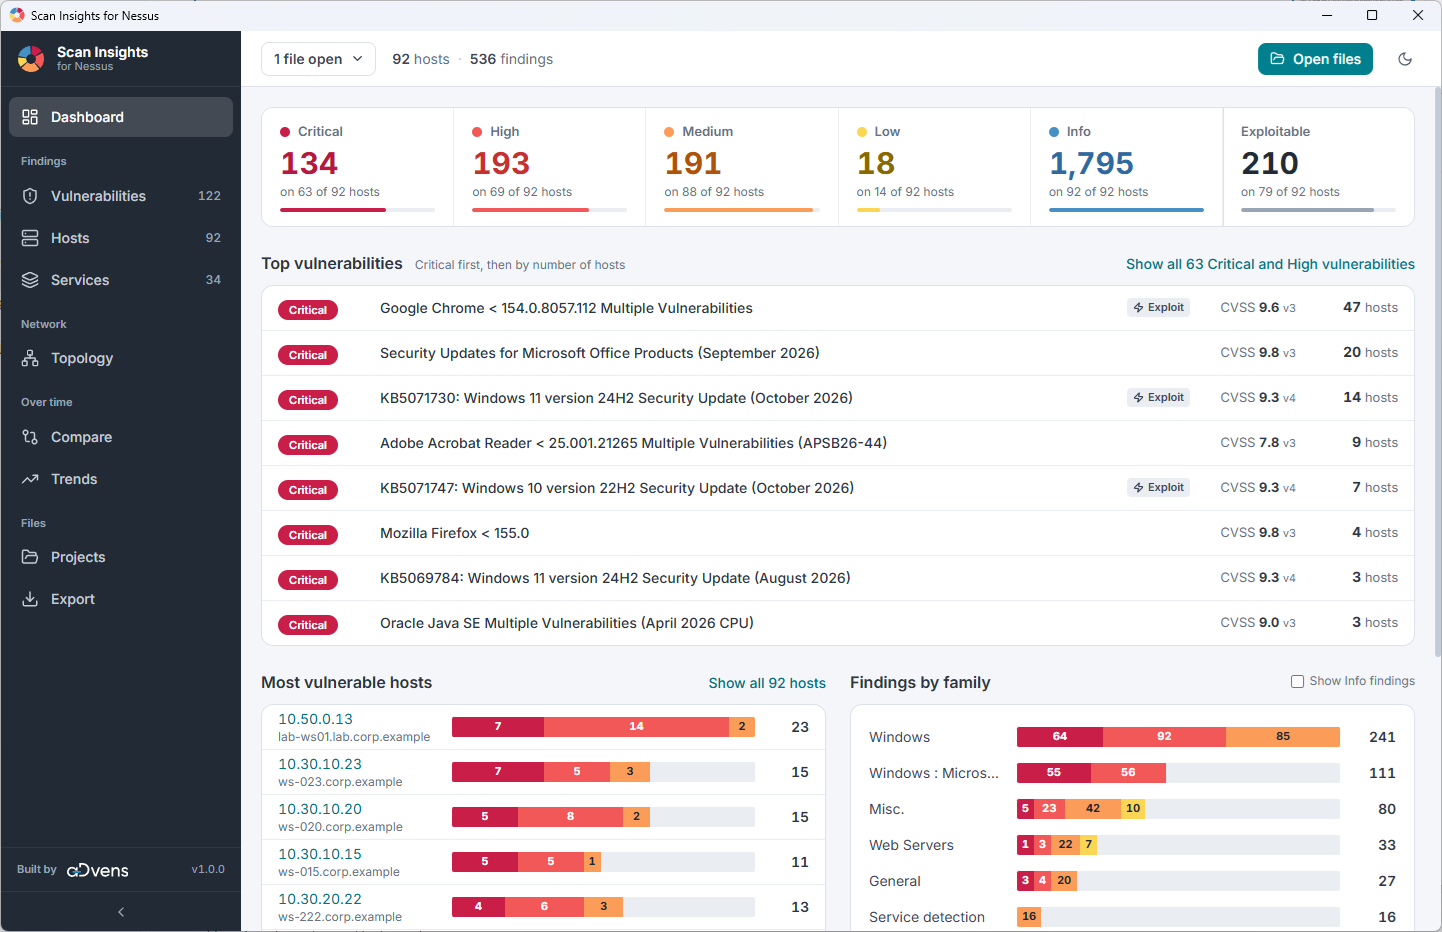
Приложение позволяет открывать один или несколько файлов одновременно. После открытия файла меню Dashboard даёт обзор уязвимостей. Файл без просканированных хостов, например содержащий только политику сканирования, не загружается.
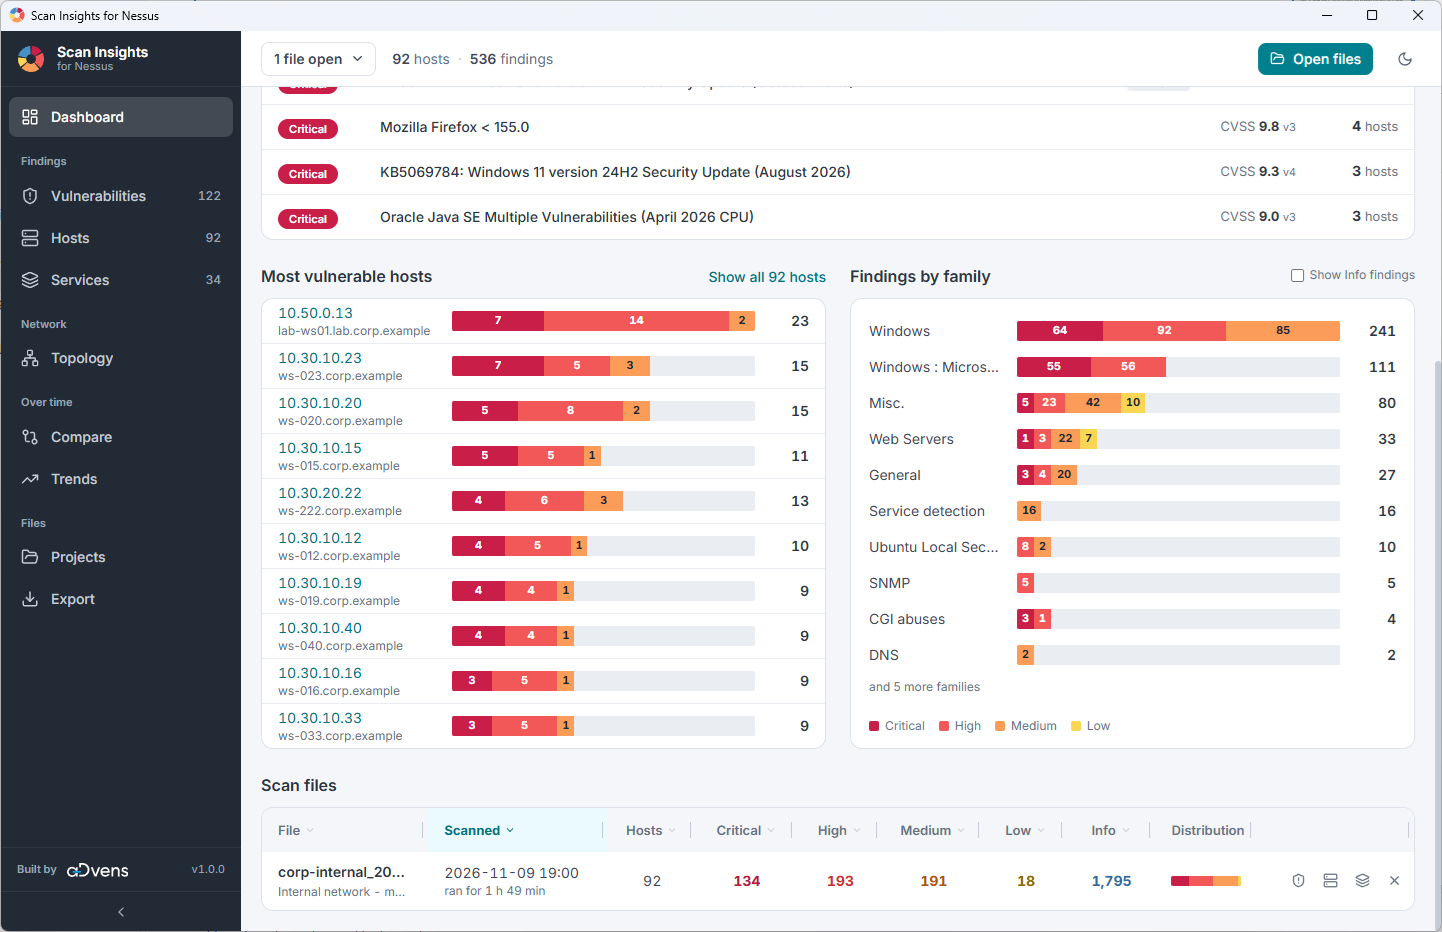
В верхней части представления отображается полоса уровней серьёзности, где показано количество уязвимостей по всем загруженным файлам. Ниже находятся «Top vulnerabilities» (главные уязвимости), отсортированные по критичности и количеству затронутых хостов. Также отображается, есть ли у уязвимости известный эксплойт, её оценка CVSS и на скольких хостах она обнаружена. В средней части показаны «Top vulnerable hosts» (самые уязвимые хосты) и «Findings by family» (находки по семействам). В нижней части отображаются все текущие загруженные файлы сканирования.
Верхняя и средняя часть панели управления:
Нижняя часть панели управления:
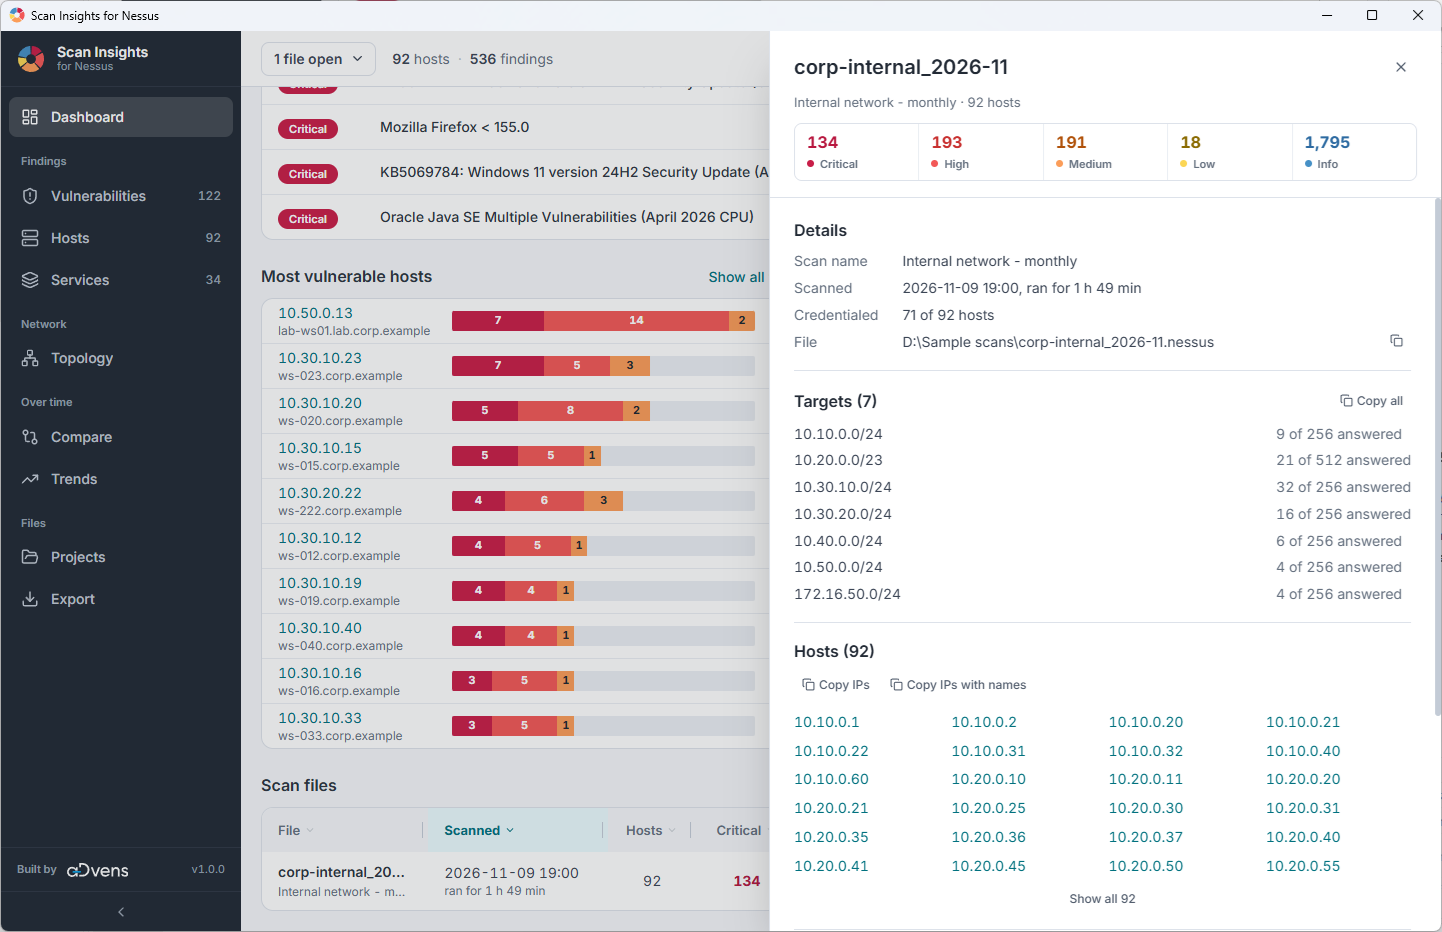
Нажатие на имя файла сканирования раскрывает информацию о конфигурации сканирования (имя, дата, длительность, настроенные цели, просканированные хосты и т. д.).
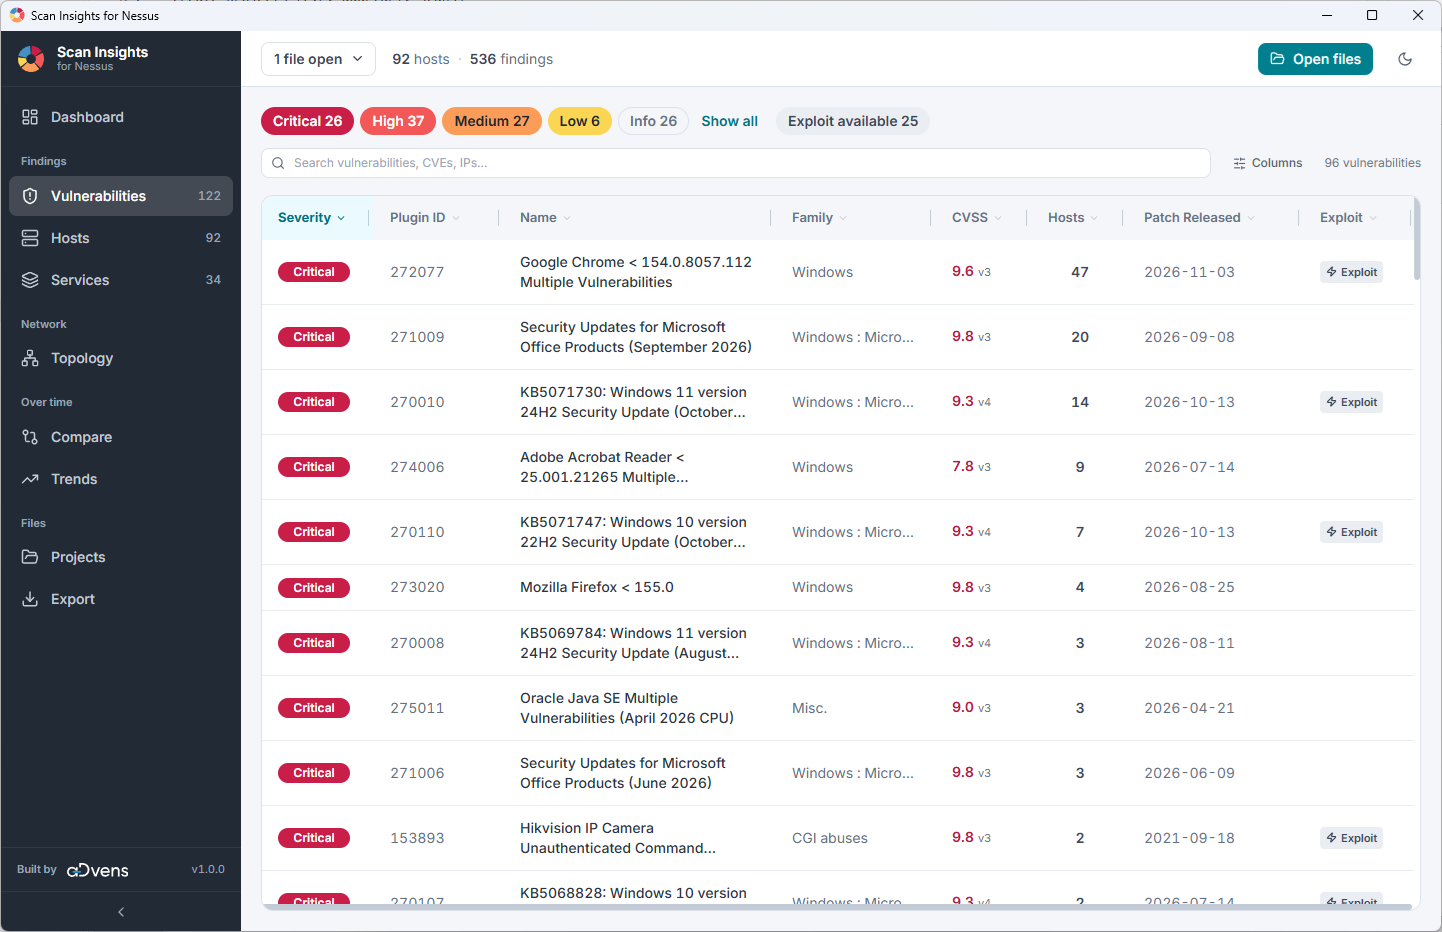
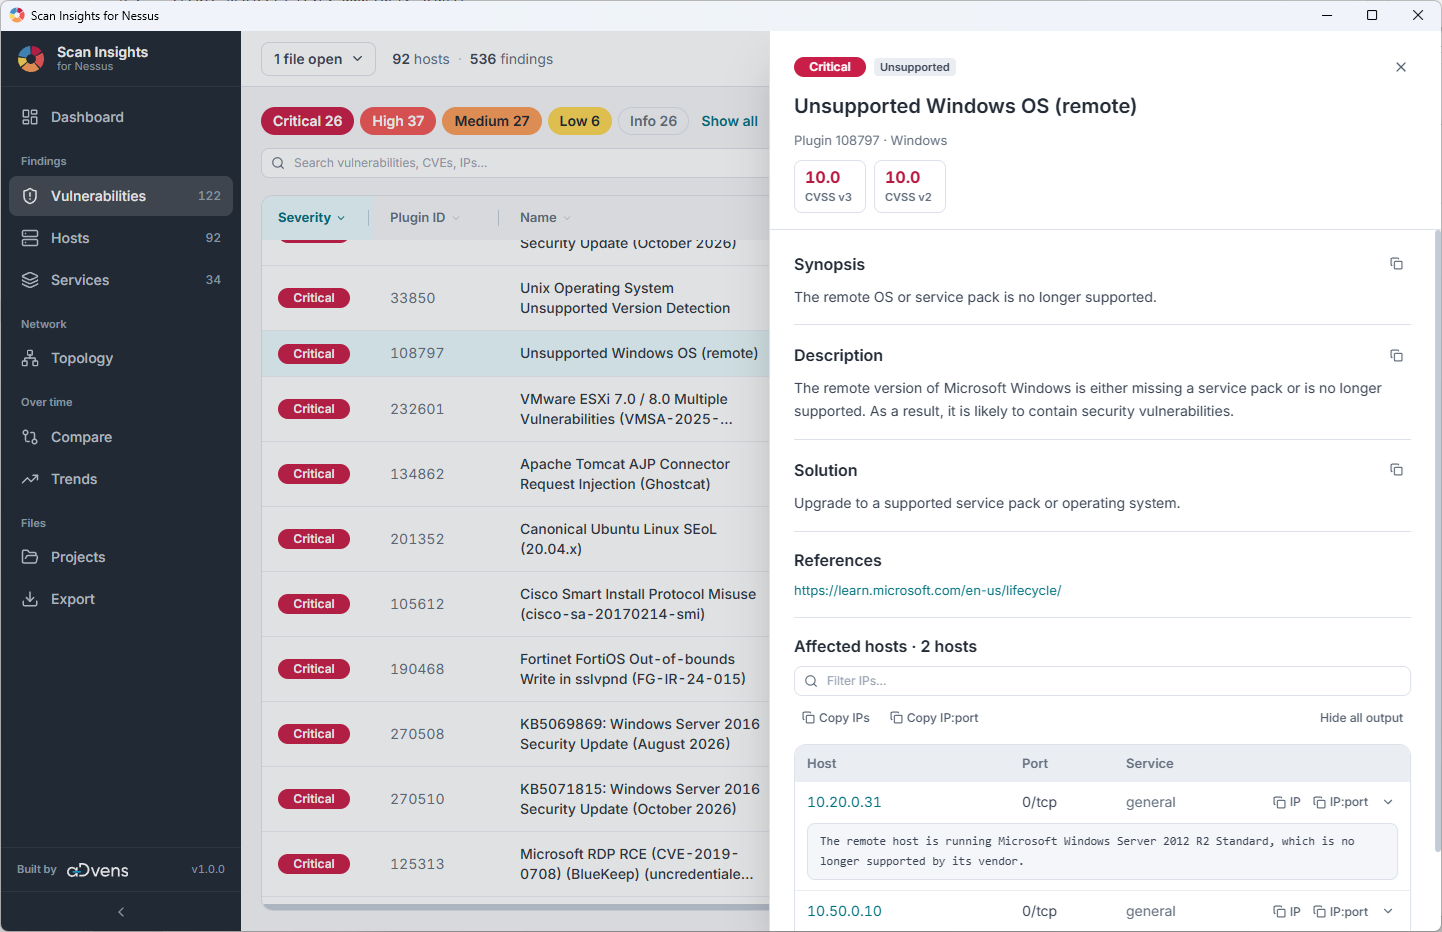
Представление Vulnerabilities предлагает более подробный обзор уязвимостей. Доступны различные параметры фильтрации (по критичности, наличию эксплойта, семейству плагинов). Их можно отсортировать, нажав на соответствующий столбец (Severity, Name, Family, CVSS и т. д.). Дополнительные столбцы можно отобразить с помощью средства выбора столбцов.
Критичность берётся из файла сканирования, а в таблице отображается оценка версии CVSS (например, 9.3 v2). Нажатие на уязвимость показывает все её оценки.
При загрузке нескольких файлов находка, оценённая в них по-разному, отображает свою наихудшую оценку и оценки для этой оценки, а в её подробностях указано, какой файл как её оценил. При фильтрации по одному файлу отображается собственная оценка этого файла.
Нажатие на уязвимость даёт обзор того, на каких хостах она присутствует, и её краткое описание.
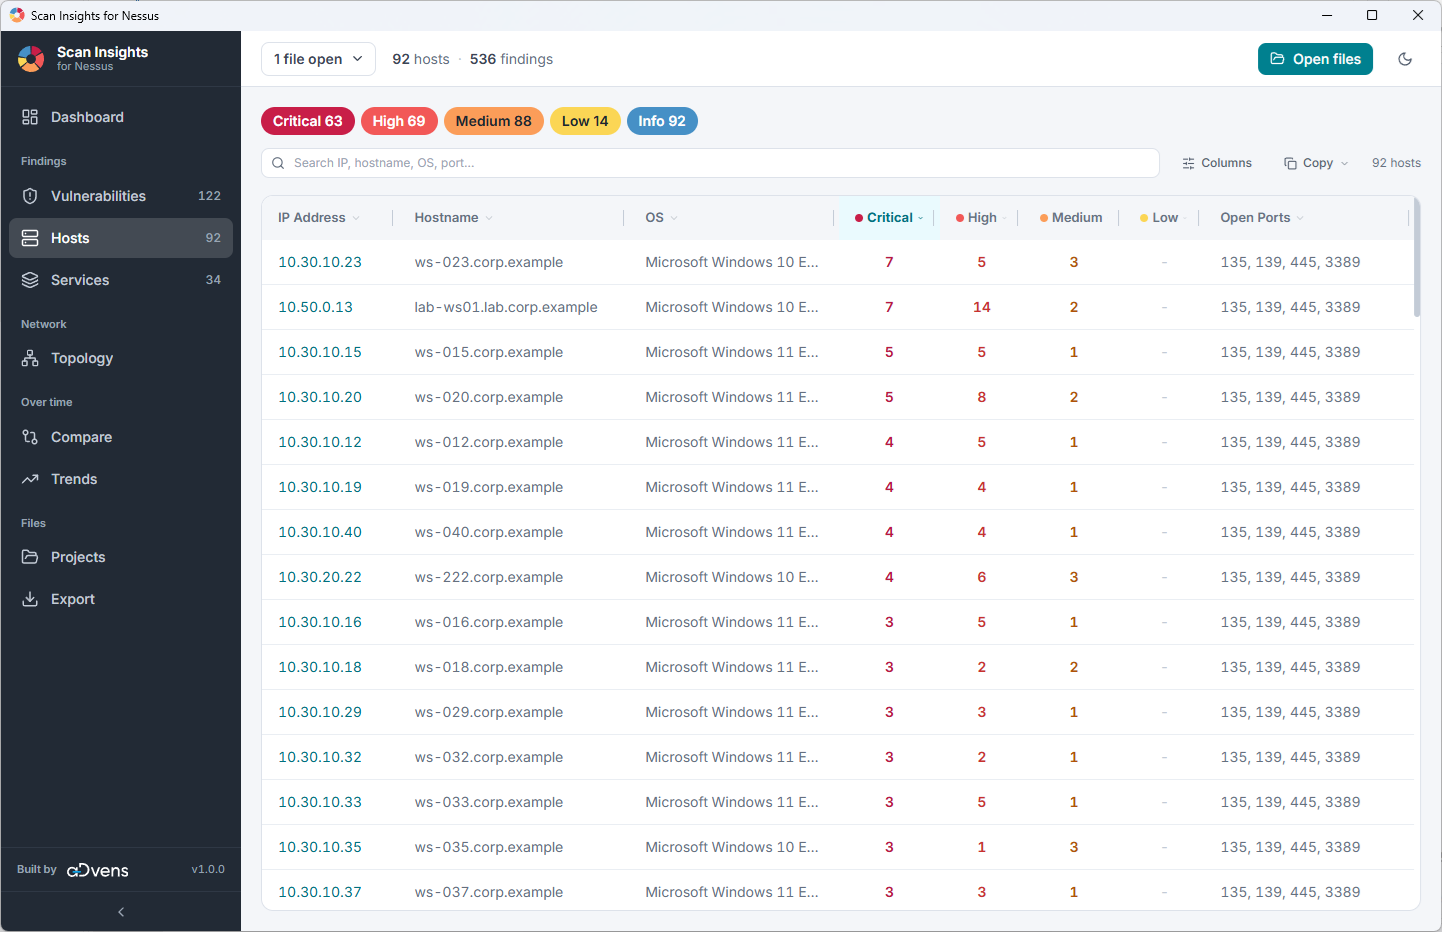
Меню Hosts показывает, сколько уязвимостей есть на каждом хосте. Здесь также присутствуют параметры фильтрации по критичности. Дополнительные столбцы можно отобразить с помощью средства выбора столбцов. Также присутствует кнопка копирования, которая копирует имена хостов, IP-адреса или отображаемую таблицу, которую можно напрямую вставить в Excel.
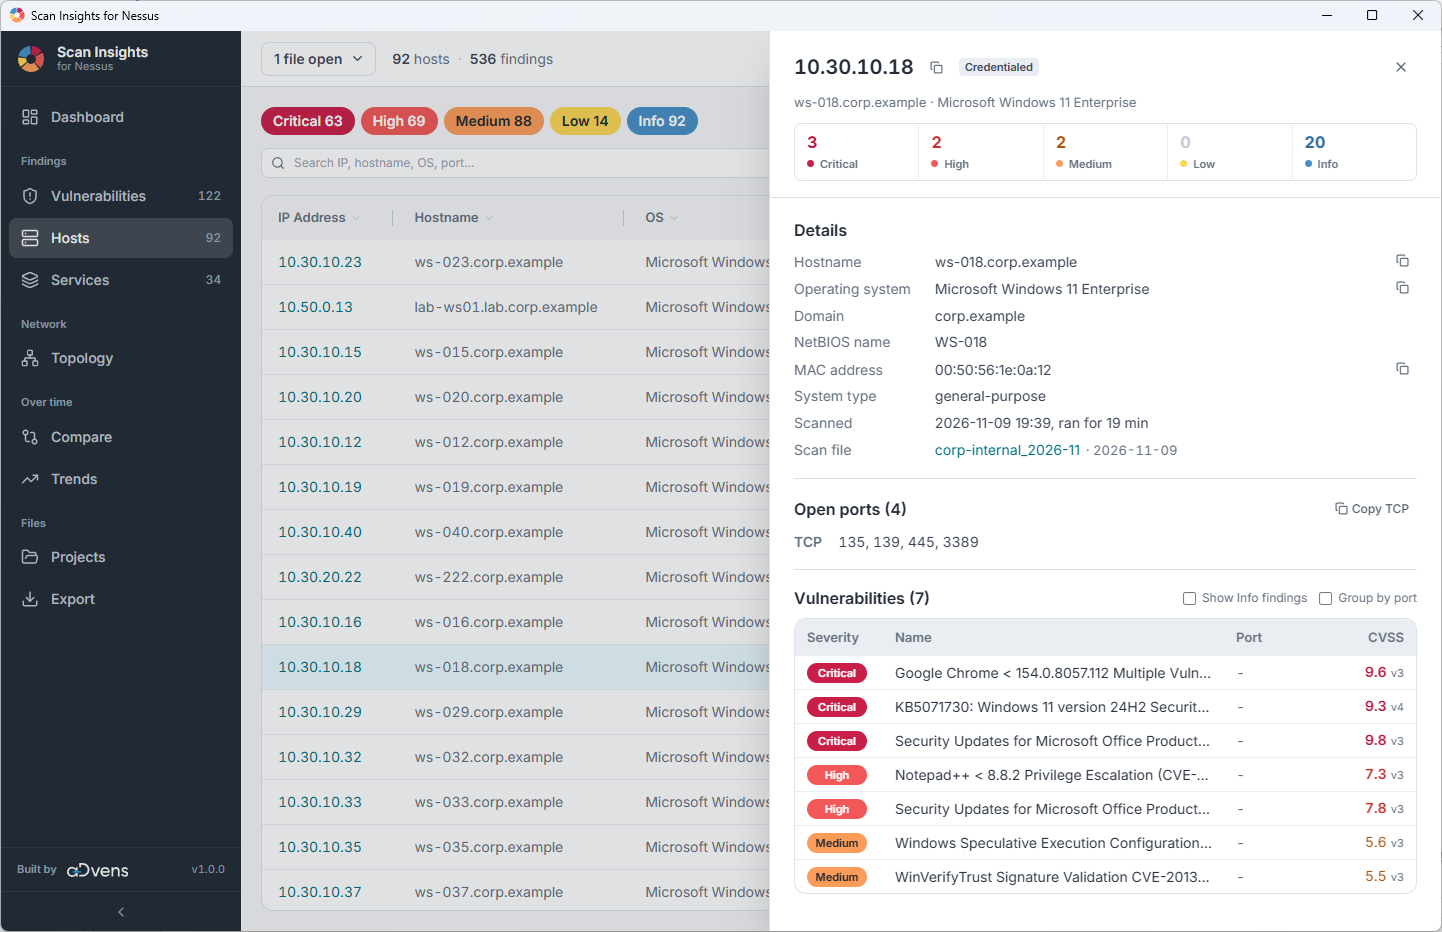
Нажатие на хост показывает информацию об этой системе (ОС, домен, MAC-адрес, открытые порты TCP/UDP и т. д.) и о том, какие другие уязвимости присутствуют в этой системе.
Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.
