
Отчет о тестировании на проникновение и эксплойт для CVE-2024-10924, обхода 2FA в Really Simple SSL, включая разведку, эксплуатацию и рекомендации по исправлению.

Цель: https://skior.co
Уязвимость: CVE-2024-10924 - Обход 2FA в плагине Really Simple SSL
Серьёзность: Критическая (оценка CVSS: 9.8)
Статус: Успешно использована
Дата обнаружения: 2025-06-25
Версия отчёта: 2.1
В ходе данного теста на проникновение была обнаружена критическая уязвимость обхода аутентификации, которая позволяет неаутентифицированным злоумышленникам получить административный доступ к сайту WordPress, обходя средства двухфакторной аутентификации (2FA).
| Уровень риска | Вероятность | Влияние | Приоритет смягчения |
|---|---|---|---|
| Критический | Высокая | Полная компрометация системы | Немедленный |
| Высокий | Средняя | Утечка данных | Высокий |
| Средний | Низкая | Нарушение обслуживания | Средний |
| Поле | Значение |
|---|---|
| Домен | https://skior.co |
| IP-адрес | 123.456.789.200 |
| Сервер | nginx/1.26.0 (Ubuntu) |
| Версия PHP | 8.2.28 |
| CMS | WordPress 6.8.1 |
| Уязвимый плагин | Really Simple SSL |
| Географическое расположение | Соединённые Штаты |
| Хостинг-провайдер | Профессиональный хостинг (вероятно, VPS/выделенный сервер) |
Эта оценка проводилась по систематической методологии тестирования на проникновение методом чёрного ящика, основанной на отраслевых стандартах:
| Дата/время | Событие | Подробности |
|---|---|---|
| 2025-06-25 14:02 | Первичная разведка | Завершён анализ Wappalyzer |
| 2025-06-25 14:05 | Определён технологический стек | WordPress 6.8.1, nginx, PHP 8.2.28 |
| 2025-06-25 14:10 | Перечисление пользователей | Обнаружен пользователь "pastor" (ID: 1) |
| 2025-06-25 14:15 | Анализ WPScan | Известных уязвимостей не обнаружено |
| 2025-06-25 14:20 | Перечисление REST API | Обнаружены конечные точки Really Simple SSL |
| 2025-06-25 14:25 | Исследование уязвимости | Идентифицирована CVE-2024-10924 |
| 2025-06-25 14:30 | Ручное тестирование | Подтверждено наличие уязвимости |
| 2025-06-25 14:35 | Разработка эксплойта | Создан proof-of-concept на Python |
| 2025-06-25 14:40 | Успешная эксплуатация | Получен административный доступ |
| 2025-06-25 14:45 | Оценка воздействия | Задокументирован потенциальный ущерб |
| 2025-06-25 15:00 | Формирование отчёта | Подробная документация |
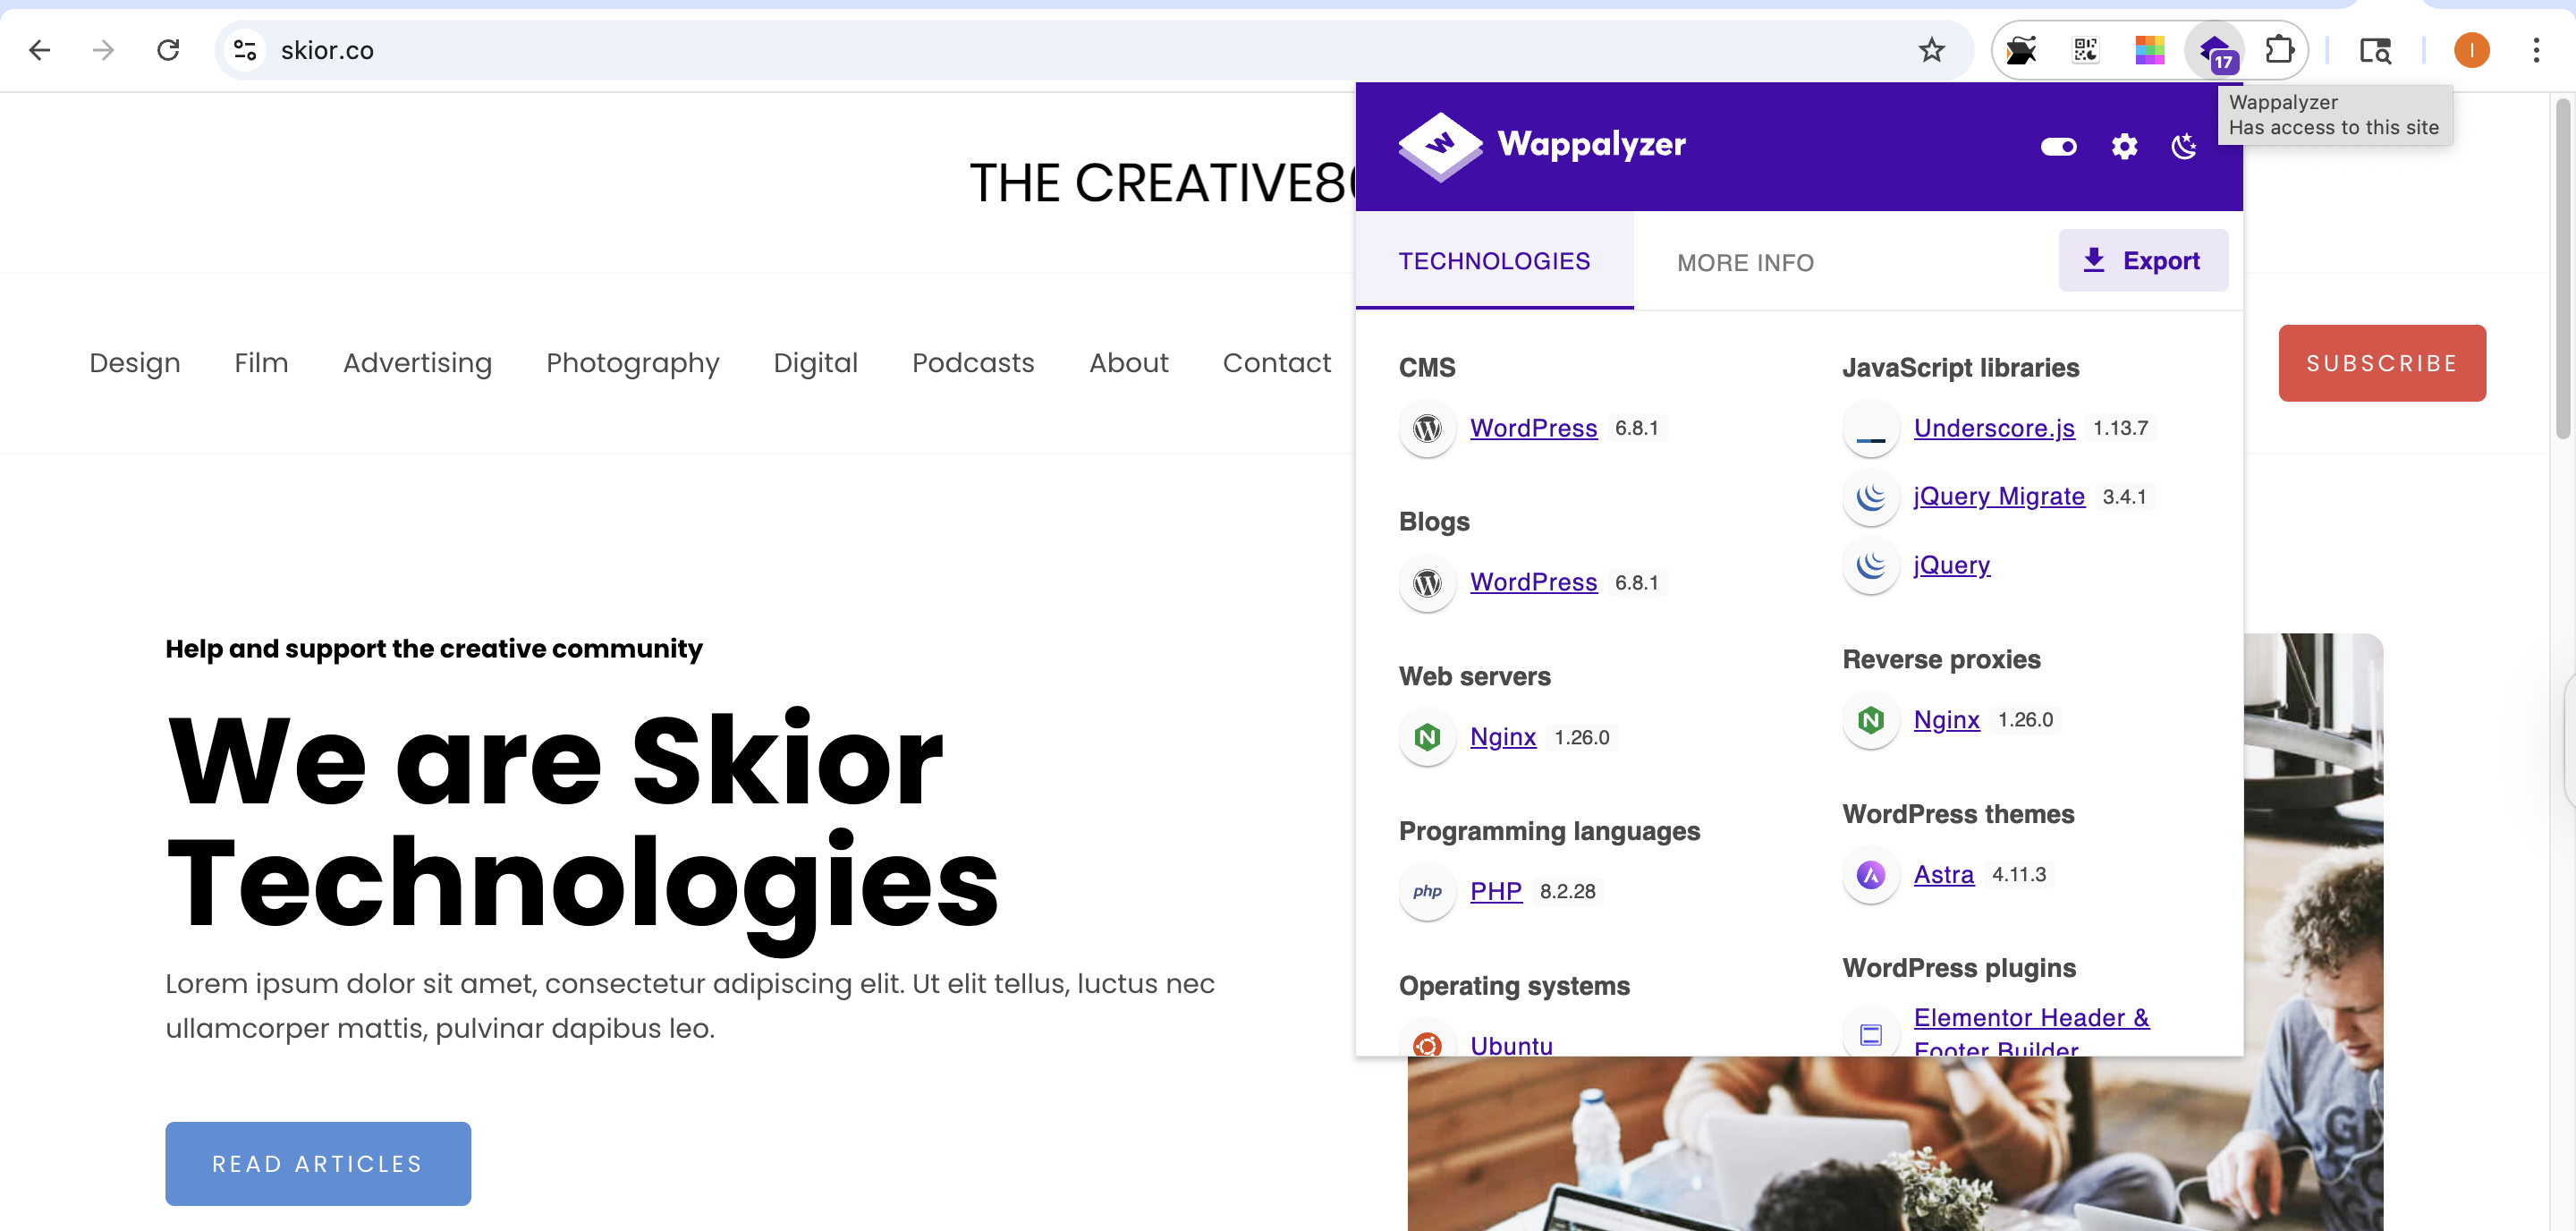
Определённые технологии:
└─$ whatweb https://skior.co
https://skior.co [200 OK] Country[UNITED STATES][US], HTML5,
HTTPServer[Ubuntu Linux][nginx/1.26.0 (Ubuntu)], IP[123.456.789.200],
JQuery[3.7.1],MetaGenerator[Elementor 3.29.2;
features: additional_custom_breakpoints, e_local_google_fonts;
settings: css_print_method-external, google_font-enabled, font_display-swap,
WordPress 6.8.1], PHP[8.2.28], PoweredBy[Skior],
Script[speculationrules,text/javascript], Title[Skior Technologies],
UncommonHeaders[link], WordPress[6.8.1], X-Powered-By[PHP/8.2.28], nginx[1.26.0]
**Key Findings:**
- Современная установка WordPress с последней версией
- Профессиональная хостинговая конфигурация с nginx
- Пользовательский брендинг ("PoweredBy[Skior]")
- Используется конструктор страниц Elementor
- Географическое расположение: США

### Шаг 2: Перечисление пользователей

#### A. Перечисление авторов WordPress```bash
└─$ curl -I https://skior.co/?author=1
HTTP/1.1 301 Moved Permanently
Server: nginx/1.26.0 (Ubuntu)
Date: Wed, 25 Jun 2025 18:12:15 GMT
Content-Type: text/html; charset=UTF-8
Connection: keep-alive
X-Powered-By: PHP/8.2.28
X-Redirect-By: WordPress
Location: https://skior.co/author/pastor/
Обнаруженный пользователь: pastor (ID пользователя: 1)
for i in {1..10}; do echo "Checking user ID: $i" curl -s -o /dev/null -w "%{http_code}" "https://skior.co/?author=$i" echo " - https://skior.co/?author=$i" done
#### C. Результаты перечисления имен пользователей

| ID пользователя | Имя пользователя | Статус | URL перенаправления |
|---------|----------|--------|--------------|
| 1 | pastor | ✅ Найдено | `/author/pastor/` |
| 2-10 | N/A | ❌ Не найдено | 404 ответы |

### Шаг 3: Сканирование уязвимостей

#### A. Комплексный анализ WPScan```bash
└─$ wpscan --url https://skior.co --api-token my-api-key
Сводка результатов сканирования:
Примечание: WPScan не обнаружил плагин Really Simple SSL, что может указывать на использование обфускации или нестандартных имён.
└─$ curl -s https://skior.co/wp-json/ | jq '.routes | keys[]'
**Обнаруженные пользовательские эндпоинты:**```
/reallysimplessl/v1/two_fa
/reallysimplessl/v1/two_fa/skip_onboarding
/reallysimplessl/v1/two_fa/do_not_ask_again
/reallysimplessl/v1/two_fa/resend_email_code
/reallysimplessl/v1/two_fa/save_default_method_email
/reallysimplessl/v1/two_fa/save_default_method_email_profile
/reallysimplessl/v1/two_fa/save_default_method_totp
/reallysimplessl/v1/two_fa/validate_email_setup
Критическое обнаружение: конечная точка /reallysimplessl/v1/two_fa/skip_onboarding выглядела подозрительной и требовала дальнейшего расследования.
